
LOS ANGELES / LONDON (IT BOLTWISE) – Die US-Behörden warnen vor „FaceStealer“, einem Betrugsmodell, das gezielt Identitäten aus dem Krypto- und Web3-Umfeld abzieht. Nach Angaben des FBI werden Opfer über gefälschte Video-Call-Oberflächen gelotst, um Accounts zu übernehmen und Schadsoftware nachzuladen. Der Ablauf kombiniert Aufzeichnungs- und Weiterverwendungsmechanismen mit der Täuschung durch Audio-Aussetzer. Zusätzlich soll KI-generierte Deepfake-Authentizität genutzt werden, um auch technisch versierte Nutzer zu überlisten.
In der digitalen Betrugslandschaft verschiebt sich der Angriffsschwerpunkt gerade weg von klassischen Phishing-Mails hin zu sehr gezielt inszenierten Interaktionen. Mit „FaceStealer“ beschreiben die US-Behörden ein Vorgehen, bei dem mutmaßlich staatlich unterstützte Akteure aus dem nordkoreanischen Umfeld nicht nur Zugangsdaten abgreifen, sondern soziale Vertrauensketten ausnutzen: über Video-Calls, die wie ein normaler Kontakt wirken. Für Unternehmen und Sicherheitsverantwortliche ist das deshalb besonders unbequem, weil die Eintrittshürde nicht bei einem Link im Posteingang liegt, sondern bei einem Gespräch, das im Design an die Alltagskommunikation angelehnt ist.
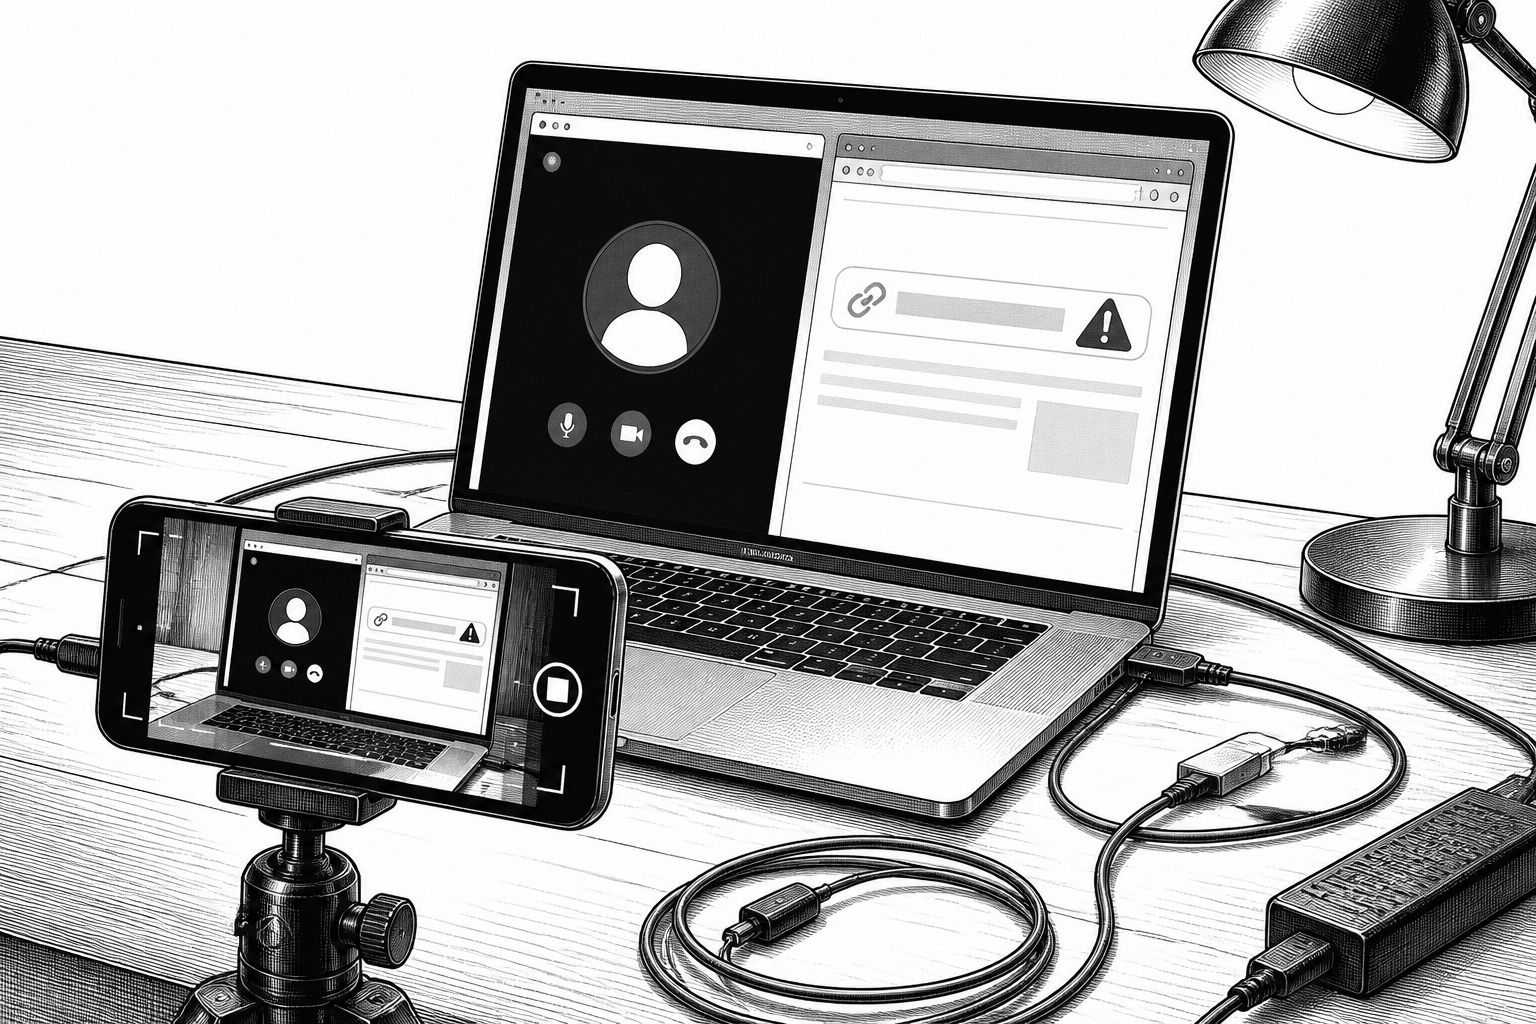
Technisch betrachtet setzt das Muster auf eine präzise Benutzerführung. Laut FBI werden mehr als 900 Opfer über „fake video callers“ angesprochen, die anschließend die Identitäten der Betroffenen und „millionen“ Werte in Kryptowährung ausnutzen sollen. In der Praxis werden dafür häufig Social-Media-Accounts oder Ersatzidentitäten verwendet, bevor die Ziele in einen Call eingeladen werden, der auf „imposter versions“ von Zoom, Microsoft Teams und Google Meet aufbaut. Dabei liefern vorbereitete Videoclips vermeintliche Gesprächspartner-Identitäten, während im Call selbst Timing und Wahrnehmung manipuliert werden: Das System lässt es so wirken, als breche der Ton oder die Verbindung ab, um die nächste Aktion auszulösen.
Der kritische Schritt folgt dann außerhalb der eigentlichen Konferenzumgebung. Laut FBI wird im Moment der vermeintlichen Störung ein Link serviert, der „das Problem beheben“ soll, tatsächlich aber Schadsoftware auf das Gerät nachlädt. Damit steigt das Risiko über Account-Übernahmen hinaus, weil das Malware-Resultat Zugriffe auf Kontaktlisten und installierte Apps ermöglichen kann. Zusätzlich wird jeder Betrugs-Call heimlich aufgezeichnet, damit die Angreifer die Inhalte weiterverwenden können, um wiederum die Kontakte des ursprünglichen Opfers zu attackieren. Dieser „Weiterreichen über soziale Graphen“-Effekt ist einer der Gründe, warum die Kampagne aus Sicht der Behörden als besonders wirksam gilt: sie skaliert mit den Beziehungen des Opfers, nicht nur mit der Zahl der versendeten Einladungen.
Bemerkenswert ist zudem, dass die Warnung nicht bei reinem Social Engineering stehen bleibt. Laut FBI sollen nordkoreanische Angreifer „angeblich“ zunehmend KI-generierte Deepfakes bekannter Krypto-Persönlichkeiten nutzen, um Ziele beim Ausgeben einer vertrauten Identität weiter zu verwirren. Solche synthetischen Medien verschieben die Schwelle, ab der Menschen Zweifel anmelden: Wenn Video- und Sprechverhalten konsistent wirken, fällt es schwer, einen betrügerischen Kontext allein anhand von „Plausibilität“ zu erkennen. Für die Verteidigung heißt das, dass technische Kontrollen allein nicht reichen, wenn der Benutzerprozess auf Vertrauen und Timing basiert; gleichzeitig wird aber deutlich, warum Video-Konferenzplattformen als Angriffsfläche so attraktiv sind: Sie sind „ubiquitär“, wodurch der Aufwand für die Opferkommunikation sinkt, während die Verlässlichkeit der Angriffsinszenierung steigt.
Die Dimension des Themas wird außerdem durch den zeitlichen Kontext unterstrichen. Ein paar Wochen zuvor sei aus dem Umfeld der Lazarus-Gruppe ein besonders großer Binance-Vorfall in den Fokus gerückt, bei dem nach Angaben von US-Behörden ein Team namens „TraderTraitor“ eine Kompromittierung eines Binance-Ingenieurs-Laptops genutzt haben soll. In den Berichten zur damaligen Attacke wird von „4,7 Mrd.“ US-Dollar als Größenordnung gesprochen, und es gab entsprechende Aussagen zur Absicherung durch eingefrorene Vermögenswerte. Für das laufende „FaceStealer“-Szenario ist das Muster allerdings weniger die konkrete Kryptowährung als der gemeinsame Taktikbaukasten: erst Zugriff über Vertrauen und Identität, dann Monetarisierung über Ketten von Interaktionen, die aus der Kontaktstruktur der Opfer resultieren.
Aus Sicht von Governance und Incident-Response wirkt „FaceStealer“ wie ein Test dafür, wie gut Organisationen ihren Gesprächs- und Freigabeprozess abgesichert haben. In vielen Firmen ist die größte Schwachstelle nicht das Kommunikations-Tool selbst, sondern der Umgang mit „Notfall-Links“ innerhalb eines laufenden Calls und die Annahme, dass ein Chat oder Video-Contact automatisch vertrauenswürdig ist. Das FBI beschreibt den Ansatz als Ausnutzung von Vertrauen in Video-Plattformen und persönliche Beziehungen; Brett Leatherman verortet zudem den Nutzen für das Finanzierungsmuster von Waffenprogrammen. Unterm Strich bedeutet das: Wenn der Angriffsweg bewusst an die menschliche Erwartungshaltung koppelt, müssen Sicherheitsmaßnahmen den Prozess absichern, nicht nur die Signaturprüfung am Endpunkt.
Auch der Hinweis aus der US-Behörde auf die „kreative“ Denkweise hinter solchen Maschen ist für IT-Teams relevant, weil er die Art der Gegenmaßnahmen vorgibt. Anstatt nur auf bekannte Indikatoren für Phishing zu reagieren, sollten Teams ihre Trainings- und Detection-Logik stärker an „Kontextwechseln“ ausrichten: unerwartete Call-Einladungen aus Fremdidentitäten, plötzliche Audio-/Verbindungsabbrüche mit unmittelbar nachgeschalteten Links und Links, die innerhalb des Calls als „Fix“ auftauchen. Genau hier liegt der Kern der aktuellen Warnung: „FaceStealer“ macht aus einer Video-Unterhaltung eine Eintrittstür in Malware-Installationen und Account-Propagation, wobei KI-Deepfakes die Identitätsprüfung weiter erschweren können.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FaceStealer: Nordkoreanische KI-Deepfakes und Malware über Video-Calls" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FaceStealer: Nordkoreanische KI-Deepfakes und Malware über Video-Calls" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FaceStealer: Nordkoreanische KI-Deepfakes und Malware über Video-Calls« bei Google Deutschland suchen, bei Bing oder Google News!