


LONDON (IT BOLTWISE) – Das FBI hat einen weiteren mutmaßlichen Mitverschwörer der ShinyHunters-Gruppe festgenommen. Der Angriff zielte auf FBIjobs.gov und führte offenbar dazu, dass Tausende Personaldatensätze abgegriffen wurden. Nach Angaben des FBI soll zudem ein Auftragnehmer aus dem Umfeld der Plattform entfernt worden sein, weil dieser eine Sicherheitsaktualisierung nicht umgesetzt hatte. Für Betroffene startet das FBI intern mit Briefings und warnt vor verdächtigen Anrufen.
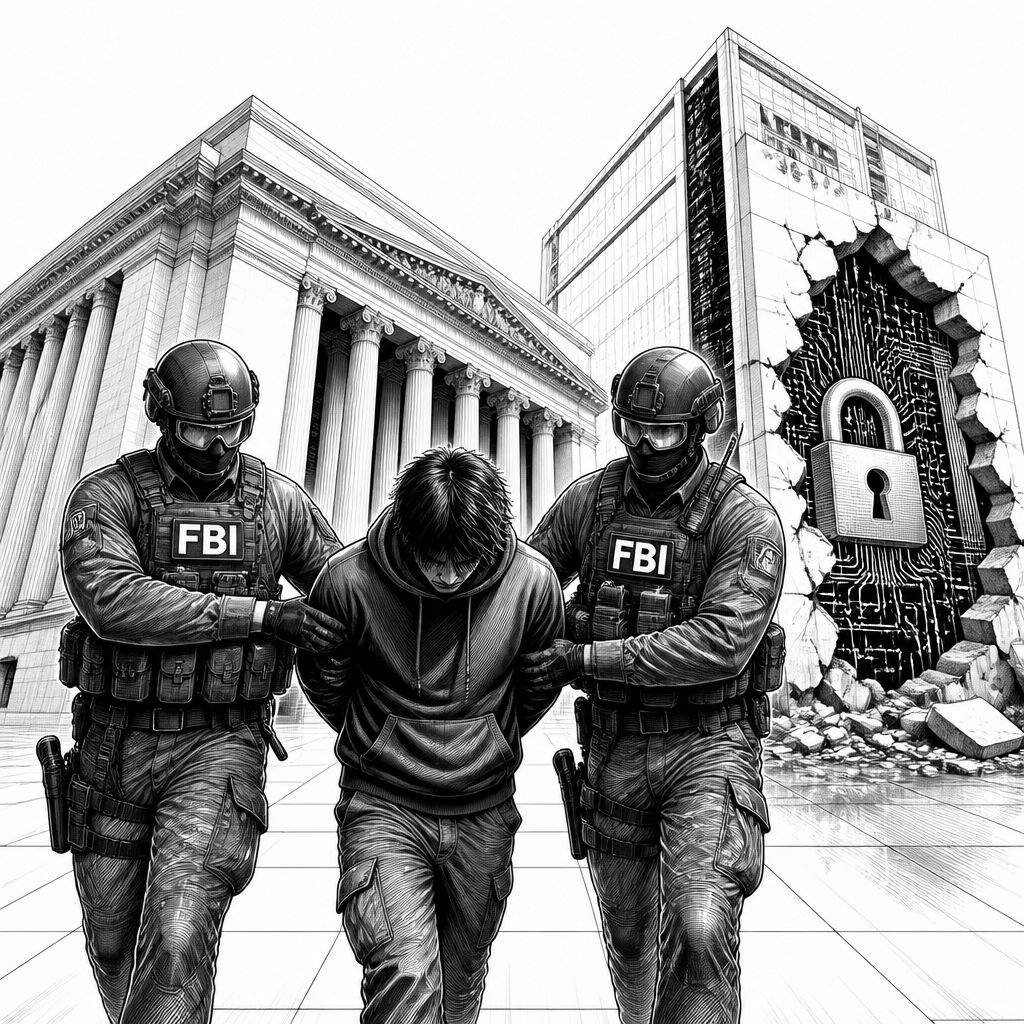
Im Umfeld eines Angriffs auf die Jobplattform FBIjobs.gov verdichten sich die Indizien für die Täterseite und zugleich rücken die technischen Ursachen in den Fokus. Das FBI teilt mit, einen weiteren mutmaßlichen Mitverschwörer der Hacking-Gruppe ShinyHunters festgenommen zu haben. Die Festnahme ordnet sich dabei in eine Reihe von Ermittlungen ein: Die Gruppe gilt als verantwortlich für den Vorfall, bei dem Beschäftigtendaten Tausender Mitarbeitenden der Behörde abgeflossen sein sollen.
Technisch betrachtet ist der Kern des Vorfalls weniger „Exotik“ als vielmehr ein klassisches Muster: Ein Zielsystem mit Zugriff auf hochsensible Datensätze wird angegriffen, und die Angreifer nutzen dabei Schwachstellen oder fehlende Absicherungen aus. Laut FBI richtete sich der Angriff gegen die Job-Website, wobei „tausende“ Personalunterlagen erlangt worden sein sollen. Für die Sicherheitslage relevant ist außerdem, dass die Plattform als unklassifiziert beschrieben wird; das ändert jedoch nichts daran, dass die abgegriffenen Informationen für Social-Engineering-Angriffe besonders wertvoll sind.
Das FBI benennt als Auslöser eine Sicherheitslücke in einer Plattform, die von einem Dritten betrieben wird. In einem Statement erklärte der Cyber Assistant Director Brett Leatherman, die Review habe ergeben, dass der Vorfall auf ein Sicherheitsversagen der von einer Drittorganisation verwalteten Plattform zurückgeht. Ausschlaggebend sei gewesen, dass ein Auftragnehmer eine Sicherheits-Patch-Aktualisierung nicht wie gefordert umgesetzt habe. „As such, the FBI has removed the contractor and taken all necessary steps to both mitigate any further risk and protect our workforce“, heißt es in dem veröffentlichten Zitat Leathermans; parallel sei der Auftragnehmer entfernt worden, um weiteres Risiko zu reduzieren.
Damit verschiebt sich der Blick vom reinen Tätertracking hin zu operativen Fragen, die in vielen Behörden und Konzernen ähnlich auftreten: Wer betreibt eine kritische Webanwendung, wie schnell werden Patches nach der Freigabe eingespielt, und wie wird die Verantwortung zwischen Plattformbetreiber und Vertragspartei geprüft? Gerade in Umgebungen, in denen Drittanbieter die Infrastruktur verwalten, entsteht häufig eine „Patch-Lücke“ zwischen dem Zeitpunkt, an dem ein Fix veröffentlicht wird, und dem Zeitpunkt, an dem er tatsächlich produktiv ausgerollt ist. Aus Angreifersicht sind solche Fenster besonders interessant, weil sie nicht zwingend neue Exploits erfordern, sondern vorhandene Schwachstellen adressieren.
Für Betroffene ist die Datenkategorie entscheidend. Laut den im Umfeld der Belegschaft beschriebenen Informationen sollen Namen, Adressen, persönliche und dienstliche Kontaktwege, Sozialversicherungsnummern, Geburtsdaten sowie Notfallkontakte abgegriffen worden sein. Das FBI geht dabei operativ davon aus, dass die persönlichen Informationen sämtlicher Mitarbeitenden betroffen sein könnten. Entsprechend lautet die Handlungsanweisung: Beschäftigte sollen ihre Lage einordnen, verdächtige Anrufe nicht beantworten und bei Auffälligkeiten den vorgesehenen Notfallweg nutzen; außerdem kündigt das FBI interne Briefings für die Betroffenen an.
Der Markt- und Branchenkontext dahinter ist zweigeteilt. Einerseits zeigt der Fall, wie anhaltend Gruppen wie ShinyHunters opportunistisch auf öffentlich zugängliche Portale mit Zugang zu personenbezogenen Datensätzen abzielen. Andererseits unterstreicht die FBI-Argumentation die Bedeutung von Lieferketten- und Verantwortlichkeitsmodellen im Betrieb: Nicht nur das eigene Engineering, auch Vertragsmanagement, Patch-Compliance und Nachweisführung entscheiden darüber, ob ein bekanntes Risiko schnell geschlossen wird. Für Organisationen, die Plattformen durch Dritte betreiben lassen, bedeutet das konkret: Security-Controls müssen messbar sein, Freigabe- und Umsetzungsprozesse dürfen nicht an Organisationsgrenzen hängen bleiben, und Incident-Response-Pläne sollten auch den Umgang mit breitflächigen Identitätsrisiken abdecken.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBIjobs.gov-Hack: FBI verhaftet mutmaßlichen ShinyHunters-Mitspieler" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBIjobs.gov-Hack: FBI verhaftet mutmaßlichen ShinyHunters-Mitspieler" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBIjobs.gov-Hack: FBI verhaftet mutmaßlichen ShinyHunters-Mitspieler« bei Google Deutschland suchen, bei Bing oder Google News!