
LONDON (IT BOLTWISE) – GitHub bringt als Vorschau eine npm-Firewall, die verdächtige Pakete bereits während der Installation blockiert. Die Lösung sitzt zwischen internen Registries bzw. Endpunkten und den öffentlichen Paketquellen und prüft Metadaten sowie Downloads gegen konfigurierbare Richtlinien. Dazu zählen Mindestaltersregeln, Sicherheitswarnungen aus Advisory-Daten sowie ein Check auf SLSA-Attestierungen. Für Teams, die korrekt funktionierende Abhängigkeiten brauchen, gibt es einen Ausnahmeprozess für Enterprise-Administratoren.
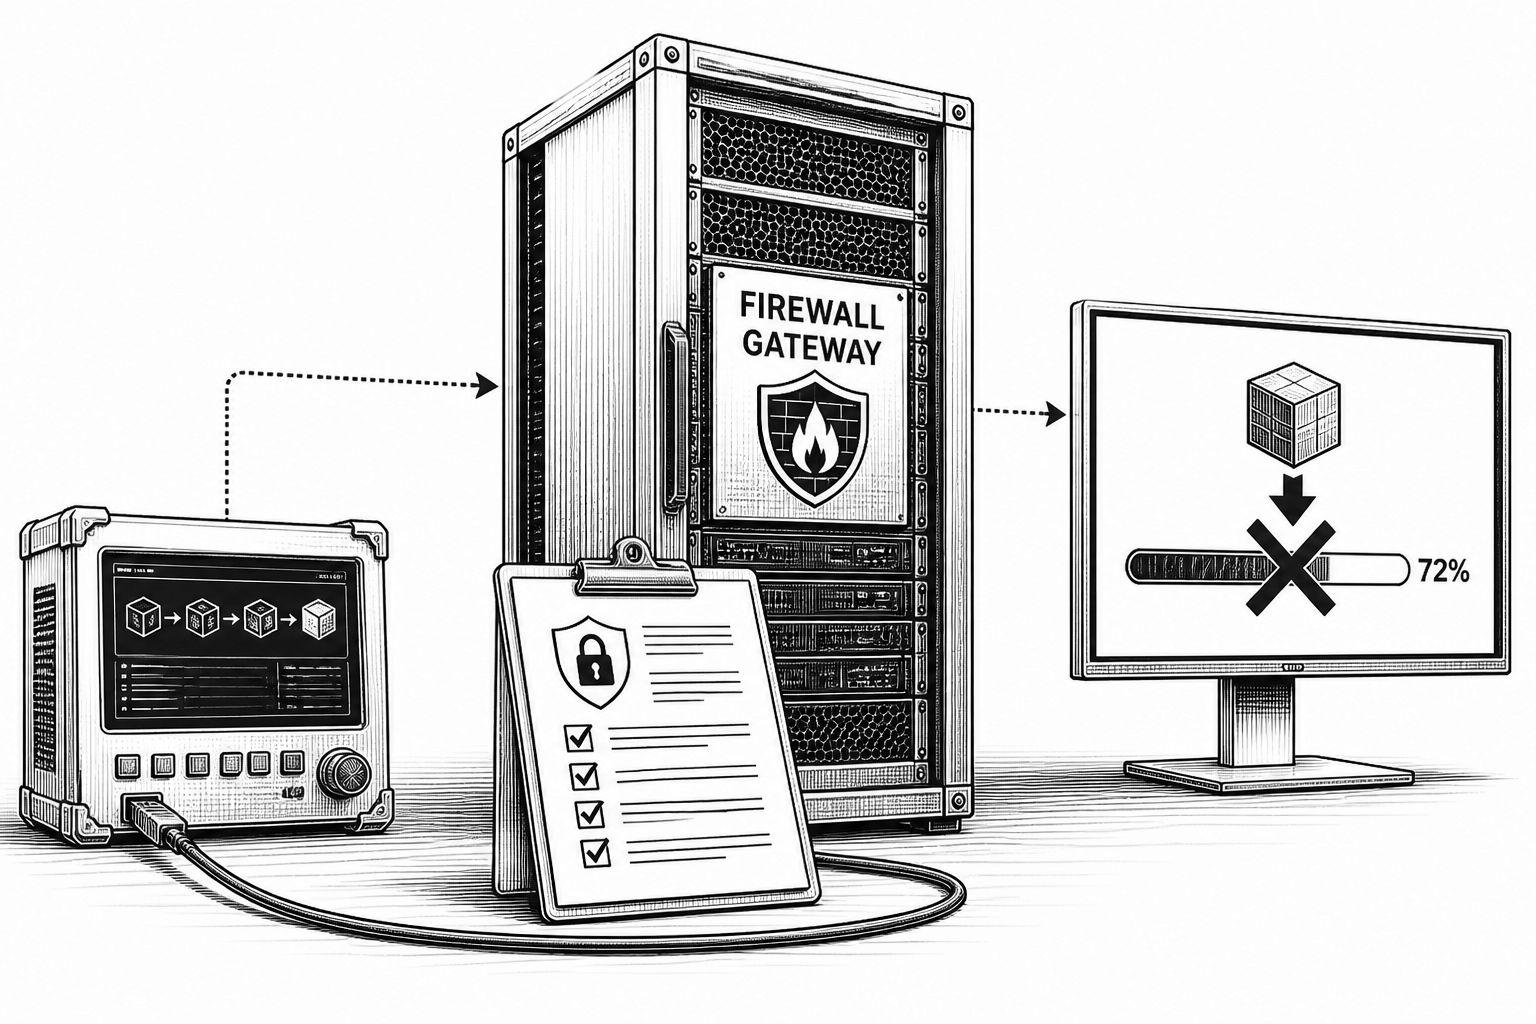
GitHub will das Problem kompromittierter Abhängigkeiten nicht erst nach dem Build angehen, sondern schon im Moment der Paketinstallation ausbremsen. In einer öffentlichen Vorschau führt der Anbieter eine „Package Firewall“ für npm ein, die Installationen auf der Grundlage von Regeln kontrolliert. Der Kern ist dabei ein „Install-time policy gate“: Die Firewall untersucht sowohl Metadatenanfragen als auch Paket-Downloads, bevor der Inhalt überhaupt in den lokalen Kontext des Builds gelangt. Damit verschiebt sich die Sicherheitskontrolle von reinen nachgelagerten Scannern hin zu einer vorgeschalteten Barriere im Dependency-Workflow.
Technisch betrachtet soll die Firewall zwischen dem ausführenden Endpoint oder internen Registry und dem Upstream-Paket-Repository platziert werden. Praktisch heißt das: Automatisierte Systeme wie Coding Agents oder CI/CD-Hosts richten ihre Anfragen nicht direkt auf den öffentlichen npm-Registry-Endpunkt, sondern auf die Firewall, die dann den eigentlichen Abruf vermittelt. Bei der Prüfung geht es nicht nur um bekannte Malware, sondern auch um Paket- und Versionseigenschaften, die Sicherheitsrelevanz signalisieren. Laut GitHub können Policies den Zugriff etwa blocken, wenn eine Version nicht zu aktuellen „Advisories“ passt, wenn festgelegte Schweregrade überschritten werden oder wenn ein Paket bestimmte Attestationsanforderungen nicht erfüllt.
Für Administratoren ist die Konfiguration der entscheidende Teil, weil die Firewall ohne passende Richtlinien keine sinnvolle Schutzwirkung entfaltet. GitHub nennt als Schaltpunkte die Abfrage gegen die GitHub Advisory Database, darunter das Blockieren bekannter Schadsoftware und das Sperren von Paketen basierend auf der Schwere von Verwundbarkeiten für die angefragte Paketversion. Als Default ist dabei „Critical only“ vorgesehen, während Nutzer die Schwelle auf „High or higher“, „Medium or higher“ oder „Any severity“ anheben können. Daneben adressiert die Firewall auch Supply-Chain-typische Angriffsflächen wie manipulierte Installationslogik: Sie kann neu eingeführte Install-Skripte erkennen, die über preinstall- oder postinstall-Hooks laufen, weil gerade diese Hooks missbraucht werden können, um sensible Daten zu exfiltrieren.
Ein zusätzlicher Mechanismus, der in offenen Ökosystemen bereits an Bedeutung gewonnen hat, sind Cooldown- bzw. Mindestaltersregeln. Die Firewall kann Downloads auf Basis eines konfigurierten Mindestalters blockieren: Versionen, die jünger sind als das gesetzte Limit, werden nicht installiert. GitHub gibt hier einen Bereich von 1 bis 365 Tagen an; der Default liegt bei 1 Tag, ein Wert von 0 deaktiviert die Regel. Die Idee dahinter ist, dass ein kurzer Puffer Zeit schafft, damit Security-Researcher, Maintainer und Registry-Betreiber neue Veröffentlichungen bewerten können, bevor sie in automatisierte Builds „durchrutschen“. Das wirkt besonders dann, wenn KI-Agents oder CI Runner Abhängigkeiten ohne explizite Freigabe installieren, weil genau in solchen Pfaden ein frisch eingeführtes, bösartiges Release schnell in viele Systeme gelangen kann.
Auch das Thema „Attestation“ spielt in der Argumentation eine zentrale Rolle: GitHub beschreibt einen Block bei Attestation-Downgrades, bei dem die Attestations einer angeforderten Version mit denen früherer Versionen verglichen werden. Wenn die gewünschte Version keine SLSA-Attestation aufweist, soll der Download gestoppt werden. Diese Logik adressiert eine Form des Vertrauensbruchs, bei der ein Angreifer nicht nur Code austauscht, sondern zugleich versucht, die Nachweisbarkeit der Build- und Release-Kette zu verwässern. Damit ergänzt die Firewall das klassische „Scan-and-block“-Vorgehen um ein „Policy-and-verify“-Element, bei dem Nachweise für die Lieferkette in die Installationsentscheidung einfließen.
Bemerkenswert ist außerdem, dass GitHub parallel an Rust-Regeln im Kontext von „global-min-publish-age“ arbeitet. Der Ursprung dafür liegt in Rust 1.100, das am 12. November 2026 erscheinen soll, und das die Konfiguration eines Mindestveröffentlichungsalters für Crates ermöglichen will. Über „cargo/config.toml“ lässt sich dann ein Mindestalter in Tagen oder Wochen festlegen; ist keine Angabe vorhanden, greift standardmäßig eine sieben-Tage-Wartezeit. Solche Warteschleifen sind laut Darstellung in den letzten Monaten bzw. im vergangenen Jahr in mehreren Ökosystemen sichtbar geworden, darunter auch npm und weitere Package-Ökosysteme. Für Sicherheitsteams bedeutet das: Cooldowns sind nicht nur ein einzelnes Feature, sondern ein breiter werdendes Muster, das Angriffe verlangsamen soll, bei denen nach dem Übernehmen eines Maintainer-Accounts gezielt sehr schnell ein „poisoned“ Release nachgeschoben wird.
Der Tradeoff ist dabei nicht wegzudiskutieren: Wenn eine legitime Sicherheitskorrektur frisch veröffentlicht wird, kann sie durch die gleichen Regeln blockiert werden, bis die Wartezeit abläuft oder eine Ausnahme erteilt wird. GitHub sieht dafür einen Ausnahmenprozess vor, über den Teams Zugriff auf Pakete bekommen können, die fälschlich von den Policies getroffen werden. Diese Ausnahmeanträge sollen dann von Enterprise-Administratoren und Sicherheitsverantwortlichen genehmigt werden. Entscheidend ist damit weniger die reine Existenz der Firewall, sondern wie gut ein Unternehmen seine Policy-Landschaft an Risiko, Release-Frequenz und Betriebsprozesse anpasst, insbesondere wenn viele Deployments automatisiert ausführen.
Für die Praxis deutet der Ansatz darauf hin, dass sich die Sicherheitsarchitektur in Build- und Deployment-Pipelines weiter von „Artefakte prüfen, wenn sie schon da sind“ hin zu „Artefakte dürfen erst gar nicht erscheinen“ verlagert. Selbst wenn Scans weiterhin unverzichtbar bleiben, verschafft ein vorgeschaltetes Gate zusätzliche Tiefe gegen schnelle, automatisierte Ausnutzung. Unternehmen, die Agents oder CI Runner stark automatisiert einsetzen, sollten daher früh testen, welche Policies wirklich zu ihrem Risikoappetit passen, und die Ausnahmeprozesse so gestalten, dass sie im Ernstfall nicht zur Engstelle werden. Wer das jetzt in der Vorschau ausrollt, sammelt außerdem Erfahrungen darüber, wie sich Paketverfügbarkeit, Latenz und Sicherheitsnutzen im Zusammenspiel verändern.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GitHub führt npm-Firewall ein: Installation bremst bösartige Pakete" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GitHub führt npm-Firewall ein: Installation bremst bösartige Pakete" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GitHub führt npm-Firewall ein: Installation bremst bösartige Pakete« bei Google Deutschland suchen, bei Bing oder Google News!