
LONDON (IT BOLTWISE) – LiteLLM meldet einen kompromittierten Release-Workflow, der am 21. Oktober 2026 zwischenzeitlich eine manipulierte Version auf PyPI sowie in Container-Registries wie Docker Hub und GitHub Container Registry auslieferte. Betroffen sind Nutzer, die in einem konkreten Zeitfenster unpinned Pakete über pip installiert oder die betroffenen Container-Tags genutzt haben. Die Version 1.107.0 enthält einen Credential-Stealer, der außerdem stündlich Remote-Commands von einem C2-Server nachlädt. Zusätzlich weist die Analyse auf eine mögliche Token-Leakage-Kette über geloggte GitHub-CLI OAuth-Token hin, nachdem Maintainer temporär Release-Berechtigungen erweitert hatten.
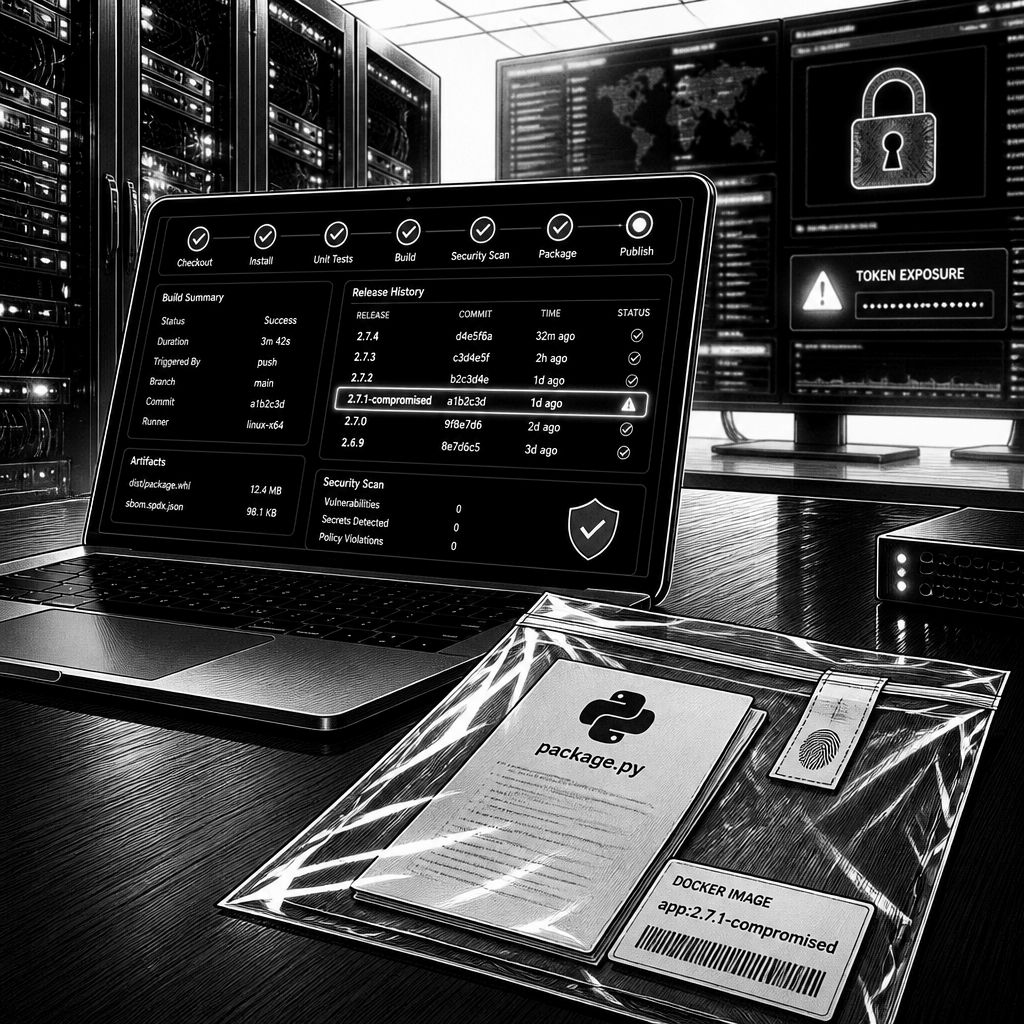
LiteLLM hat eine neue, besonders vielschichtige Supply-Chain-Kompromittierung offengelegt: Am 21. Oktober 2026 wurde der Release-Workflow so verändert, dass eine präparierte Version der Python-Komponente samt Backdoor über mehrere Distribution-Kanäle veröffentlicht werden konnte. Laut Meldung erfolgte die Veröffentlichung gegen 4:00 a.m. PST, und genau in dieser kurzen Phase wurden Artefakte sowohl für den Python-Paketweg als auch für Container-Umgebungen ausgerollt. Technisch betrachtet ist die Attacke damit nicht nur ein „einmaliger“ bösartiger Release, sondern ein vollständig durchspielter Pfad von Zugriff auf Release-Rechte bis zur Signierung und anschließenden Veröffentlichung von Installationsobjekten.
Konkrete Auswirkungen treffen diejenigen, die LiteLLM nicht versioniert („unpinned“) zwischen 11:39 a.m. und 1:23 p.m. UTC per pip installiert haben, oder die Docker- und Container-Tags der Version 1.107.0 in der Zeit zwischen 11:46 a.m. und 2:20 p.m. UTC verwendet haben. Erfasst sind dabei nicht nur der exakte Versionspin, sondern auch „latest“-ähnliche Tags wie „latest“, „main-latest“ und „main-stable“. Der Kern des Problems liegt im eingebetteten Schadcode: Die manipulierte Version bringt Mechanismen mit, die in einem ersten Schritt Credentials und Schlüssel einsammeln und anschließend stündlich beliebigen Code von einem entfernten Server ausführen. Damit wird aus einem Datendiebstahl ein Remote Access Trojan (RAT), der den kompromittierten Host fortlaufend für weitere Aktionen nutzbar macht.
Die technische Analyse beschreibt dabei zwei ineinandergreifende Startpunkte im Python-Laufzeitprozess. Zum einen verarbeitet der Interpreter eine sogenannte Path-Datei („cook.pth“), in der ein Befehl hinterlegt ist, der ein Python-Modul („cook“) importiert. Dieses Modul deobfuskiert sich selbst und startet eine Stealer-Routine namens „privcollect“. Die Routine zielt auf Geheimnisse aus mehreren Kategorien: System- und Browserdaten, aber auch Developer-, Cloud- und KI-Tool-Secrets. Das gesammelte Material wird per HTTP-POST an eine spezielle Zieladresse ausgeliefert. Zum anderen versucht der Interpreter zusätzlich, „sitecustomize.py“ auszuführen; diese Komponente wirkt nur unter Linux und macOS und soll dynamisch von einer „domain.txt“-Datei gesteuert werden. Das ist deshalb relevant, weil die Datei als „Dead Drop“ diente, später jedoch nach Angaben in der Untersuchung wieder entfernt wurde.
Bemerkenswert ist außerdem die Art, wie die spätere Nutzlast wiederkehrend nachgeladen wird. Nach dem Startprozess wird ein Hintergrund-Daemon abgespalten, der über einen Lock unter „/tmp/remote_code_loader.lock“ Mehrfachinstanzen verhindern soll. Danach läuft eine Endlosschleife, in der der Daemon stündlich die aktuelle C2-Domain aus einem Repository-Kontext abruft und anschließend eine zweite Stufe („/codepy“) vom jeweiligen Zielserver lädt und ausführt. Dass dieses Muster in der Praxis funktionieren kann, hängt eng mit den typischen Eigenschaften von Python-Installationen zusammen: Sobald ein Host die kompromittierten Artefakte enthält, reichen bereits relativ kurze Ausführungsfenster beim Interpreterstart, um Persistenz und erneute Remote-Interaktion anzustoßen.
Für die Einordnung auf Angreifer- und Verteidigerseite ist die von Wiz beschriebene Konsolidierungsphase entscheidend: In den Beobachtungen startet Missbrauch laut Darstellung etwa 4,5 Stunden nach der Exfiltration. Besonders kritisch wirkt die Validierung gestohlener AWS-Instance-Role-Credentials aus kompromittierten CI Runnern sowie Kubernetes-Nodes. Ergänzend wird im Bericht geschildert, dass die Angreifer nach erfolgreicher Authentifizierung zunächst mit AWS „sts: GetCallerIdentity“ prüfen, ob die Identität „stimmt“, und dann im selben Ablauf typische LLM-Umgebungen abfragen, etwa über „bedrock: ListFoundationModels“ und nachgelagerte List-Calls. In einer kleineren Zahl von Umgebungen folgte zudem eine breitere IAM-Enumeration wie „ListRoles“, „ListUsers“ und „ListAccessKeys“. Die Abfolge passt damit auch zu einem Muster, das in der Praxis als LLMjacking bekannt ist: Man nutzt das kompromittierte Umfeld, um produktionsnahe KI-Ressourcen nicht nur zu exfiltrieren, sondern auch gezielt zu missbrauchen.
Die Ursachenanalyse zeigt zugleich, warum „Code-Review“ an der falschen Stelle ansetzen kann. LiteLLM beschreibt, dass man den Release-Prozess nach einem ähnlichen Vorfall im März 2026 härter gemacht hatte, unter anderem durch Umstellung der Releases auf ein privates Repository, Immutable Docker-Release-Tags und Signieren von Docker-Images. Trotzdem gelang es Angreifern später, die Kette über temporär erweiterte Release-Berechtigungen zu überrollen: Nachdem Maintainer Release-Rechte für zwei interne Ingenieure zeitweise ausgeweitet hatten, hätten Angreifer Zugriff auf mehrere Sätze von GitHub CLI Credentials erhalten, darunter auch eines, das Workflows ausführen konnte. Ein Token, der einem Owner der GitHub-Organisation gehörte, wurde genutzt, um Branch Protections zu deaktivieren und Force-Pushs zu ermöglichen. Anschließend wurde eine kompromittierte Workflow-Ausführung so gesteuert, dass Artefakte zwar signiert wurden, aber aus einem Lookalike-Repository stammten, wodurch bösartige Inhalte in die üblichen Publikationsbahnen gelangten.
Ein weiterer Baustein betrifft die Frage, wie die benötigten Tokens überhaupt abfließen konnten. LiteLLM verweist darauf, dass es in bestimmten Konstellationen bei „Claude Code“ zu einem Einbetten von GitHub-CLI OAuth-Tokens in eine Response kommen kann. Wenn diese Response in Logs landet, können Tokens unter Umständen in LiteLLM-Protokollen auftauchen. Gleichzeitig nennen die Maintainer ein internes Deployment mit einem „unexpected, innocuously named user account“, das öffentlich erreichbar gewesen sei. Es bleibt in der Darstellung offen, wie genau diese öffentliche Erreichbarkeit zustande kam; LiteLLM vermutet einen Zusammenhang mit einer kürzlich gepatchten Schwachstelle. Genau hier liegt für Sicherheitsteams der harte Lernpunkt: Nicht die öffentliche Repository-Qualität allein entscheidet, sondern die Frage, welche Geheimnisse im Betrieb tatsächlich in Logs, Deployments oder Workflows landen.
Für das Incident Response-Management folgt aus der Beschreibung ein recht klarer Maßnahmenkatalog, der über „Update“ hinausgeht. Entwicklern wird geraten, LiteLLM 1.107.0 von betroffenen Maschinen zu entfernen, Hosts zu isolieren, auf denen die manipulierte Version installiert war, nach den konkreten schadhaften Python-Artefakten zu suchen, Zugriffe auf die Exfiltrationsdomäne zu blockieren und sämtliche relevanten Credentials zu rotieren. Außerdem sollen sie die Ausführung von „/codepy“ gezielt untersuchen. Ergänzend ordnet Ilyas Makari den technischen Startmechanismus ein: „Every hour, the daemon fetches the attacker’s current C2 domain from a GitHub repository … then fetches and executes a Python payload from https: //{domain}/codepy.“ Wiz beschreibt außerdem die Besonderheit des Vorgehens als „dual-technique approach“ über „.pth files“ und „sitecustomize.py“. Für die Verteidigung ist das vor allem eine Erinnerung daran, dass sich „saubere Quellen“ nicht 1:1 in „saubere Installartefakte“ übersetzen lassen.
Auch die Einordnung einzelner Sicherheitsforscher unterstreicht die strategische Konsequenz: Guy Korolevski (JFrog) fasst die Lehre für Security Teams so zusammen, dass ein kompromittierter Installationspfad nachgelagert die Fähigkeit liefert, bösartigen Code in die Lieferkette zurückzureichen. „The lesson for security teams is that a clean source repository tells you little about the artifact you actually install, so verify the exact wheel and vet versions before they reach a build. If 1.107.0 ran anywhere in your environment, rotate every reachable credential and rebuild.“ Parallel weist die Meldung darauf hin, dass der Mechanismus mit „.pth“-Dateien auch an frühere Muster erinnert, die im März 2026 in einem anderen Kontext beobachtet wurden; zugleich wird betont, dass es bislang keine belastbare Verknüpfung als Attribution gebe. Das wichtigste Signal für die kommende Praxis lautet damit: Build- und Release-Sicherheit muss das gesamte System abdecken – von Geheimnisverarbeitung im Betrieb bis zur Validierung der exakten Artefakte, nicht nur der Repo-Historie.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "LiteLLM: Kompromittierter Release-Workflow verteilt Credential-Stealer per PyPI, Docker und GitHub" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "LiteLLM: Kompromittierter Release-Workflow verteilt Credential-Stealer per PyPI, Docker und GitHub" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »LiteLLM: Kompromittierter Release-Workflow verteilt Credential-Stealer per PyPI, Docker und GitHub« bei Google Deutschland suchen, bei Bing oder Google News!