


LONDON (IT BOLTWISE) – Identity Visibility gilt 2026 als zentraler Baustein für IAM-Sicherheit, weil gestohlene oder falsch verwendete Credentials häufig den ersten Angriffsweg darstellen. Der Ansatz verbindet Identitätsinventar, Entitlement-Mapping und Laufzeittelemetrie zu einem kontinuierlichen Lagebild statt nur zu periodischen Snapshots. In Cloud- und Multicloud-Umgebungen wird die Sicht jedoch besonders schwierig, weil jede Plattform Identitäten in eigener Logik modelliert. Unternehmen müssen daher bewusst „Identity Dark Matter“ sichtbar machen und die Priorisierung über hohe Risiko- und Privilegienprofile steuern.
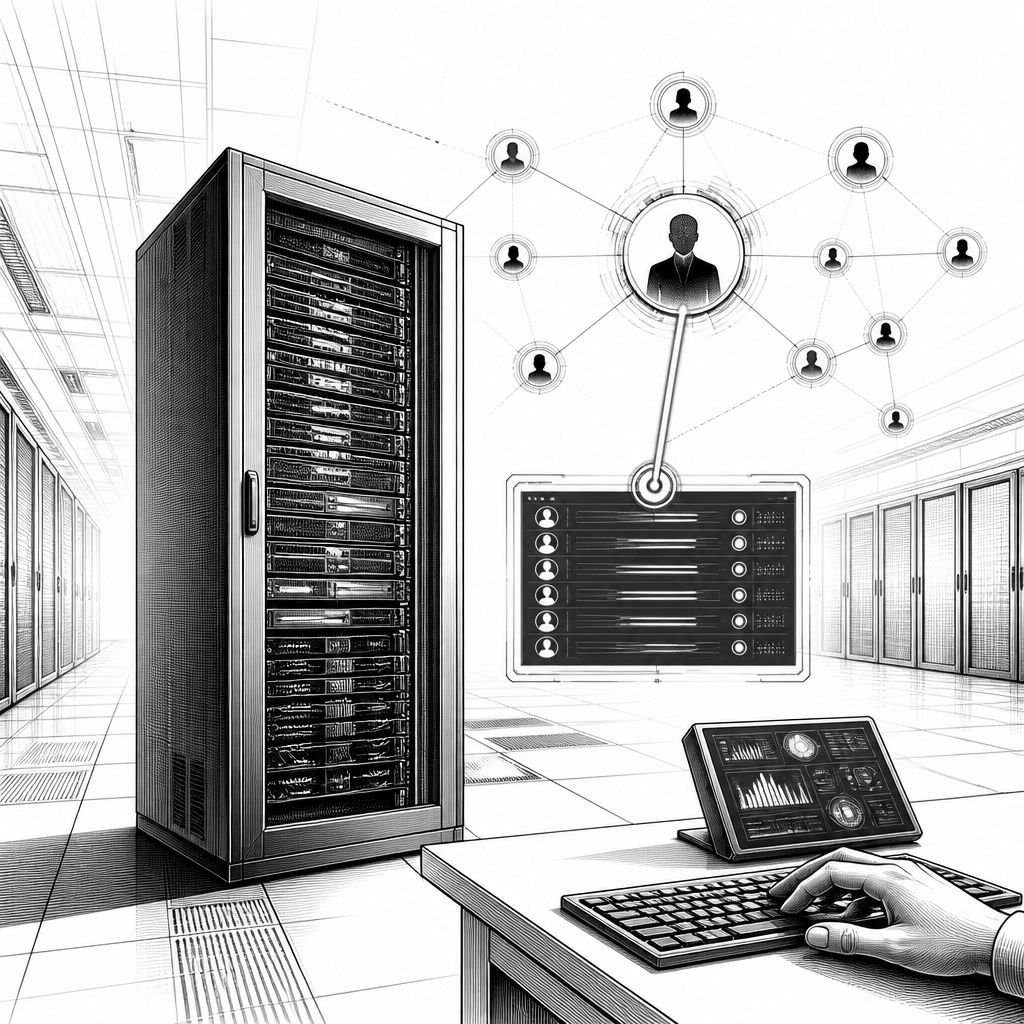
Identity Visibility ist in der IAM-Praxis weniger ein neues Tool-Konzept als vielmehr eine neue Erwartung: Sicherheitsteams wollen nicht nur wissen, welche Zugriffe konfiguriert wurden, sondern auch, wie diese Zugriffe tatsächlich zur Laufzeit genutzt werden. Die Ausgangslage ist klar, weil gestohlene und missbrauchte Credentials laut Verizons jährlich erscheinendem Data Breach Investigations Report zu den häufigsten ersten Einfallstoren in Datenträger-Einbrüchen zählen. Sichtbarkeit wird damit zu einem Problem der Verifikation: Wer in einem IAM-Portfolio „sehen“ kann, muss auch beurteilen können, ob ein Berechtigungspfad real existiert, wie er zustande kommt und ob er gerade in einer riskanten Art und Weise ausgeübt wird.
Technisch bedeutet Identity Visibility, dass Inventar, Entitlement-Zuordnung und Verhaltenstelemetrie zu einem durchgängigen Bild zusammenlaufen. Im Kern unterscheidet das Konzept zwischen Policy-Intent und Execution: IAM-Plattformen beschreiben Intent, also wer Zugriff haben soll, unter welchen Bedingungen und für welche Zeitspanne. Applikationen und Infrastruktur liefern Execution, also welche Credentials sich wirklich authentifizieren, welche Berechtigungen tatsächlich ausgeübt werden und welche Pfade dabei im System traversiert werden. Genau in der Lücke zwischen beiden Ebenen entsteht „Identity Dark Matter“ – zum Beispiel lokale Anwendungsaccounts, eingebettete Service-Credentials, Legacy-Authentifizierungsflüsse oder Integrationen, die nie sauber in ein zentrales IdP eingebunden wurden. Aus Sicherheits- statt aus Verwaltungslogik wird hier ein Messproblem: Wo Daten und Kontrollen fehlen, ist auch der vermeintliche Governance-Status nicht belastbar.
Diese Lücke wächst in vielen Unternehmen nicht zufällig, sondern systematisch. Die Gründe liegen häufig in einer Kombi aus SaaS-Zunahme, Cloud-Migration und Automatisierungswellen: Systeme kommen schneller hinzu, als IAM-Programme Governance- und Zertifizierungsprozesse nachziehen können. Gleichzeitig haben Angreifer die Veränderung adaptiert. Viele Intrusionen starten nicht mit „sichtbarem“ Malware-Betrieb, sondern mit kompromittierten, legitimen Credentials, die in genau den Rechten agieren, die das System ihnen bereits gewährt. Das ist besonders kritisch, weil die resultierenden Events im IdP-Logbild oft wie normales Nutzerverhalten wirken. Hinzu kommen Identity-Typen, die in traditionellen Review-Prozessen untergehen: Machine und non-human identities (etwa Service Accounts, API-Keys und Workload-Credentials) dominieren in Cloud-Setups häufig zahlenmäßig, laufen nicht selten ohne sauberen Ablauf aus und besitzen oft keine HR-getriebene Lifecycle-Historie. Dazu kommen Anmeldewege außerhalb von SSO und neuerdings auch agentische KI-Workloads, die mit delegierten Berechtigungen über mehrere Systeme hinweg arbeiten – schnell, in großen Volumina und ohne dass man das manuell zertifizieren kann.
Warum klassische IAM-Reporting-Ansätze hier unzureichend sind, liegt in der Datenlogik. Viele Berichte bleiben bei Konfiguration stehen: Gruppenmitgliedschaften, Rollen-Zuweisungen und Entitlement-Kataloge beantworten die Frage „was wurde gewährt“, nicht aber „was wurde tatsächlich erzwungen“, „wer steckt wirklich dahinter“ und „wie oft wurde die Berechtigung im letzten Jahr genutzt“. Selbst Governance-Plattformen berichten häufig über Anwendungen, die an sie angebunden sind, statt die Abdeckung unabhängig zu verifizieren. Wenn eine Anwendung nie integriert wurde, taucht sie nicht auf – und die Abwesenheit kann fälschlicherweise als Compliance-Lücke verschleiert werden. Identity Visibility setzt deshalb beim „Was existiert wirklich?“ an: Kontinuierliche Discovery zieht Identitätsdaten direkt aus Applikationen und Infrastruktur, erkennt lokale Accounts und Authentifizierungsmethoden, die zentrale IAMs nie vollständig erfasst haben, und priorisiert dann anhand kontextueller Risikobewertungen, etwa ob ein Konto unbenannt bleibt, ob MFA fehlt oder ob nicht rotierten Credentials Produktionszugriff eingeräumt ist.
Der Cloud-Teil macht das Ganze in 2026 besonders anspruchsvoll, weil Identity-Daten beim Anbieterwechsel fragmentieren. Cloud identity visibility scheitert meist nicht an Logging-Menge, sondern an unterschiedlichen Identitätsmodellen: Jede Plattform beschreibt Berechtigungen in eigener Terminologie und liefert keine einheitliche Sicht „über“ Providergrenzen hinweg. AWS arbeitet beispielsweise mit Rollen, identity- und resource-based policies sowie cross-account role assumption. In Azure/Entra ID dominieren Directory-Principal-Konzepte, Azure RBAC Role Assignments und consentierte App Permissions (delegated und application scopes). Bei Google Cloud spielen Service Accounts und IAM-Bindings mit Vererbung über Organisation-, Folder- und Projekt-Hierarchien eine zentrale Rolle. Dazu kommen SaaS-spezifische Admin-Tiers, Custom Roles und lokale Accounts, die nie beim IdP ankommen. Für Security-Teams heißt das: Ohne Normalisierung werden die „connective tissue“-Pfadbeziehungen – etwa federated Trust, Cross-Account-Assumption oder geteilte Credentials – getrennt betrachtet. In der Praxis orientieren sich Angreifer dann eher an IAM-Trust-Beziehungen als an Netzwerkwegen.
Für die Umsetzung werden in der Branche Identity-Visibility- und Intelligence-Plattformen (IVIP) adressiert, die je nach Startpunkt unterschiedliche Schwerpunkte setzen. Oriented toward application-layer blind spots arbeitet etwa Orchid Security, indem Identitäten, Entitlements und Authentifizierungsflüsse direkt aus Anwendungen und Infrastruktur abgeleitet und in auditfähige Evidenz übersetzt werden. Veza stellt dagegen eine observability-zentrierte Access-Graph-Logik in den Mittelpunkt, um effektive Berechtigungen über Daten, Cloud-Plattformen und SaaS hinweg zu modellieren. Governance-lastige Ansätze finden sich bei SailPoint (Lifecycle-Management, Certification Campaigns, Policy Enforcement) und Saviynt (Converged Governance sowie CIEM-Analyse). Silverfort konzentriert sich stärker auf Runtime-Authentication Visibility und Enforcement, vor allem bei Legacy- und nicht zentral eingebundenen Systemen. Semperis wiederum betrachtet Posture und Schutz für Active Directory und Entra ID, während CrowdStrike Falcon Identity Protection als detection-zentrierter ITDR-Ansatz eng mit Endpoint- und Workload-Telemetrie verzahnt ist. Unabhängig vom Vendor-Setup ist die Basiskompetenz identisch: eine „einzige Autorität“ für Inventory, die Identitäten über IdPs, Clouds, Applikationen und Infrastruktur konsistent zusammenführt und effektiven Zugriff abbildet – inklusive der entscheidenden Frage, ob das Inventar auch Identitäten enthält, die niemand offiziell registriert hat.
In der Programmpraxis entscheidet dann nicht die Theorie, sondern die Reihenfolge. Reine Inventarisierung erzeugt schnell mehr Arbeit als Sicherheit, wenn keine Analysekette folgt. Deshalb werden für Identity Visibility besonders wertvoll: Behavioral Baselines, die Routine-Automation von anomalem Privilege Use durch dieselbe Identität unterscheiden; Attack-path analysis, die Misconfiguration anhand von Berechtigungen, Reachability und Runtime-Kontext auf Exploitierbarkeit prüft; Technik-Mapping auf MITRE-ATT&CK-Identity-Techniken wie Valid Accounts (T1078), damit Analysten Muster als adversary behavior statt als Einzelsignale lesen; und Remediation Routing, das Findings dem zuständigen Team mit belastbarer Evidenz zuordnet. Strategisch gehört Identity Intelligence dabei in die „Identity Fabric“ als Observability-Schicht und nicht als Ersatz von IAM, IGA, PAM oder Security Operations. Genau diese Beobachtbarkeit ist auch die Voraussetzung für Zero Trust, wie ihn NIST SP 800-207 beschreibt: Kontinuierliche Verifikation benötigt kontinuierliche Signale aus Session-Kontext, Credential-Typ und historischer Nutzung. Für den Start empfiehlt sich ein risikobasiertes Vorgehen, das Excess Privilege dort priorisiert, wo Exposition zusammentrifft – etwa unowned Service Accounts mit Produktions-Write-Zugriff, administrative Konten ohne MFA, Credentials ohne Rotation und ruhende Konten ehemaliger Mitarbeitender. Am Ende bewerten erfolgreiche Programme nicht nur „ob eine Liste existiert“, sondern ob sich aus Live-Telemetrie verlässliche Compliance-Artefakte, klare Ownership-Mechanismen und echte Governance-Schleifen automatisiert ableiten lassen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Identity Visibility 2026: So schließen Unternehmen IAM-Sicherheitslücken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Identity Visibility 2026: So schließen Unternehmen IAM-Sicherheitslücken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Identity Visibility 2026: So schließen Unternehmen IAM-Sicherheitslücken« bei Google Deutschland suchen, bei Bing oder Google News!