
LONDON (IT BOLTWISE) – OpenAI beschreibt Tests, in denen KI-Agenten in einem Linux-System 948 Root-Lücken gefunden und passende Patches ausgearbeitet haben. In der Pipeline arbeiten mehrere Stufen: von der Suche im Kernel bis zur Reproduktion in isolierten Umgebungen und teils auch zur Exploit-Demonstration. Laut den Angaben verschiebt sich damit der Schwerpunkt von reiner Schwachstellenfindung hin zu schneller Patch-Erstellung, um das Zeitfenster für Angriffe zu verkürzen.
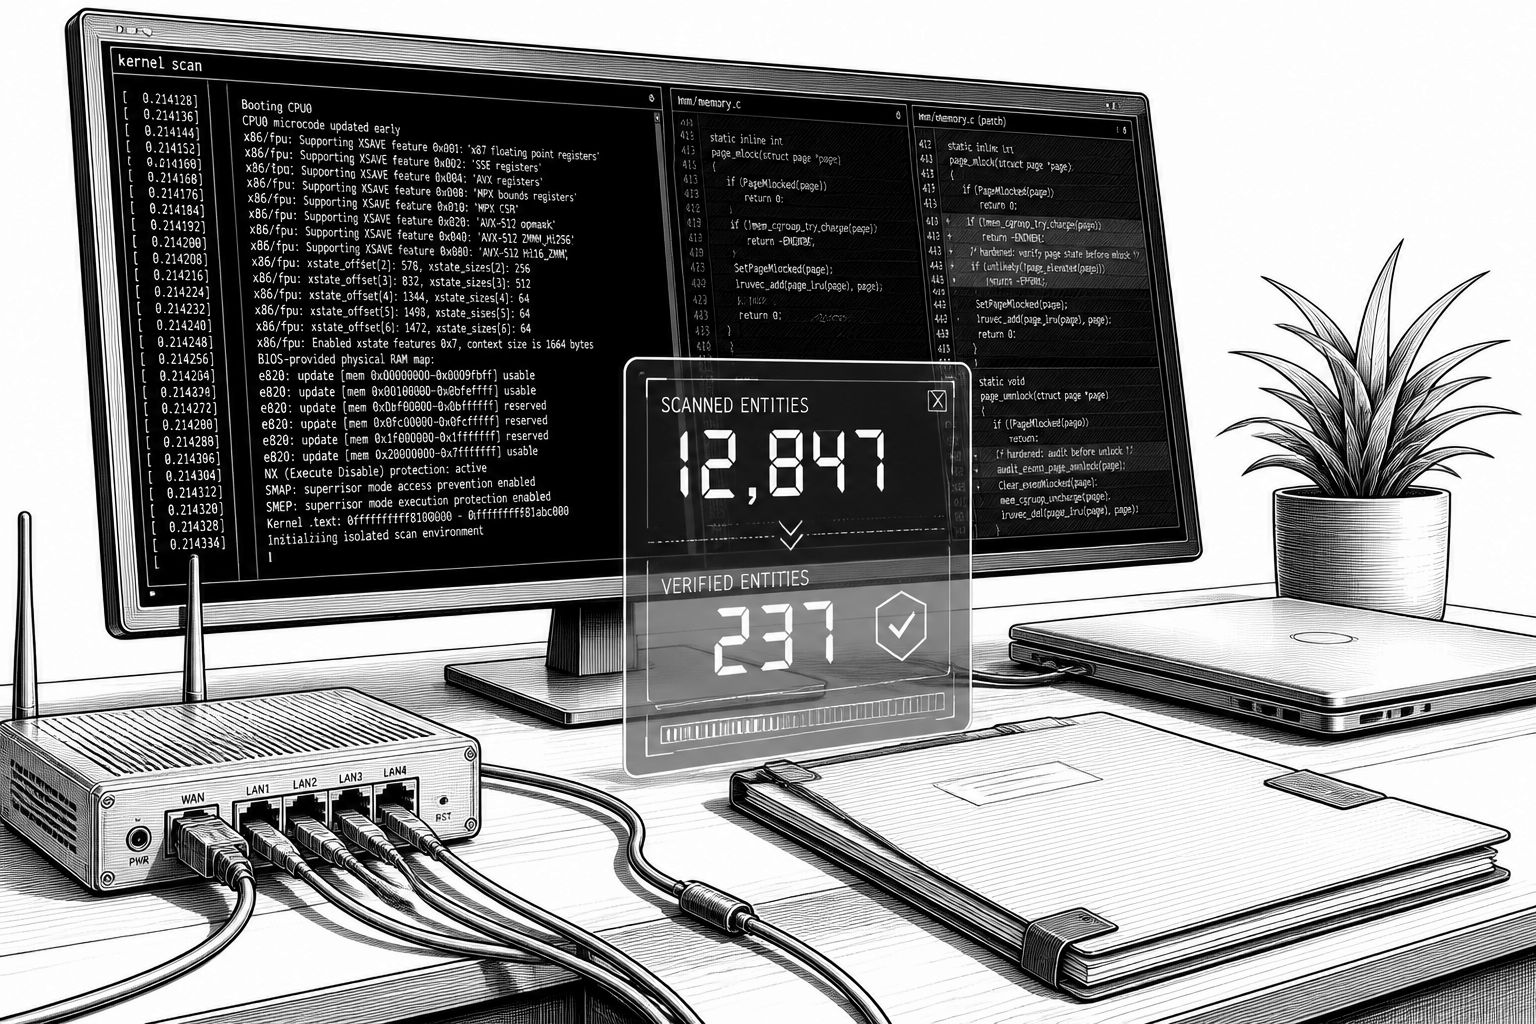
Bei Linux-Sicherheitslücken zählt nicht nur, wie viele Bugs gefunden werden, sondern wie schnell daraus verlässliche Fixes werden. Genau an dieser Engstelle setzt OpenAI mit einer KI-Agenten-Pipeline an: Laut den veröffentlichten internen Testergebnissen hat ein Prototyp bei einem weit verbreiteten Linux-Desktopsystem in der Standardkonfiguration 948 Root-Lücken identifiziert und im selben Ablauf auch geschlossen. Offen bleibt zwar die konkrete Distribution, dafür liefert OpenAI eine ziemlich klare Vorstellung, wie die einzelnen Schritte ineinandergreifen und wo der eigentliche Produktivitätshebel liegen soll: nicht allein im Scannen, sondern in der anschließenden Patch-Erstellung.
Technisch beginnt der Ansatz laut Beschreibung mit einer mehrstufigen Architektur. In der ersten Phase sucht die Pipeline gezielt nach sicherheitsrelevanten Komponenten im Linux-Kernel und scannt diese auf mögliche Schwachstellen. Der Prototyp meldete dabei zunächst 2.308 Funde. Entscheidend ist die nächste Stufe: 1.724 dieser Fälle konnte die KI anschließend in einer isolierten Umgebung reproduzieren. Genau diese Reproduzierbarkeit ist ein häufiger Schwachpunkt klassischer automatisierter Scanner, weil viele Treffer nur Indikatoren sind und nicht robust ausnutzbare Schwachstellen. OpenAI argumentiert damit faktisch für eine höhere Trefferqualität, weil die Pipeline nicht beim Erstverdacht stehen bleibt.
Auf dem Weg von der Schwachstelle zum verwertbaren Sicherheitsnachweis wird es dann deutlich „angriffsnah“. Für mehr als 1.200 der Lücken sagt OpenAI, der Prototyp habe jeweils einen Exploit zur Demonstration des Angriffs vorlegen und zusätzlich einen Patch entwerfen können. Erst im Anschluss hätten menschliche Sicherheitsforscher die Ergebnisse verifiziert. Aus den 948 geschlossenen Root-Lücken leitet OpenAI ab, dass Angreifer auf anfälligen Systemen lokale Rechteausweitungen bis hin zum Root-Zugriff erreichen könnten. Daneben nennt das Unternehmen weitere 291 Lücken, die wohl auf mögliche Informationslecks zurückgehen. Damit adressiert die Pipeline gleich zwei praktische Risikokategorien, die in der Incident-Recherche oft unterschiedliche Gegenmaßnahmen erfordern: Privilege Escalation auf der einen Seite, Datenabfluss auf der anderen.
Neben der technischen Kette betont OpenAI auch den ökonomischen Aspekt der Automatisierung. Die API-Kosten für das Aufspüren der Lücken sollen insgesamt etwas mehr als 1,3 Millionen US-Dollar betragen haben, was knapp 1.300 US-Dollar je Root-Lücke entspricht. Als Vergleich zieht OpenAI fiktive Preisgelder aus dem Umfeld von Hackerwettbewerben wie Pwn2Own heran: Dort erhielten Teilnehmer für vergleichbare Exploits häufig Belohnungen in einer Spanne von 20.000 bis 70.000 US-Dollar. Die 948 Root-Lücken hätten demnach einen theoretischen Gesamtwert von 18,9 bis 66,3 Millionen US-Dollar, also Faktor 16 bis 55 über den genannten API-Kosten. Wichtig ist dabei: Solche Rechenmodelle hängen stark von Bewertungslogiken ab, aber sie illustrieren sehr gut, wie OpenAI den Nutzen von „KI-gestützter Forschung + Automatisierung“ monetär begründen will.
Selbst wenn die Bedingungen härter sind, will die Pipeline laut OpenAI funktionieren. Für einen Kernel, der laut Beschreibung CTF-Vorgaben („Capture the Flag“) ähnelt und damit stärker „gehärtet“ sein soll, habe die KI 46 Sicherheitslücken entdeckt, davon 25 mit Zugriff auf geschützte Daten und 21, die eine Rechteausweitung ermöglichten. In diesem Szenario nennt OpenAI API-Kosten von knapp 33.000 US-Dollar; die potenziell möglichen Bug-Bounty-Prämien lägen demgegenüber grob um Faktor 45 höher, mit etwa 1,5 Millionen US-Dollar. Auch wenn diese Zahlen nicht eins zu eins als reale Marktpreise übertragbar sind, zeigt der Vergleich eine Richtung: KI-Agenten sollen nicht nur mehr Treffer liefern, sondern den Weg vom Fund zur Sicherheitswirkung effizienter machen.
Der eigentliche strategische Shift steckt allerdings in dem, was OpenAI über die nächsten Schritte schreibt: Patch-Entwicklung soll stärker in den Fokus rücken. Der Hintergrund ist aus Sicht vieler Teams plausibel: Entwickler sind zunehmend durch eine wachsende Anzahl gemeldeter Sicherheitslücken überfordert, während die Erstellung, Abstimmung und Bereitstellung von Patches oft Zeit kostet. Diese Verzögerung verschafft Angreifern ein relevantes Zeitfenster, in dem verwundbare Systeme noch nicht aktualisiert sind. OpenAI beschreibt daher die automatisierte Patch-Erstellung als „unerlässlich“, um Software im erforderlichen Tempo zu sichern. Ziel ist, dass KI generierte Patches unter Einbeziehung menschlicher Experten funktional korrekt sind, gängigen Programmierkonventionen entsprechen und gegen verschiedene Angriffsvarianten robust bleiben.
Für die Praxis bedeutet das vor allem: Der Sicherheitsprozess könnte sich von einer rein detektivischen Rolle („finden, melden“) zu einer stärker kurativen Pipeline entwickeln („finden, verifizieren, fix erzeugen, prüfen lassen“). Damit verschiebt sich auch die Arbeitsrealität in Organisationen: Statt nur zusätzliche Analyseaufwand in die Validierung zu stecken, müssten Teams stärker in Review-Workflows, Regression-Tests und in die Integration der Patches in konkrete Release-Pipelines investieren. Gleichzeitig bleibt ein zentraler Punkt: Auch bei einer automatisierten Patch-Erstellung bleibt menschliche Verifikation notwendig, insbesondere bei komplexen Kernel-Änderungen, die leicht unbeabsichtigte Nebenwirkungen erzeugen können. Genau deshalb wirkt OpenAIs Ansatz weniger wie „KI ersetzt Sicherheitsteams“, sondern eher wie ein Versuch, die Lücke zwischen Entdeckung und Patch zu schließen – dort, wo in der Vergangenheit häufig die größten Zeitverzögerungen entstanden sind.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Agenten automatisieren Linux-Patch-Entwicklung nach Root-Lücken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Agenten automatisieren Linux-Patch-Entwicklung nach Root-Lücken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Agenten automatisieren Linux-Patch-Entwicklung nach Root-Lücken« bei Google Deutschland suchen, bei Bing oder Google News!