


LONDON (IT BOLTWISE) – KI-Werkzeuge machen es Angreifern leichter, Sicherheitslücken im großen Stil zu finden und noch schneller auszunutzen. Laut einem CrowdStrike-Report stiegen KI-basierte feindliche Aktivitäten im vergangenen Jahr um 89 Prozent. Besonders kritisch: erfolgreiche Angriffe erfolgen in den ersten 48 Stunden nach Bekanntwerden vieler Lücken. Zugleich verlagern sich Angriffe immer stärker aufs Handy, etwa bei Vishing und device code phishing.
Die Meldung wirkt auf den ersten Blick wie eine Bestätigung dessen, was Sicherheitsteams schon länger vermuten: KI ist nicht nur ein Helfer für Verteidigungsteams, sondern zunehmend auch ein Beschleuniger für Angreifer. In einem Thread Hunting Report 2026 ordnet CrowdStrike dem Thema gleich mehrere Effekte zu – von effizienteren Suchprozessen nach Schwachstellen bis hin zur schnelleren Anpassung von Angriffswerkzeugen. Konkret nennt der Bericht einen Anstieg KI-basierter feindlicher Aktivitäten um 89 Prozent im vergangenen Jahr. Für Unternehmen bedeutet das vor allem eines: Zeitfenster, in denen man reagieren kann, werden kleiner – und aus „Patchen und Hoffen“ wird ein Betriebskonzept, das mit schneller Detektion und schnellen Gegenmaßnahmen arbeitet.
Technisch beginnt viele erfolgreiche Angriffe mit einer Sicherheitslücke, die frisch öffentlich wird oder sogar vorher entdeckt wurde. Wenn Angreifer eine Schwachstelle nutzen, bevor die betroffenen Anbieter oder Nutzer reagieren können, sprechen Experten von Zero-Day-Exploits. KI-basierte Werkzeuge setzen dabei vor allem bei zwei Schritten an: Sie können Muster in Code- und Schwachstellendaten schneller durchsuchen und so in größerem Maßstab relevante Angriffspunkte identifizieren. Gleichzeitig lassen sich Werkzeuge schneller „umbauen“, also auf neue Lücken und neue Umgebungen abstimmen. Eine zentrale Zahl aus dem Bericht untermauert den Fokus auf Tempo: In der ersten Jahreshälfte 2026 seien 88 Prozent aller von CrowdStrike festgestellten erfolgreichen Hackerangriffe in einem Zeitfenster von 48 Stunden nach Bekanntwerden der Sicherheitslücke erfolgt. Das verschiebt die Priorität in der Praxis stärker als bisher hin zu einem lückenübergreifenden Monitoring und zu wiederverwendbaren Reaktionsabläufen.
Wie eng solche Zeitfenster in der Realität sind, illustrieren die genannten Fallbeispiele. Am 29. April 2026 wurde eine Schwachstelle im Linux-Betriebssystem öffentlich, die Angreifern weitreichenden Zugriff ermöglichen konnte. Laut Bericht hätte nach 14 Stunden der erste Kunde einen Cyberangriff melden können, und nach 20 Stunden soll eine belarussische Hackergruppe die Lücke gezielt gegen eine ukrainische Behörde eingesetzt haben. In einem weiteren Beispiel greift der Bericht auf einen als „React2Shell“ bekannten Exploit zurück: Ab dem 3. Dezember 2025 hätten Kriminelle innerhalb von vier Tagen mehr als 80 verschiedene Ziele angegriffen. Besonders auffällig ist hier die Beobachtung mehrerer chinesischer Hackergruppen innerhalb von 24 Stunden nach Bekanntwerden. Für die Unternehmenssicherheit ist diese Verdichtung ein Signal: „Warten bis klar ist, ob es wirklich relevant ist“ kann sich rächen, weil Angreifer parallel ihre Auswahl treffen und testen.
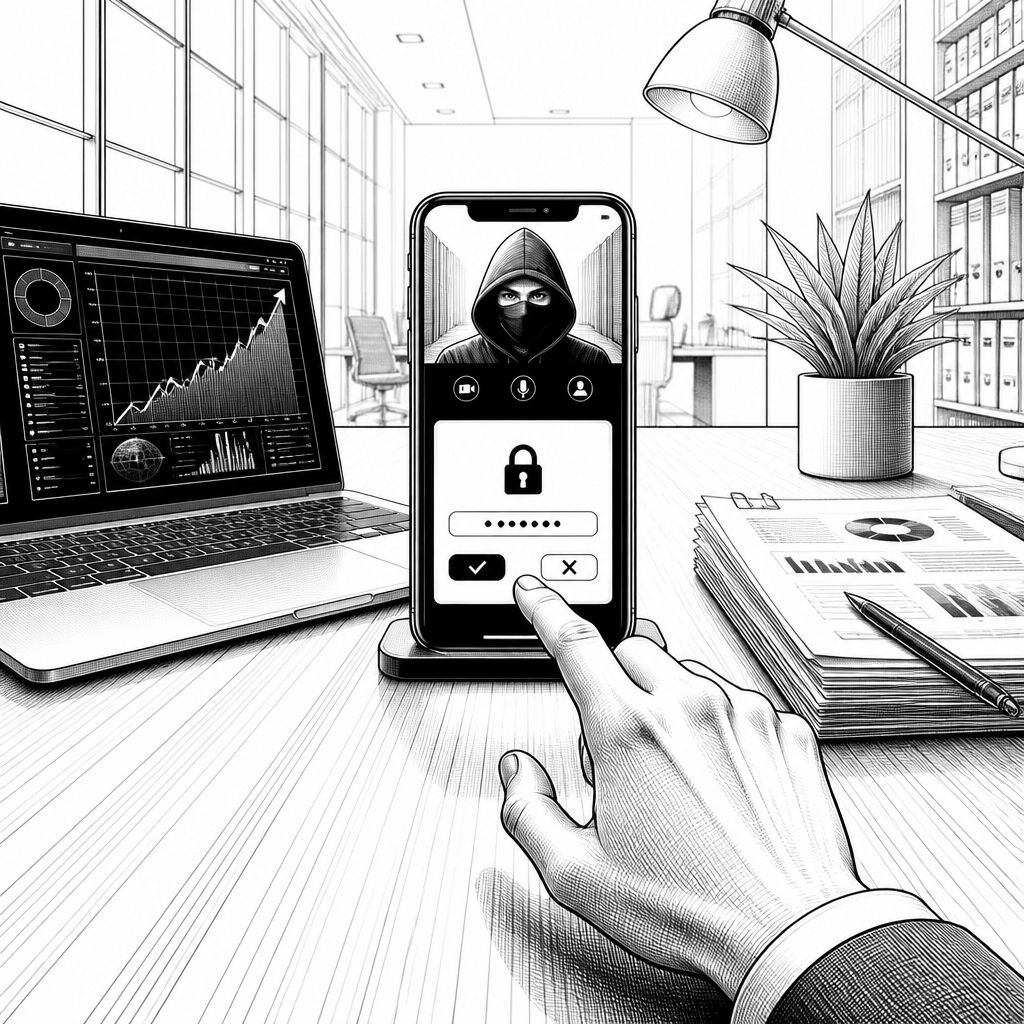
Ein zweiter Trend betrifft den Ort, an dem Angreifer ansetzen: häufiger werden nicht nur die Ziele selbst angegriffen, sondern auch externe Dienstleister. CrowdStrike verweist darauf, dass diese Entwicklung bereits seit mehreren Jahren anhält – unter anderem durch zunehmende Auslagerung in Cloud-Umgebungen und durch Schnittstellen, die als Integrationspunkte in vielen Anwendungen und Unternehmen dienen. Das erhöht die Angriffsfläche, weil eine Kompromittierung beim Dienstleister potenziell viele Folgeziele betrifft. Neben diesem Muster beschreibt der Bericht als „neue“ Entwicklung eine massive Zunahme von Vishing-Angriffen, also Video Phishing: Angreifer kontaktieren Opfer per Videoanruf am Handy, entlocken Informationen oder leiten sie auf gefälschte Login-Seiten. Für die erste Jahreshälfte 2026 nennt CrowdStrike eine Verdopplung der Vishing-Angriffe gegenüber dem Vorjahr – und damit ein klares Indiz, dass klassische E-Mail-Abläufe nicht ausreichen, wenn der Angriff über das Nutzergerät und direkte Interaktion läuft.
Warum das Handy dabei so zentral wird, erklärt der Bericht aus der Perspektive des Nutzeralltags. Auf dem Smartphone laufen verschiedene Apps und Informationsströme zusammen – von privater Kommunikation über Messenger bis hin zu Zugängen zum Arbeitgeber-Cloud-Server, Adressbüchern oder Token-Generatoren. Ein kompromittiertes Gerät ist für Angreifer besonders attraktiv, weil sie damit die Authentifizierungskette und den Kontext der Nutzung mitnehmen. Der Bericht nennt zudem eine massive Zunahme von „device code phishing“: Eine 15-fache Steigerung im letzten halben Jahr zeigt, dass Angriffe dort ansetzen, wo Nutzer Freigaben erteilen, ohne den Inhalt der Anfrage voll zu prüfen. Bei dieser Technik genehmigen Betroffene versehentlich eine manipulierte Nutzeranfrage; der Angreifer erhält nicht das Passwort, sondern Zugriff über einen Token, der ihn als legitimen Nutzer ausweist. Weil solche Tokens dafür gedacht sind, Anmeldungen zu erleichtern und auch über externe Geräte zu ermöglichen, können Angreifer damit unauffällig im Hintergrund eingeloggt bleiben. Für IT-Sicherheitsabteilungen heißt das: Session- und Token-Verhalten muss stärker in Detektionslogiken eingehen, statt sich primär auf „Passwort kommt durch“ zu verlassen.
Auch bei politisch oder strategisch sensiblen Zielen verschiebt sich das Angriffsmuster in Richtung Messenger- und Terminlogik. Laut Bericht hätten Microsoft verfolgte Kampagnen mehrere Fälle von device code phishing mit einer russisch staatsnahen Akteurslandschaft in Verbindung gebracht. Im April 2026 wurde bekannt, dass mehrere deutsche Politiker mutmaßlich russischen Hackern Zugriff auf ihre Konten beim Messenger-Dienst Signal gegeben haben; wie es in dem Bericht heißt, steht dabei ein Zusammenspiel aus Identitätsvermittlung und abgeleiteten Zugriffsrechten im Vordergrund. Außerdem beschreibt CrowdStrike, dass die seit Jahren als „Cozy Bear“ bekannte Gruppe im April 2026 mit device code phishing ein hochrangiges Ziel bei einem Thinktank in Großbritannien angegriffen haben soll. Dabei hätten sich die Angreifer über WhatsApp als Mitarbeiter der deutschen Botschaft ausgegeben, einen digitalen Termin vereinbart und einen manipulierten Einladungslink für Microsoft Teams versendet. Der Bericht stellt diesen Ablauf als Beispiel für ausgefeilte Operationen dar, bei denen der Zugriff über Session Tokens abgegriffen und anschließend ein mobiles E-Mailpostfach noch am selben Tag angezapft werden konnte. Für Organisationen folgt daraus eine harte Konsequenz: Social-Engineering-Resilienz muss technisch flankiert werden – etwa durch strengere Absicherung von Token-bezogenen Freigaben, durch nachvollziehbare Geräte- und Session-Kontrollen und durch rasche Sperr- und Verifikationsprozesse, sobald Freigaben ungewöhnliche Muster zeigen.
In Summe zeigt die Kombination aus KI-beschleunigter Schwachstellensuche, engen Ausnutzungsfenstern und der Verlagerung auf das Handy ein klares Bild der nächsten Angriffsphase. Unternehmen sollten deshalb ihre Prioritäten nicht nur in Richtung „Patch Management“ verschieben, sondern die gesamte Kette von Erkennung, Reaktion und Nutzerabsicherung durchdenken. Gerade weil viele erfolgreiche Angriffe innerhalb von 48 Stunden nach Bekanntwerden stattfinden, wird die Lücke zwischen IT-Betrieb und Incident-Response zum Engpass. Praktisch bedeutet das: Playbooks für schnelle Blockaden, Telemetrie, die Token- und Session-Operationen sichtbar macht, und Schulungen, die Video-Phishing sowie device code phishing ausdrücklich in den Alltag übersetzen. KI ist hier nicht die einzelne „Waffe“, sondern der Faktor, der den Takt setzt – und damit entscheidet, wie viel Zeit Verteidigung überhaupt noch hat.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Werkzeuge erhöhen Tempo bei Cyberangriffen: Fokus auf Zero-Days und Handy-Phishing" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Werkzeuge erhöhen Tempo bei Cyberangriffen: Fokus auf Zero-Days und Handy-Phishing" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Werkzeuge erhöhen Tempo bei Cyberangriffen: Fokus auf Zero-Days und Handy-Phishing« bei Google Deutschland suchen, bei Bing oder Google News!