


LONDON (IT BOLTWISE) – Angreifer nutzen erstmals Terraform-Provider und Go-Module aus zentralen Repositories, um Go-Malware zu verteilen. Die Implantate knüpfen die Ausführung an eine spezifische kryptografische Bedingung und holen Befehle über eine Kombination aus Slack-Channel und Blockchain-„Dead Drops“. Parallel dazu tauchen ähnliche Schadpakete auch in neu markierten npm-Paketen auf, was die Reichweite der Supply-Chain-Attacke weiter erhöht. Für Betreiber und Entwickler rückt damit nicht nur der Build-Prozess, sondern auch die Registry-Umgebung als Angriffsfläche in den Fokus.
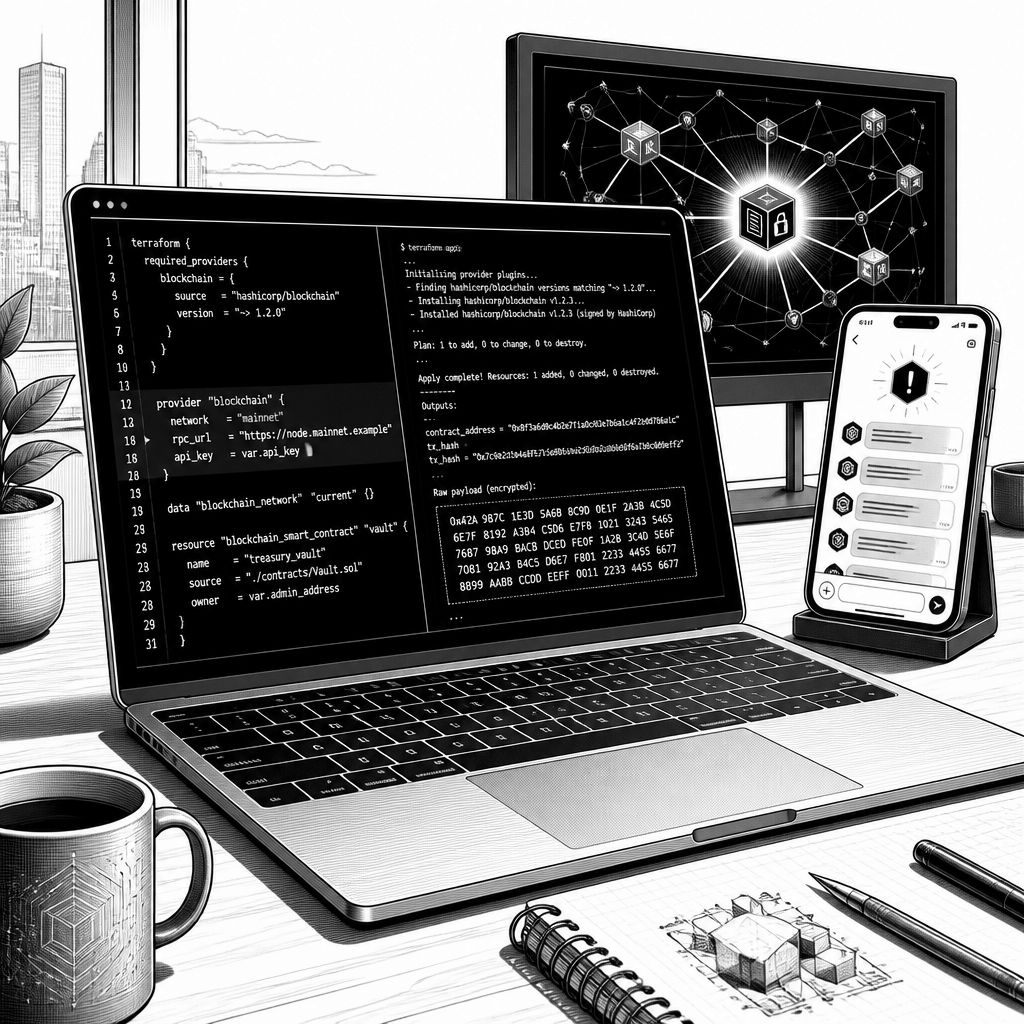
Die klassische Supply-Chain-Waffe „tamperte Abhängigkeit“ bekommt gerade eine neue Geometrie: Eine Go-basierte Malware soll nicht nur über npm- oder PyPI-Pakete nachgeladen werden, sondern auch über Terraform-Provider und Go-Module, die in zentralen Ökosystemen verfügbar sind. Damit rutscht Terraform in den Blick, obwohl es in vielen Unternehmen vor allem als Infrastrukturwerkzeug für deklarative Deployments bekannt ist. Laut Aikido wurde die Kombination aus zwei Go-Modulen und zwei Terraform-Providern als erstmaliger Einsatz dieser zentralen HashiCorp-Registry als Verteilerweg beschrieben. Das ist sicher keine reine Kuriosität, denn Provider und Module stehen in der Praxis häufig sehr nah an produktionsnahen Credentials und automatisierten Pipelines.
Technisch fällt vor allem auf, wie stark die Schadlogik ihre Startphase von konkreten Bedingungen abhängig macht. Die in den Paketen beobachtete Malware soll die eigentliche Ausführung erst dann freischalten, wenn im Opferkontext eine spezifische kryptografische Operation durchgeführt wird. In der Beschreibung heißt es, dass der Payload nur dann entschlüsselt, wenn das Ziel eine lineare Gleichung mit einer bestimmten Matrix löst, die dann als Schlüsselmaterial fungiert. Danach übernimmt ein Smart-Contract auf einem Testnet (Ethereum Sepolia) die Steuerung über „Befehle“, und parallel wird ein zweiter Kommando-Kanal über Slack offen gehalten. Für Verteidiger bedeutet das: Selbst wenn ein Staging- oder Sandbox-Run erfolgt, kann die Analyse ins Leere laufen, wenn die erforderlichen Voraussetzungen zur Entschlüsselung nicht nachgebildet werden.
Der zweite „Schutzschirm“ ist die Art, wie die Befehle verteilt werden. JFrog beschreibt für die Kette eine verschlüsselte Payload, deren spätere Funktionen vorerst unbekannt bleiben, weil die Inhalte asymmetrisch verschlüsselt sind. SafeDep ergänzt, dass die Implantate eine Slack-Integration nutzen, indem sie das API-Endpunktverhalten „conversations.history“ in kurzen Intervallen abfragen (im Text: alle 10 Sekunden) und die nächste Aktion anhand des Pakettyps steuern. Der Ablauf ist dabei in Start-, Chunk- und End-Phasen geglied; damit kann eine Datei stückweise übertragen und anschließend rekonstruiert werden. Zusätzlich wird eine Blockchain-Komponente genannt, die remote Daten entschlüsselt, „subwatcher“ schreibt und mit Node.js startet. Diese Aufteilung senkt das Risiko, dass eine einzelne Sicht auf Slack- oder Blockchain-Traffic sofort den gesamten Payload-Mechanismus enthüllt.
Die Attribution zur konkreten Bedrohungslandschaft ist dabei noch nicht als abgeschlossenes Urteil zu verstehen, sondern als Zuordnung, die in der Quelle mit „attributed to“ bzw. operativen Hinweisen arbeitet. Laut Aikido zeige die Malware Überschneidungen zu einer Kampagne, die bereits zuvor dokumentiert und den Angaben zufolge auf nordkoreanische Akteure (DPRK) zurückgeführt wurde. Zwei Forschende, Oliver Smith und Karlo Zanki, beschreiben darüber hinaus weitere Merkmale: Smith ordnet dem Check-in-Prozess die Erzeugung eines ephemeren Public-Private-Key-Paares zu und erklärt, dass gemeinsame Schlüssel aus einer ephemeren Komponente und zwei Public Keys der Angreifer abgeleitet werden. Ziel sei es, Kommunikation über geteilte Kanäle zu ermöglichen, ohne klassische C2-Nachrichten zwischen infizierten Hosts offenzulegen. Zanki betont, dass Graphalgo beim selben Betriebshebel bleibt, aber die Execution durch eine Frontend-ähnliche Validierung „gegateet“ wird; das kann laut seiner Einschätzung zugleich echte Zielsteuerung sein oder vorrangig Analyse erschweren, falls Forscher nur den Backend-Payload ohne passenden Frontend entdecken.
Bemerkenswert ist, dass die Blockchain nicht als „Showcase“, sondern als Steuerungs- und Verdeckungsmechanismus dient. Im beschriebenen Ablauf soll die blockchain-basierte C2 Daten aus einem Smart Contract auf Arbitrum Sepolia abrufen, über eine fest verdrahtete Contract-Adresse, und daraus verschlüsselte Befehle im kurzen Takt (im Text: alle drei Sekunden) pollend auslesen. Die Befehle werden dann entweder als Go- oder als JavaScript-Code ausgeführt. Smiths Aussage zur technischen Engstelle ist dabei weniger kryptisch: Er beschreibt, dass alle Clients alle Nachrichten verbrauchen und No-Op geben, wenn eine Entschlüsselung für sie nicht aufgeht. Genau diese Logik macht Dead Drops zwar funktional, aber schwer zu „entwirren“, weil dieselbe Nachricht auf vielen Hosts vorhanden sein kann, ohne dass überall gleicher Content sichtbar wird.
Der „Registry“-Aspekt ist für die Unternehmenspraxis wahrscheinlich der nachhaltigste Lernpunkt. Aikido argumentiert, dass Terraform-Provider einen direkteren Weg zu produktionskritischen Credentials eröffnen können. Gleichzeitig wird betont, dass das nicht zwingend der erste Fall ist: Bereits zuvor sei den Angaben zufolge von einem Cluster namens „TraderTraitor“ berichtet worden, das Terraform-„lock files“ und von Angreifern kontrollierte Terraform-Provider-Registries für Rust-basierte Backdoors eingesetzt habe. Wichtig ist: Daraus folgt nicht, dass Terraform-Ökosysteme grundsätzlich unsicher sind, aber es zeigt, dass Angreifer ihre Delivery-Kanäle so erweitern, dass weniger Teams automatisch an die Registry als Angriffsfläche denken. Gerade in CI/CD-Umgebungen, in denen Module und Provider „einfach nur“ mitlaufen, kann ein Registry-Weg schneller sein als klassische Exploit-Ketten.
Dass sich das Muster nicht auf Terraform allein beschränkt, verdeutlichen Parallelmeldungen aus dem JavaScript-Umfeld und dem Rust-Ökosystem. CloudSEK beschreibt einen JavaScript-Loader namens GHAPPIER, der als bösartige Variante eines ursprünglich legitimen npm-Pakets aufgefallen sein soll; als Mechanismus wird genannt, dass die schadhaften Kopien zur Laufzeit Code von einer Operator-internen Infrastruktur abrufen. Der Text nennt zudem eine sehr kurze Live-Phase (35 Minuten und 38 Sekunden) und beobachtete Verbreitung über zahlreiche öffentliche Repositories, bei der offenbar vorhandene Entwickler-Token missbraucht wurden, um in mehrere Repos zu schreiben. Ergänzend kommt eine Warnung aus der Rust-Welt: Der Rust Foundation-Repräsentant Adam Harvey ordnet an, dass Video- oder Projektanrufe als initialer Köder dienen können, um das Installieren vermeintlicher Extras (etwa eines fehlenden Audio-Codecs) oder das Ausführen von Kommandos anzustoßen; außerdem sollen neue, aber plausibel wirkende Firmenprofile genutzt werden. Für Teams heißt das: Selbst wenn der Registry-Vektor dominiert, bleibt der menschliche Einstieg über Social Engineering ein konstanter Teil der Kette.
Für die Absicherung verschiebt sich damit der Fokus in mehreren Schritten. Erstens wird die Registry-Nähe von Infrastruktur- und Entwicklerabhängigkeiten stärker relevant: Wenn Terraform-Provider oder Go-Module in Pipelines eingebunden werden, brauchen diese dasselbe Threat-Model wie „klassische“ Bibliotheken. Zweitens sollten Sicherheitskontrollen nicht nur nach Paket-Hashes greifen, sondern auch die Ausführungslogik berücksichtigen, weil die Malware in der Quelle explizit Bedingungen nutzt, die echte Payload-Funktionen erst nach bestimmten kryptografischen Voraussetzungen starten lassen. Drittens verlangt der Mix aus Slack und Blockchain-Dead Drops ein stärkeres Monitoring für ungewöhnliche Outbound-Muster, Token-Nutzung und kurze Polling-Zyklen. Unterm Strich zeigt der Fall: Der Supply-Chain-Angriff ist längst kein reines npm- oder PyPI-Thema mehr, sondern ein Plattformproblem über mehrere Ökosysteme hinweg.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Malware über Terraform-Provider und Go-Module: KI lernt nichts, bleibt aber Basisangriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Malware über Terraform-Provider und Go-Module: KI lernt nichts, bleibt aber Basisangriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Malware über Terraform-Provider und Go-Module: KI lernt nichts, bleibt aber Basisangriff« bei Google Deutschland suchen, bei Bing oder Google News!