


LONDON (IT BOLTWISE) – Angreifer haben erstmals Terraform-Provider aus einer zentralen Registrierung als Lieferweg für Go-basierte Schadsoftware genutzt. Die Malware verbindet Slack als Kommunikationskanal mit Blockchain-„Dead Drops“ auf Testnetzen, um verschlüsselte Befehle erst bei passenden Bedingungen zu entschlüsseln und auszuführen. Ergänzend decken Analysen mehrere verdächtige npm-Pakete auf, die denselben Codepfad bedienen. Parallel warnt der Rust-Ökosystembereich vor gefälschten Job-Interviews als Einstieg in Konten und Geräte.
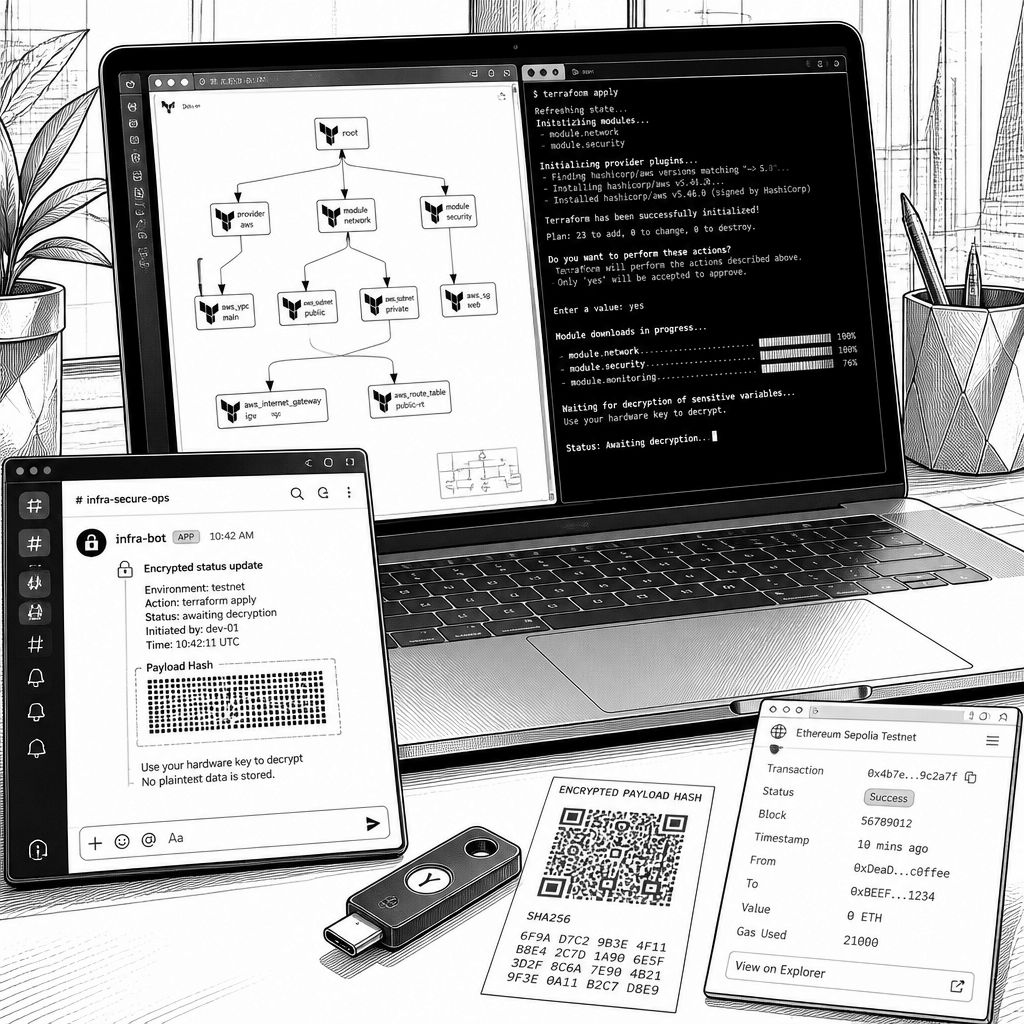
Die Supply-Chain-Bedrohung „Malware aus Software-Registries“ gewinnt gerade eine neue Facette: In einer aktuellen Offenlegung wird beschrieben, dass Angreifer Go-basierte Schadsoftware über Terraform Providers und Go-Module in Umlauf gebracht haben. Bemerkenswert ist vor allem die Rolle einer zentralen Repository-Umgebung, denn Terraform-Provider werden im Unternehmensalltag typischerweise nicht als „klassische“ Angriffs-Assets betrachtet, sondern als Bausteine für Infrastrukturautomatisierung. Im konkreten Fall wird eine Reihe von Paketnamen genannt, darunter „gocommunity-io/dockerd“ mit 222 Downloads und „kruetzwenker/docker“ mit 1.449 Downloads. Das Kerndesign der Kampagne zielt damit nicht nur auf Entwickler, die Terraform einsetzen, sondern auch auf Teams, die in CI/CD-Prozessen automatisch Provider nachladen und damit ungewollt den Weg zu produktionsnahen Berechtigungen öffnen.
Technisch fällt die Umsetzung durch einen mehrstufigen Kontroll- und Verschleierungsansatz auf. Mehrere Analysen ordnen die Schadsoftware dem Graphalgo-Komplex zu, der bereits früher als gezielte Operation dokumentiert wurde. Zentral ist dabei, dass die Ausführung nicht in jedem Fall sofort „durchläuft“, sondern an konkrete Bedingungen geknüpft ist: Laut der beschriebenen Auswertung startet die Entschlüsselung erst, wenn das Opfer eine lineare Aufgabe mit einer spezifischen Matrix löst. Solche gating-Mechanismen sind mehr als „Obfuskation“; sie erschweren statische Analyse, weil der kritische Payload-Zweig erst im richtigen Ablauf sichtbar wird. Danach steuert die Malware die Aktionen über verschlüsselte Befehle, die über einen Slack-Kanal sowie über eine Blockchain-Logik bereitgestellt werden.
Die Kommunikationsarchitektur kombiniert damit zwei Prinzipien, die sich in der Praxis oft widersprechen: einerseits ein einfacher, niedrigschwelliger Kanal wie Slack, andererseits ein Veröffentlichungs- und Abrufmodell, das als „Dead Drop“ dient. In der Offenlegung wird beschrieben, dass die Implantate zunächst Systeminformationen einsammeln – unter anderem Hardware-Attribute, Betriebssystem und Hostname – und dann zur Angreifersteuerung in einen festgelegten Slack-Workflow „einchecken“. Im Anschluss erzeugt die Malware ein ephemeres Public-Private-Key-Paar; die gemeinsamen Schlüssel werden so abgeleitet, dass sie es erlauben, über geteilte Kanäle zu kommunizieren, ohne die eigentlichen C2-Infos offen zu legen oder Nachrichten zwischen kompromittierten Hosts zu „leaken“. Parallel dazu wird ein Smart Contract auf einem Ethereum-Testnetz-Umfeld genutzt, um verschlüsselte Befehle in kurzen Intervallen abzufragen. Die Befehle werden danach als Go- oder JavaScript-Code ausgeführt, was die Angriffsfläche zusätzlich erweitert, weil unterschiedliche Runtime-Setups im Zielsystem ausgenutzt werden können.
Auch die Ausführungsschicht über Slack ist detailliert beschrieben: Die Implantate kontaktieren einen Kanal und rufen dort regelmäßig einen Endpoint mit Verlaufskomponenten ab. Danach folgen paketbasierte Schritte, die wie ein vereinfachtes Streaming für nachzuladenden Code wirken: Start, Chunk und End. Dadurch kann ein Operator eine Datei in Blöcken liefern, bis der nächste Schritt zur Rekonstruktion und zum Start der geladenen Komponente möglich ist. In einem Zitat bezieht sich SafeDep auf genau diese Art der „Pfadgestaltung“: „These paths let an operator deliver code for execution on a host where the required setup succeeds. We recovered the implant, but not the later code delivered through these channels. We therefore cannot say what tasks an operator ran on a victim.“ Für Organisationen bedeutet das: Schon wenn nur Teile der Komponente sichtbar werden, bleibt der eigentliche Ziel-Action-Teil oft im Dunkeln, solange man nicht auch die geladenen Folgeartefakte rekonstruiert.
Die gleiche Kampagnenfamilie wird außerdem als besonders anpassungsfähig beschrieben, und dabei taucht Terraform als Distributionstaktik erneut in einem größeren Muster auf. Eine weitere Recherche wird angeführt, in der bereits von „weaponized Terraform lock files“ die Rede ist, um Rust-basierte Backdoors über angepasste Provider-Registries auszuliefern. Gleichzeitig wird betont, dass es noch zu früh sei, die Terraform-Registry als gesicherten neuen Standardkanal mit hoher Sicherheit zu bestätigen. Entscheidend ist jedoch die logische Linie: Wenn Angreifer in mehreren Fällen dieselbe Infrastrukturebene wählen – Registries, Lockfiles, Provider-Umgebungen –, steigt die Wahrscheinlichkeit, dass Terraform-Ketten für bestimmte Zielgruppen („teams, die Infrastruktur als Code betreiben“) methodisch ausgebaut werden. In der Offenlegung wird dazu auch der Gedanke geliefert, dass der direkte Zugriff auf Provider/Abhängigkeiten im Produktionskontext für Angreifer besonders attraktiv ist, weil er Zugang zu Credentials und automatisierten Build- oder Deployment-Pipelines wahrscheinlicher macht.
Parallel zu Terraform und Go tauchen in der Nachricht weitere Bausteine aus dem JavaScript-Ökosystem auf. Es werden verdächtige npm-Pakete genannt, die denselben Malware- oder Loader-Funktionsumfang bedienen sollen; außerdem wird ein Loader beschrieben, der als kompromittierte Version eines legitimen Pakets („@dforge-core/dforge-mcp“) weiterverbreitet wurde. Laut den Angaben blieb die schädliche Version rund 35 Minuten und 38 Sekunden live, bevor der Maintainer den ursprünglichen Zustand wiederherstellte. In einem weiteren Satz wird beschrieben, wie der Operator die gespeicherten Berechtigungen eines Entwicklers genutzt haben soll, um mehrere Repositories zu manipulieren. Dazu passt ein weiteres, namentlich genanntes Zitat: „It reached them the same way in each case: the operator obtained a developer’s stored credentials, and then used those credentials to write into every repository that developer could push to, “ so Vikas Kundu. Das ist sicherheitstechnisch relevant, weil es die klassischen „Beteiligungsmodelle“ im Open-Source-Kontext (Maintainerrechte, CI-Vertrauen, Repo-Schreibzugriff) als Angriffspunkte bestätigt.
Für Rust und andere Ökosysteme gilt zudem: Die Einstiegshürde bleibt nicht rein technisch, sondern wird über soziale Verkleidung reduziert. Der Rust-Projektkontext warnt vor einer Kampagne, die gezielt über gefälschte „positive Video-Calls“ an Mitglieder und Owner von Crates herantritt. Adam Harvey beschreibt das Vorgehen in einem direkten Zitat: „A video call is set up for something positive – maybe for a job, maybe for a project, maybe for a contract opportunity – and then that’s used as a vector to either get the target to install something on their computer (such as a purportedly missing audio codec) or execute another command (for example, via putting a command on the clipboard).“ Parallel dazu wird empfohlen, MFA zu aktivieren und Konten auf unerwartete Logins zu prüfen. Für Sicherheits- und Entwicklerteams ergibt sich daraus eine klare Konsequenz: Die Kombination aus automatisierten Abhängigkeitsketten (Terraform, npm) und gezieltem Initial Access (Job-Interviews, Social Proof) lässt sich nur mit Maßnahmen adressieren, die beide Ebenen abdecken – von Least-Privilege in Build-Pipelines bis zur harten Identitätsabsicherung an den persönlichen Maintainer-Konten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angreifer missbrauchen Terraform Registry und npm: Go- sowie JS-Malware mit Slack- und Blockchain-C2" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angreifer missbrauchen Terraform Registry und npm: Go- sowie JS-Malware mit Slack- und Blockchain-C2" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angreifer missbrauchen Terraform Registry und npm: Go- sowie JS-Malware mit Slack- und Blockchain-C2« bei Google Deutschland suchen, bei Bing oder Google News!