
LONDON (IT BOLTWISE) – Eine umfangreiche Recherche deckt ein „Nudify“-Netzwerk auf, das sich als harmlose KI-Apps tarnt und erst nach dem Klick eine versteckte Deepfake-Weboberfläche freischaltet. Laut den untersuchten Fällen können Nutzer dort explizite sexuelle Bilder und Videos generieren, indem sie eigene Fotos hochladen. Das Vorgehen koppelt Werbeklicks in Meta-Umgebungen mit Auszahlungen über App-Store-Zahlungen. Zusätzlich berichten die Daten über mehrere hundert verbundene Domains, die teils kurz vor Kontaktaufnahme gelöscht oder umbenannt wurden.
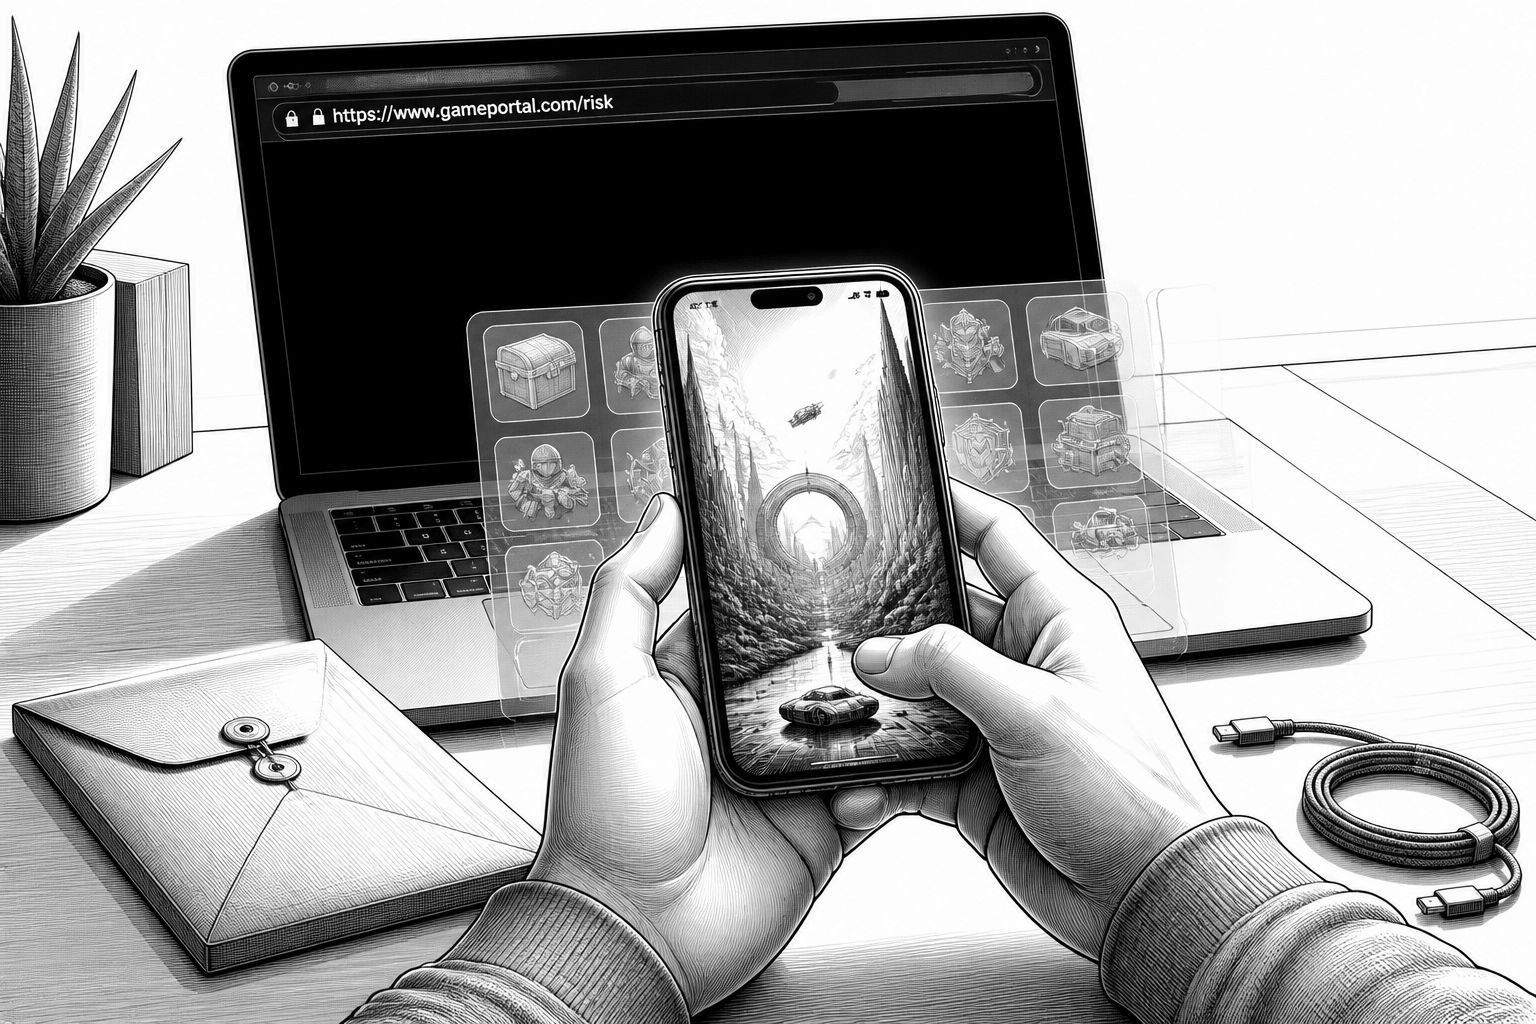
Auf den ersten Blick wirkt das Angebot wie ein weiteres Meme aus der KI-Welt: eine „pet portrait“-App, die aus Tierfotos fantasievolle Bildmotive erzeugt. Genau diese Alltagsoptik nutzt ein größeres Netzwerk aus mehr als 400 verbundenen Apps und Domains, das sich als gewöhnliche Software ausgibt, aber unter bestimmten Bedingungen eine zweite, versteckte Ebene nachlädt. Die zentrale Idee ist dabei nicht nur technischer Betrug, sondern ein Produktdesign, das die Plattform-Checks umgehen soll: Erst beim tatsächlichen Abruf entscheidet ein Server-Response, ob der Nutzer die scheinbar harmlose App-Version sieht oder eine Schnittstelle erhält, über die explizite Deepfakes entstehen.
Technisch betrachtet besteht der Trick aus einer Kombination aus harmlos wirkendem Frontend und dynamischer Freischaltung. Die untersuchten Apps rufen nach dem Download Informationen ab, etwa die Herkunft des Nutzers, Spracheinstellungen, einen eindeutigen Identifier und weitere Metadaten zur Session. Daraufhin antwortet der Server mit einer Entscheidung: enthalte die App nur „gutartige“ Inhalte, oder verweise auf eine Weboberfläche, die explizite Bild- und Videovorlagen bereitstellt. Aus der Recherche geht außerdem hervor, dass ein Trigger besonders häufig dort auftritt, wo zuvor ein Werbeklick innerhalb von Meta-Plattformen stattgefunden hat. Damit wird ein klassisches Werbe- und Distributionsmuster mit einem „Feature-Flag“-artigen Backend kombiniert, das in der Praxis wie ein Risiko-Filter agiert, obwohl der Nutzer davon in der Regel nichts merkt.
Die Recherche ordnet dieses Vorgehen in einen größeren Kontext ein: Der Fund basiert auf der Auswertung expliziter Deepfake-Werbeanzeigen, die in Meta-Umgebungen sichtbar waren und auf die Apps in den Store-Ökosystemen verlinkten. In den untersuchten Fällen führen solche Links in die App-Store-Logik von Apple und Google, sodass Zahlungen über App-Store-In-App-Käufe oder Zahlungsdienste wie Apple Pay und Google Pay abgewickelt werden können. Damit entsteht ein lukrativer Kreis aus Reichweite, Conversion und Abrechnung, während die eigentliche Schadfunktion erst „nach dem Klick“ sichtbar wird. Auffällig ist außerdem das Skalierungsverhalten: Die Berichte nennen zeitweise sehr hohe Veröffentlichungsraten, inklusive Dutzender neuer „Nudify“-Apps pro Woche. Gleichzeitig tauchen in den untersuchten Details immer wieder Hinweise auf wechselnde App-Namen, generische Datenschutztexte und schwer identifizierbare Entwicklereinträge auf, die Verbindungen verwischen sollen.
Dass sich die Operation nicht nur auf einzelne „Ausreißer“-Apps beschränkt, zeigt sich auch an den technischen Spuren in den zugehörigen Webangeboten. Laut den untersuchten Analysen kann beim Öffnen einer verlinkten Website zunächst eine schwarze Seite ohne sichtbaren Content erscheinen; der einzige erkennbare Unterschied sei dann eine URL-Anpassung um den Begriff „risk“. Hinter dieser scheinbar leeren Oberfläche steckt jedoch die Deepfake-Funktionalität: eine Weboberfläche mit zahlreichen Vorlagen, die es Nutzerinnen und Nutzern erlauben, hochgeladene Bilder in sexuelle Szenen einzubauen. In den verschachtelten Komponenten finden sich darüber hinaus Konfigurationen, die auf ein großes App- und Domain-Portfolio verweisen, inklusive Listen weiterer Domains, Verschlüsselungs- und Schlüsselmaterial sowie Tracking-Elementen für Werbemechaniken. Genau diese Art von „zentral konfigurierte Vielfalt“ macht die technische Eindämmung schwer: Selbst wenn eine einzelne Domain gesperrt wird, kann die Infrastruktur auf Varianten umschalten.
Die Plattformseite reagiert dabei nicht nur im Stillen, sondern offenbar auch mit spürbaren Maßnahmen, allerdings oft erst dann, wenn die Details extern aufgedeckt und gemeldet werden. In der Recherche wird beschrieben, dass Apple nach einer Anfrage mehrere Apps aus dem App Store entfernt hat, darunter auch eine harmlose „pet portrait“-Variante. Im gleichen Kontext heißt es, die App-Entwickler hätten nach der Genehmigung die Zielseite bzw. die Inhalte ausgetauscht und die „bait-and-switch“-Masche genutzt, um in der Praxis pornografische Inhalte nachzuliefern. Google wird ebenfalls als aktiv dargestellt, wobei die Details in der Recherche zeigen, dass viele der Apps vor dem Zeitpunkt des Kontakts bereits weitgehend entfernt worden seien. Parallel dazu wird Meta mit Maßnahmen gegen Werbe-Accounts und Domains in Verbindung gebracht: Die Recherche nennt Sperren bei Werbekonten, Seiten und Domains sowie das Blockieren einer Reihe von Apps, sobald die Zuordnungen bekannt waren. Entscheidend bleibt aber die Systemfrage: Wenn die Freischaltung serverseitig erst nach dem Download und unter bestimmten Bedingungen erfolgt, reicht ein statischer Review allein nicht aus.
Besonders brisant ist die Frage nach Herkunft, Identität und Koordination. Die untersuchten Spuren deuten auf chinesisch geprägte Entwicklungskontexte hin, unter anderem durch Sprachnutzung im Code sowie Hinweise aus Wasserzeichen in Werbeinhalten. Zudem werden spezifische Kontakt- und Unternehmenshinweise innerhalb der Infrastruktur genannt, darunter eine in Hongkong registrierte Entität, deren öffentliche Verbindungen nach Kontaktaufnahme teilweise entfernt bzw. umbenannt wurden. Aus der Sicht der Operateure entsteht dadurch ein ständiger Wechsel zwischen Sichtbarkeit und Tarnung: generische Ad-Identitäten, vermeintlich „neue“ Namen und wechselnde Domain-Verknüpfungen sollen Hürden im Moderationsprozess erhöhen. Gleichzeitig wird beschrieben, dass die Operation Werbeanzeigen mit hohem Durchsatz ausspielt und damit eine kontinuierliche Testumgebung für Plattform-Sicherheit schafft.
Für Unternehmen und Entwickler ergibt sich aus dem Fall vor allem eine Schnittstellen-Lektion: KI-Modelle und Content-Generatoren sind das eine, aber der eigentliche Angriff läuft über Distribution, Identitätsverdeckung und dynamische Inhaltsumschaltung. Wer KI-Funktionen bereitstellt, muss daher nicht nur die generierten Inhalte betrachten, sondern auch den Pfad dahin absichern: von Werbe-Campaigns über den Store-Eintritt bis zur serverseitigen Feature-Freigabe. Praktisch heißt das, dass „policies“ ohne technische Telemetrie und ohne konsistente Signale entlang der Customer Journey häufig zu spät greifen. Genau dort liegt die nächste Herausforderung für Plattformen: nicht nur „was“ generiert wird zu erkennen, sondern „wann“ und „unter welchen Kontexten“ eine App in eine andere Funktionsrealität kippt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "„Nudify“-Netzwerk: Über 400 KI-Apps verstecken sexuelle Deepfake-Funktionen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "„Nudify“-Netzwerk: Über 400 KI-Apps verstecken sexuelle Deepfake-Funktionen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »„Nudify“-Netzwerk: Über 400 KI-Apps verstecken sexuelle Deepfake-Funktionen« bei Google Deutschland suchen, bei Bing oder Google News!