


PUNE / LONDON (IT BOLTWISE) – Cyberkriminelle in Pune haben Senioren über eine gefälschte Identität als Wahlkommissionsmitarbeiter getäuscht. Sie brachten einen 80-Jährigen dazu, eine manipulierte APK-Datei auf sein Android-Smartphone zu installieren. Dadurch konnten Angreifer weitreichende Rechte nutzen, Bankpasswörter auslesen und Geld abbuchen. Die Polizei ermittelt weiter; auch ein zweiter Fall nach ähnlichem Muster ist bekannt.
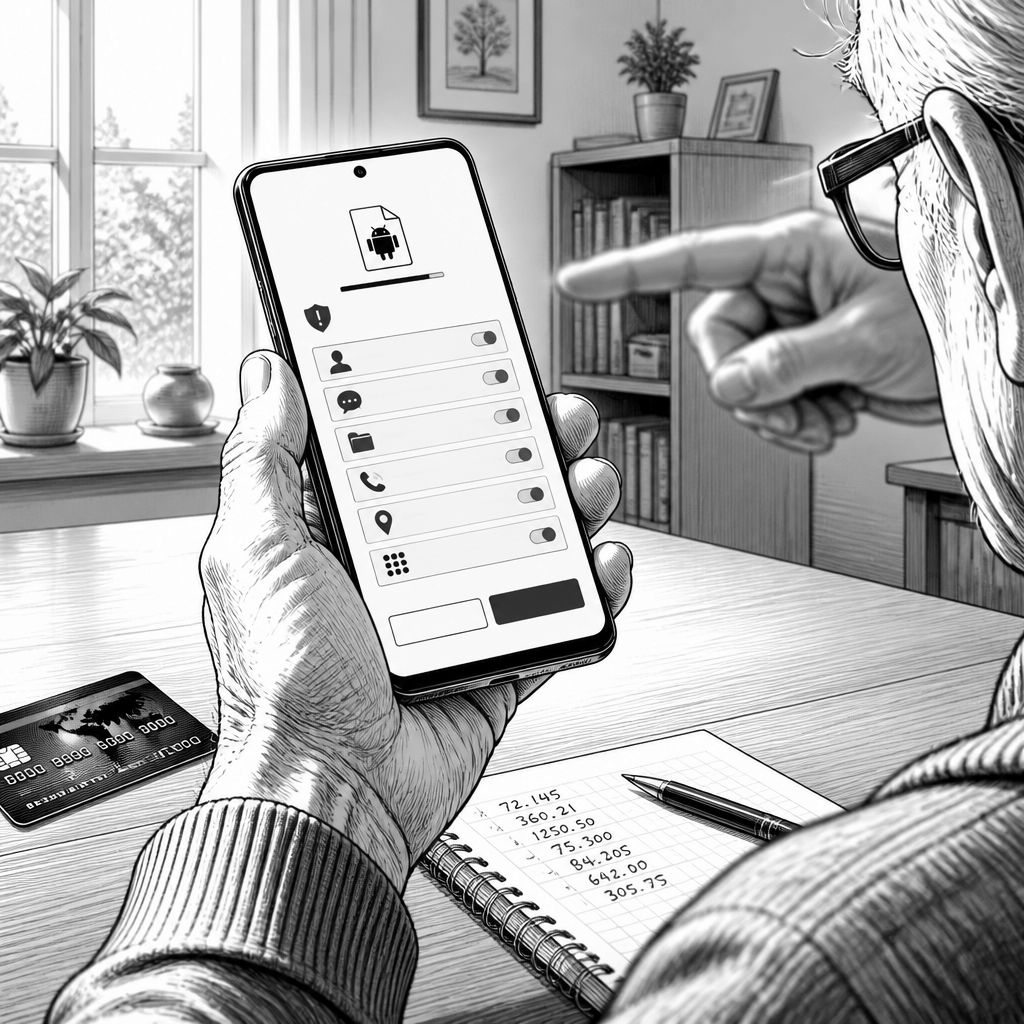
In Pune wird ein Fall deutlich, der in der mobilen IT-Sicherheit regelmäßig als Warnsignal auftaucht: Betrüger imitieren Behörden, um Druck aufzubauen und dann eine Technik aus dem Alltag auszunutzen. Laut Ermittlungen der Polizei haben Unbekannte Senioren gezielt kontaktiert und sich als Mitarbeiter der indischen Wahlkommission ausgegeben. Der zentrale Hebel war keine klassische Phishing-Mail, sondern ein scheinbar „notwendiger“ Schritt im Smartphone-Alltag, nämlich das Herunterladen und Installieren einer Datei im Android-Paketformat (APK).
Technisch betrachtet funktioniert die Masche über zwei zusammenwirkende Schwachstellen im Nutzerverhalten: fehlende Prüfung der Quelle und die hohe Machtfülle, die eine App nach der Installation erhalten kann. In dem beschriebenen Ablauf überzeugten die Täter einen 80-jährigen Rentner mit dem Argument, Daten auf der Wählerkarte aktualisieren zu müssen. Erst dadurch landete eine manipulierte APK-Datei auf dem Gerät; mit der Installation konnten die Angreifer weitreichende Berechtigungen erlangen. Besonders kritisch ist dabei der Zugriff auf den Bildschirminhalt, weil dadurch später eingegebene Informationen wie Bankpasswörter abgefangen werden können, selbst wenn der Nutzer nur kurze Zeit „normal“ wirkt.
Das Ergebnis war konkret genug, um es nicht als abstraktes Sicherheitsproblem abzutun: Die Täter überwiesen laut Darstellung Rs 5 lakh unbemerkt vom Konto des Geschädigten. Im gleichen Kontext nennt die Polizei zudem einen zweiten, separat geführten Betrugsfall, in dem ein 78-jähriger Mann nach dem Anklicken eines Links die Kontrolle über sein Mobiltelefon verlor und auf gespeicherte Finanzinformationen zugriffen. Zwischen dem 1. und 3. Oktober wird für diesen Fall ein Verlust von Rs 8.00.015,34 genannt. Solche Summen zeigen, dass die Angriffe nicht nur „Daten stehlen“, sondern die Wirkung bis zur monetären Ausnutzung durchziehen.
Damit rückt eine zweite technische Ebene in den Fokus: APK-Installationen außerhalb offizieller App-Quellen gelten in der Praxis als ein verbreitetes Einfallstor für Schadsoftware. Android bietet zwar Sicherheitsmechanismen, aber viele davon greifen nur zuverlässig, wenn Anwendungen aus vertrauenswürdigen Quellen stammen und der Installationsprozess nachvollziehbar bleibt. Werden Dateien über gesendete Weblinks bezogen und anschließend installiert, können Schutzannahmen aus der App-Ökologie unterlaufen werden. Häufig fordern solche Apps dann Berechtigungen an, die deutlich über das hinausgehen, was eine seriöse Anwendung für ihren Zweck bräuchte – etwa das Auslesen von Bildschirminhalten, das Abfangen von Tastatureingaben oder das Umgehen von Hürden bei der Zwei-Faktor-Authentifizierung.
Ein weiterer Punkt, der in derartigen Fällen regelmäßig mitgespielt, ist die Gerätekonfiguration. Der Text stellt auch heraus, dass ein veraltetes Betriebssystem oft eine entscheidende Lücke liefert, durch die Angreifer die Kontrolle übernehmen können. Das ist nicht nur ein „Patchen“-Appell: Bei älteren Android-Versionen können Schwächen in Komponenten wie Browsern, Paketinstallationsroutinen oder Berechtigungslogik eher ausgenutzt werden. Auch wenn der konkrete Fall hier nicht mit einer exakten Android-Version verknüpft wird, erklärt die Kombination aus gefälschter Identität, APK-Installation und potenziell unzureichenden Updates, warum Angriffe häufig in kurzer Zeit eskalieren.
Für Unternehmen und IT-Verantwortliche ist dabei vor allem die operative Konsequenz relevant: Sicherheitskommunikation darf nicht bei „Installieren Sie nur aus dem Play Store“ stehen bleiben, sondern muss die Verhaltenslogik adressieren, die Angreifer ausnutzen. Wenn Behörden- oder Servicebezug den Nutzer unter Zeitdruck setzt, reichen selbst vorhandene Sicherheitsfunktionen manchmal nicht aus. Deshalb lohnt es sich, in internen Schulungen und Schutzkonzepten ganz konkrete Handgriffe zu üben, etwa das Prüfen von URLs, das Erkennen von Permission-Overreach und das konsequente Aktivieren von automatischen Updates, statt erst im Ernstfall zu reagieren. Gerade im Kontext von Online-Banking sind zusätzliche Sicherungsmaßnahmen wie das Vermeiden sensibler Eingaben auf kompromittierten Geräten und die Nutzung stärker getrennten Authentifizierungswege ein sinnvoller Präventionsansatz.
Dass die Polizei in Pune sowohl die Verantwortlichen als auch die Empfängerkonten der abgeflossenen Gelder sucht, zeigt zudem den Ermittlungsfokus über den eigentlichen Schadcode hinaus. Technisch kann eine gefälschte App die Kontrolle übernehmen; organisatorisch braucht es anschließend Geldspuren, Kontenidentifikation und die Abbildung von Zahlungswegen. Gleichzeitig bleibt offen, ob die Fälle tatsächlich zusammenhängen, weil die Behörden derzeit Verbindungen prüfen und die Fahndung nach den verantwortlichen Akteuren andauert. Für Betroffene gilt bis zur Klärung: verdächtige APK-Installationen konsequent abbrechen, die Geräteausführung auf Sicherheitsniveau halten und bei Finanzverdacht schnell reagieren, statt „noch einmal nachzusehen“.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Schockierende APK-Betrugsmasche in Pune: Wahlkommission täuscht Rentner aus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Schockierende APK-Betrugsmasche in Pune: Wahlkommission täuscht Rentner aus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Schockierende APK-Betrugsmasche in Pune: Wahlkommission täuscht Rentner aus« bei Google Deutschland suchen, bei Bing oder Google News!