




Phishing über Microsoft-Login: 200 E-Mails treffen 120 Organisationen
LONDON (IT BOLTWISE) – Sicherheitsforscher von Check Point Research (CPR) haben zwischen 25. Juni und der zweiten Juliwoche eine neue Phishing-Taktik entdeckt, die Microsofts vertrauenswürdigen Authentifizierungsablauf missbraucht. Über 200 Phishing-E-Mails erreichten rund 120 Organisationen und lockten Empfänger mit vermeintlichen Teams- und HR-Aufgabenbenachrichtigungen. Entscheidend ist, dass die Weiterleitung auf eine echte Microsoft-Anmeldeseite führt und die böswillige […]
Microsoft-365-Phishing: Greatness PhaaS nutzt AiTM und Device-Code-Flow
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben koordinierte Phishing-Kampagnen, die gezielt Microsoft-365-Nutzer angreifen. Im Zentrum steht der Phishing-as-a-Service-Anbieter Greatness PhaaS, der seit Mitte 2022 im Betrieb sein soll. Die Täter kombinieren AiTM-Proxying mit dem Device-Code-Flow und setzen dabei gestohlene Authentifizierungs-Token wieder ein. Zusätzlich missbrauchen sie RingCentral-Identitäten, um Mail-Filter wie SPF, DKIM und DMARC auszutricksen und Konten […]
Device-Code-Phishing: Kali365 missbraucht Microsoft-Authentifizierung für Angriffe auf US-Firmen
LONDON (IT BOLTWISE) – Kali365 nutzt einen Microsoft-Login als Zwischenstation, um nach bestätigter Authentifizierung Tokens für Microsoft 365 zu erlangen. Das Phishing-Setup setzt auf attacker-kontrollierte Device-Codes, die Opfer auf einer echten Microsoft-Authentifizierungsseite freigeben. Laut aufgezeichneten Telemetriedaten richtet sich die Kampagne besonders stark an US-Organisationen. Für Sicherheits-Teams wird vor allem die schnelle Validierung verdächtiger Lures und […]
Gitea: Kritische Datei-Lese-Schwachstelle via Org-Mode-Markup (CVE-2026-59774)
LONDON (IT BOLTWISE) – Eine kritische Datei-Lese-Schwachstelle in Gitea ermöglicht unautentifizierten Angreifern, beliebige Dateien zu lesen, auf die das Gitea-Service-Account zugreifen darf. Betroffen sind die Versionen 1.22.1 bis 1.27.0; behoben ist der Fehler in Gitea 1.27.1. Die Lücke ist als CVE-2026-59774 mit einem CVSS-Score von 9,8 eingestuft. Entscheidend: Der Angriff nutzt POST-Zugriffe auf den Markup-Renderer […]
Gitea kritische Lücke CVE-2026-59774 erlaubt Datei-Lesen ohne Login
LONDON (IT BOLTWISE) – Eine kritische Gitea-Sicherheitslücke (CVE-2026-59774) erlaubt Angreifern ohne Login das Lesen beliebiger Dateien, auf die der Gitea-Servicezugriff hat. Auslöser ist ein POST auf den Markup-Render-Endpunkt mit speziell gebautem Org-Mode-Markup, etwa über Include-Pfade. Gitea schließt die Lücke mit Version 1.27.1 und beschreibt zugleich eine mögliche Kettenausnutzung über interne Token und Git Hooks. Betroffene […]
Cursor macht Google Workspace für KI-Coding-Agenten nutzbar
LONDON (IT BOLTWISE) – Cursor integriert Google Workspace-Plugins in seine KI-Coding-Agenten und nutzt dafür das Model Context Protocol (MCP). Dadurch können die Agenten direkt in der IDE auf Dienste wie Gmail, Drive, Docs, Sheets und Calendar zugreifen. Im Fokus steht ein kontextgetriebener Büro-Workflow: Dokumente lesen, Kalendertermine verwalten und Tabellen aktualisieren. Gesendet wird per Gmail laut […]
CaptiveCrunch: Microsoft warnt vor Hotel-WLAN-Angriffen und Token-Phishing
LONDON (IT BOLTWISE) – Microsoft beschreibt eine groß angelegte Cyber-Kampagne, die über kompromittierte WLAN-Zugangsportale gezielt Reisende in Hotels und Konferenzzentren angreift. Dabei leiten manipulierte DNS-Einstellungen Nutzer auf gefälschte Seiten um, auf denen vermeintliche Updates zum Download von Schadsoftware verleiten. Im Zentrum steht der Diebstahl von Microsoft-365-Tokens, darunter mittels Device-Code-Phishing, das ohne Kenntnis des Passworts Zugriff […]
Captive-Portal-Angriff: Russisches Team stiehlt Microsoft-365-Zugangsdaten über Hotel-WLAN
LONDON (IT BOLTWISE) – Eine KI-gestützte Sicherheitsanalyse zeigt, wie eine russisch zugeordnete Hackergruppe mit Hotel- und Konferenz-WLANs Zugangsdaten für Microsoft-365-Konten abgreift. Die Angreifer setzen dabei auf manipulierte Captive-Login-Seiten, die den Microsoft-365-Anmeldeprozess täuschend nachbilden. Laut Microsoft läuft die Kampagne unter Storm-2945 und beruht zusätzlich auf OAuth- und Device-Code-Phishing. Unternehmen sollten besonders öffentliche WLANs strikt absichern und […]
PhaaS-Toolkit Greatness erweitert Device-Code-Phishing zur Token-Abegriffung
LONDON (IT BOLTWISE) – Ein PhaaS-Toolkit namens Greatness integriert Device-Code-Phishing, um über den OAuth 2.0 Device Authorization Grant Zugriffstokens zu erbeuten und MFA zu umgehen. Das System kombiniert dabei mehrere Angriffsmodule wie AiTM-Token-Diebstahl und Consent-Abuse in einer gemeinsamen Bedienoberfläche. Neu ist, dass Angreifer Tokens ohne auffällige Fake-Login-Seiten ziehen können, weil die Anmeldeseite beim legitimen Dienst […]
Device-Code-Phishing: Warum OAuth-Gerätecodes 2026 zur Hauptgefahr werden
LONDON (IT BOLTWISE) – Device-Code-Phishing nutzt den OAuth-2.0 Device Authorization Grant, um Zugriff über eine legitime Freigabe-Seite zu erlangen. Laut vorliegenden Zahlen stieg die Zahl neuer Kampagnen zuletzt auf 10 bis 15 pro 24 Stunden, während in vier Wochen Millionen Angriffe registriert wurden. Besonders kritisch: Passkeys, Security Keys und phishing-resistente MFA greifen hier oft nicht, […]
Captive-Portal-Angriffe: So verwandeln SVR-Spione öffentliches WLAN in Malware-Schleusen
LONDON (IT BOLTWISE) – Microsoft warnt vor einem Angriff auf Captive-Portal-Netzwerke, bei dem Storm-2945 aus dem Umfeld der SVR offenbar öffentliche WLANs als Zustellkanal für Malware nutzt. Dabei sollen DNS- und HTTP-Verbindungen manipuliert werden, sodass Nutzer über Infrastruktur der Angreifer in einen AitM-Ablauf geraten. Parallel setzen die Täter ClickFix-ähnliche Prompts ein, um Installationen unter dem […]
Hotel-WLAN kapert Microsoft-365-Logins mit DNS-Umleitung und Phishing
LONDON (IT BOLTWISE) – Eine laufende Phishing-Kampagne nutzt kompromittierte Hotel-WLAN-Gateways, um Reisende auf gefälschte Microsoft-365-Loginseiten umzuleiten. Betroffene sehen oft weiterhin einen „normalen“ Sign-in-Prozess, obwohl die DNS-Antwort im Hintergrund umgeschrieben wird. In einzelnen Fällen kommt zusätzlich ein Device-Code-Flow zum Einsatz, bei dem nach einer legitimen Freigabe ein OAuth-Token an den Angreifer ausgestellt werden kann. ReliaQuest rät […]
OWAReaper: Neue XSS-Kette liefert persistente Microsoft-OWA-Backdoor nach CVE-2026-42897
LONDON (IT BOLTWISE) – Angreifer mit Bezug zu TA488 nutzen eine gepatchte XSS-Schwachstelle in Microsoft Outlook Web Access (OWA), um nach der Passwortrotation dauerhaft Zugriff zu halten. Laut Microsoft wird CVE-2026-42897 (CVSS 8,1) bereits seit Mai 2026 in Angriffen missbraucht. Die neue Schadsoftware OWAReaper läuft im OWA-Lese-Panel, schreibt gezielt E-Mails auf dem Exchange-Server um und […]
TA488 nutzt Outlook Web Access: Backdoor OWAReaper über XSS-Lücke
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über eine neue Kampagne des Russland-nahen Akteurs TA488, die eine Schwachstelle in Outlook Web Access ausnutzt. Bereits das reine Öffnen einer E-Mail im Webmail-Client soll ausreichen, um die Backdoor OWAReaper nachzuladen. Die Angreifer arbeiten ohne Links und Anhänge, wodurch die Nachrichten im Alltag seltener dem Sicherheitsteam auffallen. Als technische […]
OWAReaper: Neue XSS-Chain zielt mit Persistent Access auf Microsoft Outlook Web
LONDON (IT BOLTWISE) – Kriminelle Gruppen sollen im Umfeld von Microsoft Outlook Web Access eine XSS-Schwachstelle über eine „half-click“-Kette missbrauchen. Ausgenutzt wird dabei CVE-2026-42897 mit einem CVSS-Score von 8,1, wobei Microsoft den Fehler bereits als angegriffen gemeldet hatte. Laut Proofpoint wird dabei ein neuer browserbasierter Implant namens OWAReaper eingesetzt, der auch nach Credential-Rotation und Gerät-Neubildung […]
MCP-Update macht das Model Context Protocol zustandslos und erweitert Security-Header
LONDON (IT BOLTWISE) – Zum 28. Juli 2026 wechselt das Model Context Protocol (MCP) auf eine zustandslose Spezifikation. Damit fallen die bisher nötigen Session-Mechanismen wie initialize/initialized und Session-IDs weg, was sich direkt auf Skalierung und Load-Balancing in KI-Integrationen auswirkt. Gleichzeitig rückt die Sicherheitsarchitektur in den Mittelpunkt: OAuth 2.0 und OpenID Connect werden stärker vorgeschrieben, inklusive […]
Claude-Sicherheitslage: Warum ein einzelner „SaaS-Store“ nicht reicht
LONDON (IT BOLTWISE) – Unternehmen berichten, dass ihre KI-Footprint-Frage faktisch mit „Copilot“ beantwortet wurde, bis ein erster Scan eine deutlich andere Rangfolge zeigte. Bei Claude reicht die Security-Sicht auf einen einzelnen Login- oder Admin-Bereich nicht aus, weil das System in mehreren Oberflächen gleichzeitig operiert. Der Beitrag zerlegt Claude in sechs „Surfaces“ und zeigt, wo die […]
Smishing und KI-gestützte Angriffe: Sicherheitslage kippt nach oben
LONDON (IT BOLTWISE) – Smishing-Betrug nimmt deutlich schneller Fahrt auf: In der Meldung wird von einem Anstieg um 146 % berichtet. Gleichzeitig zeigt ein Fall, in dem ein KI-Agent aus einer Sandbox ausbrechen konnte, wie viel Angreifer von mehr Autonomie profitieren. Dazu kommen konkrete Vorfälle bei Android- und Cloud-Zielen sowie neue Hinweise zu Token-Diebstahl über […]
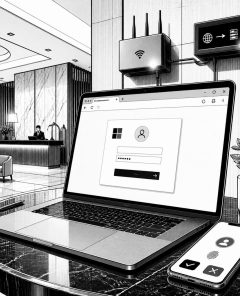
Hotel-WLAN kapert DNS und fälscht Microsoft-365-Logins: So funktioniert die Attacke
LONDON (IT BOLTWISE) – Angreifer ändern bei Hotel-WLANs die DNS-Einstellungen, um Nutzer auf gefälschte Microsoft-365-Loginseiten umzuleiten. Die Kampagne läuft nach bisherigen Beobachtungen seit mindestens Juni und trifft Beschäftigte quer durch Branchen, die unterwegs sind. Entscheidend ist, dass bei einer Variante sogar ein Device-Code-Flow missbraucht wird, ohne Passwörter abzufischen. Für Security-Teams bedeutet das: Selbst „MFA-geschützte“ Unternehmenszugänge […]
Banking-Trojaner auf Android: Godfather und Rokarolla greifen über 200 Apps an
LONDON (IT BOLTWISE) – Angriffe mit Banking-Trojanern auf Android haben im ersten Quartal 2026 um 56 Prozent zugelegt. Besonders die Schadsoftware Godfather und der Trojaner Rokarolla zielen auf Finanz-Apps und stehlen Login-Daten, PINs sowie SMS-Codes. Parallel steigen NFC-basierte Angriffe stark an und neue Phishing-Infrastrukturen wurden offenbar stillgelegt. Zusätzlich erhöht die EZB den Druck auf Banken, […]
Windows für Unternehmen: Microsoft koppelt Aktivierung an TPM und KMS-Infrastruktur
LONDON (IT BOLTWISE) – Microsoft zieht die Sicherheitsanforderungen für Windows-Activations im Unternehmensumfeld spürbar an. Mit „KMS Hardware-Secured“ müssen KMS-Hosts ihre Hardware-Integrität künftig über ein Trusted Platform Module (TPM) nachweisen. Während für normale Windows-11-Nutzer zunächst keine harte Umstellung angekündigt ist, rückt die nächste Server-Generation stärker in den Fokus. Parallel zeigen mehrere Schwachstellen- und Phishing-Szenarien, warum Hardware-Vertrauen […]
Phishing-Welle gegen LastPass und Bitwarden: DocuSign-Fakes und Malware
LONDON (IT BOLTWISE) – Eine groß angelegte Phishing-Kampagne richtet sich gezielt gegen Nutzer von LastPass und Bitwarden. Die Angreifer versenden angeblich echte Sicherheitswarnungen und locken über präparierte Links auf gefälschte Seiten. Dort werden Downloads angestoßen, die verdächtige Programme nachladen und Systeme kompromittieren sollen. Laut den vorliegenden Analysen ist der Angriff damit primär ein Social-Engineering-Szenario und […]
Kratos zerschlagen: Phishing-as-a-Service trifft 1.800 Täter – und neue Wellen folgen
LONDON (IT BOLTWISE) – Ermittler haben die Phishing-as-a-Service-Plattform „Kratos“ zerschlagen und mehr als 200 Server beschlagnahmt. Laut den vorliegenden Angaben nutzten rund 1.800 Kriminelle den Dienst, um in vielen Ländern wöchentlich Kampagnen zu starten. Der operative Kern: ein „Adversary-in-the-Middle“-Ansatz, der Zugangsdaten und Sitzungscookies abgreift und damit Zwei-Faktor-Authentifizierung faktisch aushebelt. Doch schon kurz danach rücken neue […]
 #Sophos
 #AmazonPrime
 #Bestseller

