


DEUTSCHLAND / LONDON (IT BOLTWISE) – Europäische Betrüger haben 2025 laut Studienergebnissen rund 49,1 Milliarden Euro Schaden verursacht und setzen dabei zunehmend auf professionalisierte Telefonmaschen. Besonders ältere Menschen werden mit vermeintlichen Amazon- oder Bankkontakten unter Zeitdruck gesetzt. Während Polizei und BSI zu erhöhter Wachsamkeit raten, zeigt die Fallserie aus mehreren Bundesländern, wie eng digitale Kontaktaufnahme und psychologischer Druck zusammenwirken. Unternehmen und Verbraucher müssen ihre Schutzmaßnahmen jetzt stärker in Prozesse, Identität und Kontozugänge übersetzen.
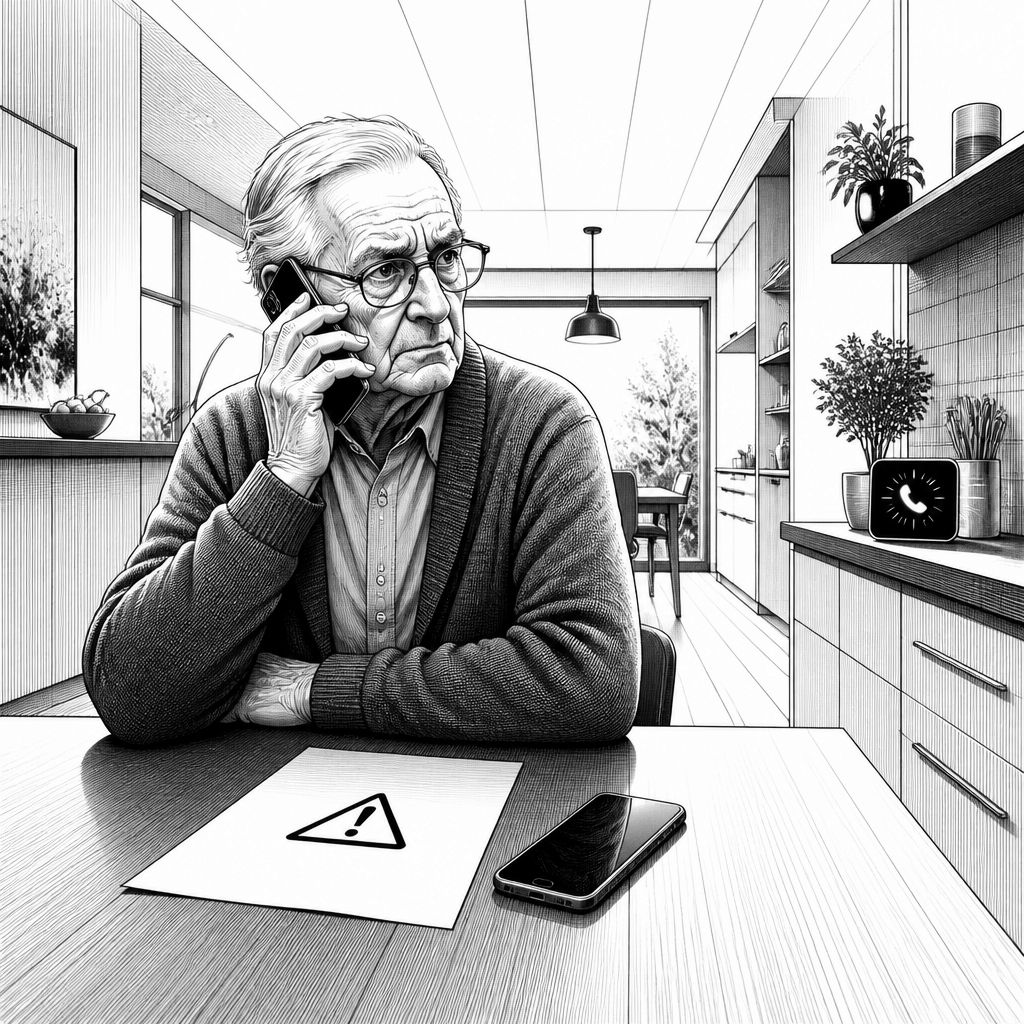
Telefonbetrug wird in Europa immer mehr zu einem koordinierten Missbrauch von Identität, Vertrauen und Zeitdruck. Für 2025 werden Verluste in Höhe von 49,1 Milliarden Euro genannt, während in Deutschland 66 Prozent der Befragten bereits Scam-Versuche erlebt haben. Die Betrugsmaschen wirken dabei nicht wie isolierte Einzelfälle, sondern wie wiederkehrende Angriffsketten: Erst wird die Kontaktaufnahme aufgebaut, dann wird ein Druckfenster geöffnet, und schließlich werden Zahlungen oder sensible Daten in kurzer Zeit abgefragt. Gerade bei Senioren zeigt sich, wie effektiv überzeugende Rollenbilder und eine „dringliche“ Tonalität die Abwehrmechanismen aushebeln können.
Technisch betrachtet ist Telefonbetrug selten eine „reine“ Medien- oder Telefonfrage, sondern ein Zusammenspiel aus Social Engineering und digitalen Vorarbeiten. Täter nutzen häufig Muster aus dem Phishing-Umfeld, etwa um glaubwürdige Bezüge zu Bestellungen, Lieferstatus oder Kontovorgängen herzustellen. Während die eigentliche Kommunikation oft am Telefon beginnt, kann die Vorbereitung über gefälschte Domains, kompromittierte Kontaktdaten oder betrügerische Landingpages erfolgen. In solchen Ketten wird der Mensch zum letzten Validator: Sobald eine Person unter Zeitdruck eine PIN, einen Code oder eine Überweisung autorisiert, fällt die Sicherheitslogik des Systems praktisch aus. Genau deshalb ist der psychologische Druck ein sicherheitstechnisches Kernelement, nicht nur ein „Krimi“-Detail.
Die jüngsten Fälle aus verschiedenen Regionen verdeutlichen, wie arbeitsteilig organisierte Netzwerke vorgehen. In einem Beispiel aus Roschbach wurde ein 86-Jähriger gleich zweimal angerufen, wobei die Täter sich als Amazon-Mitarbeiter ausgaben und Zahlungen im Zusammenhang mit angeblich bestellten Waren forderten. Gleichzeitig wird bundesweit von weiteren Ausprägungen berichtet: falsche Bankmitarbeiter sollen im Kreis Coesfeld versucht haben, Karten und PIN-Nummern zu erlangen, und im Rems-Murr-Kreis sollen Betrüger Bargeld und Gold mit Schockanrufen erbeutet haben. Für die Praxis ist entscheidend: Die Masche ist inhaltlich variabel, aber der Mechanismus bleibt gleich—Identität vortäuschen, Glaubwürdigkeit inszenieren, dann sofortige Handlung erzwingen.
Marktseitig verschärft sich die Lage, weil sich Betrugs-Playbooks über Branchen hinweg verbreiten und sich professionell „skalieren“ lassen. Amazon ist dabei nicht der Angreifer, sondern oft nur der Anker, an dem sich die Betrüger emotional festhalten, weil Bestellungen und Lieferprozesse im Alltag bekannt sind. Ähnlich funktionieren auch andere Unternehmenskontexte, etwa im Zahlungs- oder Login-Umfeld, wo Betrüger versuchen, die Wahrnehmung einer echten Support-Interaktion zu simulieren. Experten berichten zudem von zunehmender Professionalisierung: Täter arbeiten arbeitsteilig, variieren Skripte und setzen gezielt psychologische Druckmittel ein. Für Analysten und Sicherheitsverantwortliche ist das ein Hinweis darauf, dass Awareness allein nicht reicht, wenn Identity- und Zugriffsprozesse weiterhin zu leicht kompromittierbar sind.
Aus Sicht von Regulierung und Datenschutz ist das Thema besonders relevant, weil bei solchen Angriffen personenbezogene Daten direkt oder indirekt missbraucht werden. Wer etwa PINs, Passwörter, Codes oder Kontodaten herausgibt, überträgt den Kontrollverlust in die digitale Sphäre—und damit auch in die Bereiche, die unter strenge Schutzpflichten fallen. Beratungsstellen und Behörden (einschließlich des BSI) betonen daher eine klare Grundregel: Banken und Online-Händler fordern niemals telefonisch PINs, Passwörter oder Zahlungen an unbekannte Konten. Unternehmen, insbesondere in regulierten Branchen, müssen zusätzlich prüfen, wie Kundensupport, Benachrichtigungen und Zahlungswege so gestaltet sind, dass spontane Telefonanfragen nicht als „Authentifizierungsersatz“ funktionieren.
Für die technische Abwehr lohnt sich der Blick auf konkrete Maßnahmen, die über „gute Vorsätze“ hinausgehen. Empfehlenswert ist eine konsequente Zwei-Faktor-Authentisierung (2FA) für Online-Konten, weil dadurch selbst bei kompromittierten Passwörtern ein weiterer Faktor den Zugriff blockieren kann. Noch besser sind moderne Verfahren wie Passkeys bzw. passkey-basierte Authentisierung, sofern die betreffenden Dienste sie unterstützen. Gleichzeitig sollten Organisationen und Haushalte ihre eigenen Alarmgrenzen definieren: Misstrauisch werden, wenn Anrufer zeitlichen Druck aufbauen oder „sofortige“ Zahlungsanweisungen verlangen, und verdächtige Gespräche konsequent beenden. Der entscheidende Punkt: Technische Härtung und prozessuale Disziplin müssen zusammenwirken.
Auch im Enterprise-Umfeld lässt sich aus der Betrugsdynamik ein klarer Lerntransfer ableiten. Viele Unternehmen haben zwar starke Zugangssysteme, aber sie unterschätzen die „letzte Meile“ der Identitätsprüfung im Kundenkontakt. Wer Support oder Zahlungen überwachen lässt, sollte sicherstellen, dass sicherheitskritische Vorgänge nicht per ungeprüfter Telefonnachricht „freigegeben“ werden können. Ebenso können Fraud-Teams Telemetrie- und Regelwerke nutzen, um ungewöhnliche Abfragen, schnelle Zahlungswege oder ungewöhnliche Account-Verläufe früh zu erkennen. In der Branche setzen inzwischen verschiedene Anbieter auf bessere Betrugserkennung, doch die Angreifer passen sich an—deshalb bleibt ein schneller Meldekanal an Polizei und interne Sicherheitsstellen zentral.
Der Blick nach vorn spricht dafür, dass Telefonbetrug mittelfristig noch stärker mit digitalen Angriffen verzahnt wird. Denkbar ist, dass Täter vermehrt hybride Szenarien fahren: erst Phishing- oder Messenger-Kontakt, dann telefonische Druckausübung, um Codes und Freigaben in Echtzeit zu erlangen. Für Verbraucher bedeutet das, Bestell- und Kontofragen künftig nicht „aktiv am Telefon klären“ zu lassen, sondern Rückkanäle zu nutzen—über offizielle Apps, bekannte Websites oder verifizierte Kontaktwege. Für Entwickler und Sicherheitsarchitektur heißt das: Identity, Authentifizierung und Support-Prozesse müssen gegen Social-Engineering-Abläufe robust sein. Wenn diese Lücke geschlossen wird, sinkt das Risiko, dass eine einzige manipulative Minute über Hunderte oder Tausende Euro entscheidet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Telefonbetrug 2025: Europas Verluste durch Scams steigen auf 49,1 Milliarden Euro" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Telefonbetrug 2025: Europas Verluste durch Scams steigen auf 49,1 Milliarden Euro" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Telefonbetrug 2025: Europas Verluste durch Scams steigen auf 49,1 Milliarden Euro« bei Google Deutschland suchen, bei Bing oder Google News!