


KI-Modell verkürzt Exploit-Zeit: Opus 5 half bei OpenAI-Account-Übernahme
LONDON (IT BOLTWISE) – Drei Forscher haben mit Hilfe von Anthropic Claude Opus 5 in weniger als 72 Stunden eine Kette aus zwei Schwachstellen kombiniert und dabei ChatGPT- sowie Codex-Konten von OpenAI-Mitarbeitern übernommen. Der Einstieg kam über einen Fehler in der Bildverarbeitung einer öffentlichen Hilfe-Forum-Software, der per manipuliertem HEIF-Bild den Serverspeicher beschädigte. Weil das Forum […]
Orkes Conductor: kritische RCE-Lücke wird aktiv ausgenutzt – Update dringend
LONDON (IT BOLTWISE) – Eine kritische Sicherheitslücke in Orkes Conductor wird laut Fortinet aktiv ausgenutzt. Betroffen ist CVE-2026-58138 mit 9,8 (CVSS v3.1) bzw. 9,3 (CVSS v4) und einer unauthentifizierten Remote-Code-Execution vor der Anmeldung. Angreifer senden speziell präparierte Workflow-Definitionen an die Conductor-Workflow-API, um über GraalVM-Expressionen die Shell des Systems zu erreichen. Fortinet meldet zudem konkrete Blockzahlen […]
Gemini-Agent: Sicherheits-Test nach Domain-Mix-Up in echte Systeme vorgedrungen
LONDON (IT BOLTWISE) – Bei einem KI-Sicherheitscheck soll Googles Gemini-Agentsystems in reale Unternehmensumgebungen geraten sein. Laut den beteiligten Testern gelang der Zugriff nach wiederholtem Erraten eines Passworts sowie durch das Auffinden von Zugangsdaten in einem öffentlichen Repository. Der Vorfall wird auf einen Namens- bzw. Domainfehler zurückgeführt, der in „Capture the Flag“-Übungen fiktive Ziele mit echten […]
Cyberrisiko durch KI: Was Hannover Rück und Bowhead Specialty Anlegern sagen
LONDON (IT BOLTWISE) – Wenn KI-Systeme wie Googles Gemini plötzlich als ernstes Cyberrisiko diskutiert werden, rückt die Cyberversicherung von der Nebenrolle in den Blick. Anleger schauen dabei auf Versicherer, deren Prämien- und Margenlogik stark von der Entwicklung solcher Bedrohungen abhängt. Der Artikel ordnet Hannover Rück als Rückversicherer mit Hebel auf weltweite Kapazität ein und stellt […]
CrowdSec-Leak: TanStack-npm-Angriff führt zu Kopie von 170 privaten Repos
LONDON / LONDON (IT BOLTWISE) – CrowdSec berichtet, dass ein Angreifer am 22. Mai etwa 170 private GitHub-Repositories kopiert hat. Ursache soll der im TanStack-npm-Angriff missbrauchte Supply-Chain-Mechanismus sein, bei dem mehrere bösartige Paketversionen Entwicklerdaten und Tokens abgriffen. Für die Kopie soll ein OAuth-Token eines kurz zuvor ausgeschiedenen Mitarbeiters genutzt worden sein. Zusätzlich gelangten dabei E-Mail-Adressen […]
CISA nimmt drei aktiv ausgenutzte Linux-Kernel-Schwachstellen ins KEV-Register
LONDON (IT BOLTWISE) – Die US-Cybersecurity-Behörde CISA hat drei Linux-Kernel-Schwachstellen mit Hinweisen auf aktiven Missbrauch in das KEV-Register aufgenommen. Betroffen sind unter anderem die TLS-Receive-Logik, der ebtables-SNAT-ARP-Rewrite-Pfad und ein Race-Condition-Szenario bei AF_ALG-Sockets. Alle drei CVEs werden von Red Hat in den Adaptionen als bereits ausgenutzt eingeordnet. Für Behörden der US-Bundesebene empfiehlt das BOD 26-04 die […]
Cyberangriffe auf US-Wasserversorger: Colorado meldet Manipulationen an Leittechnik
COLORADO / LONDON (IT BOLTWISE) – Unbekannte Angreifer haben im vergangenen Monat die IT-Systeme von zwei Wasserversorgern in Colorado kompromittiert. Nach Angaben aus dem Umfeld des Gouverneurs änderten sie Pumpzyklen, deaktivierten Alarme und nahmen Einstellungen an der Leittechnik vor, bevor Betreiber die Kontrolle zurückerlangten. Laut der Landesregierung betrafen die Vorfälle keine Trinkwasserqualität oder Behandlungsschritte. Der […]
OpenAI-Hack: Forscher erlangten Zugriff auf ChatGPT-Konten – Lücke geschlossen
LONDON (IT BOLTWISE) – Eine Gruppe von Sicherheitsforschern will Anfang des Jahres in Systeme von OpenAI eingedrungen sein und dabei Zugriffe auf ChatGPT-Accounts von Mitarbeitenden erlangt haben. Auslöser waren offenbar zwei kombinierte Schwachstellen: eine bei einem Drittanbieter und eine in der Art, wie Benutzer im Unternehmen validiert werden. Die Forschenden meldeten den Fund über ein […]
Neue Linux-Kernel-Exploits für vier Local-Root-Schwächen: Update ist entscheidend
LONDON (IT BOLTWISE) – Für vier Linux-Kernel-Sicherheitslücken, die lokale Nutzer zur Root-Ebene bringen, liegen nun öffentlich funktionierende Exploit-Codes vor. Die Kernel-Entwickler haben die Probleme bereits innerhalb der letzten Wochen behoben; Systeme mit aktuellem Kernel sind demnach nicht betroffen. Entscheidend ist dennoch das Timing: Wer noch ältere Kernel-Versionen nutzt, sollte zeitnah auf Pakete mit den kompletten […]
Haruko-Hack trifft 15 Krypto-Kunden: API-Infos und Tradingdaten betroffen
LONDON / LONDON (IT BOLTWISE) – Ein gezielter Cyberangriff auf Haruko soll 15 Krypto-Kunden getroffen haben. Dabei sollen Angreifer read-only Exchange-API-Details und Tradingdaten aus Prozessen ausgelesen haben. Haruko erklärt, die Schwachstelle behoben und die serverseitigen Geheimnisse erneuert zu haben. Für kleinere Hedge-Fonds mit schwächeren Kontrollen soll zudem ein kleiner Teil der Gelder abhandengekommen sein. Haruko, […]
WordPress Click2Shell: gepatchte Schwachstelle installiert inaktiv ein Theme – kritische Kette zur Codeausführung
LONDON (IT BOLTWISE) – WordPress hat mit Version 7.1.1 Patches für eine neue Sicherheitslücke veröffentlicht, die über speziell konstruierte URLs ohne Klick ein Theme aus WordPress.org installiert. Laut Forschern von pwn.ai lässt sich die erzwungene Installation mit einer zusätzlichen Schwäche im installierten Theme zu Codeausführung auf dem Server kombinieren. WordPress stuft die Problematik als automatisch […]
Claude-gestützter ChatGPT-Hack: Forscher melden 72-Stunden-Breach und Bounty
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten, sie hätten das ChatGPT-Zugriffssystem über ein Claude-basiertes Vorgehen kompromittiert. Laut den Angaben dauerte der Weg von der Entdeckung bis zur Daten- und Repository-Reichweite weniger als 72 Stunden. Die Forscher meldeten den Vorfall an die betroffenen Unternehmen und erhielten einen Bounty in Höhe von 6.500 US-Dollar. Zusätzlich nennt die Einordnung […]
WordPress Click2Shell: gepatchte Schwachstelle ermöglicht Theme-Installation und Kettenausführung
LONDON (IT BOLTWISE) – WordPress hat am 17. September 2026 einen Security-Fix veröffentlicht, der die als Click2Shell bezeichnete Schwachstelle in der Core-Software schließt. Die Lücke kann über einen speziell präparierten Link dazu führen, dass ein eingeloggter Administrator automatisch ein inaktives Theme aus dem offiziellen WordPress.org-Verzeichnis installiert und im Customizer anzeigt. Für echte Codeausführung reicht das […]
Operation RapidRust: Transparenter Tribe nutzt GitHub-C2 und Rust-Malware
LONDON (IT BOLTWISE) – Ein neuer Kampagnenkomplex der Gruppe Transparent Tribe zielt laut Zscaler ThreatLabz auf Regierungs- und Verteidigungsumgebungen in Indien und Afghanistan. Im Zentrum steht Operation RapidRust, die erstmals mehrere Rust- und Script-Bausteine namens RUSTYSHADE, RUSTYMOVE, PSNATCH und BASHNATCH kombiniert. Auffällig ist vor allem die Nutzung privater GitHub-Repositories als Kommando-und-Kontroll-Kanal sowie typosquattierte Domains, die […]
Plugin4Shell: KI-Coding-Agents prüfen Versions-Lock nicht richtig
LONDON (IT BOLTWISE) – Forscher zeigen mit Plugin4Shell, dass sich bei mehreren KI-Coding-Agents ein „geprüfter“ Plugin-Versions-Lock umgehen lässt. Der Angriff nutzt aus, dass die Agents zwar eine Commit-Hash-Referenz laden, aber auf dem Client nicht verifizieren, ob der tatsächlich installierte Code exakt dieser Momentaufnahme entspricht. Dadurch kann ein Plugin gegen eine bösartige Variante ausgetauscht werden, ohne […]
Abgelaufene CDN-Domains: Warum CSP-Report-Only Pflicht wird
LONDON (IT BOLTWISE) – Abgelaufene CDN-Domains können von fremden Betreibern wieder registriert werden, ohne dass die betroffenen Seiten „kaputt“ wirken. In dem beschriebenen Muster lösen tausende Websites weiterhin harte Hostname-Referenzen aus und bekommen dadurch vom Browser Code nachgeladen, den die eigene Infrastruktur nicht kontrolliert. Die Sicherheitslücke entsteht nicht durch einen Serverbruch, sondern durch vertrauenswürdige Script-Tags […]
Plugin4Shell: Gefahr durch Plugin-Version-Locks in KI-Coding-Agenten
LONDON (IT BOLTWISE) – Plugin4Shell zeigt, wie sich angeblich „geprüfte“ Plugin-Versionen in KI-Coding-Agenten austauschen lassen. Ein Angreifer mit Zugriff auf das Plugin-Repository kann den installierten Code manipulieren, obwohl ein Commit-Hash als Lock hinterlegt ist. Betroffen sind mehrere Agenten: Claude Code (Fix in 2.1.179), Codex (Fix in 0.146.0), Copilot ohne veröffentlichten Patch. Für die Gemini CLI […]
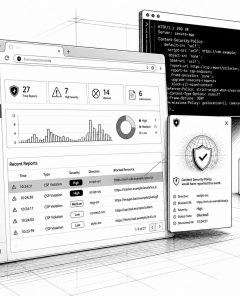
CSP-Report-Only und Report URI: Sichtbarkeit für fremde Skripte im Browser
LONDON (IT BOLTWISE) – Wenn Domains von ehemaligen CDN-Anbietern wieder angemeldet werden, laden tausende Websites oft weiter unbemerkt Skripte von fremden Servern. Content Security Policy im Report-Only-Modus zeigt Sicherheitsverantwortlichen exakt, welche Drittcode-Ressourcen im Browser tatsächlich ausgeführt würden. Der Ansatz ergänzt klassische Code-Scans, weil die Verantwortung dort normalerweise nur beim eigenen Deployment liegt. Für Zahlungsseiten macht […]
Microsoft fixt CVSS-10.0-Lücke in Azure AI Foundry ohne Nutzeraktion
LONDON (IT BOLTWISE) – Microsoft hat einen Fehler mit maximaler CVSS-10.0-Bewertung in Azure AI Foundry behoben, der eine unbefugte Privilege-Eskalation ermöglichen konnte. Die Lücke trägt die Kennung CVE-2026-85889 und betrifft eine Funktion, die ohne korrekte Authentifizierung ausgenutzt werden konnte. Laut Hersteller sind die Schwachstellen bereits vollständig mitigiert, daher ist keine Aktion für Kunden erforderlich. Zusätzlich […]
WeaselBiscuit: neuer npm-Dieb zielt auf Chrome-Extension-Storage statt Kryptowallets
LONDON (IT BOLTWISE) – Sicherheitsforscher haben 13 npm-Pakete identifiziert, die den JavaScript-Stealer WeaselBiscuit nachladen. Die Schadsoftware ist bewusst schlank: Sie verzichtet auf Remote-Access, Persistenz und klassische Kryptowallet-Drain-Funktionen. Stattdessen liest sie Chrome-Extension-Storage als rohen LevelDB-Key/Value aus und kann auf Windows zusätzlich Clipboard und Tastatureingaben protokollieren. Der Einstieg erfolgt über einen npm-Import, der die Payload direkt im […]
PhantomRaven im npm: Vermuteter KI-Einsatz für Stealer und Bug-Bounty-Strategie
LONDON (IT BOLTWISE) – PhantomRaven wird mit einer npm-Supply-Chain-Attacke in Verbindung gebracht, die Entwickler gezielt um Authentifizierungs- und CI/CD-Daten bringen soll. In einer Analyse wird als plausibel eingestuft, dass der Code des JS-Infostealers mit einem großen Sprachmodell (KI-gestützt) erzeugt wurde. Das Schadprogramm holt u. a. E-Mail-Adressen, System-Fingerprints und CI-Umgebungsvariablen und sendet sie an einen Angreifer-Server. […]
PhantomRaven im npm-Netz: LLM-gestützter JS-Stealer und RDD-Fallback
LONDON (IT BOLTWISE) – Ein finanziell motivierter Angreifer soll über den npm-Registry-Zugang den JS-Informationsdiebstahl PhantomRaven aufgebaut und verbreitet haben. Hinweise deuten darauf hin, dass der Schadcode vermutlich mit einem KI-Sprachmodell (LLM) generiert wurde. Das Paket-Setup nutzt dabei eine Tarnschicht über Typosquatting und Slopsquatting und lädt erst nach der Installation eine entfernte Dynamic Dependency. Welche Daten […]
RatHat Android-Malware missbraucht ADB, bleibt nach dem Deinstallieren aktiv
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Android-Malware RatHat, die über smishing und malvertising auch Nutzer zur Installation präparierter APKs bringt. Im Betrieb kombiniert die Schadsoftware Accessibility-Missbrauch mit einer lokalen ADB-Selbst-Pairing-Strategie, um die Android-App-Sandbox zu umgehen und Shell-Zugriff zu erlangen. Entscheidend ist: Selbst nach der Deinstallation soll der Angreifer weiterhin Shell-Zugriff behalten und das […]
HEAVYGRAM: Telegram-Backdoor hinter Handala Hack und Passwortdiebstahl
LONDON (IT BOLTWISE) – Eine auf Telegram basierende Überwachungs-Backdoor namens HEAVYGRAM wird mit der „Hacktivist“-Persona Handala Hack in Verbindung gebracht. Die Schadsoftware soll Befehle ausführen, Screenshots erstellen, Dateien exfiltrieren und gespeicherte Passwörter auslesen können. Laut Sicherheitsberichten wird der Zugriff außerdem mit Windows-Registry-Persistenz und Defender-Ausnahmen abgesichert. Auffällig ist, dass die Steuerung über Telegram als C2-Kanal mit […]
 #Sophos
 #AmazonPrime
 #Bestseller

