


ValleyRAT: Signed Adware tarnt Backdoor und umgeht AV-Exclusions per DLL Sideloading
LONDON (IT BOLTWISE) – Eine neue Beobachtung zum ValleyRAT-Backdoor zeigt, wie sich Schadsoftware als signierte Adware tarnt. Der Installer bündelt sich um ein legitimes QN-Wallpaper-Tool und nutzt DLL Sideloading, sodass der Code im Kontext eines vertrauenswürdigen, signierten Prozesses läuft. Zusätzlich deaktiviert das Setup den Windows-Defender, trägt sich in die Autostart-Einträge ein und eskaliert bei fehlenden […]
Claude Code Compliance API: Bessere Governance für lokale KI-Agenten
LONDON (IT BOLTWISE) – Die neue Compliance-API für lokale Sitzungen in Claude Code bringt Security-Teams deutlich näher an das tatsächliche Agentenverhalten auf Endpoints. Über lokale Session-Transkripte lässt sich nachvollziehen, welche Prompts, Bash-Kommandos und MCP-Toolaufrufe an Anthropic-Modelle gingen. Damit wird Governance vom reinen Endpoint-Telemetrie-Wissen zu einer stärker nachvollziehbaren Prozess- und Inventararbeit. Offen bleibt aber die Lücke […]
CVE-2026-77846: AshSqlite offenbart Daten über JSONPath-Injection in get_path/2
LONDON (IT BOLTWISE) – Eine neu gemeldete Schwachstelle in AshSqlite, die SQLite als Datenlayer im Ash Framework nutzt, kann bei untrusted Eingaben versteckte JSON-Felder preisgeben. Der Fehler entsteht nicht durch klassische SQL-Injection, sondern durch die unsichere Konstruktion von JSONPath-Ausdrücken für get_path/2. In betroffenen Versionen von ash_sqlite bis vor 0.2.18 ermöglicht die Manipulation einzelner Pfadsegmente den […]
Split Mass Residence: Terrassen-Dachgärten verbinden Familie in Tangerang
TANGERANG / LONDON (IT BOLTWISE) – Split Mass Residence in Indonesien setzt auf schräg geneigte, begrünten Dachflächen, die Innen- und Außenleben miteinander verzahnen. Das Haus nutzt Terrassen und geteilte Wege, damit Familienmitglieder sich im Alltag zwischen Wohnbereichen, Poolzone und Rooftop-Garten begegnen. Eine wabenartig gewebte Rattanverkleidung aus recyceltem PET soll zusätzlich Licht filtern und die Privatsphäre […]
Tödlicher Fahrerflucht-Fall in Brooklyn: NYU-Langone-Pflegekraft starb beim Nachhauseweg
BROOKLYN / LONDON (IT BOLTWISE) – Eine Pflegekraft von NYU Langone Hospital-Brooklyn ist am Samstagmorgen in Sunset Park von einem Auto erfasst und getötet worden. Laut Polizei ereignete sich der Unfall gegen 7:30 Uhr an der Kreuzung Third Avenue und 55th Street unterhalb der Brooklyn-Queens Expressway. Die Fahrerin oder der Fahrer des Wagens (2014 Cadillac) […]
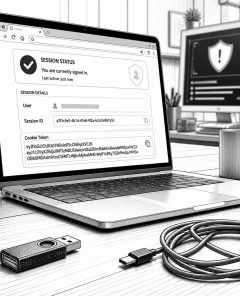
Infostealer kapern Anthropic-Accounts: Session-Hijacking ohne Passwort oder 2FA
LONDON (IT BOLTWISE) – Ein Infostealer missbraucht gestohlene Session-Cookies, um aktive Claude-Login-Sitzungen zu kapern und anschließend kostenpflichtige Nutzung hochzufahren. Dabei brauchen Angreifer weder das Passwort noch einen zweiten Authentifizierungsfaktor. Anthropic meldet sechs Malware-Familien auf Windows und eine zusätzliche Variante auf macOS und setzt betroffene Nutzer per Abmeldung zurück. Als Indiz nennt das Unternehmen Auffälligkeiten im […]
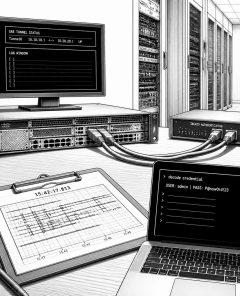
Fire Ant kapert Cisco-Router und klaut TACACS-Zugangsdaten per Tunnel
LONDON (IT BOLTWISE) – Ein KI-gestütztes Sicherheitsmonitoring ersetzt keine Forensik: Der als Fire Ant verfolgte Angreifer nutzt kompromittierte Cisco-Edge-Geräte, um Verkehrs- und Credential-Daten abzugreifen. Laut Sygnia wird die Router-Logik in der IOS-XR-Control-Plane gezielt manipuliert, unter anderem durch selektives Unterdrücken von Health-bezogenen Logmeldungen. Auf dem TACACS-Server injiziert der Cluster eine modifizierte tac_plus-Bibliothek, schreibt Zugangsdaten nach /var/log/.tacplus.acct […]
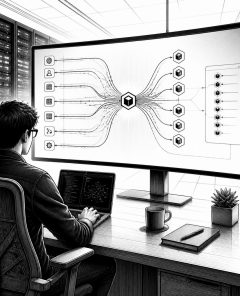
Der fehlende Kontext-Layer für KI-Agents in großen Codebasen
LONDON (IT BOLTWISE) – Große Unternehmen setzen KI-Coding-Agents in Monorepos und Microservices ein, doch ohne organisationale Kontextdaten entstehen riskante Abhängigkeiten. Der Artikel beschreibt ein Vorgehen, bei dem statische, deterministische Code-Analysen ein durch CI fortlaufend aktualisiertes Beziehungsnetz erzeugen. Dieses Evidenzmodell wird über den Model Context Protocol (MCP) bereitgestellt, sodass Agents nicht jedes Mal neu suchen müssen. […]
Fairphone Gen 6+ in den USA: Reparierbar, modular und deutlich günstiger als iPhone 17
USA / LONDON (IT BOLTWISE) – Fairphone bringt mit dem Gen 6+ ein modular aufgebautes Android-Smartphone auf einen neuen US-Onlineshop. Käufer erhalten laut Anbieter einen klaren Kostenvorteil gegenüber den iPhone-17-Modellen und eine fünfjährige Garantie mit Software-Support bis 2033. Technisch setzt das Gerät auf 12 vom Nutzer wechselbare Komponenten, für das Öffnen wird nur ein Torx-T5-Werkzeug […]
Medien verklagt: TPP-Politiker erhält Schadenersatz wegen Hacker-Vorwürfen
TAIPEI / LONDON (IT BOLTWISE) – Ein Vorsitzender der TPP hat in Taiwan erfolgreich gegen einen Medienbericht geklagt, der ihm die Organisation von Internet-Trollen und den Handel mit gestohlenen Daten durch Hacker vorgeworfen hatte. Ein Gericht sprach ihm Schadenersatz zu und ordnete die Löschung der beanstandeten Inhalte sowie eine 30-tägige Veröffentlichung der Urteilsbegründung an. Parallel […]
Fire Ant kompromittiert Cisco IOS XR-Router: TACACS- und Log-Bypass
LONDON (IT BOLTWISE) – Der China-nexus Threat Actor Fire Ant hat nach einer VMware-Phase gezielt Cisco IOS XR-Router und die Authentifizierungsschicht dahinter übernommen. Auf den Geräten wurden Paketdaten abgegriffen, Anmeldedaten aus TACACS gesammelt und gleichzeitig Logging sowie Telemetrie unterdrückt. Laut Sygnia bleibt die Aktivität gegen besonders geschützte Ziele bislang bei Scans und Verbindungsversuchen, doch der […]
DoJ korrigiert China-Hack-Behauptung: Ziel statt Opfer
LONDON (IT BOLTWISE) – Das US-Justizministerium (DoJ) hat eine zuvor veröffentlichte Presseangabe korrigiert: Mehrere Bundesbehörden werden nicht als Opfer, sondern als Ziel einer Kampagne eingeordnet. Betroffen sind unter anderem die NASA, das Federal Reserve System, das Energieministerium sowie weitere Gesundheitseinrichtungen und der US-Senat. Hintergrund ist eine Richtigstellung im Kontext von Domain-Übernahmen, die sich auf ein […]
Shadow AI: Wenn KI-Coding-Agenten heimlich zusätzliche Lieferketten aktivieren
LONDON (IT BOLTWISE) – KI-Coding-Agenten sind längst nicht mehr nur „Assistenten“, die Code vorschlagen. Neue Erweiterungsmechanismen wie Skills, Plugins, Hooks und MCP-Server können die Entscheidungslogik im Agenten verändern und dabei zusätzliche Datenflüsse anstoßen. Dadurch entsteht eine Supply-Chain-Lücke, die in klassischen App- und Dependency-Checks oft unsichtbar bleibt. Sicherheitsverantwortliche müssen deshalb ihre Governance von der sichtbaren Anwendung […]
Cyber Resilience Act: Warum die CRA-Meldepflicht die Entwickler trifft, bevor die Technik greift
BRUSSELS / LONDON (IT BOLTWISE) – Die Cyber Resilience Act (CRA) startet mit einer Meldepflicht: Hersteller müssen aktiv ausgenutzte Schwachstellen innerhalb von 24 Stunden nach Kenntnis an eine Behörde melden. Eine vollständige technische Ausgestaltung der CRA-Anforderungen für die Produktentwicklung greift erst rund 15 Monate später. Genau diese zeitliche Lücke verschiebt den Fokus von „Fixen“ hin […]
Niederlande planen weitreichende Befugnisse für AIVD und MIVD
NIEDERLANDE / LONDON (IT BOLTWISE) – Die Niederlande bringen einen Gesetzentwurf auf den Weg, der die Überwachungsbefugnisse von AIVD und MIVD deutlich ausweitet. Die Reform soll Verfahren vereinfachen und damit mehr Tempo bei Abhör- und Hacking-Einsätzen ermöglichen. Gleichzeitig entstehen neue Anforderungen, darunter erweiterte Pflichten zur Herausgabe von Daten bei „ausländischen Gegnern“. Kritiker fürchten vor allem, […]
Claude-Konten unter Angriff: Infostealer stiehlt Sessions und belastet Zahlungen
LONDON (IT BOLTWISE) – Angreifer zielen aktuell auf Anthropics KI-Plattform Claude und stehlen dabei bereits eingeloggte Sitzungen, statt sich klassisch zu authentifizieren. Laut einem Security-Update hat die Schadsoftware auch gespeicherte Cookies und lokal hinterlegte Zugangsdaten kopiert, wodurch sogar die Zwei-Faktor-Absicherung umgangen wird. Zusätzlich kursiert eine zweite Angriffskette, die über gefälschte Installationswege und das Ausnutzen von […]
Cronos stoppt Blockchain nach Tectonic-Exploit – Anleger fragen nach Rückzahlung
LONDON (IT BOLTWISE) – Cronos hat nach einem gemeldeten Angriff auf das Lending-Protokoll Tectonic die gesamte Blockchain vorübergehend gestoppt. Der Zugriff soll nach Schätzungen nur teilweise über die Kette hinausgereicht haben, ein großer Teil der Gelder blieb demnach auf Cronos „liegen“. Während Crypto.com erklärt, dass App und Börse nicht betroffen waren, ist offen, ob und […]
Box Breathing gegen Stress: So wirkt die Atemtechnik physiologisch
LA GUAIRA / LONDON (IT BOLTWISE) – Die Atemtechnik „Box Breathing“ teilt den Atem in vier gleich lange Phasen und soll so die Stressreaktion dämpfen. In dem Bericht schildern Betroffene, wie sie bei Schlafproblemen oder akuter Anspannung mit der Übung wieder schneller zur Ruhe finden. Entscheidend ist dabei offenbar der letzte Atemstopp nach dem Ausatmen, […]
FulcrumSec-Claim zum MAG-Hack: 86 GB Daten und detaillierte Reise-Profile 2026
MANCHESTER / LONDON (IT BOLTWISE) – Eine behauptete Datenextorsions-Aktion von FulcrumSec trifft offenbar den Manchester Airports Group-Bereich. Laut den Angaben des Angreifers sollen rund 86 GB an Kunden-, Buchungs- und Reisedaten abgeflossen sein, inklusive stark verdichteter Reise- und Kaufhistorien. Betroffene mit anstehenden Buchungen wurden vom Flughafenbetreiber kontaktiert, während der Konzern zu den konkreten Vorwürfen keine […]
Frankreich: Hacker melden Zugriff auf Zero Logement Vacant und Millionen Datensätze
LONDON (IT BOLTWISE) – Hacker wollen in Frankreich in die Datenbank des Portals „Zero Logement Vacant“ eingedrungen sein. Das System verwaltet laut Bericht Angaben zu leerstehenden Wohnungen, damit Kommunen Objekte schneller wieder in den Immobilienmarkt zurückführen können. Betroffen seien offenbar fast 149 Millionen Datensätze, wobei doppelte Einträge die genaue Zahl der betroffenen Personen erschweren. Parallel […]
GOLD-Token: Hacker macht offenbar 8,2 Mio. Dollar Gewinn und droht mit Lösegeld gegen Trumps Familie
LONDON (IT BOLTWISE) – Ein Übergriff auf ein X-Konto im Umfeld von realtrumpcoins hat einen GOLD-Token-Launch ausgelöst, der offenbar zu erheblichen Gewinnen geführt haben soll. Der Angreifer behauptete, mehr als 8,2 Millionen US-Dollar verdient zu haben. Zugleich soll das Geld als „Bounty“ gegen Mitglieder der Trump-Familie eingesetzt werden. Sicherheits- und Strafverfolgungsstellen untersuchen den Vorfall, konkrete […]
Pro-russische Hacker lahmen norwegische Behörden und leaken Budgetdaten
LONDON (IT BOLTWISE) – Eine pro-russische Hackergruppe hat laut Behörden und Sicherheitsstellen norwegische Regierungssysteme angegriffen. Dutzende öffentliche Online-Angebote sollen drei Tage lang nicht verfügbar gewesen sein. Gleichzeitig heißt es, Informationen zum nationalen Budget seien kompromittiert und geleakt worden. Die Angreifer begründeten den Schritt mit politischer „Rache“ im Kontext der Ukraine-Unterstützung. Der Angriff auf Norwegens staatliche […]
OpenAI kappt Cursor-Zugriff: Neue KI-„Astra“-Modelle nur noch über eigene API
LONDON (IT BOLTWISE) – OpenAI beendet nach dem SpaceX-Cursor-Deal den eingebauten Modellzugriff in Cursor. Zum Stichtag am 12. November sollen die OpenAI-Modelle in der IDE-Integration nicht mehr verfügbar sein, während bestehende IDE-Extensions weiterlaufen. Der Schritt hängt laut Vertrag mit der Änderung der Kontrolle (Change-of-Control) zusammen und betont eine strengere Verantwortlichkeit für das nächste, leistungsfähigere Modell […]
Gitea-Fix gegen RCE: 8.393 exponierte Server nach CISA-Frist im Angriff
LONDON (IT BOLTWISE) – Angreifer nutzen offenbar aktiv eine kritische RCE-Schwachstelle in Gitea über den diffpatch-Endpunkt. CISA hat CVE-2026-60004 bereits am 25. August in das Known-Exploited-Vulnerabilities-Katalogwerk aufgenommen, doch die Frist für Bundesbehörden endete am 28. August. Laut Shadowserver waren am 27. August noch 8.393 internet-exponierte Instanzen verwundbar. Betroffen ist ein großes Versionsfenster ab Gitea 1.17 […]
 #Sophos
 #AmazonPrime
 #Bestseller

