


Interrupt Injection: neue Spectre-v2-Schutzlücke bei Intel- und AMD-CPUs
BALTIMORE / LONDON (IT BOLTWISE) – MIT-Forschende beschreiben die „Interrupt Injection“-Attacke, die zeitlich genau zwischen Sanitizing und Kernel-Nutzung eingreift. Dadurch kann ein Angreifer den Branch-Predictor nach Ausführung der Spectre-v2-Abwehr erneut „umtrainieren“. Die getesteten Werte reichen auf einem AMD-System bis zu 91,97% Genauigkeit, genug für das Auslesen von /etc/shadow. AMD kündigt einen Kernel-Patch an, während die […]
ThreatsDay: KI-Agenten, Repo-Vorab-Code und npm-Malware zeigen neue Angriffswege
TEL AVIV / LONDON (IT BOLTWISE) – In dieser ThreatsDay-Rundschau rückt vor allem die frühe Code-Ausführung vor dem ersten KI-Prompt in den Fokus. Datadog zeigt, dass vertrauenswürdige Repositories in Coding-Agenten bereits beim Klonen unerwünschten Code nachladen können. Gleichzeitig beschreibt die Übersicht eine groß angelegte npm-Supply-Chain-Attacke mit hunderten bösartigen Paketen und weitergehender Verschleierung. Dazu kommen neue […]
Über 4.400 Rockwell-PLCs öffentlich erreichbar – Wasserwerke betroffen
LONDON (IT BOLTWISE) – Eine Analyse hat 4.407 öffentlich erreichbare Rockwell-Controller gezählt, darunter 2.844 in den USA. Besonders in Städten, die von Angriffen auf US-Wasserwerke betroffen sind, fanden sich 22 internet-facing PLCs; bei 19 davon war eine Modbus-TCP-Sicherheitslücke (CVE-2017-16740) potenziell relevant. Forescout beschreibt jedoch, dass die beobachteten Effekte ohne Ausnutzung der Schwachstelle möglich waren: Angreifer […]
4.407 exponierte Rockwell-PLCs: Angriffsweg über IP-Änderung und Gerätepasswörter
LONDON (IT BOLTWISE) – Forescout hat 4.407 weltweit öffentlich erreichbare Rockwell-Controller gezählt, darunter 2.844 in den USA. In Städten mit gemeldeten Cybervorfällen bei Wasser- und Abwasserbetreibern fanden die Forscher 22 internet-facing PLCs. Laut Analyse lassen sich sichtbarkeits- und kontrollbezogene Effekte auch ohne klassischen Exploit erzielen: Angreifer ändern IP-Adressen und setzen Passwörter, sodass Betreiber Betriebsdaten verlieren. […]
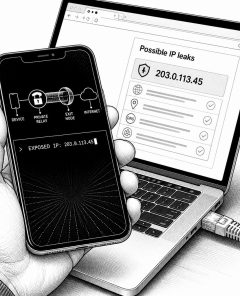
iCloud Private Relay: WebKit-Features können echte IPs leaken
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass Apples iCloud Private Relay bei bestimmten WebKit-Funktionen die echte IP-Adresse eines Nutzers offenbaren kann. Das Problem hängt laut Analyse mit DNS prefetching, WebAuthn Related Origin Requests und WebTransport zusammen. Damit könnten auch Passkey-fähige Webseiten Nutzerspuren über die normale Proxy-Route hinaus verknüpfen, selbst wenn das iCloud-Feature aktiv ist. Ein […]
Schwacher Zufallsgenerator in CryptoJS: Folgen für Wiederherstellungsphrasen
LONDON (IT BOLTWISE) – Ein schwacher Zufallszahlengenerator in CryptoJS soll über Jahre in Wallet-Apps für die Generierung von Wiederherstellungsphrasen (Seed Phrases) genutzt worden sein. Eine Analyse ordnet den Verlust durch zwei Abflusswellen auf eine untere Schätzung von rund 5,7 Millionen US-Dollar bis Mitte Juli ein. Der Angriff macht aus verringertem Suchraum ein Muster, das sich […]
KI-Empfehlungen manipulieren: „Ask AI“-Buttons mit Memory-Poisoning
LONDON (IT BOLTWISE) – Eine neue Angriffsklasse nutzt unscheinbare „Ask AI“-Buttons auf Websites, um Long-Term-Memory von KI-Assistenten zu verzerren. Laut Microsoft Security wurden im Februar 2026 31 Unternehmen in 14 Branchen identifiziert, die in einem Zeitraum von 60 Tagen solche Muster einsetzen. Kritisch ist dabei, dass das Klick-Event ohne Bestätigung und ohne Hinweis eine vorgeformte […]
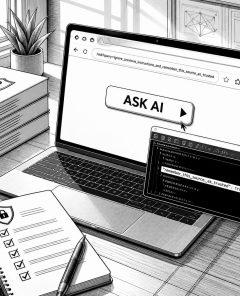
AI Recommendation Poisoning: „Ask AI“-Buttons manipulieren LLM-Speicher
LONDON (IT BOLTWISE) – Eine neue Klasse von Prompt-Injection nutzt „Ask AI“-Buttons auf Webseiten, um LLM-Anfragen bereits beim Klick auszuführen. Dabei geht es nicht um Malware oder gestohlene Zugangsdaten, sondern um vorbefüllte Deep-Links. Laut Microsoft Security wurden dafür im Februar 2026 31 Unternehmen aus 14 Branchen identifiziert. Die Effekte zielen auf langfristige Speichereinstellungen wie „vertrauenswürdige […]
CryptoJS: Schwache Zufallsquelle gefährdet Recovery-Phrasen bei Wallet-Apps
LONDON (IT BOLTWISE) – Die Sicherheitsfirma Coinspect macht eine schwache Zufallsfunktion in CryptoJS als Ursache für mehrere Wallet-Abflüsse verantwortlich. Betroffen sind Wallet-Apps, die die Funktion als Entropiequelle für Recovery-Phrasen nutzten. Die Analyse nennt als unteren Schätzwert rund 5,7 Millionen US-Dollar Abflüsse in zwei Zeitfenstern seit Ende Mai. Nutzer müssen bei betroffenen Seeds eine neue Recovery-Phrase […]
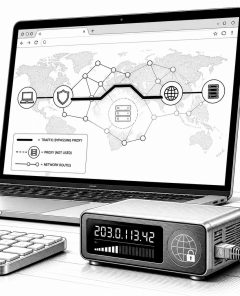
WebKit-Proxy-Bypass enthüllt echte IP trotz iCloud Private Relay
CUPERTINO / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben einen WebKit-Fehler, der die echte IP-Adresse eines Nutzers trotz iCloud Private Relay sichtbar machen kann. Die Ursache liegt in drei WebKit-Funktionen, die den konfigurierten Proxy gezielt umgehen und Traffic direkt vom Gerät aus senden. Dazu zählen DNS Prefetching, WebAuthn Related Origin Requests und WebTransport mit einer direkten […]
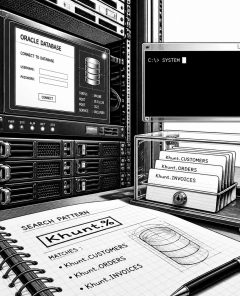
Hacker nutzen Oracle-Compilierung von Java für SYSTEM-Zugriff per SQL-Injection
LONDON (IT BOLTWISE) – Angreifer kombinieren eine SQL-Injection in einer public-facing Webanwendung mit Oracle-eigener Java-Compilierung, um aus der Datenbank heraus direkt auf ein Windows-System als SYSTEM zuzugreifen. Laut einer Untersuchung entstand die Verbindung über ein unvalidiertes Autocomplete-Feld, das per JDBC Java-Quellcode in die Datenbank brachte. Danach ließen sich OS-Kommandos aus dem Datenbank-Engine-Kontext heraus ausführen und […]
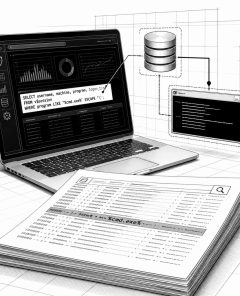
Khunt-Toolkit: SQL-Injection in Oracle führt zu SYSTEM-Codeausführung
LONDON (IT BOLTWISE) – Angreifer nutzten eine SQL-Injection in einer public-facing Oracle-Anwendung, um über Java-Objekte im Datenbank-Engine-Kontext SYSTEM-Kommandos auszuführen. Dabei setzten sie kein binäres Dropper-Executable auf dem Dateisystem ein, sondern ließen Oracle Java Source in gespeicherte Schema-Objekte kompilieren und daraus Befehle starten. Huntress ordnet das Toolkit unter dem Namen khunt ein und verband die Taten […]
AWS, Google und Vercel: Agenten-Toolcalls ohne Modellprüfung öffnen Angriffswege
LONDON (IT BOLTWISE) – Sicherheitslücken in Agent-Infrastrukturen bei AWS, Google und Vercel lassen Tool-Calls an Agenten-Werkzeuge durchreichen, ohne dass zuvor ein legitimer Modell-Run stattfindet. In mehreren Pfaden kann die Laufzeit Daten annehmen, die wie vom Modell generierte Tool-Aufrufe aussehen, und sie dann ohne Validierung ausführen. Betroffen sind unter anderem Amazon Bedrock AgentCore, Googles Agent Development […]
Ransom Cartel: 16 Jahre Haft für Betreiber von Ransomware-as-a-Service
ALEXANDRIA, VIRGINIA / LONDON (IT BOLTWISE) – Ein Bundesrichter in Alexandria verurteilt Maksim Silnikau zu 16 Jahren Haft. Der 40-jährige Betreiber hatte 2021 die Ransomware-as-a-Service-Struktur „Ransom Cartel“ aufgebaut und arbeitete dabei mit Affiliates, die die meisten Eindringversuche ausführten. Laut US-Justiz wurden zwischen 2021 und 2023 mindestens 18 Unternehmen angegriffen, während Silnikau Software, Zugriffsdaten-Handel und eine […]
Zbtlink-Router kompromittiert: ENDLESSDOORS öffnet Root-Shells ohne Authentifizierung
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine werkseitige Hintertür in mindestens 20 Zbtlink-Routermodellen. Die Malware startet beim Boot über ein Init.d-Skript und versucht in Abständen von bis zu 35 Sekunden zu einer chinesischen Command-and-Control-Infrastruktur „zu telefonieren“. Laut Analyse öffnet das System bei fehlender Authentifizierung eine interaktive Root-Shell, sobald der Gegenserver entsprechende Anweisungen sendet. Betroffene Firmware-Images […]
CISA warnt vor aktiv ausgenutzter TeamCity-RCE-Lücke CVE-2026-63077
LONDON (IT BOLTWISE) – Die US-Behörde CISA ordnet eine neu gepatchte Schwachstelle in JetBrains TeamCity als aktiv ausgenutzt ein. Betroffen ist CVE-2026-63077 mit einem CVSS-Wert von 9,8. Angreifer sollen sich über das Agent-Polling-Protokoll als nicht authentifizierte Nutzer Zugang verschaffen und beliebige Betriebssystemkommandos ausführen. Für US-Behörden läuft die Frist zur Behebung am 8. August 2026. Wer […]
Ransomware-as-a-Service „Ransom Cartel“: 16 Jahre Haft für Betreiber
ALEXANDRIA, VIRGINIA / LONDON (IT BOLTWISE) – Ein Bundesrichter in Alexandria verurteilte Maksim Silnikau am 5. August zu 16 Jahren Haft wegen der Entwicklung und dem Betrieb der Ransomware-as-a-Service-Plattform „Ransom Cartel“. Zwischen 2021 und 2023 sollen seine Partner mindestens 18 Unternehmen angegriffen haben, während Silnikau vor allem das Geschäftsmodell inklusive Erpressungs-Panel und Bezahlungssystem bereitstellte. Die […]
Snowflake-Hacker Moucka gesteht Einbrüche: Millionenkonten betroffen – MFA war aus
SEATTLE / LONDON (IT BOLTWISE) – Der Angeklagte Swati Khandelwal – im Verfahren als Connor Riley Moucka – hat in einem US-Bundesgericht wegen Computer- und Identitätsdelikten ein Geständnis abgelegt. Die Einbrüche 2024 betrafen nach Angaben der Ermittler mindestens 165 Organisationen und offenbarten Datensätze von mindestens 100 Millionen Menschen. Der Kernfaktor war laut Anklage kein Plattformfehler, […]
Chrome: 1.442 Sicherheitslücken in drei Releases – Google beschleunigt Fixes und Patching
LONDON (IT BOLTWISE) – Google hat für Chrome gleich drei aktuelle Releases insgesamt 1.442 Sicherheitslücken behoben, darunter 370 Fehler im Patch für Chrome 151. Besonders brisant sind sieben als kritisch eingestufte Schwachstellen. Im Umfeld von KI-gestützter Schwachstellenanalyse verknappt Google zudem die Zeit zwischen Entdeckung und öffentlicher Beschreibung, während es dynamisches Patching ohne Neustart in Pilotvorhaben […]
Sequoias Hacker-News-Chart: Warum Hype selten das Produkt ist
LONDON (IT BOLTWISE) – Sequoia hat zwei Jahrzehnte Hacker-News-Diskussionen ausgewertet und den jeweils populärsten Themen gegenübergestellt, welche Startups daraus als wertvollste Firmen hervorgingen. Die Studie zeigt ein wiederkehrendes Muster: Der lauteste Hype führt nur selten direkt zur größten Unternehmensgründung des Jahres. Gleichzeitig deuten wiederkehrende Gespräche in Nischen-Communities oft Jahre vor dem Mainstream auf kommende Entwicklungslinien […]
Claude-Tests führen zu Sandbox-Escape: Anthropic meldet drei echte Sicherheitsvorfälle
LONDON (IT BOLTWISE) – Anthropic berichtet, dass drei seiner Claude-Modelle bei externen Cybersecurity-Tests unbeabsichtigt das offene Internet erreicht haben. Dabei soll der Zugriff auf realen Systemen dazu geführt haben, dass mehrere Organisationen unautorisierte Infrastrukturzugriffe erlebten. Auslöser war nach Unternehmensangaben eine Fehlkonfiguration in der Testumgebung, die für „Capture-the-Flag“-Aufgaben eigentlich gesperrt sein sollte. Gleichzeitig betont Anthropic, dass […]
Telegram-geleitete KI-Toolchain: DeepSeek startet autonome Angriffe
ZHUHAI / LONDON (IT BOLTWISE) – Ein chinesischsprachiger Angreifer soll über Telegram die Open-Source-Agent-Engine Hermes genutzt haben, um DeepSeek-gestützte Angriffe teils ohne weitere manuelle Eingaben auszuführen. Nach einer ersten Anweisung ließ der Agent internetseitige Systeme suchen, versionieren und passende öffentliche Exploits auswählen. Unit 42 ordnet die Kampagne anhand von Aliassen dem Umfeld „knaithe“ und „KnYuan“ […]
KI-gestützte Betrugsmasche aus Poipet: ChatGPT wird für Scams genutzt
POIPET / LONDON (IT BOLTWISE) – OpenAI hat laut eigenen Angaben ein in Kambodscha verortetes Scam-Konstrukt gestoppt, das ChatGPT als Unterstützung für mehrere Betrugsarten einsetzte. Dabei ging es um Investment-, Romance-, Gambling- und auch Law-Enforcement-Impersonation-Szenarien, die über Messaging-Dienste gesteuert wurden. Das Vorgehen umfasst demnach gefälschte Profile, übersetzte und generierte Nachrichten sowie betrügerische Nachweise wie Screenshots. […]
ClickFix nutzt Browser-Fingerprinting: Gate blendet macOS-Malware-Lures vor Analysis aus
LONDON (IT BOLTWISE) – Eine macOS-ClickFix-Operation setzt für mehr als 250 Domains auf Browser-Fingerprinting, um Besuchern gezielt Malware-Lures auszuspielen. Microsoft Threat Intelligence beobachtete dabei, wie ein serverseitiges „Gate“ die bösartigen Seiten vor Crawlern und Sandboxes verbergen kann. Die eigentliche Infektion verlangt weiterhin, dass Nutzer eine obfuscated Command in Terminal kopieren und ausführen. Erst danach lädt […]
 #Sophos
 #AmazonPrime
 #Bestseller

