


Malware über npm-Supply-Chain: RAT tarnt sich für Alibaba-Entwickler
LONDON (IT BOLTWISE) – Sicherheitsforscher haben mehrere bösartige npm-Pakete entdeckt, die gezielt in Alibaba-Entwicklerumgebungen eindringen. Die Schadsoftware liefert sich als scheinbare Abhängigkeiten mit täuschenden Paketnamen und startet danach eine mehrstufige Loader-Kette. Am Ende holt sie per curl eine entfernte JavaScript-Nutzlast nach und macht daraus eine Backdoor. Betroffene sollten nach Angaben aus dem Incident-Zusammenhang sofort nach […]
cPanel fixt CVE-2026-58048: SQL-Root-Rechte für Datenbank-Adminkontext möglich
LONDON (IT BOLTWISE) – cPanel hat eine kritische Schwachstelle behoben, die sich in einem authentifizierten Szenario in den Root-Kontext der Datenbank ausnutzen lässt. Betroffen sind alle unterstützten cPanel-&-WHM-Versionen sowie WP Squared, die den gleichen Datenbankpfad nutzen. Der Hersteller nennt CVE-2026-58048 mit einem CVSS 4.0 Score von 9,4 und beschreibt mögliche Auswirkungen bis hin zur Betriebssystemebene. […]
Keyv-NPM-Wurm: Preinstall-Skripte kompromittieren Hunderte Pakete und IDE-Hooks
LONDON (IT BOLTWISE) – Ein credential-stealing NPM-Wurm startete mit [email protected] und streute sich am 4. August 2026 in Hunderte von Paketen über mehrere Organisationen. Laut SafeDep wurden zunächst 353 vergiftete Versionen über 79 Paketnamen verifiziert, später die Zahl auf 1.684 vergiftete Versionen in 420 Paketnamen erhöht. Die Kompromittierung nutzt einen preinstall-Baustein, der aus Build- und […]
SMOKE#SCREEN missbraucht ScreenConnect: Fake-Updates liefern RMM-Zugriff
LONDON (IT BOLTWISE) – Eine mehrwellige Kampagne missbraucht gefälschte Adobe- und Zoom-Updates, um ConnectWise ScreenConnect auf Zielsystemen zu installieren. Die Angreifer koppeln den RMM-Client an eigene Relay-Server und schaffen so dauerhaften Remote-Zugriff. In der ersten Phase dienen spear-phishing-E-Mails sowie VBScript-Dropper mit Anti-Analyse-Checks, bevor später weitere Stage-Mechanismen nachgeladen werden. Zusätzlich werden Hosting- und Tunnel-Dienste rotiert, um […]
DOUBLECUP: ClickFix-Loader als Dienst platziert RATs per PNG-Cache
LONDON (IT BOLTWISE) – Mit DOUBLECUP entsteht offenbar ein Loader-as-a-Service, der Angriffe über ClickFix-Seiten steuert und bösartige Payloads in der Browser-Cachedatenlage versteckt. In der ersten Phase landet ein steganografiertes PNG im Cache, dessen Inhalt anschließend ausgelesen und als zweite Stufe ausgeführt wird. Für die Entschlüsselung der finalen Daten nutzt der Loader zusätzlich einen Schlüssel, der […]
Vibe Hacking: KI senkt die Hürde für Cyberangriffe und verändert Security-Strategien
LONDON (IT BOLTWISE) – Die Sicherheitsbranche erlebt einen Paradigmenwechsel: KI macht Offensiv-Know-how deutlich schneller verfügbar. Statt Jahre in Exploit-Entwicklung und Reverse Engineering zu investieren, können Angreifer Lücken mit KI schließen, Code generieren, Fehler beheben und Techniken an neue Umgebungen anpassen. Das erhöht die Zahl der Angriffsversuche und verkürzt die Zeit zwischen Schwachstellen-Offenlegung und Ausnutzung. Für […]
Google löscht ADK-Agent-Workflows nach Prompt-Injection über GitHub-Automation
LONDON (IT BOLTWISE) – Google hat drei KI-Agent-Workflows aus seinem ADK-Python-Repository entfernt, nachdem eine öffentliche GitHub-Auseinandersetzung einen Triage-Agenten zu einem privilegierten Code-Fix-Agenten hätte umleiten können. Laut Pillar Security hätte die Manipulation über Prompt-Injection einen „Trusted-Bot“-Identitätscheck aushebeln können und so einen Gate-Mechanismus für die Ausführung „von innen“ erfüllt. In Tests gelang es, auf dem CI-Runner willkürlichen […]
PhaaS-Toolkit Greatness erweitert Device-Code-Phishing zur Token-Abegriffung
LONDON (IT BOLTWISE) – Ein PhaaS-Toolkit namens Greatness integriert Device-Code-Phishing, um über den OAuth 2.0 Device Authorization Grant Zugriffstokens zu erbeuten und MFA zu umgehen. Das System kombiniert dabei mehrere Angriffsmodule wie AiTM-Token-Diebstahl und Consent-Abuse in einer gemeinsamen Bedienoberfläche. Neu ist, dass Angreifer Tokens ohne auffällige Fake-Login-Seiten ziehen können, weil die Anmeldeseite beim legitimen Dienst […]
CISA nimmt N-able N-central-Fehler CVE-2026-18577 in KEV auf
LONDON (IT BOLTWISE) – Die US-Sicherheitsbehörde CISA hat die Schwachstelle CVE-2026-18577 mit CVSS 8,2 in das KEV-Katalogsystem aufgenommen. Der Fehler in N-able N-central entsteht durch unvollständiges Patchen von CVE-2026-18556 und ermöglicht einen Authentifizierungs-Bypass. Laut CISA können Angreifer dadurch Administratorrechte erlangen und die Take-Control-Funktion missbrauchen. Betroffene sollen die Korrektur bis zum 6. August 2026 einspielen und […]
Kommunen beruhigen sich: Lokale Wassersysteme nicht von Cyberangriffen betroffen
LONDON (IT BOLTWISE) – Mehrere Kommunen aus der Region melden, dass sie nach aktuellem Stand nicht Ziel von Cyberangriffen auf ihre Wassersysteme waren. Laut Kommunalvertretern sind die betroffenen Anlagen zudem oft nicht direkt ans Internet angebunden, wodurch ein typisches Remote-Hacking in dieser Form ausscheidet. Für den Betrieb werden trotzdem Maßnahmen wie Firewalls, Multi-Faktor-Authentifizierung und die […]
US-Verfahren: Angeklagter gesteht „Phantom Hacker“-Geldwäschebetrug mit Arizona-Victim
LONDON (IT BOLTWISE) – Ein Angeklagter hat in den USA schuldig plädiert und damit einen Fall rund um ein „Phantom Hacker“-Betrugsschema vorangetrieben, bei dem eine Person aus Arizona betrogen wurde. Nach Angaben des U.S. Attorney’s Office für den District of Arizona ging es dabei auch um Geldwäsche, die mit dem Manipulieren von Opfern begann und […]
DDoS-Angriff mit Website-Hijack: „Darkcoder“ stört israelische Ziele
ISRAEL / LONDON (IT BOLTWISE) – Dutzende israelische Websites wurden am Dienstag durch einen DDoS-Angriff und Manipulationen an Inhaltebene gestört. Betroffen waren unter anderem Stadtseiten und auch die Website der Israel Teachers Union, die zeitweise durch Bilder und Slogans ersetzt wurde. Die Betreiber verwiesen auf Daronet Internet Solutions als zuständigen Dienstleister für die Seite. Entscheidend […]
iTrue-Sicherheitslücken: 84 Schwachstellen in 4G/5G-Core-Netzen
LONDON / IT BOLTWISE – Eine neue Untersuchung meldet eine „widespread class“ von Sicherheitslücken in 4G- und 5G-Core-Netzen, die im Worst Case zu DoS und Session Hijacking führen können. Die Schwachstellen werden auf ein wiederkehrendes Wurzelproblem zurückgeführt: implizites Vertrauen zwischen Core-Netz-Funktionen in Cloud-Deployments. Die Forscher setzen dabei auf einen LLM-gestützten Multi-Agent-Ansatz namens iFinder, um Muster […]
Device-Code-Phishing: Warum OAuth-Gerätecodes 2026 zur Hauptgefahr werden
LONDON (IT BOLTWISE) – Device-Code-Phishing nutzt den OAuth-2.0 Device Authorization Grant, um Zugriff über eine legitime Freigabe-Seite zu erlangen. Laut vorliegenden Zahlen stieg die Zahl neuer Kampagnen zuletzt auf 10 bis 15 pro 24 Stunden, während in vier Wochen Millionen Angriffe registriert wurden. Besonders kritisch: Passkeys, Security Keys und phishing-resistente MFA greifen hier oft nicht, […]
Indiana startet Cybersecurity-Office für Schulen, Kommunen und Unternehmen
INDIANAPOLIS / LONDON (IT BOLTWISE) – Indiana hat ein Office of Cybersecurity eingerichtet, um Cyberangriffe zu verhindern und die Notfallreaktion zu verbessern. Die neue Einheit ist im Department of Homeland Security angesiedelt und wird vorerst von Alyssa Schroeder als Interimsdirektorin geleitet. Das Team koordiniert u. a. mit State Police, National Guard und dem Office of […]
N-able behebt N-central Schwachstellen nach Ausnutzung durch Angreifer
LONDON (IT BOLTWISE) – N-able schließt in seiner N-central-Plattform kritische Schwachstellen, die Angreifer offenbar für Remote-Zugriffe ausgenutzt haben. Auslöser waren ein Authentication-Bypass in CVE-2026-18556 und eine nachgelagerte Lücke in CVE-2026-18577, die besonders ältere Builds vor 2026.3.1.7 betraf. Die Software bietet nach dem Einstieg Funktionen wie „Take Control“ zur Steuerung verwalteter Endpunkte und nutzt anschließend Cloudflare-Tunnel […]
Microsoft warnt vor russischen Hackern über Hotel-WLAN und Captive-Portal-Angriffe
WASHINGTON / LONDON (IT BOLTWISE) – Microsoft warnt Windows-Nutzer vor russischen Angreifern, die über Hotel-WLAN und Captive-Portale Geräte kompromittieren. Laut Microsoft sollten öffentliche Gastnetzwerke nicht als vertrauenswürdig gelten, weil Angreifer Verkehr manipulieren und Zugangsdaten sowie Gerätelogin-Codes abgreifen können. Betroffen seien vor allem Reisende, die sich ohne Mobilfunk-Hotspot oder andere private Verbindung in Portalgateways einloggen. Offen […]
Passkey-Angriffe nach Erstbefall: Google Password Manager unter Druck
LONDON (IT BOLTWISE) – Malware kann unter Windows nach einem Erstbefall Passkey-geschützte Konten erreichen, ohne dass der Angreifer dafür einen sichtbaren Fingerabdruck oder eine PIN vorhalten muss. Eine Sicherheitsanalyse beschreibt drei Angriffswege gegen den Cloud-Authenticator des Chrome Password Managers und zeigt, dass das Problem nicht die Kryptografie der Passkeys selbst betrifft, sondern die Implementierung rund […]
Cyberangriff auf Liechtensteins Register: Daten von 31.000 Unternehmen betroffen
LIECHTENSTEIN / LONDON (IT BOLTWISE) – Ein Cyberangriff soll Daten zu rund 31.000 Unternehmen und Rechtsgebilden in Liechtenstein kompromittiert haben. Auslöser war ein Angriff auf das Register der wirtschaftlich Berechtigten, woraufhin die Regierung eine Krisenstruktur einrichtete. Der Zugriff wurde am 30. Juli entdeckt; Behörden sicherten daraufhin die Daten und schalteten das betroffene System ab. Ob […]
Angriffe auf Passkey-Schutz: Chrome-Cloud-Authenticator in Gefahr
LONDON (IT BOLTWISE) – Unit 42 beschreibt mehrere post-compromise Angriffe, die in Chrome auf Windows passkey-geschützte Konten über den Cloud-Authenticator von Google Password Manager kompromittieren können. Die Techniken zielen nicht auf die Kryptografie selbst, sondern auf die Architektur rund um Geräte- und Benutzerverifikation. Je nach Pfad reicht es, eine gültige Authentifizierungs-Aussage ohne echtes „User Verified“ […]
INC Ransomware nutzt SonicWall-SMA-1000-Fehlerkette für persistente Angriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten, dass die INC Ransomware derzeit offenbar aktiv eine Schwachstellenkette in SonicWall-Secure-Mobile-Access-Geräten ausnutzt. Dabei wird der Angriff als Beschleunigung seit Anfang August 2026 beschrieben, begleitet von mehreren auf dem Leak-Portal gelisteten Opfern. Im Zentrum stehen die Schwachstellen CVE-2026-15409 und CVE-2026-15410, die sich offenbar zu willkürlicher Codeausführung kombinieren lassen. Betroffene sollen […]
DeepSeek in autonomer Angriffskette: Unit 42 beschreibt Hermes-Agent-Campaign
LONDON (IT BOLTWISE) – Eine auf KI basierende Angriffskampagne aus China nutzte DeepSeek und das Hermes-Agent-Framework für weitgehend autonome Schritte. Nach Angaben von Unit 42 suchte der Angreifer gezielt nach Schwachstellen und Proof-of-Concepts auf GitHub. Mehrere KI-gestützte Ausnutzungsversuche scheiterten jedoch an fehlenden Voraussetzungen wie Auto-Login oder erforderlichen Flow-IDs. Gleichzeitig gelangen dem Angreifer manuelle Schritte, darunter […]
KI-gestützte Angriffe lassen Legacy-SIEMs bei Mustererkennung alt aussehen
LONDON (IT BOLTWISE) – Angreifer nutzen KI, um Malware-Versionen in kurzen Abständen dynamisch zu verändern, während Legacy-SIEMs vor allem auf bekannte Muster reagieren. Ein Fallbeispiel aus der Threat-Intelligence-Welt zeigt, dass ein kompromittiertes Programm stündlich neue Varianten nachlädt und dabei die Erkennung durch feste Signaturen aushebelt. Gleichzeitig steigt die Zahl relevanter Alarme, sodass Security-Teams zunehmend mehr […]
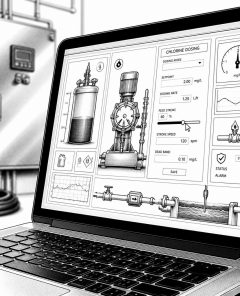
KI in Kommunen: Russisch verlinkte Gruppen hacken Wasserwerke in Quebec
MONTREAL / LONDON (IT BOLTWISE) – Eine kleine Gemeinde in Quebec ist Ziel eines Cyberangriffs auf ihre Trinkwasseraufbereitung geworden. Im Telegram-Upload einer Gruppe wurde ein Video gezeigt, in dem Hacker an Chlor-Dosierungswerten am System herumklicken. Nach Angaben der Gemeinde blieb das Wasser laut Sicherheitsmodus ohne Kontamination, während Experten die Tat als Versuch einordnen, sowohl Schaden […]
 #Sophos
 #AmazonPrime
 #Bestseller

