


LONDON (IT BOLTWISE) – Laut Zscaler ThreatLabz soll die pakistanzugeordnete Gruppe Transparent Tribe mit Operation RapidRust neue Malware gegen Regierungs- und Verteidigungsziele in Indien und Afghanistan einsetzen. Die Kampagne kombiniert Backdoor-, Dokument-Diebstahl- und USB-Propagation-Module sowie getarnte PowerShell-Befehle. Auffällig ist der Einsatz typosquatter Domains, die indische Nachrichtenportale imitieren. Außerdem steuert die Gruppe ihre Command-and-Control-Aktionen nach einem Muster mit Wochenend- und UTC-Fenstern.
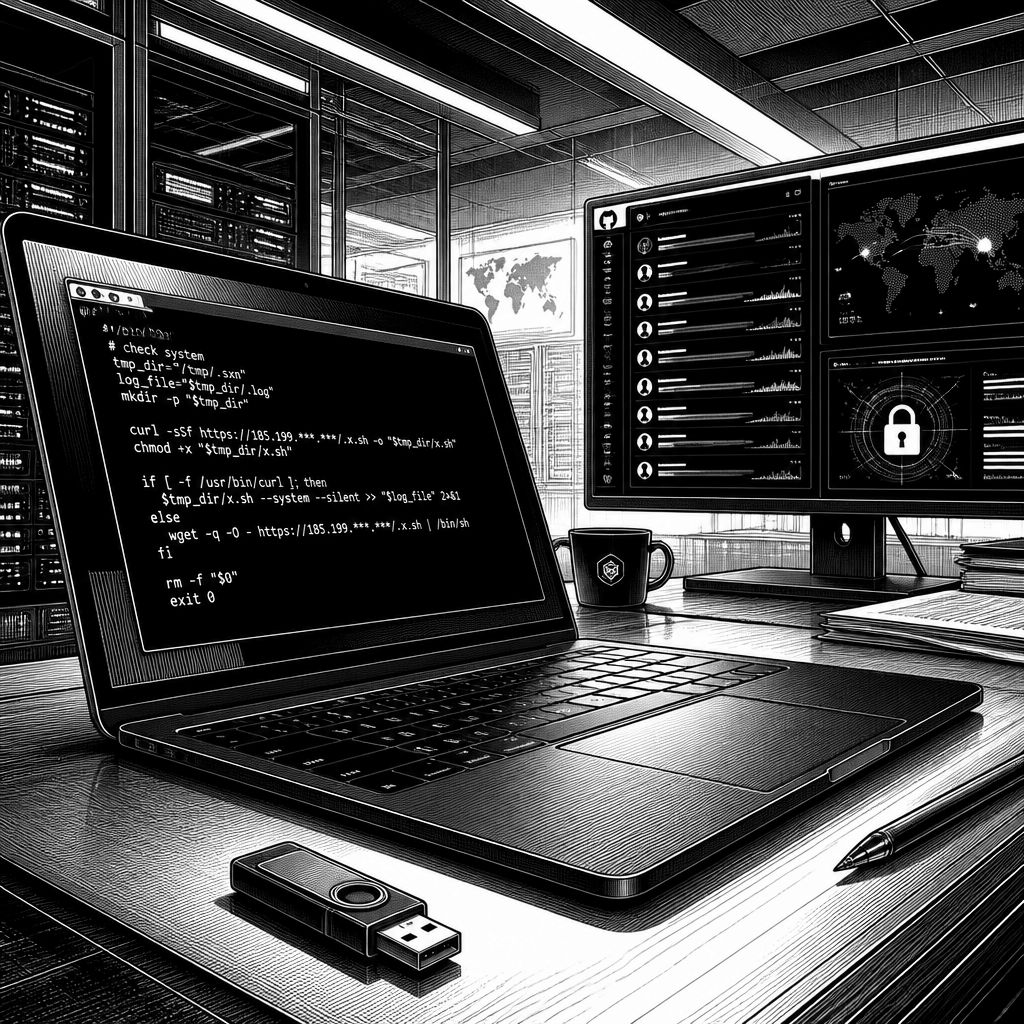
Die neue Angriffswelle, die Zscaler ThreatLabz Operation RapidRust nennt, trifft nicht irgendein Nischennetz, sondern richtet sich nach den vorliegenden Beobachtungen gezielt auf Regierungs- und Verteidigungsumfelder in Indien und Afghanistan. Laut den Angaben des Threat-Intelligence-Teams soll die dabei verwendete Aktivität der Gruppe Transparent Tribe (auch als APT36 bezeichnet) zuordenbar sein, weil mehrere Malware-Komponenten und Kommunikationsmuster konsistent wiederauftauchen. Besonders wichtig für die Einordnung ist: Die Kampagne nutzt nicht nur bekannte Schadsoftware-Mechaniken, sondern enthält laut Bericht zuvor nicht dokumentierte Werkzeuge – ein Hinweis darauf, dass das Vorgehen weiterentwickelt und in kurzer Taktzeit ausgerollt wird.
Technisch betrachtet fällt vor allem das Zusammenspiel aus vier Malware-Familien auf. RUSTYSHADE wird dabei als Rust-basierte Backdoor beschrieben, die auf privaten GitHub-Repositorys für Command-and-Control (C2) setzt. Dadurch verlagert sich ein Teil der Steuerung weg von klassischer Infrastruktur wie fest konfigurierten Server-IP-Adressen hin zu einem weniger erwartbaren Zwischenraum: dem Versionskontroll- und Hosting-Ökosystem. PSNATCH übernimmt derweil die Rolle eines PowerShell-Dateidiebs unter Windows. Für Linux-Umgebungen ist BASHNATCH zuständig, ebenfalls als Skript-basierter Dieb, der nach einer frühen Phase gezielt Dokumente identifiziert. RUSTYMOVE ergänzt das Ganze als USB-Propagation-Tool, das die Backdoor-Instanzen offenbar über Datenträger weiter verteilt.
Die Detailtiefe zeigt sich im beschriebenen Datenabfluss und in der Auswahl der Zielfunktionen. RUSTYSHADE kommuniziert laut Report über spezifische Dateien innerhalb der GitHub-Repositorys: Encrypted Commands sollen dort abgelegt sein, während gleichzeitig Such- und Exfiltrationsdaten herausgetragen werden. Zu den genannten Artefakten gehören Screenshot-Aufnahmen sowie Webcam-Erfassungen – damit adressiert die Backdoor sowohl Benutzerkontext als auch potenziell sensible Inhalte auf dem Bildschirm. PSNATCH und BASHNATCH arbeiten dagegen über Dateiinventare: Sie scannen nach Dokumenten, die zuletzt kürzlich verändert wurden, und stehlen offenbar genau diese jüngeren Versionen. Diese Kombination deutet auf ein operatives Vorgehen hin, bei dem aktuelle Arbeitsstände, Entwürfe oder kurz zuvor aktualisierte Dokumente im Fokus stehen.
Daneben ist die initiale Täuschungsstrategie ein zentraler Baustein der Kampagne. Transparent Tribe soll typosquatted Domains verwenden, die indische Nachrichtenportale imitieren – konkret werden etwa The Print und India Today als Vorbilder genannt. Solche Domain-Täuschungen zielen häufig darauf ab, dass Opfer in E-Mails oder Browser-Umgebungen unbewusst auf gefälschte Seiten gelangen, die dann wiederum PowerShell-Skripte nachladen. Aus Verteidigungssicht ist das deshalb relevant, weil es weniger um eine einzelne zero-day-Schwachstelle geht, sondern um die Kette aus Social Engineering, Skript-Execution und anschließender Sammlung. Genau hier entscheidet sich in vielen Incidents der Zeitverlust: Wenn die ersten Skripte schnell durch ein Endpoint- oder Proxy-Setup blockiert werden, bleibt die eigentliche Payload oft im Leerlauf.
Auch die Steuerung der Operation folgt laut den Beobachtungen einem kalkulierten Rhythmus. Aktivität wurde primär zwischen dem 20. August und dem 1. September 2026 gesehen, und die C2-Kommandos seien dem Bericht zufolge nur an Werktagen in bestimmten UTC-Zeitfenstern ausgegeben worden. Zudem soll die Kommunikation so strukturiert sein, dass Befehle nur zu klaren Intervallen auftreten, während die restliche Zeit vermutlich für Infiltration, Seitbewegung oder das Warten auf das richtige Opferverhalten genutzt wird. Für Security-Teams ist das ein wertvoller Hinweis, weil es ermöglicht, Telemetrie nicht nur auf “maligne IPs”, sondern auch auf zeitliche Anomalien, Repository-Interaktionen und ungewöhnliche Datei- oder Scriptmuster zu untersuchen.
Besonders praxisnah ist die Wirkungskette von RUSTYMOVE in Verbindung mit RUSTYSHADE. Wenn USB-Laufwerke die Verbreitung übernehmen, werden nicht nur einzelne PCs, sondern potenziell ganze Teilnetze über “physische Brücken” infiziert. In Kombination mit C2 über GitHub-Repositorys entsteht dadurch ein Setup, das sowohl klassische Netzwerk-Sperren als auch reine Blocklisten weniger effektiv machen kann. Zwar bleiben die konkreten Indikatoren (Dateinamen, Hashes, Skriptverhalten) entscheidend, doch das Grundmuster – Backdoor-Steuerung über untypische Kanäle und laterale Ausbreitung über Wechseldatenträger – sollte in der Abwehrstrategie ausdrücklich gespiegelt werden, etwa durch strengere Kontrolle von externen Medien, robuste Script-Policy und Monitoring auf ungewöhnliche GitHub-bezogene Artefakte.
Für die Branche bedeutet das vor allem eins: Die Angreifer treiben die “Multi-Tool”-Logik weiter, statt sich auf einen einzigen Payload-Typ zu verlassen. Aus Sicht von SOC-Teams und Incident-Response-Prozessen sollten deshalb auch Maßnahmen für Zwischenebenen eingeplant werden – also das, was zwischen Nutzerzugriff und eigentlicher Kompromittierung passiert. Dazu zählen Domain-Missbrauchsschutz, die Absicherung von Script-Execution-Mechanismen sowie ein zentrales Sichtbarkeitsmodell, das Dateiänderungsereignisse, OCR-/Screenshot-ähnliche Aktivitäten und USB-Events zusammenführt. Gleichzeitig zeigt der Fall, dass KI-gestützte Erkennung zwar helfen kann, aber nicht ersetzt: Bei solchen Kampagnen entscheidet oft die Kombination aus schneller Blockade der ersten PowerShell-Stage, sauberen Validierungsregeln für externe Medien und konsequentem Monitoring auf konsistente Artefakte in allen vier Malware-Komponenten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Transparent Tribe nutzt Operation RapidRust: Vier neue Malware-Familien" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Transparent Tribe nutzt Operation RapidRust: Vier neue Malware-Familien" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Transparent Tribe nutzt Operation RapidRust: Vier neue Malware-Familien« bei Google Deutschland suchen, bei Bing oder Google News!