
BERLIN / LONDON (IT BOLTWISE) – Cyberangriffe treffen inzwischen viele Bereiche, während ein KI-gestützter Verteidigungsansatz allein oft nicht reicht. Ein ethischer Hacker beschreibt, wie beim Angriffsweg „ClickFix“ Nutzer durch vermeintliche Sicherheitsbestätigungen selbst Zugriffswege öffnen. Im Fall des Berliner Landesnetzes wurden laut Bericht 1,4 Millionen vertrauliche Dateien auf dem Darknet veröffentlicht. Gleichzeitig steigen die Anforderungen durch die NIS-2-Richtlinie, wodurch Unternehmen Prävention und Prozesssicherheit stärker priorisieren müssen.
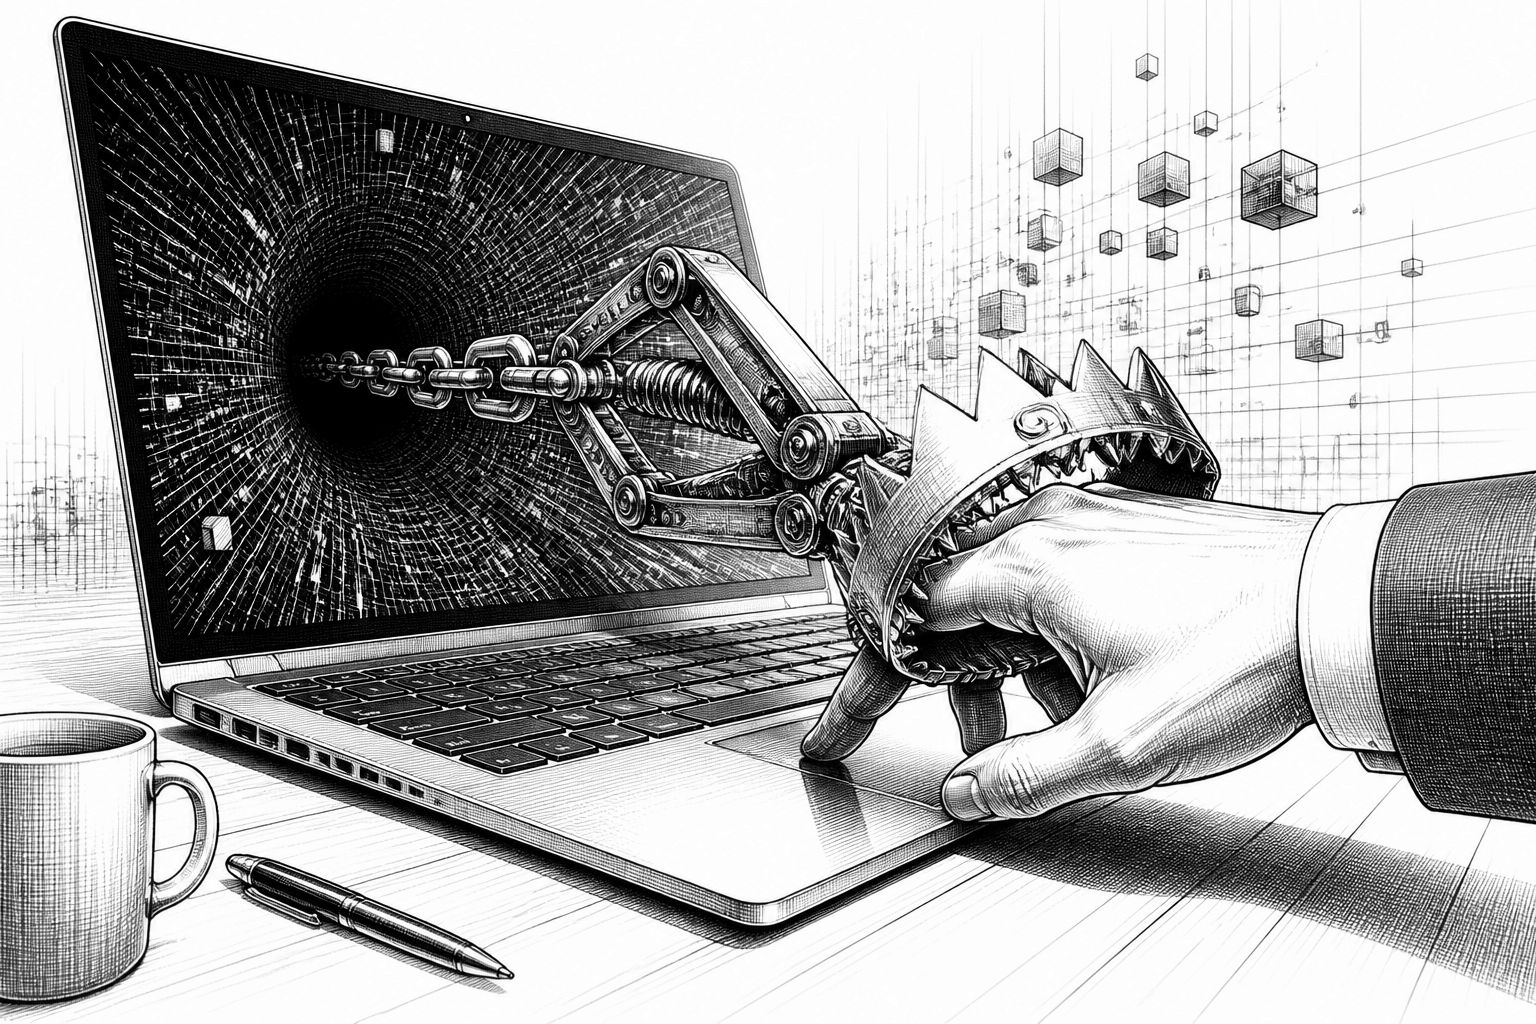
Die Warnung wirkt erst einmal wie eine Schlagzeile – ist aber nach Einschätzung aus der IT-Sicherheitsbranche vor allem eine Frage der Risikorechnung im Alltag. In dem Bericht wird die Wahrscheinlichkeit, überhaupt Opfer eines Cyberangriffs zu werden, mit „einmal in zwei“ beziffert. Gleichzeitig stellt sich die Wahrnehmung vieler Organisationen und Privatpersonen als träge heraus: Statt sich auf die reale Angriffsfläche zu fokussieren, bleiben eher klassische Sorgen im Vordergrund. Der ethische Hacker Marco Di Filippo ordnet das zudem im Verhältnis ein: Selbst Naturereignisse wie ein Blitzschlag wirken statistisch mit einer deutlich geringeren Auftretenswahrscheinlichkeit, während digitale Vorfälle in der Praxis zunehmend als wiederkehrender Betriebsstörfaktor auftauchen.
Technisch gesehen beginnt der Einstieg in viele Angriffe nicht mit ausgefeilten Exploits, sondern mit Interaktion. Besonders plastisch wird das am Beispiel „ClickFix“, einem Muster, bei dem Betroffene dazu gebracht werden, eine vermeintliche Identitätsbestätigung auszuführen. Laut Beschreibung der Abläufe wird ein Opfer auf eine Website gelotst und soll dort „bestätigen, dass es ein Mensch ist“ – etwa durch das Ausführen einer bestimmten Tastenkombination, das Einfügen eines Kommandos und das Drücken von Enter. Genau an diesem Punkt verschiebt sich die Sicherheitsarchitektur: Was wie ein harmloser Schritt zur Verifikation wirkt, öffnet in der Angriffslogik den Zugang für die Täter. Di Filippo führt den Effekt mit einer Metapher aus: Es ist, als würde man selbst einen Schlüssel übergeben, statt die Tür zu sichern.
Dass so ein Mechanismus Wirkung entfaltet, liegt nicht nur am Zufall, sondern an einer Kombination aus fehlender Aufmerksamkeit und unpassenden Berechtigungen. Im beschriebenen Fall zum Berliner Landesnetz (August 2026) wird ein Schwachpunkt im System genannt, der nach der Darstellung durch den Wissensstand der betroffenen Person ausgenutzt wurde. Zudem wird betont, dass das Opfer Rechte hatte, die für den konkreten Angriffstyp nicht hätten verfügbar sein dürfen. Die Folge: Ransomware der Gruppe „Rhysida“ soll hinter dem Vorgehen gestanden haben, und am Ende seien 1,4 Millionen vertrauliche Dateien im Darknet veröffentlicht worden. Der Bericht nennt außerdem, dass eine Zahlung des geforderten Lösegelds – 30 Bitcoin, umgerechnet rund 2 Millionen Euro – seitens des Senats konsequent abgelehnt wurde, während die technische Kompromittierung unabhängig davon ihren Weg nahm.
Für die Praxis ist entscheidend, dass sich erfolgreiche Angriffe häufig wie ein Schneeballeffekt ausbreiten, sobald ein einzelner Exploit einmal zuverlässig funktioniert. Di Filippo beschreibt das Prinzip so: Ein Angriffsvektor wird in einem System „einmal gefunden“, dann reicht es für die Angreifer oft, nach weiteren Umgebungen mit ähnlichen Modellen und Konfigurationen zu suchen. Damit wird klar, warum Education und Awareness als Sicherheitskontrollmaßnahme zählen – nicht als weiche Zusatzaufgabe. Der Bericht stellt das als Lücke dar: Wenn Nutzer nie an echten Risiken vorbeigeführt wurden, erkennen sie sich selbst nicht als potenzielles Ziel. Auch die IT-Produktseite trägt dazu bei, weil der Markt stark auf Bedienbarkeit und „Usability“ setzt – etwa bei Smart Homes, bei denen Licht oder Heizung von überall steuerbar sind, oder bei vernetzten Geräten im Einzelhandel, die zentral administriert werden können. Diese Bequemlichkeit verbessert zwar Prozesse, vergrößert aber auch die Angriffsfläche, wenn Sicherheitsmechanismen nicht konsequent mitwachsen.
Ein weiteres Kapitel der Darstellung behandelt, wie Prävention bei Mobilgeräten und Messaging funktioniert, wenn Angriffe über Social Engineering laufen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) wird mit einer Warnung zu einem Verfahren genannt, das als „ghost pairing“ beschrieben wird. Die Kernaussage: eingehende Nachrichten sollten kritisch geprüft werden, und technische Gegenmaßnahmen wie Zwei-Faktor-Authentifizierung sollen die Wahrscheinlichkeit reduzieren, dass sich Fremde unbemerkt einklinken. Auch international wird der Kulturunterschied sichtbar gemacht: In einem Beispiel aus Indien werden in öffentlichen Verkehrsmitteln Plakate mit Cybercrime-Warnhinweisen und Hotline-Informationen gezeigt. In Deutschland hingegen wird im Bericht darauf verwiesen, dass Betroffene im Ernstfall erst herausfinden müssen, welche Stelle überhaupt zuständig ist. Für Unternehmen ergibt sich daraus ein praktischer Auftrag: Es reicht nicht, Controls zu kaufen – Trainings, klare Meldewege und verständliche Reaktionspläne müssen in den Betrieb integriert sein.
Parallel dazu wird die Rolle ethischer Hacker als strukturiertes Gegenstück zu kriminellen Teams eingeordnet. Di Filippo beschreibt sein Vorgehen ausdrücklich als „Hacking, um Hacking abzuwehren“: Man versucht, Infrastrukturen in der Rolle eines Angreifers zu betrachten, um Schwachstellen in Software oder in IT-basierten Geräten vor echten Tätern zu finden. Der Unterschied liegt laut Darstellung im Auftrag und im Ziel: Die Vergabe erfolgt durch Kunden, typischerweise große Unternehmen, und das Team soll keine Schäden an deren Systemen verursachen. Auffällig ist auch der Formalismus: Es wird betont, dass ethische Hacker ein polizeiliches Führungszeugnis vorlegen müssen, um ihre Vorgeschichte nachzuweisen. Wenn eine Schwachstelle identifiziert ist, werden Hersteller und Kunden benachrichtigt, um die Lücke zu schließen; anschließend kann die Veröffentlichung über ein öffentliches Register wie eine CVE erfolgen. Eine CVE (Common Vulnerabilities and Exposures) ist in diesem Kontext vor allem ein Katalog, der Zuordnung und Wiedererkennung von Risiken erleichtert – und damit die Grundlage dafür schafft, dass Security-Teams Patches priorisieren können.
Dass fehlende Sicherheitsmaßnahmen sehr schnell teuer werden können, illustriert der Bericht auch mit historischen Fällen: Ein Bericht über rund 1,2 Milliarden Euro Diebstahl aus einem Bankumfeld wird darauf zurückgeführt, dass Netzwerkverbindungen zwischen Standorten per Funkstrecke realisiert wurden und diese Verbindung nicht verschlüsselt war. Demnach konnten Angreifer ohne ausgeprägte Hacking-Skills relativ leicht in das digitale System „einsteigen“ und sich innerhalb der Infrastruktur bewegen. Übertragen auf moderne Umgebungen wird daraus eine zweite Leitlinie: Verschlüsselung und segmentierte Zugriffe sind nicht nur „Nice to have“, sondern reduzieren die Wirkung, wenn ein initialer Zugang gelingt. Genau hier greift auch der regulatorische Rahmen: In der Darstellung wird die NIS-2-Richtlinie erwähnt, die deutlich mehr Unternehmen und Sektoren zu verbindlichen, insbesondere präventiven Sicherheitsmaßnahmen verpflichtet. Für die Marktseite heißt das: Security wird zunehmend nicht nur als Projekt, sondern als dauerhafte Organisationsfähigkeit verstanden.
Am Ende bleibt die Frage, wie Unternehmen den Spagat zwischen Technik und Verhalten praktisch schaffen. Der Bericht setzt auf zwei Hebel: Erstens die systematische Schwachstellensuche durch ethische Tests, die in Berichten bis zu 400 Seiten münden sollen, und zweitens die konsequente Einbindung des Menschen in die Sicherheitskette. Dazu passt auch die Marktbeobachtung, dass „Cybercrime as a Service“ (CaaS) verbreitet ist, also kriminelle Angebote, die Einstiegshürden senken. Gleichzeitig wächst der legale Markt für Sicherheitsdienstleistungen, weil nach spektakulären Vorfällen immer mehr Firmen ihre eigene Sicherheitsinfrastruktur verbessern wollen. Wenn die Wahrscheinlichkeit, Ziel eines Angriffs zu werden, so hoch eingeschätzt wird, rückt die Frage nach Resilienz in den Mittelpunkt: Wie schnell erkennt man „ClickFix“-ähnliche Manipulationen, wie restriktiv sind Rechte, und wie konsequent werden Prozesse geschlossen, sobald eine CVE oder eine Herstellerwarnung vorliegt?
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Warum ClickFix und Mensch-Fehler Cyberangriffe wahrscheinlicher machen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Warum ClickFix und Mensch-Fehler Cyberangriffe wahrscheinlicher machen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Warum ClickFix und Mensch-Fehler Cyberangriffe wahrscheinlicher machen« bei Google Deutschland suchen, bei Bing oder Google News!