


EICHSTÄTT / LONDON (IT BOLTWISE) – Betrüger haben in Deutschland Anleger und Messenger-Nutzer mit Phishing, Fake-Trading und gekaperten Konten geschädigt. Im Landkreis Eichstätt verlor ein 57-Jähriger laut Meldung der Polizei über 100.000 Euro an eine angebliche Investment-Plattform. Ermittler warnen zudem vor WhatsApp-Hijacking, bei dem Opfer auf Links und Verifizierungscodes reagieren. Parallel steigt der Druck durch Phishing-Mails im Namen von ELSTER, die Nutzer zum Download schädlicher Dateien bringen sollen.
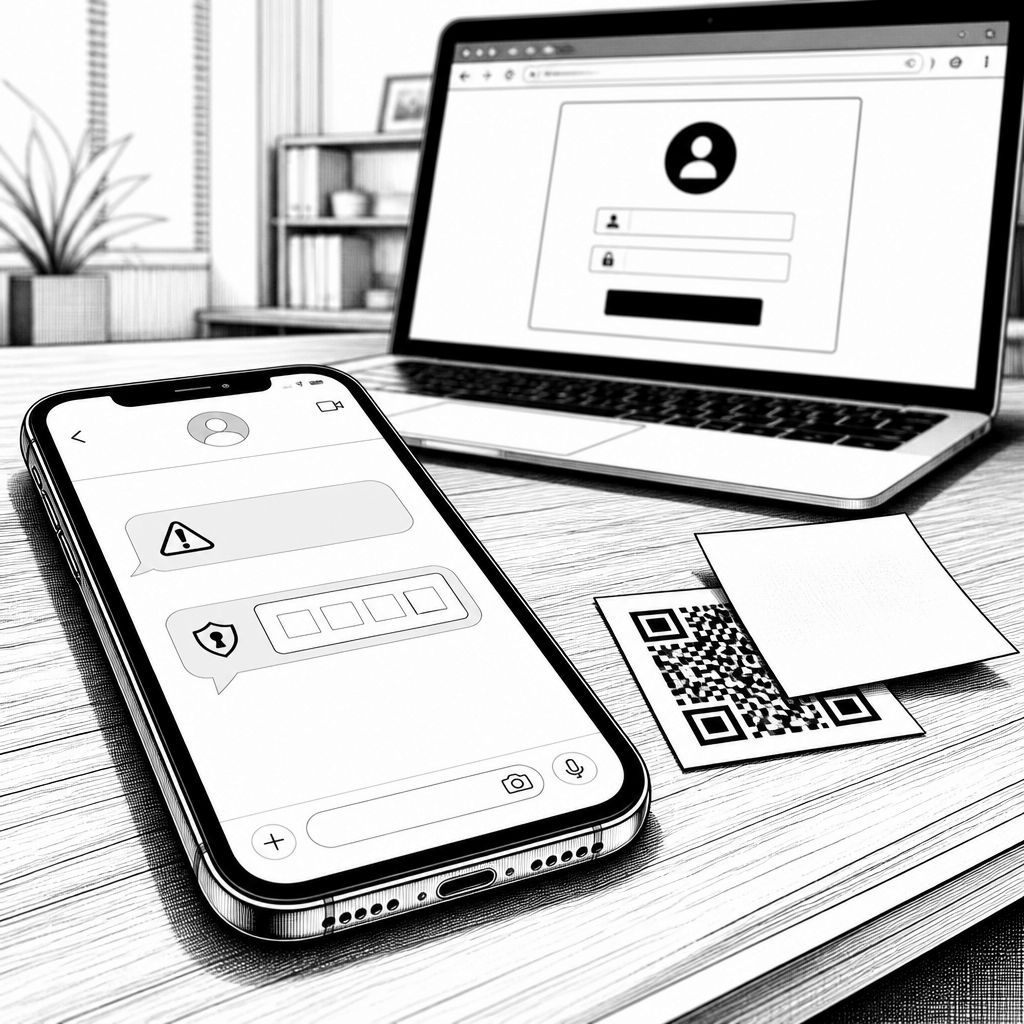
Die aktuellen Betrugsfälle zeigen vor allem eines: KI-gestützte Kampagnen sind nicht nötig, damit Cyberkriminelle im Alltag Wirkung erzielen. Entscheidend ist die Kombination aus sozialer Manipulation, wiederverwendbaren Angriffswegen und sehr schneller Kommunikation über Messenger. Im Landkreis Eichstätt verlor ein 57-Jähriger demnach über 100.000 Euro an eine betrügerische Investment-Plattform, nachdem Täter ihn mit Gewinnversprechen bis zur ersten Einzahlung von 250 Euro „wärmten“. Solche Einstiegsbeträge sind aus Tätersicht strategisch, weil sie Widerstand abbauen und die Glaubwürdigkeit in einem späteren Schritt erhöhen.
Technisch betrachtet läuft das Muster häufig nicht über „magische“ Erkennungsumgehung, sondern über die typische Kette aus Identitätswahrnehmung und Finanzlogik. Betrüger bauen Vertrauen auf, lenken in den richtigen Moment auf eine vermeintlich sichere Plattform und arbeiten dann mit Dynamik: kurze Rückfragen, künstliche Fristen und wiederholte Aufforderungen. Das passt auch zu weiteren regionalen Fällen, etwa wenn in Oberbayern Nord die Ermittler Beute aus vergleichbaren Taten für 2025 auf über 38 Millionen Euro beziffern. Ähnliche Mechanismen tauchen in anderen Regionen auf, darunter eine 69-Jährige in Kaiserslautern, die laut Bericht über 60.000 Euro durch falsche Investmentversprechen einbüßte.
Besonders riskant wird es bei der zweiten Angriffsfläche: dem Messenger-Konto selbst. Beim sogenannten WhatsApp-Hijacking übernehmen Täter bestehende Konten, indem sie Opfern einen Link zu einer angeblichen Abstimmung schicken und dabei Zugriff über eingegebene Daten wie Handynummer und Bestätigungscode erzwingen. In Swisttal traf das einen 21-Jährigen, dessen Konto nach der Code-Eingabe gekapert wurde. Danach nutzen die Täter die vorhandenen Kontaktlisten aus, um die nächsten Geldforderungen im Namen des Opfers auszusprechen – ein Vorgehen, das auch erklärt, warum nicht nur die ursprüngliche Zielperson betroffen ist, sondern schnell ein ganzer Bekanntenkreis.
Daneben verschiebt sich das Risiko spürbar in Richtung „professioneller“ Phishing-Postfächer, bei denen Empfänger unter Zeitdruck gesetzt werden. Die Warnung vor einer Phishing-Welle im Namen der Steuerplattform ELSTER zielt auf eine gefälschte Datensynchronisierung: Nutzer sollen schädliche PDF-Dokumente herunterladen oder Links anklicken, während kurze Fristen die Abwägung im Alltag erschweren. Der Kontext passt zu realistischen Angriffsszenarien: Schadsoftware und Links werden häufig so platziert, dass ein Mobilgerät sie ohne misstrauische Interpretation akzeptiert. Dass Täuschung nicht nur Text ist, sondern auch Format und Prozess, wird zudem durch Beispiele mit QR-Codes deutlich: In Witten leitete ein QR-Code in einem Stadtbrief Nutzer auf eine Seite, die zunächst wie ein Dokument wirkte, tatsächlich aber ein kostenpflichtiges Abonnement verknüpfte, bevor das „eigentliche“ Anliegen sichtbar wurde.
Für die Verteidigung rückt damit weniger die Frage „welcher Messenger“ in den Vordergrund, sondern welche Schutzschicht im konkreten Moment greift. Die Aktivierung der Zwei-Faktor-Authentifizierung (2FA) gilt in diesem Zusammenhang als zentrale Stellschraube, weil sie kompromittierte Passwörter und einfache Session-Übernahmen abfedern kann. Ebenso wichtig ist das pragmatische Verhalten bei Codes: Verifizierungscodes sollten niemals weitergegeben werden, und auffällige Geldbitten von Kontakten brauchen eine zusätzliche Bestätigung über einen unabhängigen Kanal, etwa einen persönlichen Anruf. Dass auch QR-Codes in vermeintlich offiziellen Schreiben nicht automatisch vertrauenswürdig sind, lässt sich im Betrieb meist nur durch kurze Plausibilitätschecks adressieren: abgleichen, was die Seite verspricht, bevor man auf „Download“ oder „Weiter“ klickt.
Auch die Strafverfolgung zeigt, dass sich Täterstrukturen zerschlagen lassen, wenn Ermittlungen nicht beim „Einzeltäter“-Bild stehen bleiben. In Tirana berichten Ermittler von der Zerschlagung eines Callcenter-Netzwerks, das europaweit einen Schaden von mindestens 50 Millionen Euro verursacht haben soll. Dabei wurden den Angaben zufolge Hunderte Computer und Mobiltelefone sowie hohe Bargeldbeträge sichergestellt. Solche Einsätze sind für Unternehmen und IT-Verantwortliche insofern relevant, als sie verdeutlichen, dass viele Kampagnen nicht nur auf den Kaltstart per Link setzen, sondern organisatorisch abgestützt sind – mit Rollenverteilung zwischen Ansprache, Weiterleitung und Ausbeutung.
Für die Praxis in Unternehmen ist der wichtigste Punkt: Die Angriffswege wirken zwar „privat“, treffen aber hochgradig geschäftliche Abteilungen, etwa Einkauf, Vertrieb und Finance, weil Messenger und Kontaktlisten im Berufsalltag stärker genutzt werden. Wer 2FA flächig umsetzt, reduziert nicht nur das Risiko von Kontoübernahmen, sondern senkt auch die Erfolgsquote bei Folgeforderungen an Kollegen. Parallel lohnt es sich, Teams wiederholt für die Interaktion mit Links, PDFs und QR-Codes zu sensibilisieren – nicht als einmalige Schulung, sondern als routinierte Entscheidungsvorlage. Wenn Sie dabei klare technische und organisatorische Schritte festlegen, wird aus einer „Betrugswelle“ ein kontrollierbares Risiko: weniger Opfer fallen auf die erste Masche herein, und selbst wenn es passiert, wird die Eskalation durch unabhängige Verifikationswege spürbar gebremst.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WhatsApp-Phishing und Fake-Trading: Betrugsverluste von 100.000 Euro" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WhatsApp-Phishing und Fake-Trading: Betrugsverluste von 100.000 Euro" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WhatsApp-Phishing und Fake-Trading: Betrugsverluste von 100.000 Euro« bei Google Deutschland suchen, bei Bing oder Google News!