
LONDON (IT BOLTWISE) – Angriffe auf Smart-Home-Geräte werden zunehmend so designt, dass sie im Alltag unauffällig bleiben. Statt sofortiges „Alarmverhalten“ zu zeigen, nutzen Täter häufig Funktionen, die Nutzer ohnehin erwarten: Automatisierung, Fernzugriff oder Statusmeldungen. Für Betreiber wichtiger Haushalts- und Infrastrukturgeräte wird damit die Absicherung zur Daueraufgabe. Entscheidend ist, Geräte, Konten und Netzwerkzugänge konsequent so zu gestalten, dass kompromittierte Komponenten isoliert bleiben.
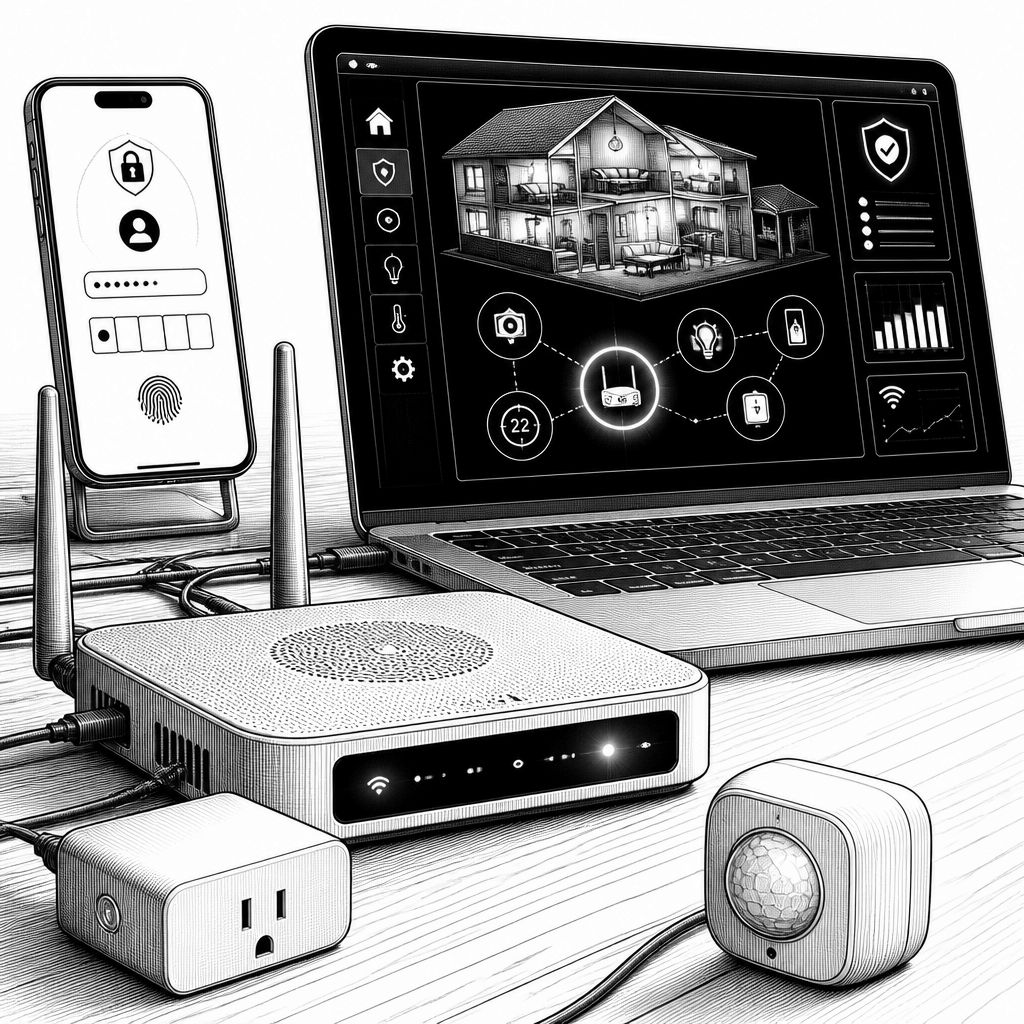
Smart Homes gelten vielen als Komfortzone: Lichtsteuerung per App, Thermostate mit automatischen Zeitplänen, smarte Schlösser und manchmal sogar Sprachassistenten. Genau diese Selbstverständlichkeit macht das System aber auch angreifbar. Wenn ein Täter Zugriff auf ein einzelnes Gerät oder auf einen einzigen Kontenanker erhält, kann er in die Abläufe eingreifen, ohne dass die Manipulation sofort sichtbar ist. Das unterscheidet moderne Kampagnen oft von klassischen „lauten“ Attacken, bei denen etwa Dienste sofort ausfallen. Im Alltag lässt sich ein Missbrauch stattdessen eher an subtilen Signalen erkennen: ungewöhnliche Zeitfenster, wiederkehrende Verbindungswechsel, plötzlich andere Sensordaten oder kurzzeitige Abweichungen in Routinen, die später wieder „normal“ wirken.
Technisch hängt das Risiko weniger an der Idee „Smart“ als an der Realität heterogener Internet-of-Things-Installationen. Viele Haushalte betreiben Geräte von unterschiedlichen Herstellern, mit unterschiedlichen Update-Mechanismen, Authentifizierungsmodellen und Cloud-Abhängigkeiten. Häufig existieren mehrere Vertrauenszonen: lokale Funkstrecken (z. B. für Sensoren), das Heimnetz (LAN/WLAN), der Internetzugang, die Hersteller-Cloud und schließlich die App als Steueroberfläche. Eine „neue Waffe“, so wie es in Warnmeldungen aus der Sicherheitscommunity oft heißt, ist deshalb meist kein einzelnes magisches Tool, sondern eine Kombination aus Umgehung von Schwachstellen, weiterem Zugriff und Tarnung. Wenn dabei etwa schlecht abgesicherte Fernzugriffe, wiederverwendete Passwörter oder zu lange gültige Tokens den Einstieg erleichtern, kann sich ein Angreifer lange „in Bewegung“ halten, ohne dass Nutzer sofort reagieren.
Für die Praxis bedeutet das: Wer sein Smart Home schützt, muss das Threat Model vom Gerät bis zur Kommunikation durchdenken. Am sichtbarsten ist die Basismaßnahme „Updates und Patches“: Gerätefirmware, Router-Firmware und die Smartphone-App sollten so aktuell wie möglich sein, weil viele Angriffe Schwächen ausnutzen, die später geschlossen werden. Ebenso wichtig ist die Kontenhygiene. Gerade bei Ökosystemen mit zentraler Nutzeridentität sollten starke, einzigartige Passwörter und – wo vorhanden – Multi-Faktor-Authentifizierung genutzt werden. Danach kommt die Trennung im Netzwerk: Ein separates VLAN oder zumindest ein Gast-/IoT-Netz reduziert die Reichweite, falls ein Gerät kompromittiert wird. Selbst wenn ein IoT-Gerät „nur“ eine Steckdose oder ein Bewegungsmelder ist, kann ein kompromittiertes Gerät zu einem Sprungbrett werden, um weitergehende Dienste im Heimnetz zu erreichen.
Ein weiterer Hebel liegt im Umgang mit Fernzugriff und Cloud-Features. Manche Nutzer aktivieren Remote-Zugriff, weil sie von unterwegs steuern möchten. Aus Sicherheitssicht ist das nicht per se falsch, aber es sollte bewusst passieren: Preferiert werden sollten Lösungen, die lokal abgesichert sind oder die Zugriffe eng begrenzen, statt pauschal jeden Zugriff zu erlauben. Auch das Deaktivieren nicht genutzter Funktionen kann Wirkung zeigen. Wenn ein Gerät beispielsweise keine Sprachsteuerung braucht, sollte diese Option ausgeschaltet bleiben; wenn keine automatisierten Freigaben erforderlich sind, sollten gemeinsame Bibliotheken oder geteilte Zugänge im Haushalt überprüft werden. Gerade bei „Hide“-artigen Angriffsmustern ist das Ziel, den Nutzer nicht nur zu täuschen, sondern auch die eigenen Spuren im Datenverkehr so unauffällig wie möglich zu halten. Das gelingt typischerweise dann besser, wenn die Netzumgebung ohnehin viel „vertrauensvollen“ Datenverkehr zwischen Komponenten toleriert.
Was sollten Betreiber konkret beobachten, ohne in reine Panik zu verfallen? Sinnvoll ist ein Blick auf Muster statt Einzelereignisse: regelmäßige Verbindungsversuche zu unbekannten Zielen, Log-in-Aktivitäten in Konten außerhalb typischer Zeitfenster oder wiederkehrende Anmeldeversuche können Hinweise liefern. Viele Router bieten außerdem Verkehrsübersichten, und manche Ökosysteme zeigen Geräte- oder Sitzungsinformationen in der App. Entscheidend ist dabei, nicht nur „ein Gerät“ zu betrachten, sondern den Zusammenhang: Wenn mehrere Komponenten gleichzeitig Anzeichen zeigen, ist die Wahrscheinlichkeit höher, dass die Ursache ein Kontenanker oder ein Zugriffspfad ist. Im Zweifel gilt als Reaktionsstandard: betroffene Geräte vom Netz trennen, Zugangsdaten ändern, Zwei-Faktor wieder aktivieren und danach das Update- und Bereinigungsfenster konsequent durchziehen.
Branchenübergreifend zeigt sich: Smart-Home-Sicherheit bleibt ein Operational-Problem. Nutzer bekommen zwar immer mehr Komfortfunktionen, aber die Sicherheitsverantwortung wird dadurch oft verteilt statt gebündelt. In Unternehmensumgebungen sieht man das ähnlich bei OT/IT-Konvergenz: Wenn Sensorik und Steuerung eng gekoppelt sind, muss „Defense in Depth“ praktisch umgesetzt werden – durch Segmentierung, minimalen Zugriff, Monitoring und schnelle Patch-Zyklen. Übertragen auf den Haushalt heißt das: Wer sein Smart Home wie ein kleines „Netzwerkprodukt“ behandelt, erreicht die größten Fortschritte. Selbst ohne tiefes Expertenwissen lassen sich viele Risiken senken, wenn Updates konsequent durchlaufen, Fernzugriffe bewusst kontrolliert werden und das IoT-Netz vom Rest getrennt bleibt. So wird aus einer potenziell weitreichenden Kompromittierung oft „nur“ ein lokal begrenztes Problem – und genau darauf zielen moderne Tarn-Strategien ab, wenn sie es ohne diese Hürden schwer haben sollen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Wie Hacker neue Angriffsmethoden im Smart Home tarnt und was zu tun ist" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Wie Hacker neue Angriffsmethoden im Smart Home tarnt und was zu tun ist" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Wie Hacker neue Angriffsmethoden im Smart Home tarnt und was zu tun ist« bei Google Deutschland suchen, bei Bing oder Google News!