
LONDON (IT BOLTWISE) – WordPress 7.1.4 veröffentlicht ein reines Sicherheitsupdate und schließt 22 Schwachstellen im Core. Im Zentrum steht eine Race-Condition im Update-Prozess, die Angreifern nach Angaben der Sicherheitsmeldungen unauthentifizierte Remote-Codeausführung ermöglichen kann. Die Ausnutzung setzt dabei ein enges Zeitfenster voraus, in dem WordPress Dateien unter wp-content/upgrade entpackt. Betreiber sollten die Installation zeitnah aktualisieren und die Firewall-Regeln prüfen, weil die Erkennung in den ersten Stunden bereits stark sichtbar war.
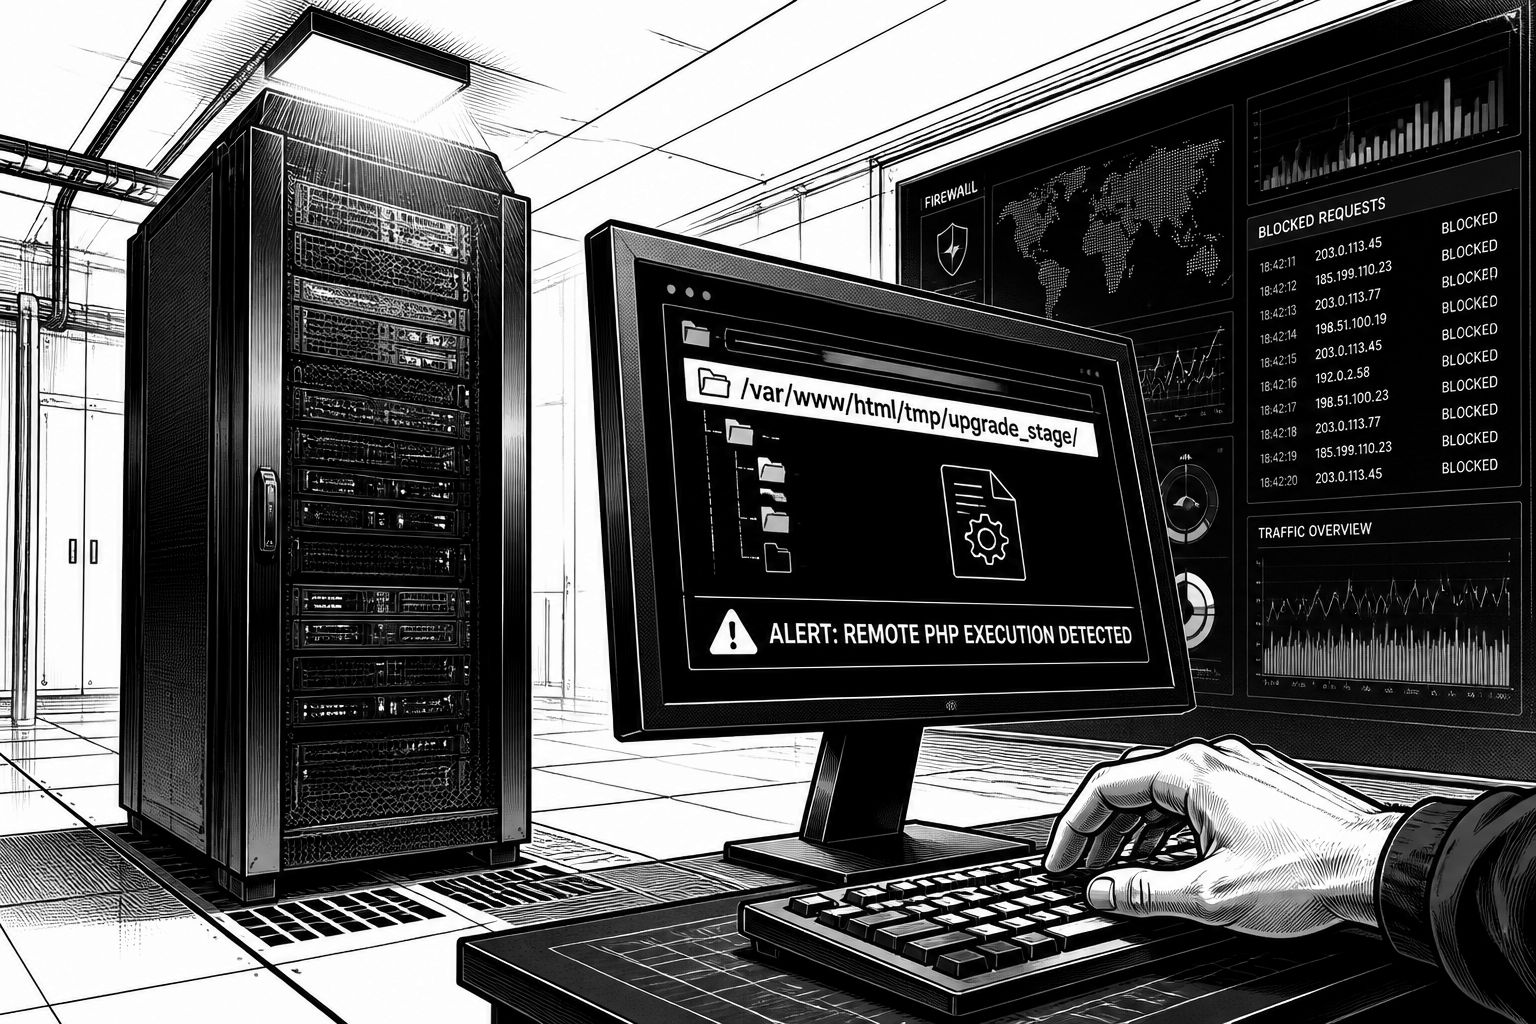
WordPress 7.1.4 ist als Sicherheitsversion geplant und adressiert gleich 22 Schwachstellen im Systemkern. Der wichtigste Punkt für Betreiber ist dabei nicht nur die Anzahl der Lücken, sondern die Art der größten: Eine Race-Condition im Upgrade-Prozess kann laut der Sicherheitsbeschreibung dazu führen, dass Angreifer Code aus der Ferne ausführen, ohne vorher über ein Benutzerkonto zu verfügen. Auch wenn das Risiko dadurch nicht “automatisch” für alle Installationen gleich hoch ist, verschiebt die Kombination aus unauthentifiziertem Einstieg und einer zeitkritischen Prozessphase die Prioritäten im Patch-Plan klar nach oben.
Technisch entsteht die Verwundbarkeit im Kern-Update, wenn WordPress das vollständige Paket entpackt und dabei die neuen Dateien in ein vorhersehbares Verzeichnis unter wp-content/upgrade schreibt. In dieses Staging-Verzeichnis gelangt zudem der Installer, und genau hier wird es aus Angreifersicht interessant: Wenn das Verzeichnis auf dem Server über das Web erreichbar ist, kann ein Angreifer versuchen, den temporären Zustand im “richtigen Moment” anzufordern und anschließend PHP-Code zur Ausführung zu bringen. Die Angriffskomplexität gilt dennoch als hoch, weil mehrere Voraussetzungen zusammentreffen müssen, darunter das vollständige Paket-Update, der öffentliche Web- und PHP-Zugriff auf das Staging, ein sinnvoll ermittelbarer Staging-Pfad sowie ausreichend Zeit, bevor WordPress die temporären Dateien wieder entfernt.
Für die Praxis bedeutet das: Es geht weniger um “eine einzelne Anfrage”, sondern um die Fähigkeit, das kurze Upgrade-Fenster wiederholt anzutasten. In Laborumgebungen blieb das Staging-Verzeichnis laut den Angaben meist nur wenige Sekunden erreichbar, wodurch ein Treffer über eine einmalige Anfrage eher unwahrscheinlich wird. Wiederholte automatisierte Abfragen können die Chancen jedoch erhöhen, weshalb die Entschärfung in 7.1.4 mehrere Stellschrauben gleichzeitig ansetzt: Das Staging-Verzeichnis wird zufällig vergeben, zusätzlich kommt ein Index-Schutz hinzu, und WordPress verhindert damit auch die unsichere Übernahme von Staging-Konfigurationsdaten. Für Administrierende heißt das übersetzt: Das Update reduziert die Angriffsfläche, auch wenn die Grundannahmen einer zeitkritischen Ausnutzung bestehen bleiben.
Die Meldungen zur realen Beobachtung machen die Dringlichkeit zusätzlich greifbar. Nach Angaben zu entsprechenden Blockereignissen wurden innerhalb der ersten 24 Stunden 61.443 Angriffe auf die betroffene Schwachstelle blockiert; die erste Übereinstimmung mit der neuen Firewall-Regel trat neun Minuten nach deren Bereitstellung auf. In den ersten 21 Stunden wurden zudem mehr als 18.500 Anfragen auf Staging-Pfade gezählt, die im Kontext der setup-config.php des Installers angesprochen werden. Besonders auffällig: Zwei der größten Quellen fragten über rund 14,5 Stunden hinweg wiederholt kleine Gruppen von Websites ab, was dafür spricht, dass sie gezielt versuchen wollten, das kurze Upgrade-Fenster vieler Zielsysteme abzufangen. Andere Quellen sollen parallel viele Varianten von Verzeichnis- und Versionsnamen getestet haben, was typischerweise zu einem “Würfelwurf plus Wiederholung”-Muster bei der Ausnutzung gehört.
Auch im Detail lohnt der Blick auf die Gegenmaßnahmen. Die Firewall-Regel wurde nach Angaben um 20:30 Uhr UTC am 28. Oktober 2026 bereitgestellt, also ungefähr drei Stunden nach der WordPress-Ankündigung. Je nach Produktstufe standen die Regeln teils sofort zur Verfügung: Kunden von Premium, Care und Response sollen sie direkt erhalten haben, Nutzer von Free erst nach der üblichen Verzögerung, die in diesem Fall auf den 27. November 2026 datiert wird. Wichtig ist dabei die technische Einordnung: Der beschriebene Exploit ruft eine PHP-Datei direkt auf, ohne WordPress zu laden. Entsprechend sollte die Firewall nach den Hinweisen mit “Extended Protection” so konfiguriert sein, dass sie auch solche Anfragen zuverlässig erkennt; zugleich ersetzt die Firewall das Update nicht, weil sie die Lücke im Kern nicht behebt, sondern vor allem das Risiko der Ausnutzung senkt.
Neben der Remote-Code-Komponente listet WordPress 7.1.4 weitere Sicherheitsfixes, die vor allem auf typische Web-Risiken einzahlen: mehrere Stored-XSS-Lücken betreffen Bereiche wie Blockbegrenzer, den Categories-Block, die Kommentarpaginierung, die Beitragsnavigation, den Customizer sowie Anfragen zum Löschen persönlicher Daten. Daneben werden Probleme in der Interactivity-API beschrieben, etwa unsichere URL- und Event-Handler-Bindungen, Prototyp-Verunreinigung und Datenüberschattung im Skriptmodul, außerdem eine anhaltende Denial-of-Service-Situation. Weitere Punkte beziehen sich auf eine Offenlegung unveröffentlichter Customizer-Änderungssätze ohne Authentifizierung sowie eine Autorisierungsschwäche in der Notes-REST-API bei benutzerdefinierten Rollen, die zwar Kommentare moderieren, aber den zugehörigen Beitrag nicht bearbeiten dürfen. Viele dieser Lücken setzen ein Konto mit Rollen wie Contributor, Author oder Editor voraus; teilweise muss zusätzlich vorbereitetes Content-Material aufgerufen werden. Dadurch sinkt das Risiko gegenüber der unauthentifizierten Codeausführung, gespeichertes XSS bleibt aber ein realer Hebel für Folgeangriffe, etwa wenn ein privilegierter Nutzer eine manipulierte Seite öffnet und dadurch eine Kontoübernahme oder Änderungen an der Website begünstigt werden.
Für Betreiber ergibt sich daraus ein zweistufiges Vorgehen: Erstens WordPress zeitnah aktualisieren, also WordPress 7.1.4 oder eine passende Sicherheitsversion für den eigenen Zweig einspielen. WordPress 4.6 und ältere Versionen erhalten keine Sicherheitsupdates mehr und sollten auf eine unterstützte Veröffentlichung migriert werden. Zweitens die Firewall einrichten und aktiv nutzen, dabei insbesondere die Extended-Protection-Funktion prüfen, und die Regelbasis so gestalten, dass sie auch direkte PHP-Aufrufe aus dem Staging-Kontext abdeckt. Daneben sollte man nicht nur auf die Firewall vertrauen: Ungepatchte Seiten lassen sich durch Kontrolle unerwarteter Anfragen an PHP-Dateien unter wp-content/upgrade, unbekannte Administratorkonten, auffällige Plugins sowie fremde PHP-Dateien erkennen. Nach dem Update empfiehlt sich außerdem ein Scan, um Änderungen am Core und potenziell schädliche Dateien zu identifizieren; damit schließt man die Lücke zwischen “präventiv patchen” und “tatsächlich kompromittierte Zustände aufdecken”.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WordPress 7.1.4 schließt 22 Lücken – kritisch: Remote-Code im Update-Fenster" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WordPress 7.1.4 schließt 22 Lücken – kritisch: Remote-Code im Update-Fenster" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WordPress 7.1.4 schließt 22 Lücken – kritisch: Remote-Code im Update-Fenster« bei Google Deutschland suchen, bei Bing oder Google News!