


WASHINGTON / LONDON (IT BOLTWISE) – FBI und CISA warnen vor gezielten Phishing-Kampagnen russischer Akteure, die nicht nur Passwörter abgreifen, sondern Wiederherstellungsschlüssel für die Kontosicherung stehlen. Besonders betroffen sind Nutzer von Signal, WhatsApp und Telegram. Die Angreifer geben sich als Support aus und drängen Empfänger dazu, einen 30-stelligen Backup-Key preiszugeben. Gelingt das, können sie Backups auf fremden Geräten wiederherstellen und so Chat-Verläufe unter Umständen vollständig einsehen.
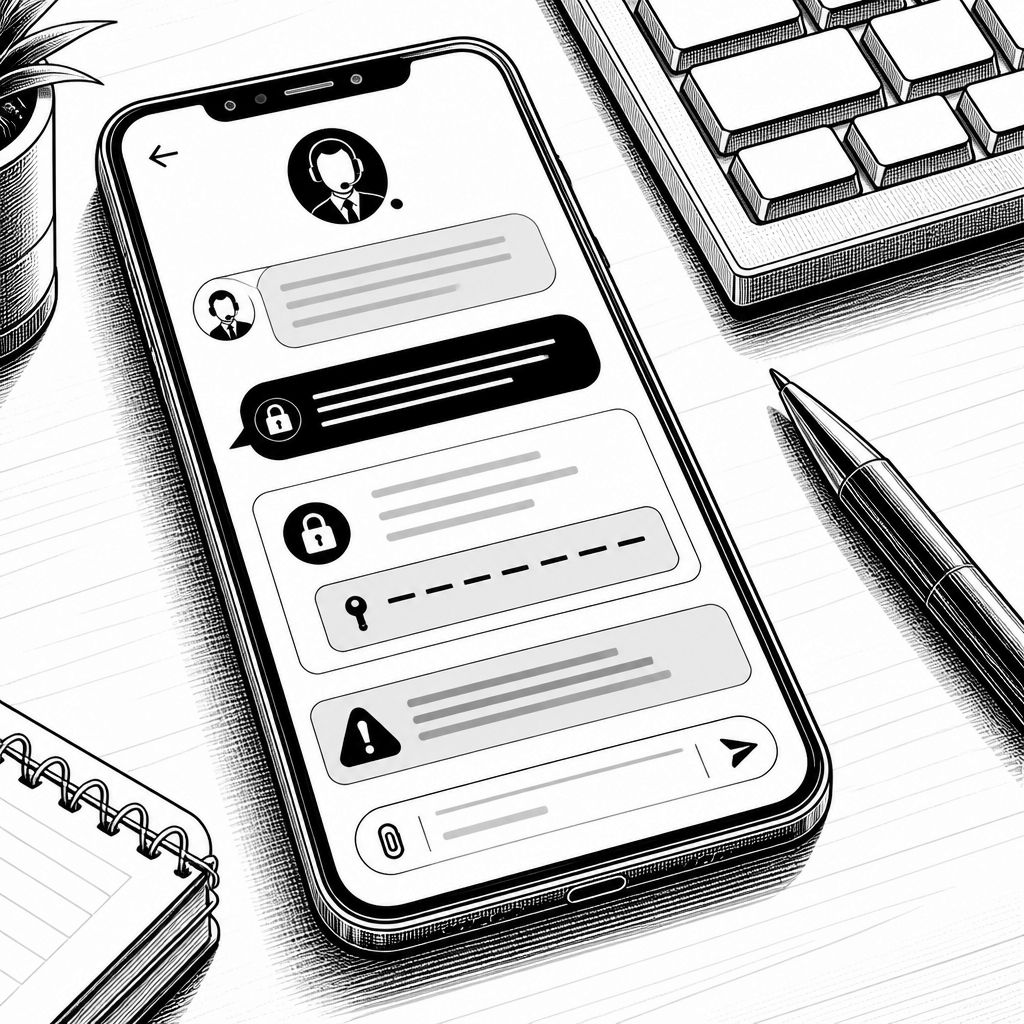
FBI und CISA haben ihre Warnungen zu russisch gesteuerten Cyberangriffen aktualisiert – und diesmal liegt der Fokus weniger auf dem klassischen Passwortdiebstahl, sondern auf einem Punkt, der für die Alltagssicherheit vieler Messenger-Nutzer oft unterschätzt wird: dem Backup-Wiederherstellungsschlüssel. Der Mechanismus ist besonders kritisch bei Diensten mit Ende-zu-Ende-Verschlüsselung, weil er als „Schlüssel zur Kontowiederherstellung“ nicht die Nachrichtenaspekte selbst kompromittiert, sondern den Zugriff auf gespeicherte Sicherungen ermöglicht. Laut den Behörden richtet sich das Vorgehen gegen Nutzergruppen wie Regierungsmitarbeiter, Journalisten und militärisch relevante Personen.
Technisch setzen die Angreifer auf Social Engineering statt auf das Knacken der Ende-zu-Ende-Kryptografie. Sie treten als vermeintliche Support-Mitarbeiter auf oder nutzen automatisierte Bots, um Empfänger über betrügerische Nachrichten abzuholen. Inhaltlich wird der Alarm ausgenutzt: Die Nachrichten warnen angeblich vor drohendem Datenverlust oder fordern eine angebliche Zwei-Faktor-Authentifizierung. Entscheidend ist das Ziel, den Nutzern einen 30-stelligen Wiederherstellungsschlüssel entlocken zu lassen, der für die Rücksicherung des Accounts verwendet wird. In der Praxis reicht schon eine einzige erfolgreiche Übergabe, um das spätere Wiederherstellen fremder Backups zu ermöglichen.
Wie funktioniert der Schaden, sobald der Schlüssel kompromittiert ist? Der Wiederherstellungsschlüssel erlaubt es Angreifern, das Account-Backup auf einem Gerät ihrer Wahl wiederherzustellen. Damit können sie nicht nur Chatverläufe einsehen, sondern sich auch in private sowie Gruppenunterhaltungen einklinken – ein Szenario, das für betroffene Organisationen in der Regel deutlich schwerer zu erkennen ist als ein „abgeräumtes“ Konto mit sofortigen Login-Fehlern. Besonders problematisch: Ein Wechsel der Telefonnummer schützt nicht zuverlässig, weil der kompromittierte Schlüssel unabhängig davon verwertbar bleibt. Das verschiebt die Verantwortung für die Sicherheit von „wer sich anmeldet“ hin zu „wer den Wiederherstellungsmechanismus beherrscht“.
Ein weiterer Aspekt ist, dass das Muster nicht auf einzelne Länder oder einzelne Zielsysteme beschränkt bleibt. Der SBU hat laut Bekanntgabe am 26. Juni zusammen mit dem FBI eine Operation beschrieben, die auf Regierungsbeamte, Militärangehörige sowie Politiker und Aktivisten in der Ukraine, Europa und den USA abzielt. Solche grenzüberschreitenden Kampagnen sind typisch für staatlich getriebene Akteure: Sie nutzen die Vertrautheit mit Messenger-Workflows und bauen gleichzeitig eine plausible Opfergeschichte („wir müssen Sie schützen“) auf. Wie ein Sicherheitsexperte in einem Interview betonte: „Wenn der Angriff den Wiederherstellungsweg trifft, wirkt die später beobachtete Sicherheitslage wie normal – und genau dadurch bleibt sie länger unentdeckt.“
Marktseitig ist das ein Weckruf für den Enterprise-Bereich, weil Messenger-Dienste dort häufig als „sichere Standardkommunikation“ behandelt werden. Zwar sind Signal, WhatsApp und Telegram in der öffentlichen Wahrnehmung eng mit Ende-zu-Ende-Verschlüsselung verbunden; dennoch zeigt der aktuelle Ansatz, dass Angriffsflächen rund um Kontoverwaltung und Wiederherstellung besonders attraktiv bleiben. Als Vergleich aus dem breiteren Ökosystem: Apple iMessage gilt ebenfalls als stark verschlüsselt, aber auch dort liegen Risiken nicht primär im Algorithmus, sondern in Anmeldungen, Geräten und Social-Engineering-Ketten. Unternehmen sollten daher Policies für Wiederherstellungsprozesse, Gerätebindung und Incident-Reporting über alle Messenger hinweg standardisieren.
Welche Gruppen stehen dahinter? Die Behörden nennen die Angreifercluster UNC5792, UNC4221 und Star Blizzard. Laut FBI wurden weltweit bereits tausende Konten übernommen. Für den öffentlichen Teil der Nachricht ist zudem relevant, dass das US-Außenministerium eine Belohnung von bis zu zehn Millionen Euro für Hinweise ausgesetzt hat, die zur Identifizierung oder Verhaftung von Mitgliedern der Gruppe UNC5792 führen. Solche Maßnahmen sollen nicht nur Täter abschrecken, sondern auch Hinweise aus dem Umfeld sammeln. Gleichzeitig betonen die Behörden ausdrücklich: Die Ende-zu-Ende-Verschlüsselung der Messenger selbst wurde nicht „geknackt“; der Angriff lebt vom menschlichen Faktor, insbesondere Social Engineering und gestohlenen Verifikationscodes beziehungsweise Zugriffsschritten.
In der Praxis empfehlen FBI und CISA konkrete Schutzschritte, die sich gut in IT- und Security-Workflows integrieren lassen. Nutzer sollen niemals Verifikationscodes, PINs oder Wiederherstellungsschlüssel an angebliche Support-Kontakte weitergeben. Zudem sollten Funktionen wie Registrierungssperren oder PIN-Schutz aktiviert werden, um unbefugte Account-Übertragungen zu verhindern. Ebenso wichtig ist das regelmäßige Prüfen verbundener Geräte: Unbekannte Sitzungen entfernen, weil sie oft den Zeitpunkt der Kompromittierung verlängern. Sobald ein Verdacht besteht, ist das zentrale Gegenmittel das Generieren eines neuen Wiederherstellungsschlüssels in den App-Einstellungen, damit der gestohlene Key ungültig wird.
Für die Zukunft ist absehbar, dass sich Angreifer stärker auf „Recovery“- und „Account-Migration“-Ketten verlagern. Das passt zu einer größeren Entwicklung der letzten Jahre: Während Kryptografie in Consumer-Messengern deutlich robuster geworden ist, sind die sicherheitskritischen Schwachstellen vieler Angriffe in den End-to-End-Umfeldern gewandert – also in Identitätsmanagement, Gerätewechselprozessen und Benutzerverhalten. Für Entwickler und Security-Teams bedeutet das, Recovery-Mechanismen so zu gestalten, dass der Missbrauch weniger plausibel wird: etwa durch strengere lokale Bestätigung, weichere Social-Engineering-Targets reduzieren oder zusätzliche Risikoindikatoren beim Key-Handling. Regulatorisch bleibt das Thema zudem sensibel, weil betroffene Accounts Inhalte mit potenziell personenbezogenen Daten tragen und erfolgreiche Wiederherstellungsangriffe die Meldepflichten im Datenschutzumfeld auslösen können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Russische Phishing-Angriffe zielen auf Backup-Wiederherstellungsschlüssel bei Signal & Co." für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Russische Phishing-Angriffe zielen auf Backup-Wiederherstellungsschlüssel bei Signal & Co." informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Russische Phishing-Angriffe zielen auf Backup-Wiederherstellungsschlüssel bei Signal & Co.« bei Google Deutschland suchen, bei Bing oder Google News!