


BERLIN / LONDON (IT BOLTWISE) – Der Diebstahl von Zugangsdaten nimmt weiter zu: Berichten zufolge stiegen Identitätsdiebstähle im letzten Jahr um 160 Prozent. Viele Teams reagieren mit Gerätediensten, die Endpunkte inventarisieren und verdächtige Geräte per Richtlinie sofort vom Netz trennen. Ergänzend setzen Unternehmen konsequent auf Multi-Faktor-Authentifizierung, Passwort-Tresore und schnelleres Patch-Management. Während Google Android-Updates nachschiebt und Apple den Weg für getrennte Sicherheits-Komponenten öffnet, rückt der Faktor Mensch als häufigste Schwachstelle noch stärker in den Fokus.
Identitätsdiebstahl ist für IT-Abteilungen längst kein theoretisches Risiko mehr, sondern ein operativer Dauerbrenner: Wie aus aktuellen Branchenberichten hervorgeht, stiegen gestohlene Zugangsdaten im vergangenen Jahr um 160 Prozent. Gleichzeitig bleiben Sicherheitslücken in breit eingesetzter Software ein wiederkehrender Einstiegspunkt. Das verschiebt die Prioritäten in vielen Unternehmen: Statt nur „Angriffe abzuwehren“, wollen Teams verdächtige Zugriffe schneller erkennen und früher stoppen – idealerweise bevor kompromittierte Anmeldeversuche Schaden anrichten. Daraus entsteht eine Praxis, die Netzwerk- und Geräteverwaltung enger an Sicherheitsrichtlinien koppelt.
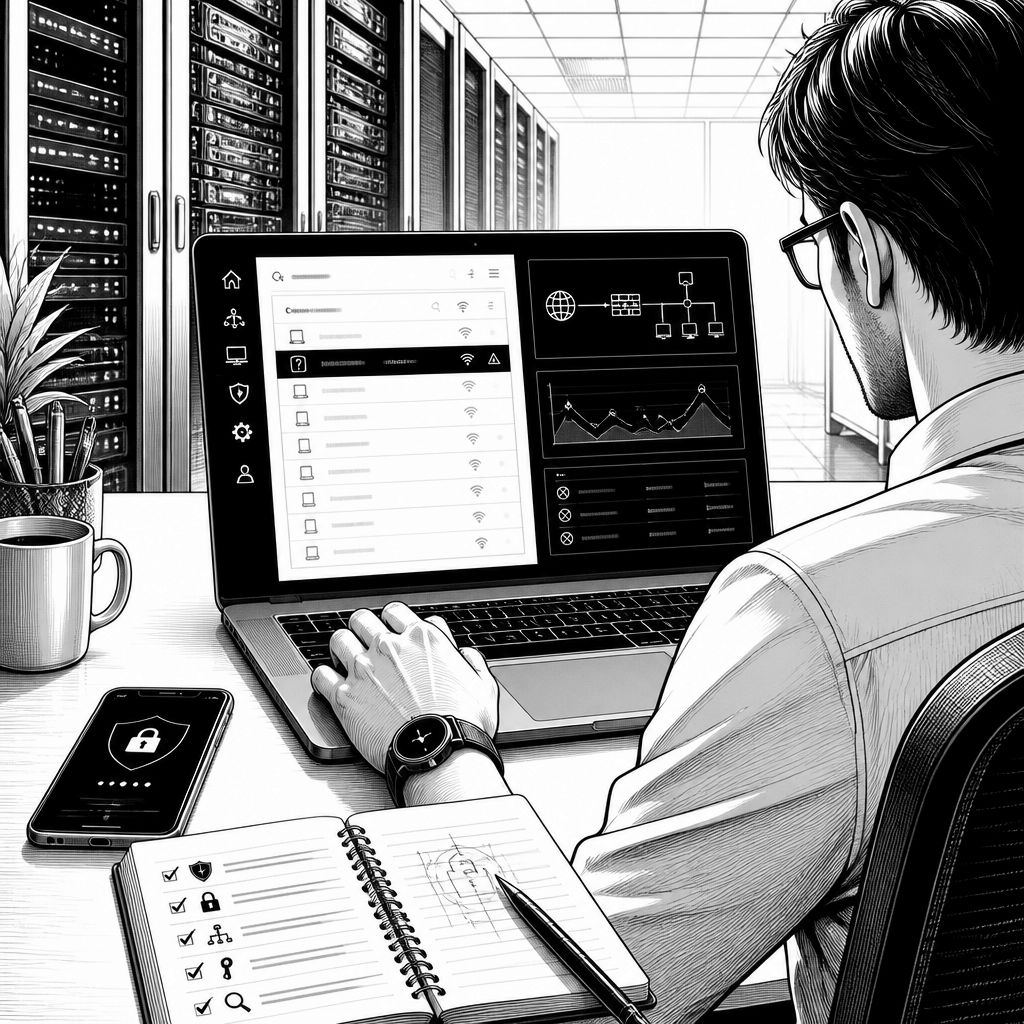
Im Zentrum steht dabei die Idee, unbekannte Endgeräte automatisiert zu blockieren. Moderne Netzwerk- und Device-Management-Apps liefern eine Übersicht aller verbundenen Hardware und lassen sich direkt in die Verwaltungsoberfläche der Organisation integrieren. Praktisch bedeutet das: Administratoren wählen verdächtige Geräte in einer Liste aus, und die Richtlinie entzieht ihnen den Internetzugang dauerhaft oder bis zu einer Freigabe. Der technische Mehrwert liegt in der Verknüpfung von Beobachtung und Aktion. Während traditionelle Monitoring-Setups vor allem warnen, ermöglichen diese Ansätze ein regelbasiertes „Stoppen“ im laufenden Betrieb.
Noch konsequenter wird es, wenn Zugriff nicht nur nach IP- oder Zeitfenstern gesteuert wird, sondern nach Hardware-Identität. In vielen Umgebungen erfolgt das über MAC-Adressen: Das System regelt den Netzwerkzugriff anhand der Gerätekennungen und kann damit automatisch Blockieren, erzwungene Logins oder definierte Ausnahmen auslösen. Verglichen mit reinem Kontext-Logging ist das ein schnellerer Containment-Mechanismus. Allerdings verlangt es saubere Prozesse rund um Segmentierung, Gastzugang und Rollenmodellierung, damit legitime neue Geräte nicht ständig als „unbekannt“ laufen. Genau hier zeigt sich auch, wie stark Skalierung von der Qualität der Richtlinien- und Ausnahmepflege abhängt.
Trotz dieser technischen Fortschritte bleibt der Faktor Mensch die häufigste Schwachstelle. In einer aktuellen Analyse betonte ein IT-Experte, dass typische Fehlerbilder – etwa schwache oder mehrfach verwendete Passwörter sowie unkritisches Anklicken von Links – Angreifern den schnellsten Weg ebnen. Besonders Social Engineering ist demnach wirksam, weil es technische Schutzmaßnahmen zeitlich und sozial überbrückt. Für die Sicherheitsverantwortlichen heißt das: Richtlinien allein reichen nicht. Entscheidend ist eine Kombination aus Schulung, technischer Absicherung und konsequentem Verifizieren von Identitäten. Genau diese Mischung wird in den Empfehlungen für den Schutz vor Ransomware und Datenklau wiederholt hervorgehoben.
Konkrete Schutzbausteine, die in der Praxis zunehmend als „Standard-Stack“ gelten, sind Multi-Faktor-Authentifizierung (MFA), Passwort-Tresore sowie ein straffes Patch-Management. Besonders kritisch sind dabei schnelle Reaktionszeiten: Sicherheitsupdates sollten für kritische Komponenten zeitnah eingespielt werden – vielfach wird ein Zielkorridor von etwa 14 Tagen für kritische Patches genannt. Ergänzend werden regelmäßige Backups und die Verschlüsselung mobiler Endgeräte gefordert, damit sich der Schaden nach einem erfolgreichen Zugriff begrenzen lässt. Der Markttrend ist dabei klar: „Identität schützen“ bedeutet inzwischen gleichzeitig „Zugriff begrenzen“ und „Wiederherstellung vorbereiten“.
Der Bedarf ist hoch, denn viele Organisationen scheitern bereits bei grundlegenden Prüf- und Standardprozessen. Berichten zufolge erfüllen rund 32 Prozent der Organisationen Sicherheitsprüfungen für gängige Programme wie Cyber Essentials Plus nicht bereits im ersten Anlauf. Das ist auch ein Signal dafür, dass Sicherheitsprogramme nicht nur aus Tools bestehen, sondern aus Umsetzungsdisziplin: Richtlinien müssen dokumentiert, Prozesse müssen gelebt und Verantwortlichkeiten müssen messbar sein. In diesem Umfeld gewinnen auch Geräte-Policies an Bedeutung, weil sie überprüfbar machen, ob ein Endpunkt wirklich nur mit erlaubten Parametern kommunizieren darf. So werden aus abstrakten Anforderungen konkrete technische Zustände.
Auch die Herstellerseite erhöht den Druck, indem sie Lücken schneller schließen und Updates differenzieren. Google hat jüngst in einem Android-Sicherheitsupdate mehrere Schwachstellen behoben; darunter wird eine kritische Lücke mit der Kennung CVE-2025-48595 hervorgehoben, die bereits aktiv für Angriffe ausgenutzt wurde. In der Praxis ist das relevant, weil solche „exploited in the wild“-Fälle die Risikoannahmen verschieben: Teams müssen kurzfristig priorisieren und innerhalb ihres Patch-Fensters stärker nach Schweregrad und Ausnutzbarkeit handeln, nicht nur nach CVSS-Werten. Die Wettbewerbslogik ähnelt sich: Wer schneller patcht, reduziert die Erfolgsquote der Angreifer.
Parallel tauchen neue Schadprogramme auf, die auf sehr spezifische Datenziele abzielen. Genannt wird etwa eine Malware, die über NFC (Near Field Communication) gezielt Kreditkartendaten ausliest, sowie eine Ransomware, die Geräte sperrt und dabei PIN-Codes verändert. Das zeigt eine Verschiebung in Richtung „physikalisch wirkender“ Angriffe im digitalen Gewand: Wo früher vor allem Phishing-Links dominierten, werden nun auch Kommunikationsschnittstellen wie NFC in das Bedrohungsmodell aufgenommen. Für Unternehmen heißt das, Mobilgeräte konsequenter in Rollen- und Richtlinienkonzepte einzubinden, etwa über Geräteklassen, Entzug von Berechtigungen und schnelle Isolation bei Auffälligkeiten.
Dass der Schutz künftig stärker modulare Wege gehen wird, unterstreichen auch die jüngsten Pläne von Apple: In aktuellen Beta-Versionen von iOS und macOS testet das Unternehmen ein Verfahren, das Sicherheitsverbesserungen im Hintergrund nachlädt. Kernidee ist, separate Updates für Komponenten wie Safari oder WebKit unabhängig von großen Systemaktualisierungen bereitstellen zu können. Marktvergleichend setzt das einen Trend fort, der im Enterprise-Kontext bereits lange gefordert wird: lieber häufige, kleine „Security-Latches“ als seltene, große Rollouts, die Nutzer und Betriebsprozesse ausbremsen. Regulatorisch und datenschutzseitig bleibt dennoch zentral, dass Telemetrie- und Geräteinformationen so verarbeitet werden, dass Datensparsamkeit und DSGVO-Grundsätze eingehalten werden.
Ausblickend wird sich die Gerätesicherheit weiter in Richtung „Policy-driven Access“ entwickeln. Die Kombination aus Inventarisierung, automatisierter Blockade unbekannter Endpunkte und Identitätsabsicherung wird dabei zum Wettbewerbsvorteil: Teams können Angriffe früher begrenzen und die Wiederherstellung planen, statt nur zu reagieren. Für Entwickler und Administratoren entsteht gleichzeitig ein Engineering-Fokus auf Integration: Device-Management muss sich mit IAM-Systemen, Ticketing- und Audit-Prozessen verketten, damit Regeln nachvollziehbar bleiben. Wenn Android- und Apple-Updates die Geschwindigkeit erhöhen, werden Umgebungen mit sauberer Patch-Strategie und klaren Richtlinien deutlich im Vorteil sein. In den kommenden Monaten dürfte vor allem die Frage entscheidend werden, wie gut Unternehmen Richtlinienausnahmen steuern, ohne den „Security State“ zu verwässern.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Identitätsdiebstahl: Unternehmen härten Gerätedaten und Zugriffe mit Policies" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Identitätsdiebstahl: Unternehmen härten Gerätedaten und Zugriffe mit Policies" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Identitätsdiebstahl: Unternehmen härten Gerätedaten und Zugriffe mit Policies« bei Google Deutschland suchen, bei Bing oder Google News!