


ZÜRICH / PORTUGAL / LONDON (IT BOLTWISE) – Banking-Betrug mit dem Trojaner Ousaban nimmt zu: In Spanien und Portugal treffen Angriffe auf über zwei Dutzend Finanzinstitute. Parallel warnen Behörden in der Schweiz vor Phishing- und Sprachnachrichten-Schemata, die Login-Daten und Zwei-Faktor-Codes abgreifen. Besonders kritisch: Täter lassen Opfer einen „Access-Aktivierungsbrief“ hochladen, um neue Geräte zu registrieren. Damit verschiebt sich die Bedrohung von „nur“ Datenklau hin zu systematischer Kontokaperei über den gesamten Prozess.
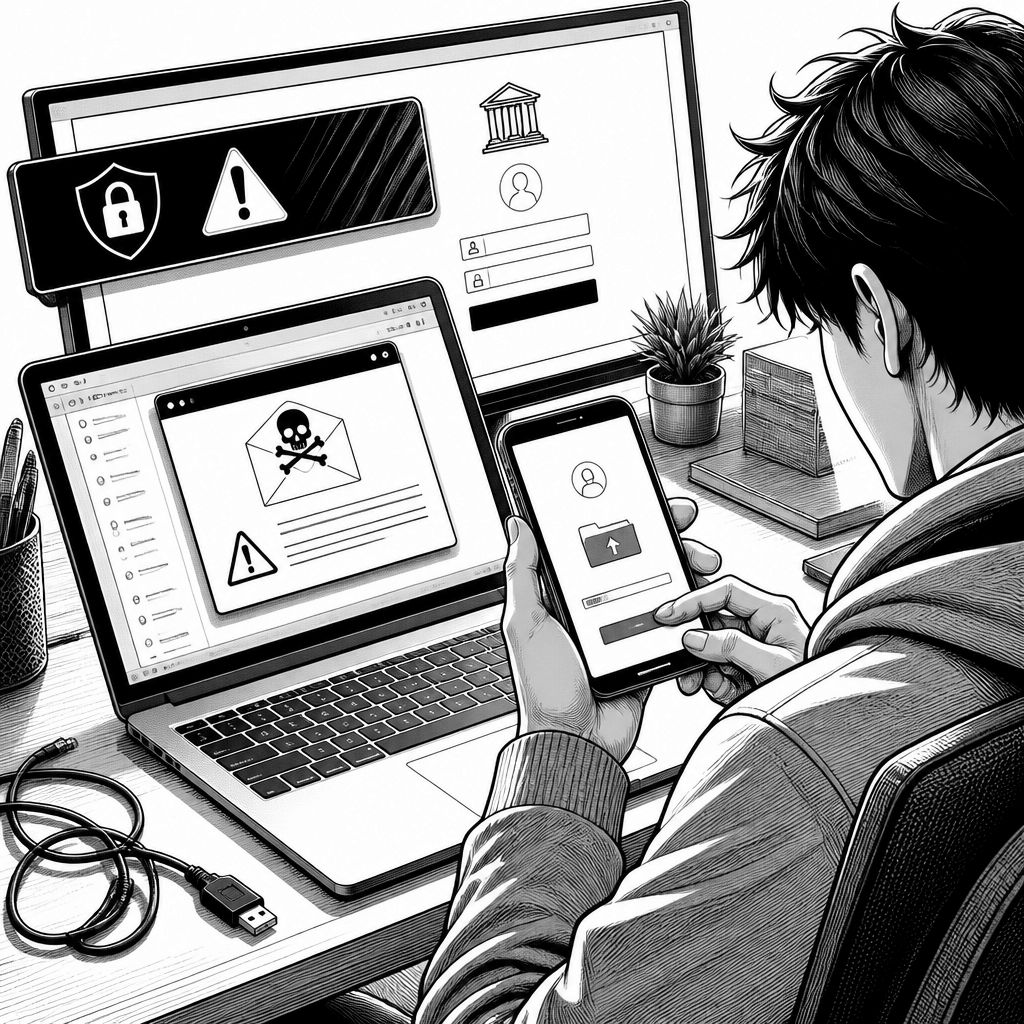
Die Welle an Banken-Phishing geht in die nächste Runde: Der Banking-Trojaner Ousaban, der auch unter dem Namen Javali auftaucht, treibt in Spanien und Portugal einen zielgerichteten Angriffskreislauf voran. Sicherheitsforscher beobachten dabei eine Kampagne, die auf mehr als zwei Dutzend Finanzinstitute abzielt; in der Meldung werden unter anderem Santander, BBVA und die CaixaBank genannt. Der Kern der Masche ist weniger „klassisches“ Klicken als vielmehr eine Abfolge gut getarnter Schritte: Erst wird Vertrauen durch gefälschte Kommunikation aufgebaut, dann werden Anmeldeinformationen, Einmalcodes und zusätzliche Kontozugriffe systematisch abgegriffen. So entsteht ein Risiko, das sich für Banken operational in Form von erhöhtem Incident-Volumen, längeren Response-Zeiten und erhöhtem Betrugsaufkommen zeigt.
Technisch startet die Infektionskette häufig mit einem Phishing-PDF, das als beschädigte Datei oder Sicherheitswarnung maskiert ist. Besonders herausfordernd wird das Vorgehen durch zwei Methoden, die bei neueren Kampagnen immer häufiger zusammenkommen: Steganografie und Geofencing. Bei der Steganografie verstecken Angreifer den eigentlichen Schadcode in Bilddateien, sodass sich der Inhalt für Standard-Scanner weniger eindeutig verhält. Geofencing sorgt wiederum dafür, dass die Payload nur unter bestimmten Bedingungen aktiv wird – etwa abhängig von Region oder Netzwerkmerkmalen – und so Analysen im Labor erschwert. Genau dieser Mix erhöht die Trefferquote und reduziert die Wahrscheinlichkeit, dass die Kampagne frühzeitig durch heuristische Erkennung „abgeschaltet“ wird.
Die nächste Stufe zielt auf klassische Session- und Benutzer-/Geräteumgebung: Ousaban ist so gebaut, dass es Tastatureingaben protokolliert, Screenshots erstellt und die Zwischenablage manipuliert. Damit können Angreifer nicht nur Passwörter abgreifen, sondern auch während des Nutzerverhaltens die eigentlichen Authentisierungsschritte abfangen. In der Praxis bedeutet das: Selbst wenn eine Bank technisch moderne Verfahren einsetzt, können kompromittierte Endgeräte Codes oder Bestätigungswerte „mitnehmen“, bevor sie serverseitig sicher verarbeitet werden. Zusätzlich ist in der Meldung eine besonders perfide Variante beschrieben: In gefälschten E-Mails fordern Täter Opfer dazu auf, einen „Access-Aktivierungsbrief“ hochzuladen, damit ein neues Gerät für den Kontozugriff registriert werden kann. Das unterläuft Sicherheitsannahmen, die auf korrekte Geräte-Registrierungsprozesse vertrauen.
Marktseitig ist die Story ein Lehrbeispiel dafür, wie sehr sich Bank-Trojaner vom reinen Malware-Delivery-Modell hin zu Prozessangriffen weiterentwickeln. Fortinet FortiGuard ordnet die Kampagne als Teil einer dynamischen Bedrohungslage ein und verweist darauf, dass Ousaban teils auch als Javali geführt wird. In einem ähnlichen Kontext bewerten Experten die Entwicklung so, dass Angreifer zunehmend „die Benutzerreise“ angreifen – also die Abfolge von Kommunikation, Bestätigung und Authentisierung. Wie Branchenanalysten in aktuellen Lageeinschätzungen betonen, sinkt dadurch der Nutzen einzelner Schutzbausteine, wenn diese nicht als End-to-End-Mehrschichtkonzept (E-Mail, Endpoint, Identität, Betrugserkennung) zusammengreifen. Wettbewerber wie z. B. Anbieter von EDR- und Fraud-Intelligence-Lösungen setzen genau darauf: Telemetrie aus mehreren Quellen und Korrelation auf Transaktions- und Authentisierungsereignissen.
Auch jenseits von Iberien sehen Behörden und Institute vergleichbare Muster. In Deutschland und Österreich werden Warnungen konkret: So macht die Sparkasse Märkisch-Oderland Anfang Juli auf eine Telefonmasche aufmerksam, bei der Betrüger sich als Bankmitarbeiter ausgeben und persönliche Daten oder sogar Debitkarten erbeuten. Die BaFin wiederum warnte vor gefälschten Zahlungsaufforderungen, die im Namen des Bundesfinanzministeriums Steuern für Aktiengeschäfte verlangen. In der Schweiz kommt ein weiterer Aspekt hinzu: Behörden identifizieren gefälschte Sprachnachrichten, die scheinbar von Swisscom oder anderen Mailbox-Diensten stammen, wobei Links auf manipulierte Webseiten führen. Wichtig ist zudem die regulatorische Bewegung: Seit dem 1. Juli müssen Telekommunikationsanbieter in der Schweiz internationale Anrufe mit vorgetäuschten Schweizer Nummern kennzeichnen. Das hilft, ersetzt aber keinen echten Identitätscheck innerhalb der Benutzerprozesse.
Für Unternehmen und Banken ist die Sicherheitsfrage damit auch eine Governance- und Datenschutzfrage. Wenn Angreifer Einmalcodes oder Authentisierungswerte abgreifen, geraten nicht nur Konten in Gefahr, sondern auch personenbezogene Daten, die in Logs, Formularen und Tickets auftauchen. Technisch müssen Banken sicherstellen, dass Endpoint-Komponente und Identitätskomponente harmonieren: Kein Schutz darf in einer Phase „stumm“ bleiben. Praktisch heißt das, Phishing-Trainings mit Detection-Logik zu verbinden, also z. B. verdächtige Attachment-Typen und Steganografie-auffällige Inhalte früh zu blocken, gleichzeitig aber Endpoint-Maßnahmen so auszulegen, dass Keylogging, Screenshot-Capture und Clipboard-Manipulation erkannt werden. Ergänzend sollten Prozesse für Geräte-Registrierung und zusätzliche Authentifizierung so gestaltet sein, dass Social-Engineering-Uploads – wie beim „Access-Aktivierungsbrief“ beschrieben – ohne echte Identitätsverifikation nicht möglich sind.
Historisch war Banking-Malware lange Zeit stark auf „Passwort klauen und fertig“ fokussiert. Frühere Varianten setzten oft auf Browser-Man-in-the-Middle oder reine Formgrabber, während moderne Kampagnen gezielt in den Authentisierungs- und Support-Workflow eindringen. Die heutige Entwicklung zeigt, dass Angreifer immer häufiger nicht nur die technische, sondern auch die organisatorische Kontrollkette angreifen: gefälschte Benachrichtigungen, Geräteaktivierung, telefonische Rückfragen und gefälschte Zahlungswege. Genau deshalb lohnt sich ein Vergleich zwischen klassischen Kontrollmechanismen (E-Mail-Filter, AV) und stärker prozessgetriebenen Ansätzen wie Behavioral Monitoring und Fraud-Korrelation. Der eine findet eher „bekannte Muster“, der andere reagiert auf abweichendes Verhalten über mehrere Schritte hinweg. In der Praxis entscheidet das Zusammenspiel darüber, wie schnell Banken Betrugsversuche stoppen können.
Für die nächsten Monate ist mit weiterer Professionalisierung zu rechnen. Ousaban stammt der Meldung zufolge von der brasilianischen Gruppe Tetrade, die für hochspezialisierte Banking-Trojaner bekannt ist – das spricht dafür, dass die Entwicklerseite Erfahrung in Targeting, Payload-Steuerung und Lateral-Learning aus früheren Kampagnen mitbringt. Gleichzeitig steigen die Anforderungen an Banken und Telekommunikationspartner: Neben inhaltlicher Erkennung werden auch Compliance-Themen relevanter, etwa wie gut Kunden über echte vs. gefälschte Kontaktwege informiert werden und welche Nachweise Banken für Geräte-Registrierung und Passwort-Reset-Prozesse vorhalten müssen. Unternehmen sollten deshalb ihre Sicherheitsroadmap auf „reaktive“ Maßnahmen ergänzen: härtere Offline- und Geräte-Registrierungsprozeduren, strengere Validierung bei Uploads, sowie ein Incident-Playbook, das sowohl Endpoint-Komprimittierung als auch Social-Engineering-Varianten abdeckt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Banking-Trojaner Ousaban: Mehr als 20 Banken in Iberien unter Druck" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Banking-Trojaner Ousaban: Mehr als 20 Banken in Iberien unter Druck" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Banking-Trojaner Ousaban: Mehr als 20 Banken in Iberien unter Druck« bei Google Deutschland suchen, bei Bing oder Google News!