


LONDON (IT BOLTWISE) – Eine Angriffswelle, der Daten-Extortion aus dem Umfeld von UNC6671 zugeschrieben wird, nutzt gezielt Vishing auf privaten Mobilnummern von Mitarbeitenden. Laut Google Threat Intelligence Group und Mandiant sollen die Anrufer dabei als IT-Helpdesk auftreten und „dringende“ Sicherheitsmigrationen einfordern. Die Opfer werden zu angeblich legitimen, aber gefälschten Login-Portalen geleitet, wo AitM-Infrastruktur Anmelde- und MFA-Tokens abgreifen kann. Im Anschluss sollen die Angreifer per Session-Persistenz und Skripten Daten aus Cloud- und SaaS-Umgebungen wie Microsoft 365 und Okta abziehen.
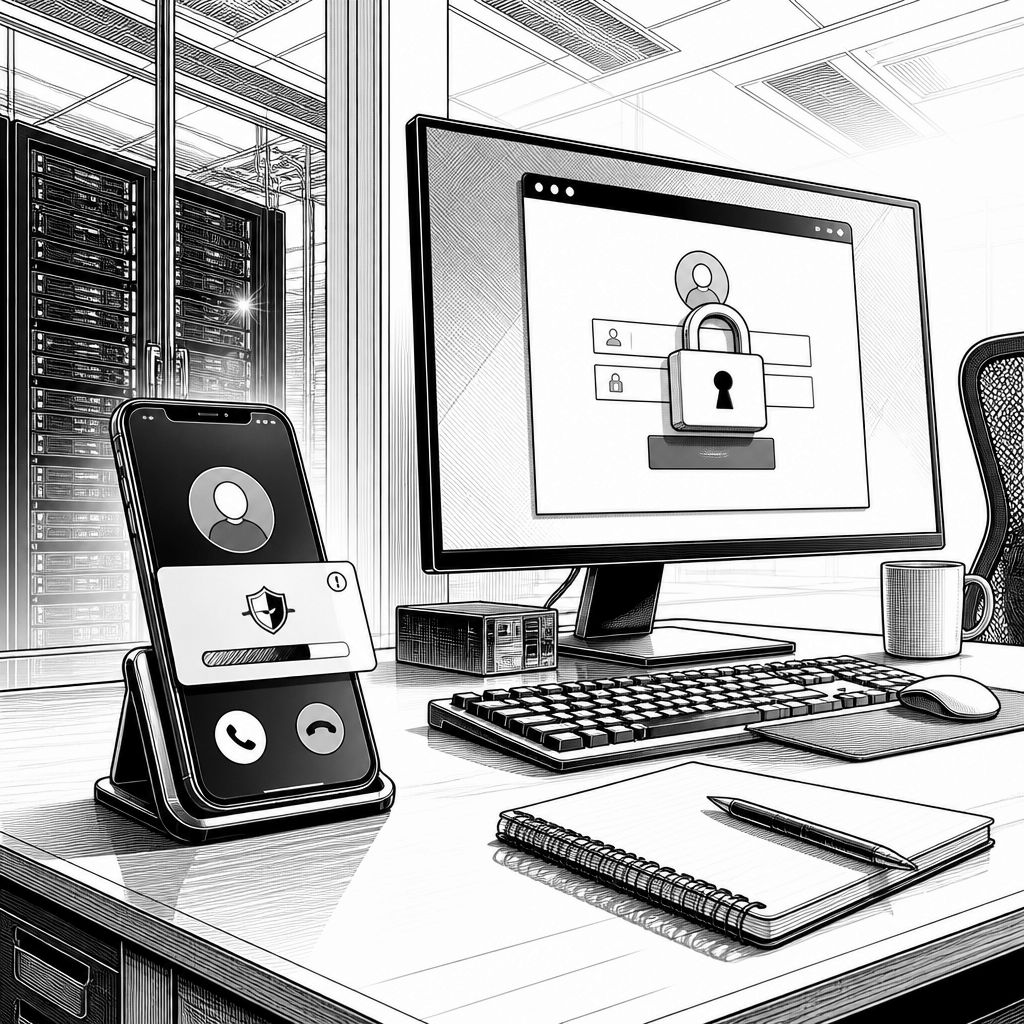
Ungewöhnlich ist bei der aktuellen Berichterstattung vor allem der Einstieg über private Endgeräte: Laut Google Threat Intelligence Group (GTIG) und Mandiant kontaktiert UNC6671 Mitarbeitende häufig nicht über Firmenleitungen, sondern über ihre persönlichen Mobiltelefone. Die Angreifer sollen sich dabei als IT-Helpdesk ausgeben und zu „verpflichtenden, dringenden“ Sicherheitsmigrationen drängen. Solche Anrufe zielen bei vielen Unternehmen genau auf die „kurze Reaktionskette“ ab: Wer ein aktuelles Ticket vermutet und zeitdruckbedingt handelt, tippt eher auf einen Link oder folgt einer Weiterleitung, bevor Security-Teams die Anfrage verifizieren.
Technisch wird der Nutzen der Vishing-Strategie besonders deutlich, wenn der Anruf in einen adversary-in-the-middle-Workflow (AitM) übergeht. Laut GTIG und Mandiant sollen Opfer zu spoofed Login-Portalen geführt werden, die in Echtzeit Zugangsdaten sowie Multi-Faktor-Authentifizierungs-Elemente abfangen. Entscheidend ist dabei weniger das einzelne Passwort als die Kombination aus Credential Harvesting und tokenbasiertem Zugriff: Sobald die Angreifer Anmeldeinformationen und MFA-Tokens besitzen, können sie laut der Analyse Session-Persistenz aufbauen und sich in der Identity- und SaaS-Welt „festsetzen“. Damit verschiebt sich der Angriff vom klassischen Einloggen hin zur kontrollierten Nutzung bestehender Authentifizierungszustände.
Für die Ermittlungs- und Schutzperspektive ist außerdem auffällig, dass UNC6671 nicht als Einzeltäter auftreten soll, sondern mehrere öffentliche Extortion-Marken parallel nutzt. GTIG und Mandiant nennen unter anderem Redact, Pink (als CL-CRI-1147), Helix sowie Falcon (als CL-CRI-1182) und verweisen darauf, dass BlackFile (CL-CRI-1116) zuvor aktiv gewesen sein soll, bevor die Marke am 11. Mai 2026 vorläufig bzw. kontextbezogen „zurückgezogen“ wurde. Die von GTIG beschriebene Logik dahinter: Mit der Aufteilung auf mehrere Brands wollen die Operatoren die Monetarisierung strukturieren, Verhandlungen in Compartments führen und zugleich das Tracking erschweren. Für Administratoren bedeutet das, dass Sperr- und Detektionsregeln nicht nur auf „eine“ Marke oder Domain-Ausprägung trainiert werden dürfen, sondern auf das wiederkehrende Kommunikations- und Token-Muster.
Auch CrowdStrike beschreibt die Vorgehensweise als schnelles Datenstehlen und Erzwingen von Zahlungen, indem IT im Vishing-Kontext nachgeahmt werden soll und eine falsche Dringlichkeit über Account- oder Security-Update-Themen aufgebaut wird. In Verbindung mit AitM-Seiten sollen die Angreifer Auth-Token in Echtzeit abgreifen, um dann über den Identity Provider (IdP) auf mehrere SaaS-Anwendungen zuzugreifen. Ein zentraler Punkt: Laut CrowdStrike ermöglicht das Missbrauchen von Vertrauensbeziehungen zwischen IdP und angebundenen Diensten den lateralen Sprung über das gesamte SaaS-Ökosystem, ohne jede einzelne SaaS-App separat kompromittieren zu müssen. Parallel dazu soll die Gruppe laut Analyse zudem Persistence absichern, indem sie adversary-gesteuerte MFA-Geräte registriert, dabei aber zuvor vorhandene MFA-Geräte entfernt.
Für den konkreten Abwehrbetrieb liefert der Bericht gleich mehrere „harte“ Ansatzpunkte, weil die Angreifer nachweislich mehr als nur ein Login-Portal ausnutzen. SOCRadar beschreibt Pink-Operationen im Juni 2026 als auf „Big Game Hunting“ ausgerichtet, unter anderem mit maßgeschneiderten Okta- und Microsoft-Entra-ID-Phishing-Kits, Zugangs-Gates zur Blockierung von Sandboxes und Forschenden sowie einem Hosting- und Domain-Setup über spezialisierte Infrastruktur. Ergänzend sollen Credential-Harvesting-Panels auf generischen Root-Domains betrieben werden, die Passkeys, MFA oder SSO vorgaukeln und Opfer-spezifische Subdomains zur gezielten Ansprache verwenden; zudem wird laut Bericht beschrieben, dass die Helpdesk-Nummer dabei per Caller-ID-Spoofing vorgegaukelt werden soll. Hinzu kommen weitere, für Defense evasion relevante Schritte: Laut GTIG und Mandiant sollen kompromittierte E-Mail-Konten Passwort-Resets bei nicht-SSO-Anwendungen anstoßen und anschließend systematisch Reset-Bestätigungen sowie Security-Alerts löschen, um eine Entdeckung zu verzögern.
Der Markt- und Risikokontext zeigt sich schließlich in der Reichweite und im Wechsel der Zielbranchen. GTIG nennt eine hohe operative Taktung mit Zielen in Nordamerika, Australien und dem Vereinigten Königreich und berichtet außerdem, dass die Adoption mehrerer öffentlicher Extortion-Brands dazu beitragen könne, Verhandlungen zu monetarisieren und Tracking zu erschweren. In der Zeitspanne zwischen 7. Januar und 12. Mai 2026 soll GTIG über 10,6 Millionen US-Dollar an Bitcoin-Zahlungen zu Wallets verfolgt haben, die den Angreifern zugeordnet wurden; außerdem werden erste Löseforderungen von „über 3 Millionen US-Dollar“ genannt, wobei Reduktionen im Bereich von 50% bis 75% während der Verhandlungen offenbar üblich gewesen sein sollen. In mehr als 53% der Fälle wird laut Bericht ein durchschnittlicher Vergleichspreis von rund 750.000 US-Dollar erwähnt, was die Bedeutung von schnellem Incident Response und verbesserten Authentifizierungs-Workflows unterstreicht.
Für Unternehmen ist die zentrale Lehre daher weniger „noch ein Phishing-Kit“, sondern die konsequente Reduktion der Angriffsfläche rund um Identität, Tokens und Session-Integrität. GTIG empfiehlt laut Bericht phishing-resistente MFA, die Einbindung von SaaS und Cloud-Plattformen in SSO, Session-Kontrollen, die Einschränkung von Authentifizierung auf vertrauenswürdige Netzquellen sowie den Zugriff über corporate-managed Devices. Ebenso wichtig sei laut Analyse das Monitoring von IdP-Logs auf verdächtige MFA-Registrierungen sowie Security-Tooling, das anschlägt, wenn Corporate-Password-Hashes in nicht autorisierten Domänen eingegeben werden. Daneben zeigt die Beschreibung von Bridewell, dass solche Vishing-Kampagnen auch dann scheitern können, wenn Mitarbeiter den offiziellen Service Desk einschalten und bestehende Sicherheitskontrollen die Umleitung blockieren. Entscheidend bleibt: Gegen Angriffe, die AitM-Tokens und Identity-Provider-Beziehungen ausnutzen, reicht „Passiert schon“ bei der MFA-Ebene nicht aus; die Schutzwirkung muss nachweisbar bis in die Token- und Session-Phase reichen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "UNC6671: Vishing auf Privat-Handys zur Umgehung von MFA im SaaS-Zugriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "UNC6671: Vishing auf Privat-Handys zur Umgehung von MFA im SaaS-Zugriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »UNC6671: Vishing auf Privat-Handys zur Umgehung von MFA im SaaS-Zugriff« bei Google Deutschland suchen, bei Bing oder Google News!