


LONDON (IT BOLTWISE) – Eine als Jewelbug bekannte Hackergruppe kompromittiert Regierungs-Webmail-Installationen über einen gemeinsamen Template-Mechanismus. Dabei reicht eine einmal eingeschleuste Skript-Änderung bis in Login-Seiten und Postfachansichten, um Cookies auszulesen und E-Mail-Adressen gezielt zu prüfen. Parallel treibt die Gruppe KI-generierte Inhalte und Click-Fraud voran, die auf gefälschte Krypto-Exchange-Seiten und Download-Fallen führen. Laut Symantec deutet das auf eine organisierte, finanzmotivierte Bedienseite zwischen Spionage und Betrugsbetrieb hin.
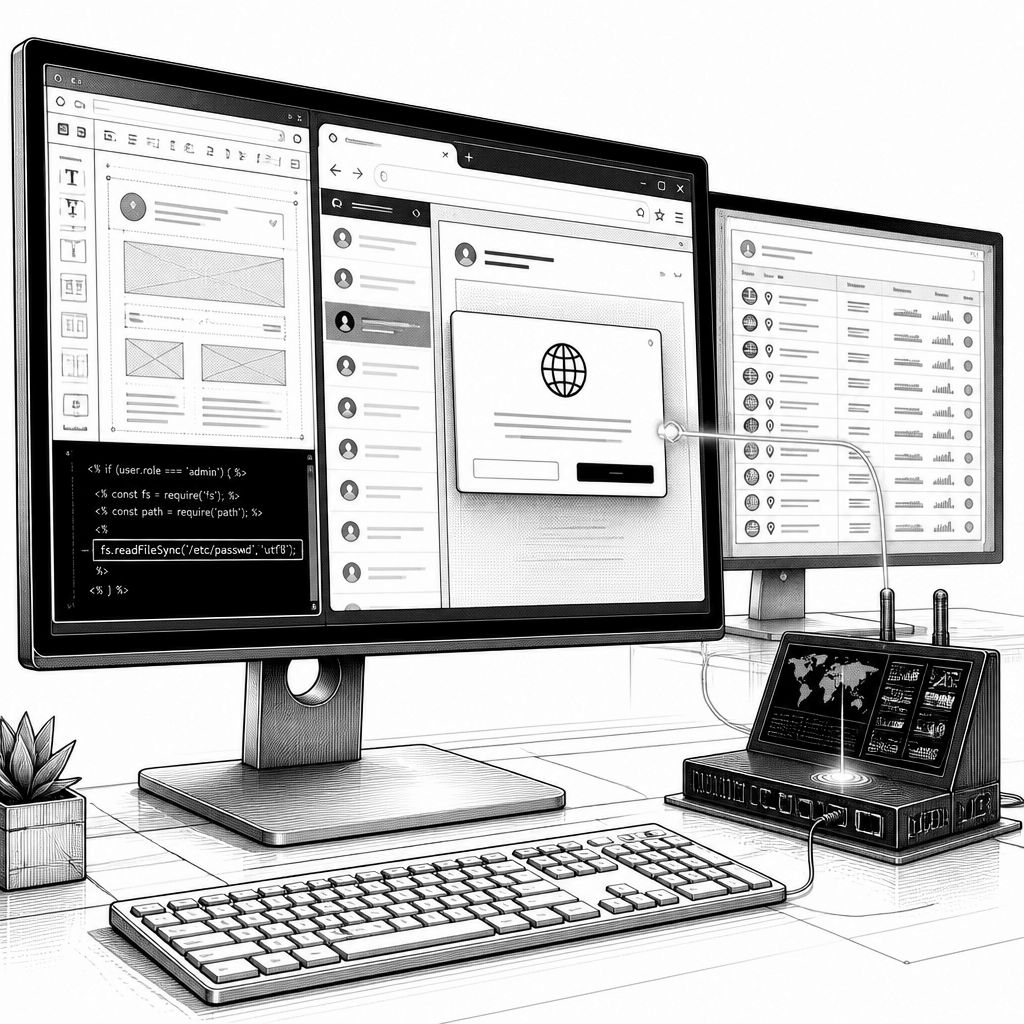
Die neue Detailanalyse zu der Gruppe Jewelbug zeigt ein Muster, das für Betreiber von Unternehmens- und Regierungs-IT besonders kritisch ist: Die Angreifer kombinieren klassische Spionage mit einem profitgetriebenen Betrugsmodell, und sie nutzen dafür denselben Zugriffspfad. Symantec beschreibt, wie das Team über einen gemeinsam genutzten Webmail-Bereich in mehreren staatlichen Umgebungen Fuß fasst. Der entscheidende Punkt liegt nicht nur im initialen Eindringen, sondern in der Skalierbarkeit des Schadcodes: Sobald eine einmalige Änderung an einem gemeinsamen Template in die Installation gelangt, werden nachgelagerte Payloads auf Login- und Mailbox-Seiten für mehrere Tenants automatisch ausgelöst.
Konkret berichtet Symantec, dass Jewelbug die Webmail-Accounts von 15 Regierungstendenzen in einem Kampagnenkontext kompromittierte, der auf ein Land im Nahen Osten ausgerichtet gewesen sei. Für die technische Einordnung ist wichtig, dass die Operation nach Angaben der Analyse aus derselben Kontrollumgebung gesteuert wurde, die sowohl den Spionage- als auch den finanziellen Teil der Aktivitäten abbildet. Die Gruppe, die Symantec als in China ansässig einordnet und auch unter weiteren Namen wie Earth Alux und REF7707 führt, erhielt Schreibzugriff auf die geteilte Webmail-Installation und platzierte ein bösartiges Skript in einer gemeinsamen Vorlage. Dieses Skript läuft danach nicht nur einmal im Hintergrund, sondern startet bei Benutzerinteraktionen: Es wird auf Login-Seiten und in Mail-Ansichten aktiv.
Die Schadlogik folgt anschließend einem klaren Exfiltrations- und Steuerungsablauf. Symantec beschreibt, dass das Skript nach der Ausführung eine WebSocket-Verbindung zum Command-and-Control-Server herstellt. Darüber werden Webmail-Cookies abgegriffen und die E-Mail-Adresse des Nutzers ausgelesen, um festzustellen, ob sie zu einer gezielt relevanten Regierungsdomäne gehört. Für Wertschöpfung und Selektion sorgt damit eine Art „Gatekeeping“: Nur wenn die Identität in den Ziellisten liegt, bekommt das Opfer eine gefälschte Update-Prompt-Interaktion. Als Trigger wird in der Analyse eine gefälschte Adobe-Flash-Aktualisierung genannt, die anschließend die Haupt-Payload auf Windows installiert, die Antino-Backdoor sowie zusätzliche Browser-Werkzeuge nachlädt.
Antino ist dabei nicht der einzige Baustein der Infrastruktur. Symantec erwähnt außerdem, dass Jewelbug ein XG-Web Remote-Access- und Data-Theft-Framework nutzt, um Kampagnen und Informationen aus den Opfersystemen zu verwalten. Für die Delivery-Strategie benennt die Analyse verschiedene Einstiegsvektoren: Antino wird über bösartige HTA-Dateien sowie über gefälschte Adobe-Flash- bzw. Adobe-Installer-Varianten verteilt. Ein weiterer, besonders spürbarer Schritt betrifft Browser: Symantec nennt eine bösartige Browser-Erweiterung für Chrome und Firefox namens „PDF Viewer“, die Cookies und Zugangsdaten stiehlt, den Traffic abgreift, JavaScript injiziert und Remote-Funktionen im Browser-Kontext verfügbar macht. Damit verlagert die Gruppe den Angriff von reiner Postfach-Exfiltration hin zu Session-Diebstahl und stärkerer Eingriffsnahme in die Client-Logik.
Die Größenordnung der finanziell motivierten Komponente wird in der Analyse sehr konkret. Symantec sagt, dass die Angreifer nach Sichtung der eigenen Daten aus Infrastruktur- und C2-Bestandteilen eine „industrial-scale cryptocurrency fraud business“ betrieben hätten. In der Begründung werden Kennwerte genannt: mehr als eine Million Implant-„Check-in“-Zeilen, mehr als 580.000 gestohlene Browser-Cookies, mehrere tausend abgefangene Credentials und über 2.300 exfiltrierte E-Mail-Bodies. Parallel zur Spionagearbeit, die Symantec als über Regionen hinweg beschrieben hat (u. a. Teile des Nahen Ostens sowie Süd- und Südostasien), adressiert der Betrug eine Traffic-Schicht: KI-generierte Artikel sollen Besucher auf gefälschte Krypto-Exchange-Seiten lenken, während Click-Fraud-Bots Such- und Ranking-Signale manipulieren.
Technisch beschreibt Symantec dafür eine automatisierte Angriffspipeline. Diese Pipeline scrapt Keywords, generiert anschließend tausende Fake-Download-Seiten mithilfe KI und veröffentlicht sie über eine Content-Management-Infrastruktur mit 44 Servern sowie hunderten ähnlich aussehenden Domains, die OKX und Binance imitieren. Über Click-Bots wird die Sichtbarkeit der Betrugsseiten erhöht, wodurch Suchmaschinen- und Referral-Signale künstlich verstärkt werden. Als zusätzliche Köder nennt Symantec sports betting, piratierte Livestream-Portale sowie „private detective“-Betrugsmaschen. Besonders relevant für Verteidiger ist zudem der Hinweis auf eine hohe Zuverlässigkeit der Attribution: Symantec ordnet die finanziell motivierten Aktivitäten mit hoher Sicherheit einer chinesischen Firma zu, die SEO-Dienstleistungen bewirbt. Das heißt nicht, dass jede einzelne Komponente automatisch zentral aus einer einzigen Quelle stammt, aber es passt zur beobachteten Automatisierungslogik.
Neben der Webmail-Kette skizziert die Analyse auch weitere Werkzeuge, die die Reichweite erhöhen. Dazu gehört ein Rust-basiertes Implant namens „ClientKing“, das Symantec zufolge Linux-Server, ARM64-Geräte und ASUS-Router adressiert und Funktionen wie Command Execution, SOCKS-Proxying, DNS-Tunneling sowie das Laden von In-Memory-Kernel-Modulen unterstützt. Ergänzend nutzt Jewelbug nach Angaben der Analyse öffentliche Google-Docs, um verschlüsselte bzw. verschleierte Payloads zu hosten, die von den Implantaten abgerufen und ausgeführt werden. Der Effekt ist nicht nur organisatorisch, sondern auch operativ: Malicious Traffic wirkt dadurch stärker wie legitime Google-Dienste, weil die Transportkette über Plattformartefakte läuft. Für Sicherheitsverantwortliche folgt daraus: Einzelmaßnahmen gegen „klassische“ Dateianhänge reichen selten aus, wenn Templates, Sitzungen und Browser-Integrationen als Multiplikator eingesetzt werden.
Für Unternehmen und Behörden ist die Hauptfrage weniger „wie“ man entdeckt, dass ein einzelnes Konto kompromittiert ist, sondern wie man verhindert, dass die Angreifer mit einem Schreibzugriff auf gemeinsame Webmail-Komponenten die Ausspielung innerhalb vieler Tenants automatisieren. Symantec weist zudem darauf hin, dass die Spionage-Teile nach Kompromittierung eines geteilten Web-Hostings durch einen staatlichen Telekom- und Serviceanbieter gesteuert wurden und dass die Kampagne über mehr als 15 Webmail-Tenants lief. Damit wird ein Risiko sichtbar, das sich in vielen Umgebungen wiederholt: Wenn ein shared Service als Single Point of Exploitation dient, kippt die Wirkung von „gezielt“ zu „skaliert“. Gleichzeitig zeigt der Betrugsstrang, wie KI-gestützte Content-Erstellung in eine technische Angriffsarchitektur eingebettet wird – mit der Folge, dass Filterung allein über Domains oder Hashes schnell zu kurz greift.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Jewelbug bricht Regierungs-Webmail auf und betreibt KI-gestützten Krypto-Betrug" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Jewelbug bricht Regierungs-Webmail auf und betreibt KI-gestützten Krypto-Betrug" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Jewelbug bricht Regierungs-Webmail auf und betreibt KI-gestützten Krypto-Betrug« bei Google Deutschland suchen, bei Bing oder Google News!