


LONDON (IT BOLTWISE) – Eine zentraleasiatische Spionagekampagne namens SilkParasite nutzt sieben Remote-Access-Tool-Familien, darunter fünf bisher nicht dokumentierte RATs. Auffällig ist der Einsatz von plugin-orientierten Implantaten und mehrfacher DLL-Sideloading-Delivery, um eine kleine Detektionsfläche zu erreichen. Laut einem technischen Bericht zeigen einzelne Artefakte Hinweise auf KI-gestützte Entwicklung, wobei die Malware selbst nicht als reines KI-Generated-Malware-Produkt eingeordnet wird. Entscheidend für die Zuordnung ist zudem ein Backdoor-Update, das in eine China-nahe Werkzeuglinie eingebettet wirkt.
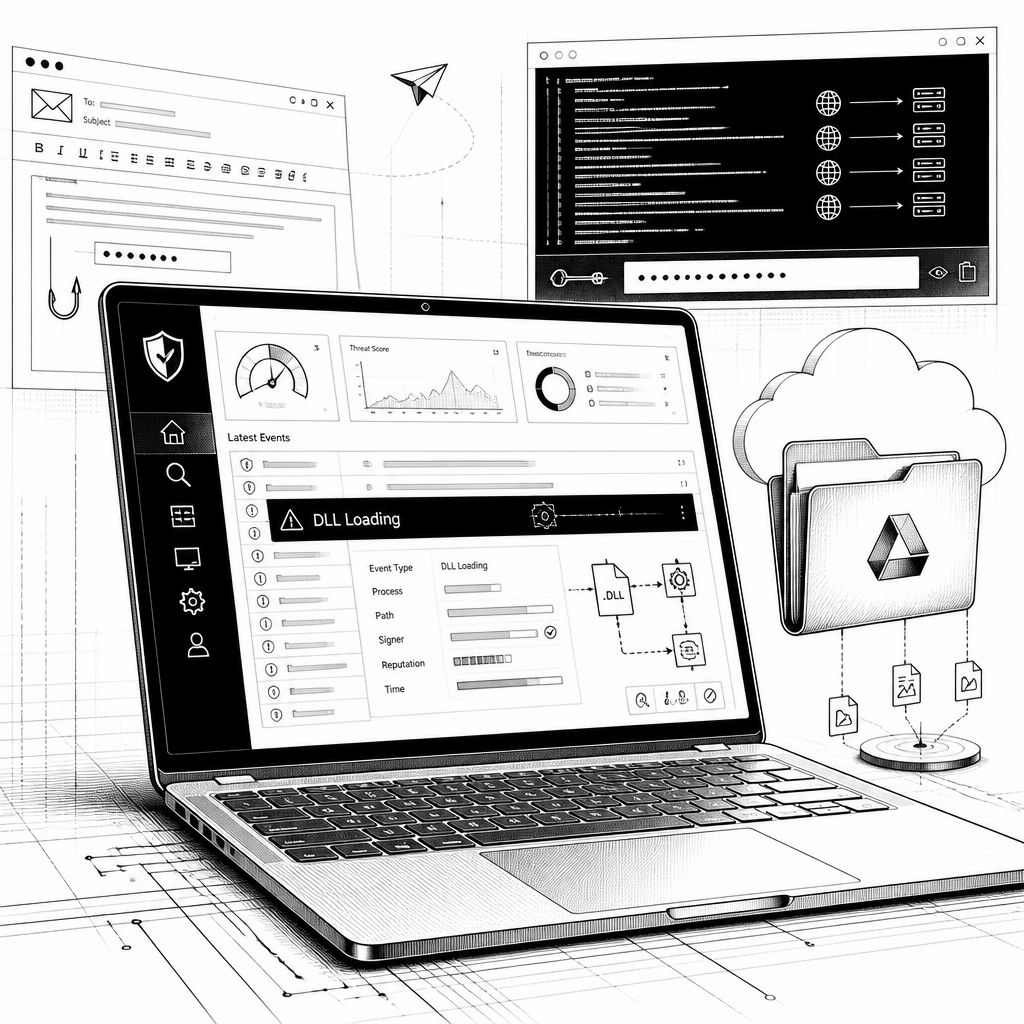
SilkParasite ist als neu beobachtete Cyber-espionage Kampagne vor allem deshalb relevant, weil sie mehrere bekannte Muster moderner APT-Entwicklung in einem konsistenten Werkzeugkasten bündelt. Im Fokus stehen laut einem technischen Bericht der Sicherheitsfirma Bitdefender Labs Regierungsstellen in Zentralasien; die Infiltration arbeitet dabei nicht mit einem einzelnen „Allzweck“-Payload, sondern mit sieben Remote-Access-Tool-Familien. Von diesen sieben RATs seien fünf bisher nicht öffentlich dokumentiert: DriveSilkRAT, CookiETagRAT, NomadRAT, GoginRAT und NodeEdgeRAT. Die Kampagne wurde dem Bericht zufolge erstmals im Spätverlauf 2025 entdeckt und mit mittlerer Zuversicht als China-nexus Bedrohungscluster eingeordnet.
Was die Analyse besonders von „klassischer“ KI-Berichterstattung abgrenzt, ist die Art des KI-Bezugs: Bitdefender Labs spricht nicht davon, dass das gesamte Schadprogramm automatisch generiert wurde. Stattdessen finden sich Spuren von KI-gestützter Entwicklung in Code-Bereichen, die ansonsten nach handwerklich-expertigem Engineering wirken. Die klarste „KI-Quelle“ soll in einem Phishing-Lure stecken, das als KI-generiert beschrieben wird. Gleichzeitig gilt dem Bericht zufolge gerade dieses Element als möglicher Stolperstein: Der Köder sei vermutlich absichtlich so gestaltet, dass er die Attribution erschweren kann, weil er im Vergleich zum Rest der Operation auffällig unpräzise sei.
In der technischen DNA zeigt SilkParasite zudem eine deutliche Professionalisierung über mehrere Stufen. Ein wiederkehrendes Muster ist DLL-Sideloading: Statt einen bereits vorhandenen Binary zu missbrauchen, bringen die Angreifer eine legitim signierte Programmkopie mit und platzieren die „rogue“ DLL neben die ausführbare Datei. Der Effekt ist eine kontrollierte Ausführung des bösartigen Codes durch ein erwartetes Suchverhalten des Loaders. Damit entsteht eine Signal-Lücke für herkömmliche Erkennungslogiken, denn nicht der DLL-Name allein sei aussagekräftig, sondern die Kombination aus legitim wirkender Anwendung, ungewöhnlichem Ausführungsort und dem konkreten Laden der Bibliothek. Für Verteidiger bedeutet das: Detektion braucht eher Verhaltensbaselines und Beziehungslogik zwischen Prozessen und Netzwerkinteraktionen als starre Artefakt-Signaturen.
Die Kampagnenketten starten nach den Angaben typischerweise mit passwortgeschützten RAR-Archiven, die bösartige Microsoft-Office-Dokumente enthalten. Das Passwort wird dem Bericht zufolge direkt in der E-Mail-Bodennachricht geliefert, wodurch die Hürde für Zielnutzer künstlich klein bleibt. Beim Öffnen des Dokuments übernimmt ein Makro den nächsten Schritt und triggert eine DLL-Sideloading-Sequenz, um die erste Stufe des Payloads abzusetzen. Ein zusätzlicher Hinweis auf „Evasion“ ist demnach die Prüfung, ob Kaspersky-Antivirus auf dem System installiert und aktiv läuft, bevor das Makro weiter ausführt. Gerade die hohe regionale Verbreitung des Produkts wird dabei als Kontext genannt, um das Vorgehen als gezielten Versuch zu beschreiben, Detektion durch gängige Engines früh abzufangen.
Von der Architektur her setzen die Operatoren auf Modularität: Fast jedes eingesetzte Tool implementiere eine plugin-orientierte Struktur. So lassen sich Fähigkeiten nachladen oder selektiv bedienen, ohne die gesamte Basis auszutauschen. Bitdefender Labs beschreibt außerdem den praktischen Vorteil, dass Upgrades einzelner Komponenten möglich sind, ohne die zugrunde liegende Foundation zu ersetzen. Die sieben Implantate decken dem Bericht zufolge vier Programmiersprachen ab: .NET/C++, C++, Go und JavaScript. Konzeptionell tauchen bei mehreren RATs Orchestrator- oder Transmitter-Module auf, die C2- und Datenpfade bündeln, während Plugins Aufgaben wie Prozesslisten, Enumerationen, Dateimanagement oder Kommandofunktionen übernehmen. Konkret arbeitet DriveSilkRAT über ein Cloud-gestütztes Command-and-Control-Mechanismus mit Google Drive, bei dem eine Ordnerstruktur als Aufgaben- und Ergebniskanal dient, während CookiETagRAT HTTP-Cookie- oder ETag-Header nutzt, um Befehle zu empfangen und auszuführen.
Auch die benannten Familien liefern unterschiedliche C2- und Ausführungswege. NomadRAT wird als C++-Implantat beschrieben, das einen Hauptorchestrator besitzt sowie eine dedizierte Transmitter-Library für den gesamten C2-Verkehr; Plugins würden serverseitig nur bei Bedarf über numerische Identifier nachgeladen. GoginRAT (Go) weist laut Analyse Ähnlichkeiten zu NomadRAT auf und nutzt ebenfalls einen separaten Transmitter; Dateisystem- und Shell-Funktionen sind dabei als unabhängige Plugins umgesetzt, deren Ergebnisse über einen geteilten Callback zurücklaufen. NodeEdgeRAT (JavaScript) bildet dagegen eine geschlossene Lösung: Kommandos, Dateiverwaltung und Datei-Transfers sollen in einem einzigen Skript gebündelt sein. Ergänzend nennt Bitdefender Labs Indikatoren für KI-unterstützte Entwicklungsprozesse in GoginRAT und NodeEdgeRAT, etwa über Testfunktionen und auffällige Schlüsselkonfigurationen wie eine hard-coded AES-Referenz oder ein Platzhalterfeld („change_this_key“) für einen Verschlüsselungsschlüssel.
Ein weiterer belastbarer Anker für die Einordnung ist die Backdoor-Linie. Die Analyse verweist auf einen Backdoor-Namen namens BLOODALCHEMY, der als aktualisierte Version von Deed RAT beschrieben wird; Deed RAT wiederum sei ein Nachfolger von ShadowPad, das seinerseits als evolutionärer Schritt zu PlugX eingeordnet wird. Sowohl ShadowPad als auch PlugX würden „breit“ von chinesischen Angreifergruppen genutzt, womit sich der China-Nexus des Gesamtclusters stützt. Darüber hinaus erwähnt der Bericht, dass BLOODALCHEMY bereits 2023 durch Elastic Security Labs erstmalig dokumentiert und im Rahmen von Angriffen beobachtet wurde, die REF5961 gegen Regierungsorganisationen in Süd- und Südostasien adressierten. Für die Verteidigung lässt sich daraus eine klare Priorität ableiten: Nicht nur die Namen einzelner Tools oder DLL-Dateien zählen, sondern die wiederkehrende Kette aus Office-Makro-Auslösung, DLL-Sideloading, modularer Ausführung und der konkreten C2-Realisation über Cloud-Services oder Header-basierte Steuerkanäle.
Abschließend lohnt sich die Betrachtung, wie gut „Volumen“-Detektion gegen solche Kampagnen trägt. Bitdefender Labs argumentiert, dass low-footprint plugin-basierte Implantate, die legitime Cloud-Dienste für Kommunikation verwenden, oft schlechter von Erkennungen profitieren, die stark auf Menge oder einzelne Signaturen setzen. Stattdessen braucht es Analysen, die ungewöhnliche Prozess-Netzwerk-Beziehungen sichtbar machen und auch dann greifen, wenn sich Payloads austauschen oder Komponenten nachladen lassen. Für Unternehmen in der Region bedeutet das: Patch- und Makro-Schutz bleibt Grundlage, doch mindestens ebenso wichtig ist ein Monitoring-Ansatz, der DLL-Loading-Events in Kontext setzt – also mit Blick darauf, ob eine signierte Anwendung aus einer ungewöhnlichen Pfadanordnung heraus laden darf und ob der Zeitpunkt mit Office-Makroausführung korreliert. So werden die Stärken einer Plattform wie SilkParasite, nämlich Tarnung über Architekturentscheidungen, für Security-Teams messbarer.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "SilkParasite: Neue RAT-Familien und KI-Hinweise im zentralasiatischen Spionagekontext" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "SilkParasite: Neue RAT-Familien und KI-Hinweise im zentralasiatischen Spionagekontext" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »SilkParasite: Neue RAT-Familien und KI-Hinweise im zentralasiatischen Spionagekontext« bei Google Deutschland suchen, bei Bing oder Google News!