


LONDON (IT BOLTWISE) – Der mutmaßliche nordkoreanische Akteur Jade Sleet wird mit einer neuen Kompromittierung eines indischen IT-Dienstleisters in Verbindung gebracht. Laut den vorliegenden Analysen setzten die Angreifer auf macOS-Backdoors namens FLATROOF (Gaslight) und ROOFDECK, die bereits aus früheren Angriffen bekannt waren. Die Kampagne zielt besonders auf Entwicklerrollen und missbraucht deren Tooling, unter anderem mit weaponisierten Terraform-Abhängigkeiten. Offen bleibt vorerst, wie genau die Schadsoftware auf ein Apple-Silicon-MacBook gelangte, während Indizien auf eine Inbetriebnahme nach dem Öffnen eines Cursor-Workspace hindeuten.
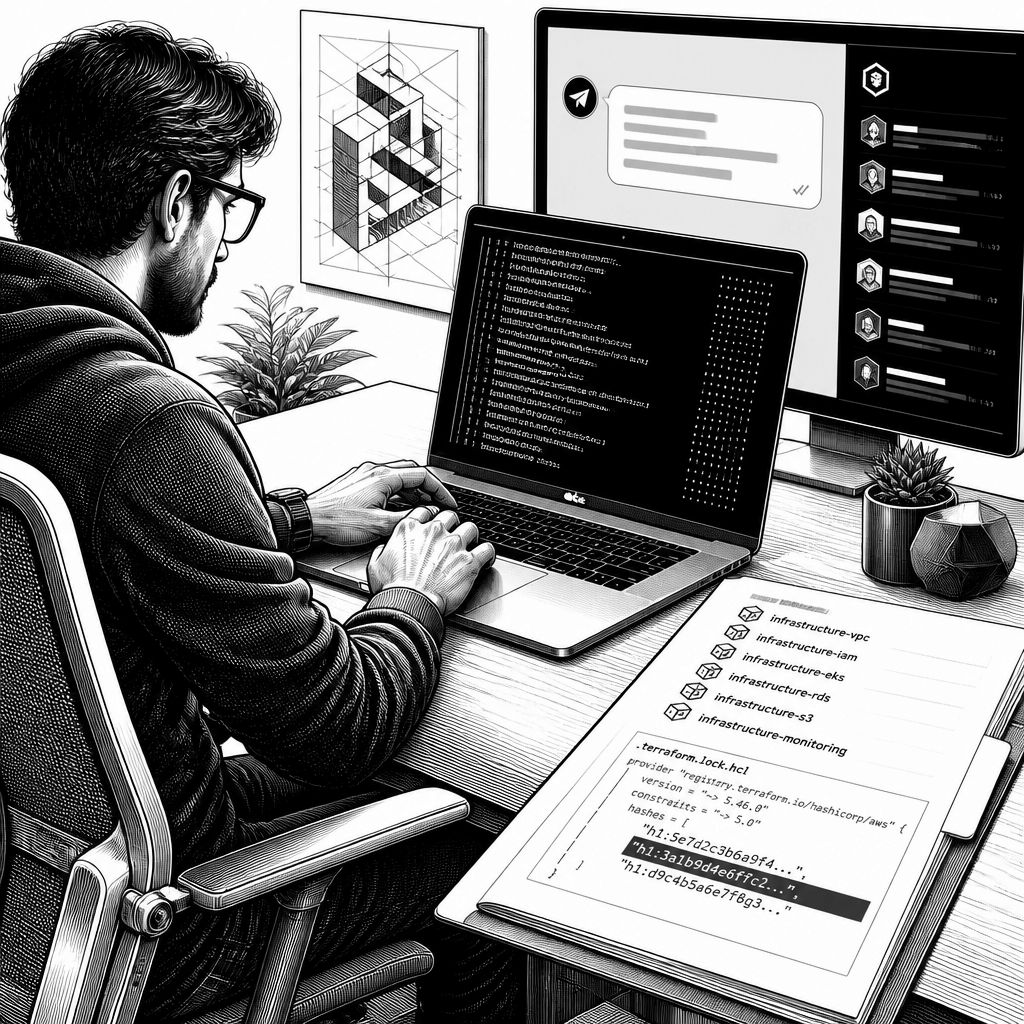
Die aktuelle Aktivität, die dem nordkoreanisch zugerechneten Threat Actor Jade Sleet zugeordnet wird, zeigt erneut, wie konsequent sich die Angriffsstrategie von klassischen „User-Endpoint“-Szenarien hin zu Entwicklerumgebungen verschiebt. Laut den veröffentlichten Beobachtungen wurde nicht ein Unternehmen „von der Stange“ getroffen, sondern ein IT-Dienstleister in Indien, der über ein Apple-Silicon-MacBook eines DevOps-Ingenieurs kompromittiert worden sein soll. Die Nachricht ist weniger wegen der bloßen MACOS-Nutzung neu, sondern weil die Kette über das Entwickler-Tooling läuft: vom Social Engineering bis zu einem manipulierten Infrastructure-as-Code-Workflow.
Technisch beschreiben die Analysen eine mehrstufige Vorgehensweise, bei der zwei Backdoors auf ARM-basierten macOS-Systemen im Mittelpunkt stehen: FLATROOF (auch als Gaslight geführt) und ROOFDECK. FLATROOF wird als Backdoor klassifiziert, die Telegram für Command-and-Control (C2) nutzt und darüber hinaus typische Aufgaben wie Befehlsausführung sowie Datei-Upload und -Download erlaubt. Zudem soll ein Python-Modul Daten aus gängigen Browsern (Chrome, Brave, Firefox und Safari) sowie aus Terminal-Command-Histories, einer Auflistung installierter Anwendungen, Hardware- und Softwareprofilen und einem Snapshot laufender Prozesse erheben. Dazu kommen Informationen aus dem Login-Schlüsselbund in Form einer Kopie der Datei login.keychain-db. ROOFDECK setzt derweil auf den Nostr-Protokollstack für dezentrale C2-Kommunikation und wird als vielseitiges Post-Exploitation-Werkzeug dargestellt: Systemrekonfiguration, Dateimanipulation, Remote-Shell-Fähigkeiten, laterale Bewegung und Persistenz über Launch Agents.
Besonders auffällig ist der Weg ins Ziel über Infrastructure-as-Code-Prozesse. Den Beschreibungen zufolge sollen Angreifer „Coding Project Lures“ nutzen, die thematisch als Infrastruktur-Engineering-Projekte erscheinen, die zu dem Unternehmen passen, das die Akteure gegenüber Kandidaten vorgeben zu sein. Die benannten Security Researcher Albert Priego, Alex Delamotte und Matej Havranek beschreiben dieses Muster so, dass die Repository-Themen auf die Infrastrukturarbeit im Umfeld des vermeintlichen Auftraggebers zugeschnitten sind. In der Praxis wird das im Workflow sichtbar: In beobachteten Repositories wird eine weaponisierte Terraform-Dependency-Lock-Datei wie .terraform.lock.hcl verwendet. Diese Datei verweist auf bösartige Domains; sobald ein Entwickler dann den üblichen Befehl terraform init ausführt, lädt die Plattform offenbar vom Angreifer gesteuerte Module nach.
Damit reiht sich das Vorgehen in eine breitere, seit Jahren beobachtete Logik ein, die Jade Sleet und verwandte Gruppen auch in früheren Kampagnen prägt: zunächst Zugang über Dritteinflüsse und die Software-Lieferkette, danach Ausnutzung der Vertrauensstellungen, die Entwicklerumgebungen in Cloud, Pipelines und Quellcode besitzen. Für den konkreten Fall nennen die Analysen Indizien, dass die Backdoors nicht sofort aktiv waren, sondern zunächst schlummerten. Demnach hätten die bösartigen Komponenten auf dem betroffenen System ab dem 18. März 2026 nachweisbar sein können, während Aktivität wie Beaconing und Host-Aktivitäten erst am 29. März einsetzten. Außerdem wird angegeben, dass die „erste“ Ausführung durch Cursor erfolgt sei – wenige Sekunden nachdem ein bestimmter Workspace geöffnet wurde.
Die Details zur Implant-Logik unterstreichen zudem, warum die Gruppe in Toolchain-Umgebungen besonders gefährlich wirkt. ROOFDECK soll als Follow-up-Tool nach dem Aufbau von anfänglichem Zugriff und Kontrolle eingesetzt werden. Zusätzlich wird für den 20. April 2026 eine aktualisierte Variante von ROOFDECK genannt, die laut den vorliegenden Angaben einen Tag nach dem öffentlichen Eingeständnis eines Hacks am LayerZero-Ökosystem (im Umfeld von KelpDAO) ausgerollt worden sein soll. Die Neuerung entfernt offenbar vorhandene ROOFDECK- und FLATROOF-Binaries, reduziert Symbole und Debug-Informationen und zielt damit direkt auf Detektions- und Reverse-Engineering-Aufwände. Diese Art von „hygienischem“ Repacking ist bei professionellen Toolsets häufig: Sie ändert nicht zwingend die funktionale Wirkung, aber sie verschiebt die Signatur- und Forensiklandschaft spürbar.
Aus Marktsicht ist die Einordnung klar: Für Unternehmen und vor allem für Security-Teams ist der DevOps-Desktop oder das lokale Notebook inzwischen Teil der Angriffsfläche geworden. In Endpoints liegen Zugriffspfade zu Cloud-Accounts, Build- und CI/CD-Pipelines sowie Repositories – und damit Daten, die im Incident-Fall oft schon nach kurzer Zeit produktionsrelevant werden. Die Analysen nennen zudem, dass die Gruppen Social-Engineering-Varianten nutzen, etwa Job-Interview-Lures als Einstieg, und dass Zielpersonen in DevOps-, Kryptographie- oder FinTech-nahem Umfeld identifiziert worden seien. Insgesamt wirkt das wie eine Spezialisierung auf „eine Person zur falschen Zeit“: Purpose-built Development Environments, kombiniert mit backdoored Terraform-Builds, die offenbar je Opfer variieren.
Für die Verteidigung folgt daraus weniger ein einzelnes „Produkt-Problem“, sondern eine mehrschichtige Systemfrage: Wie früh erkennt man manipulative Eingriffe in IaC-Artefakte wie Lockfiles, wie konsequent wird die Herkunft von Modulen geprüft, und wie eng wird der Terraform-Run-Prozess abgesichert? Wenn ein normaler Entwickler-Workflow am Ende unbemerkt vom Angreifer kontrollierte Module nachlädt, verschiebt sich das typische Kontrollmodell von „nur Laufzeit“ hin zu Supply-Chain-Checks im Build- und Repo-Lebenszyklus. In diesem Umfeld werden auch EDR- und Monitoring-Strategien für Entwicklungsmaschinen relevanter, weil die Persistenzmechanismen – etwa über Launch Agents – und das anwendungsnahe C2-Bündel nicht nur auf Netzwerkebene auffallen, sondern auch im Kontext des Nutzers, des Workspaces und der Toolausführung. Die Kampagne ist damit weniger ein Einzelfall als ein Signal: Angriffsgruppen, die Entwickler vertrauenswürdig imitieren, müssen nicht zuerst ein ganzes Netzwerk knacken – sie beginnen an der Stelle, an der Infrastruktur „normal“ gebaut wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Jade Sleet kompromittiert Entwickler: FLATROOF und ROOFDECK greifen macOS an" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Jade Sleet kompromittiert Entwickler: FLATROOF und ROOFDECK greifen macOS an" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Jade Sleet kompromittiert Entwickler: FLATROOF und ROOFDECK greifen macOS an« bei Google Deutschland suchen, bei Bing oder Google News!