


LONDON (IT BOLTWISE) – Eine langlaufende Recruiting-Kampagne mit dem Namen „Contagious Interview“ soll mindestens 30.000 Geräte in über 100 Ländern kompromittiert haben. Dabei sollen Angreifer mehr als 7.000 Kryptowallets angezapft und dabei mindestens 10,71 Millionen US-Dollar an Krypto erbeutet haben. Besondere Zielgruppe sind Webdesigner, Ingenieure und KI-nahe Spezialisten aus dem Web3-Umfeld, die über soziale Medien in scheinbar legitime Auswahlprozesse geraten. Parallel erweitert ein separates „IT-Worker“-Modell offenbar das Vorgehen durch Proxy-Einstellungen über Chat- und Discord-Strukturen.
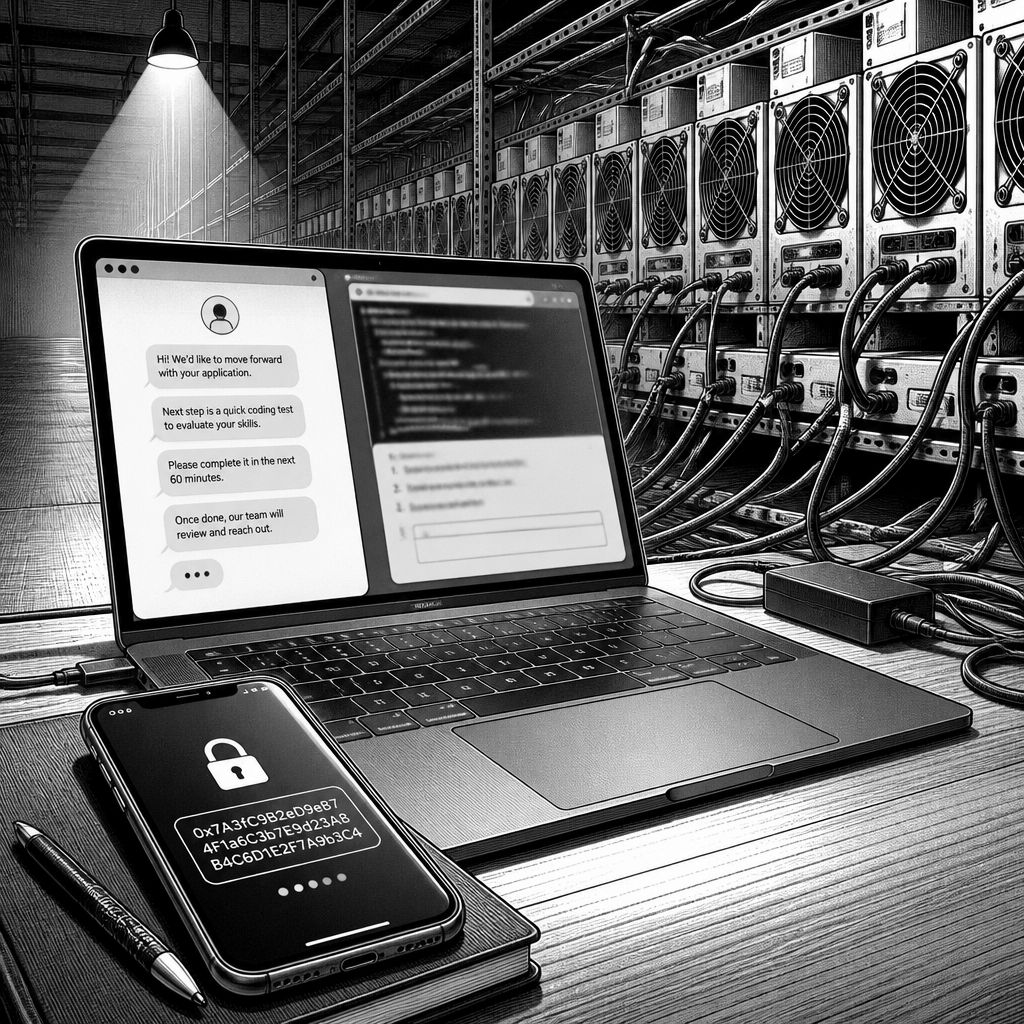
Hinter „Contagious Interview“ steckt keine klassische Malware-Verbreitung über öffentlich zugängliche Downloads, sondern ein Social-Engineering-Workflow, der sich wie ein professioneller Bewerbungsprozess tarnt. Laut gemeinsamer Cybersecurity-Warnung sollen die Verantwortlichen mindestens 30.000 kompromittierte Geräte in mehr als 100 Ländern erreicht haben. Besonders auffällig ist dabei die Zielausrichtung: Webdesigner, Softwareingenieure sowie spezialisierte Rollen aus Kryptowährungs-, Blockchain- und Web3-Teams werden nicht zufällig ausgewählt, sondern gezielt an „Einstiegspunkte“ adressiert, die ohnehin viel mit Webanwendungen, Authentifizierung und Entwickler-Tooling zu tun haben.
Die Angriffslogik setzt früh auf Vertrauen und dann auf messbare Test-Interaktionen. Der Einstieg erfolgt über Social-Media-Kontakte, etwa über Rekrutierungsansprachen auf Plattformen wie LinkedIn, bei denen die Angreifer mit lukrativen Jobangeboten rapportaufbauen. Sobald der Kontakt etabliert ist, fordern sie die Kandidaten zu einer mehrstufigen „Job Assessment“- oder Coding-Test-Sequenz auf. Technisch wird das als Kette ausfolgender Aktionen umgesetzt: In dem Moment, in dem ein Ziel die vorbereiteten Schritte ausführt, soll eine Infektionskette starten, die am Ende unterschiedliche Malware-Familien nachlädt – darunter BeaverTail, InvisibleFerret, FlexibleFerret, GolangGhost, PylangGhost, OtterCookie, RATatouille, OtterCandy und StoatWaffle. Entscheidend ist: Die Kampagne nutzt die Eingabe des Kandidaten als Auslöser, nicht als zufälliges Verhalten im Internet.
Für Unternehmen wird das besonders heikel, weil die kompromittierten Systeme nicht nur für Datendiebstahl genutzt werden, sondern auch für anhaltenden Zugriff und seitliches Vorgehen. Die Warnung beschreibt, dass der Angreifer nach erfolgreicher Etablierung Backdoor-Zugriff missbraucht, um Remote-Access-Trojaner bereitzustellen, die Persistenz ermöglichen und Daten exfiltrieren. Damit rückt auch die Frage in den Vordergrund, welche Rolle Entwickler-Workstations im Sicherheitsmodell spielen: Wenn ein individuelles Entwicklungsgerät Tokens, Zugangsdaten oder interne Ressourcen berührt, kann daraus in kurzer Zeit mehr werden als ein einmaliger Credential-Diebstahl. Entsprechend nennt die Warnung als Mehrwert für die Angreifer auch das Eindringen in Organisationen, die die Zielpersonen beschäftigen – inklusive Spionage, IP-Abfluss und weiterer Bewegung innerhalb von Unternehmensnetzwerken.
Finanziell wird das Ganze über Kryptowallets operationalisiert. Laut den Angaben sollen die Angreifer Funds oder Kontozugangsdaten aus über 7.000 Kryptowallets entnommen haben, wobei die Gesamtschätzung mindestens 10,71 Millionen US-Dollar in Krypto umfasst. Die Kampagne ist außerdem mit mehreren Bezeichnungen in der Sicherheitscommunity verknüpft – etwa CL-STA-0240, DeceptiveDevelopment, DEV#POPPER, PurpleBravo oder UNC5342. Diese Vielfalt ist weniger ein Marketing, sondern ein praktischer Effekt: Verschiedene Teams klassifizieren ähnliche Taktiken, Tools oder Infrastrukturen unter unterschiedlichen Namen. Für Verteidiger bedeutet das vor allem, dass Warn- und Erkennungsregeln besser über mehrere Taxonomien hinweg abgeglichen werden müssen, statt sich nur auf ein einziges „Label“ zu verlassen.
Auch die Infrastruktur wirkt weniger wie „eine Gruppe mit wenigen Tools“, sondern eher wie ein Betriebsmodell mit Logistikschritten: Die Warnung verweist auf Laptop-Farmen, die von Unterstützern betrieben werden, etwa in Japan. Darüber hinaus soll der Einsatz von IP- und Zugriffsressourcen teilweise über Cluster hinweg geteilt werden – inklusive der Nutzung gleicher IP-Adressen beim Zugriff auf solche Farmen und bei Bewerbungsaktivitäten. Gleichzeitig wird beschrieben, dass Angreifer nicht nur durch reines Recruiting agieren, sondern auch online mit Entwicklern kommunizieren und Enabler in mehreren Ländern einsetzen, um Geräteverwaltung und Remote-Management aufzubauen. Genau hier liegt ein technischer Hebel: Wenn die Initialkompromittierung über ein vermeintlich „vertrauenswürdiges“ Recruiting-Szenario läuft, wird die später sichtbare Infrastruktur oft erst spät erkannt – und damit steigt die Wahrscheinlichkeit, dass Persistenz-Mechanismen bereits aktiv sind.
Parallel zur Malware-Komponente wird in der Quelle ein verwandtes Muster beschrieben: das „IT-Worker“-Programm, das offenbar darauf zielt, illegale Einnahmen zu generieren, indem Identitäten unter falschen Voraussetzungen Jobs in westlichen Unternehmen oder anderen Regionen erreichen. Solche Programme haben historisch Parallelen zum Auslandsarbeits-Ansatz, bei dem Arbeitskräfte im Ausland eingesetzt wurden, um Devisen zu erwirtschaften; die Cyber-Variante verlegt diese Idee in den digitalen Arbeitsmarkt. Laut Analyseberichten werden dabei zunehmend KI-gestützte Verfahren eingesetzt, um fiktive Profile zu erstellen und die Reichweite global zu erweitern. In einer weiteren Darstellung wird außerdem erwähnt, dass interne Infrastrukturanalysen als Hauptzielräume die USA und Japan nahelegen und dass Dienste wie VPN-Anbieter zum Beschaffen von Exit-Nodes genutzt werden sollen. Für IT-Teams heißt das: Authentifizierungs- und Freigabeprozesse dürfen nicht allein auf Identitätsbehauptungen vertrauen, sondern brauchen belastbare technische und organisatorische Verifikationsketten.
Besonders konkret wird das in einem Beispiel, bei dem ein Recruiting-Proxy-Ansatz über Discord-Strukturen beschrieben wird. Dort soll ein Server mit dem Namen „Mouse Review“ gefälschte Jobangebote verbreitet haben, die Personen in den USA, der EU und in Lateinamerika als „Proxies“ anwerben. Die Idee dahinter ist operativ: Proxy-Hiring kann helfen, geografische Blöcke, KYC-Checks und Sanktionsprüfungen zu umgehen, weil nicht die tatsächliche Person hinter der Bewerbung steht. Laut der Darstellung werden Proxy-Personen finanziell beteiligt, während die technische Arbeit weiterhin über die nicht-offenlegten Akteure erfolgt. In einem solchen Szenario wird ein Teil der Sicherheitslast auf die Proxy-Personen verschoben, obwohl die eigentliche Gefahr im Hintergrund stattfindet: kompromittierte Geräte, geteilte Zugänge und die Nutzung gestohlener Identitätsmaterialien können im nächsten Schritt wieder in die Recruiting- und Zugriffs-Kette zurückfließen.
Für die Praxis folgt daraus weniger ein einzelner „Patch“, sondern eine Überarbeitung des Risikobilds für HR- und Entwicklerprozesse. Wenn Recruiting sich wie ein technisches Onboarding anfühlt, müssen Unternehmen vertraglich, organisatorisch und technisch klar machen, dass Coding-Tests nicht auf privaten oder unkontrollierten Umgebungen stattfinden dürfen, wenn sensible Zugänge oder Identitätsdaten im Spiel sind. Auch Monitoring-Strategien profitieren: Geräte, die in kurzer Zeit in ungewöhnliche externe Dialoge oder interaktive Test-Skripte geraten, sollten als besonders kritisch gelten. Schließlich zeigt die Quelle, dass die Kampagne nicht bei einer Initialinfektion stehen bleibt, sondern Backdoor-Zugriff, Exfiltration und laterale Ausbreitung als wiederkehrendes Muster betrachtet. Wer Recruiting-Workflows als „Soft Target“ unterschätzt, übersieht oft die härteste Schnittstelle: den Moment, in dem Zugangsdaten und technische Arbeitsmittel im selben Prozess zusammenlaufen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "„Contagious Interview“: Kampagne kompromittiert 30.000 Geräte und stiehlt Krypto" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "„Contagious Interview“: Kampagne kompromittiert 30.000 Geräte und stiehlt Krypto" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »„Contagious Interview“: Kampagne kompromittiert 30.000 Geräte und stiehlt Krypto« bei Google Deutschland suchen, bei Bing oder Google News!