


LONDON (IT BOLTWISE) – WordPress 7.1.2 bringt ein reines Sicherheitsupdate, das eine als kritisch bewertete Schwachstelle schließt. Betroffen ist die Auflösung von Seitenvorlagen: Unter bestimmten Voraussetzungen kann ein nicht authentifizierter Angreifer eine lesbare lokale PHP-Datei außerhalb des aktiven Theme-Verzeichnisses einbinden. Je nach Server- und Theme-Konstellation kann daraus Schadcodeausführung bis hin zur Remote Code Execution folgen. Betreiber sollten die Installation daher zeitnah aktualisieren, insbesondere wenn kein automatisches Update aktiv ist.
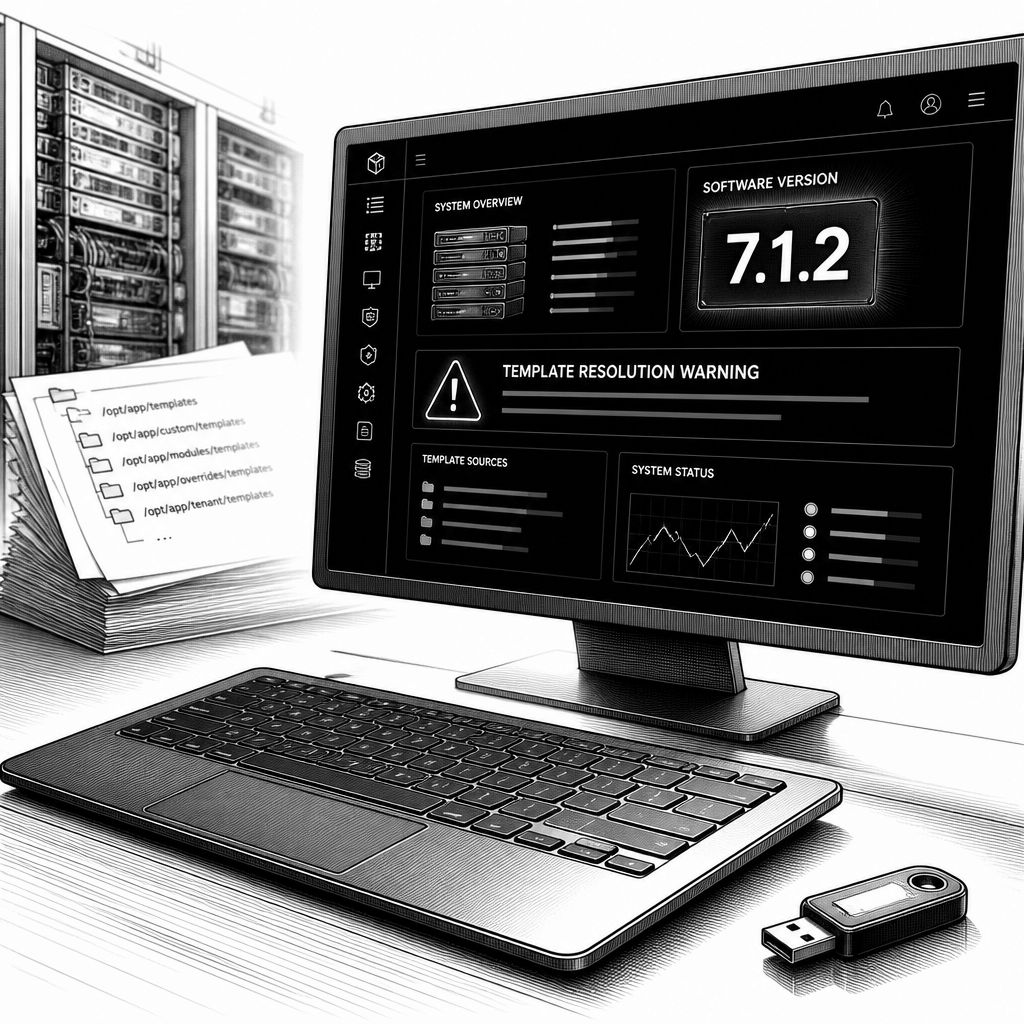
WordPress 7.1.2 kommt weniger als Funktionsupdate daher, sondern als klarer Sicherheits-Fokus: Das CMS-Team hat die Version veröffentlicht, um eine als kritisch eingestufte Schwachstelle zu beheben. Für Administratoren zählt dabei vor allem der Hebel, den ein Update in der Praxis bietet. Wenn kein automatisches Patch-Management greift, wird aus „zeitnah“ schnell „heute noch“, weil bei kritischen Lücken der Zeitraum bis zur Ausnutzung typischerweise kurz wird. Konkret zielt die Änderung auf einen Teil der Vorlage-Verarbeitung, also auf den Weg, wie WordPress Seiten-Templates in eine auslieferbare Ausgabe übersetzt.
Technisch betrifft die Lücke die Auflösung von Seitenvorlagen. Unter bestimmten Bedingungen kann ein Angreifer ohne Authentifizierung erreichen, dass eine lesbare lokale PHP-Datei außerhalb des aktiven Theme-Verzeichnisses eingebunden wird. Das ist mehr als ein klassischer Informationsleck, weil „Einbinden“ in diesem Kontext bedeutet, dass eine Datei vom System so geladen wird, wie es für PHP-Templates vorgesehen ist. Sobald die Serverumgebung und das aktive Theme bestimmte Voraussetzungen erfüllen, steigt das Risiko von der unbeabsichtigten Datei-Reichweite hin zur Ausführung von Schadcode. Im Worst Case kann das als Remote Code Execution beschrieben werden, also als Möglichkeit, Code aus der Ferne auf dem Server laufen zu lassen.
Damit rückt die Frage in den Mittelpunkt, wie WordPress und Themes zusammenarbeiten: Themes liefern Vorlagen, WordPress löst diese zur Laufzeit aus und bindet sie in die Ausgabekette ein. Genau in dieser Übergabestelle entsteht häufig die Angriffsfläche, etwa wenn Pfade oder Zuordnungsregeln nicht strikt genug abgesichert sind. Für Betreiber heißt das: Das Risiko hängt nicht nur von „WordPress ja/nein“ ab, sondern auch von der konkreten Theme-Konfiguration und der Art, wie der Server die PHP-Dateien verarbeitet. Gerade bei Installationen, die viele individuelle Anpassungen oder ungewöhnliche Template-Strukturen verwenden, sollte das Update als Teil des normalen Betriebsprozesses behandelt werden, nicht als gelegentliche Wartung.
Aus organisatorischer Sicht lohnt sich deshalb ein Blick auf den Update-Workflow. Viele Teams verlassen sich auf Auto-Updates, doch bei älteren Installationslandschaften oder in Umgebungen mit strikten Freigabeprozessen sind automatische Mechanismen oft reduziert oder deaktiviert. Wer WordPress 7.1.2 nicht automatisch bekommt, sollte heute die Version im Staging testen und anschließend im Produktionssystem einspielen. Wichtig ist dabei, nicht nur die Aktualisierung selbst zu prüfen, sondern auch die Templates und häufig genutzten Seiten nach dem Deployment zu validieren. Gerade weil die Lücke an der Vorlage-Auflösung hängt, kann ein schneller Funktionstest mit typischen Seitenaufrufen und Theme-Varianten die Sicherheitspraxis abrunden, ohne das Risiko unnötig zu verlängern.
Auch der Sicherheitsbetrieb profitiert von einer sauberen Reaktion: Log- und Monitoring-Setups können nach dem Update helfen, Anomalien zu erkennen, die auf vorbereitende Schritte hindeuten. Dazu gehören ungewöhnliche Request-Muster rund um Seitenvorlagen, plötzliche Fehler in der Template-Verarbeitung oder Auffälligkeiten in der PHP-Ausgabe. Ob und wie stark solche Signale nach außen sichtbar sind, hängt von der Serverkonfiguration ab, aber eine „Sicherheitslücke schließt Update“ endet nicht mit dem Klick auf „Aktualisieren“. Ebenso wichtig ist die Absicherung des Betriebsumfelds: restriktive Dateirechte, saubere Verzeichnisstrukturen und eine Theme-Nutzung, die nicht unnötig Pfadzugriffe erweitert.
Für die Zukunft zeigt der Fall vor allem eines: Bei CMS-Plattformen sind die Angriffsflächen oft dort, wo Inhalte, Vorlagen und Laufzeitlogik ineinandergreifen. Jede WordPress-Version baut auf einer großen Menge an Abwärtskompatibilität, und genau deshalb reagieren Sicherheitsfixes meist auf präzise Komponenten. Wenn die Vorlage-Auflösung in den Fokus rückt, ist das zugleich eine Warnung und ein Leitfaden für Hardening: Auch jenseits des konkreten Patches sollten Teams prüfen, ob ihre Theme- und Plugin-Strukturen unnötige Risiken schaffen, etwa durch ungewöhnliche Template-Verknüpfungen oder unsaubere Dateizugriffe. Mit WordPress 7.1.2 ist der entscheidende Schritt jetzt aber klar: Wer nicht bereits auf dem Stand ist, sollte die Installation zeitnah aktualisieren, um die kritische Angriffsfläche zu schließen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WordPress 7.1.2 schließt kritische Lücke bei Seitenvorlagen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WordPress 7.1.2 schließt kritische Lücke bei Seitenvorlagen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WordPress 7.1.2 schließt kritische Lücke bei Seitenvorlagen« bei Google Deutschland suchen, bei Bing oder Google News!