


LONDON (IT BOLTWISE) – Die neue Version von PamStealer für macOS baut die Entschlüsselung des Hauptpayloads stärker an die Verfügbarkeit eines Server-Backends. Statt RC4-Schlüsselmaterial im JXA-Loader fest einzubetten, holt der Schädling eine Entschlüsselungs-Komponente nach und führt vor dem Entpacken einen X25519-Schlüsselaustausch durch. Zusätzlich setzt er auf mehrstufige Persistence inklusive LaunchAgent und zsh-Hooks sowie Git-Hooks, die bei jedem Checkout oder Commit automatisch nachladen. Für Ermittler wird dadurch die statische Analyse deutlich unpraktischer, weil der Data Encryption Key ohne Live-C2 nicht rekonstruiert werden kann.
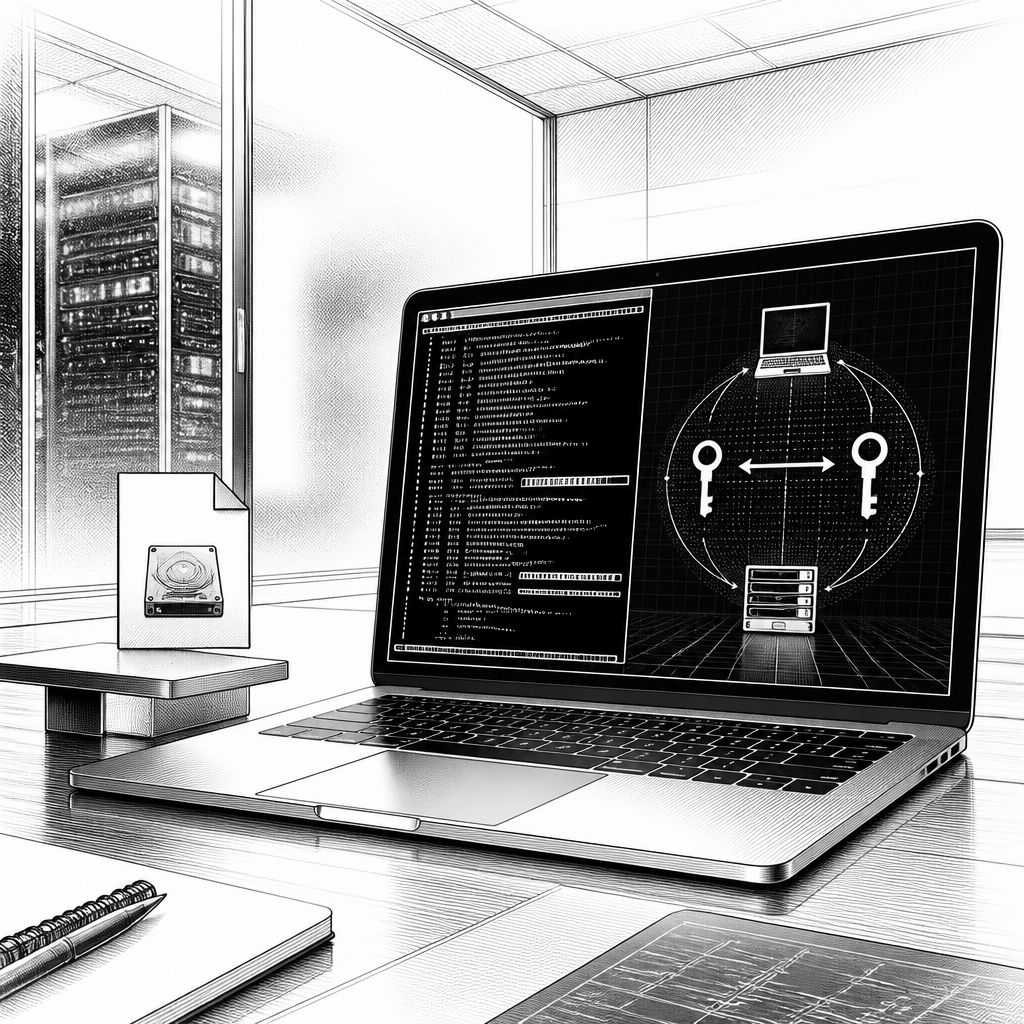
PamStealer entwickelt sich auf macOS weiter weg von „klassischen“ Stealer-Varianten, bei denen ein Loader den Payload im Klartext oder mit gut reproduzierbaren Schlüsseln vorbereitet. In der jüngsten Version verknüpfen die Autoren die Entschlüsselung so eng mit der Infrastruktur des Command-and-Control-Servers, dass die Inhalte des zweiten Stages ohne einen Live-Zugriff praktisch unbrauchbar bleiben. Die Kernidee: Der eigentliche Payload kann nur dann wiederhergestellt werden, wenn der Schädling eine serverseitige Entschlüsselungskette durchläuft und dabei einen frischen Schlüsselaustausch anstößt. Damit verschiebt sich der Aufwand bei der Analyse weg vom rein statischen Reverse Engineering hin zu kontrollierten Laufzeit-Umgebungen mit entsprechenden Netzwerkbedingungen.
Technisch setzt der Angriff weiterhin auf den JavaScript for Automation (JXA)-Dropper, wie es auch aus früheren Beobachtungen bekannt ist. Der Unterschied liegt aber im Timing und in der Materialverteilung: In früheren PamStealer-Varianten integrierten die Loader offenbar Schlüsselmaterial direkt in die JXA-Quelltexte. Bei der neuen Ausprägung wird stattdessen zunächst eine Zweckkomponente für die Entschlüsselung nachgeladen und anschließend ein Key Exchange mit dem Server durchgeführt, bevor der Payload entpackt werden kann. In einer Analyse wird das so beschrieben: „Where earlier variants embedded their payload key material directly in the JXA source, it now fetches a purpose-built decryption utility and completes a key exchange with the server before the payload can be unwrapped“ und weiter: „Without the server’s cooperation, the payload cannot be recovered statically.“ Unterm Strich bedeutet das: Ohne den bereitgestellten privaten Anteil im Backend bleibt der Data Encryption Key (DEK) für die Entschlüsselung nicht rekonstruierbar.
Auch die Social-Engineering-Schiene passt der neue Build an. Statt Nutzer über gefälschte Webseiten unter Namen wie Maccy, Scoppr oder Nancy Clipboard in Richtung Download zu locken, zielt die aktuelle Variante auf eine inoffizielle „Wavel“-Adresse („wavel[.]app“) ab. Der Einstieg folgt dabei einem typischen macOS-Pattern: Über den Button „Download for macOS“ wird ein Disk-Image („Wavel.dmg“) geliefert, das eine kompilierte AppleScript-Datei enthält. Sobald diese geöffnet wird, startet macOSs Script Editor mit Anweisungen, die wiederum den JXA-Dropper anstoßen. Besonders auffällig ist, dass die JXA-Ebene in dieser Kette nicht mehr die komplette Entschlüsselungslogik trägt, sondern vor allem als Transportmedium funktioniert: Der JXA-Prozess decodiert eine Base64-Zeichenkette und übergibt sie als Eingabe an „/bin/zsh -s“, wobei zsh die Bytes vom Standard-Input entgegennimmt und weiter ausführt, während der JXA-Prozess sofort beendet.
Die so nachgeladene zsh-Phase übernimmt dann eine ganze Reihe von Aufgaben, die für eine dauerhafte Ausführung und für die Tarnung gegenüber dem Nutzer entscheidend sind. Dazu gehört das Herunterladen des „pkgunpack“-Dienstprogramms zur Entschlüsselung aus einem angegebenen Host, das Durchführen des X25519-Key-Exchanges sowie das anschließende Decrypting und Staging des Payload-Bundles. Damit das Verhalten weniger sichtbar ist, unterdrückt der Schädling zudem macOS-Benachrichtigungen, die sonst typischerweise warnen, wenn neue Hintergrund-Login-Elemente eingerichtet werden. Für Persistenz setzt PamStealer auf gleich mehrere redundant abgesicherte Mechanismen: per LaunchAgent, über ein Repair-Skript, das fehlende Artefakte wiederherstellt, und über einen Shell-Hook, der das Repair-Skript bei jeder neuen interaktiven zsh-Session anstößt. Ergänzend kommt eine Variante von Git-Hooks hinzu, bei der die Reparaturdatei in „post-checkout“ und „pre-commit“ innerhalb eines githook-Verzeichnisses abgelegt wird und damit bei jedem Checkout oder Commit in jedem betroffenen Repository automatisch aktiv werden kann.
Diese Kombination aus servergebundener Entschlüsselung und mehrschichtiger Persistenz hat direkte Auswirkungen auf die Analyse im Labor. Da die Generierung eines neuen ephemeralen Keypaars pro Ausführung stattfindet, lässt sich ein einmal beobachteter DEK nicht einfach „replayen“, um die Daten später ohne Live-Kommunikation zu entschlüsseln. Dadurch wird ein statischer Zugriff auf die verschlüsselten Payload-Bestandteile erheblich erschwert: Selbst wenn ein Analyst den verschlüsselten Bundle-Container aus dem Staging beschafft, fehlt ohne C2-Zusammenarbeit der Schlüsselabschluss. Die Rolle des Serverbetreibers wird damit faktisch größer, weil die Nutzbarkeit des zweiten Stages an die zeitliche und organisatorische Verfügbarkeit dieser Komponente gekoppelt bleibt. Für Blue-Teams heißt das gleichzeitig: Detektion und Incident-Response müssen stärker auf das Erkennen des Loader-/Staging-Verhaltens und der spezifischen Persistence-Kette zielen, statt nur auf die Inhalte späterer Entschlüsselungsartefakte.
Am Ende folgt der Diebstahlteil, der diesmal in Swift umgesetzt ist; zuvor war die Malware-Implementierung offenbar in Rust gehalten. Trotz dieser technologischen Änderung bleibt das Zielbild konsistent: PamStealer versucht zunächst, Passwörter über eine gefälschte Crash-Dialog-Interaktion zu erfassen und validiert die Eingaben anschließend anhand einer PAM-basierten Prüfung. Danach werden Keychain-Elemente ausgelesen und Credential-Daten aus einer breiten Reihe von Browsern entnommen, darunter gängige Consumer-Browser sowie spezielle Varianten wie Arc, Zen und weitere regionale bzw. stärker datenschutzorientierte Umsetzungen. Darüber hinaus erstellt die Malware ein Fingerprinting-Profil des Systems, sammelt Metadaten und sogar ein Profilfoto des Nutzers, und greift auch auf nutzernahe Dateien wie „.zsh_history“, „.zshrc“, „.bash_history“ und „.gitconfig“ zu. Zusätzlich listet sie laufende Prozesse und installierte Anwendungen auf. In der Analyse wird dabei ausdrücklich hervorgehoben, dass „The inclusion of Arc, Zen and the less common regional and privacy-focused browsers extends the target list noticeably beyond what is typical in commodity macOS stealers“ – das deutet darauf hin, dass die Angreifer ihre Zielabdeckung bewusst erweitert haben.
Für die Branche ist daran vor allem zweierlei interessant: Erstens zeigt der Fall, wie stark moderne Mac-Stealer versuchen, Reverse Engineering zu „entkoppeln“, indem die Verschlüsselung nicht nur obfuskiert wird, sondern funktional von einem Online-Key-Exchange abhängt. Zweitens sieht man, wie Delivery- und Persistence-Mechanismen zusammenspielen: Ein JXA-Loader wirkt wie ein dünner Einstieg, während die wirkliche Funktionalität erst in zsh- und Repository-Triggern sichtbar wird. Wer macOS-Workstations betreibt, sollte deshalb nicht nur auf klassische Indikatoren wie verdächtige Disk-Images achten, sondern auch auf Folgekette und Wiederanlaufpunkte – LaunchAgent-Einträge, zshrc-Hooks sowie Git-Hook-Aktivitäten in „~/.Library/Application Support/System/.githooks/“ sind in der Praxis häufig leichter zu beobachten als die verschlüsselten Inhalte selbst. Das macht die neue PamStealer-Variante weniger „handwerklich“, aber deutlich zielgerichteter für Operationen, in denen Kontrolle über die Entschlüsselungsumgebung mindestens genauso wichtig ist wie die reine Diebstahlroutine.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PamStealer für macOS: Server-Entschlüsselung und Git-Hooks gegen Analyse" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PamStealer für macOS: Server-Entschlüsselung und Git-Hooks gegen Analyse" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PamStealer für macOS: Server-Entschlüsselung und Git-Hooks gegen Analyse« bei Google Deutschland suchen, bei Bing oder Google News!