


LONDON (IT BOLTWISE) – Angriffe beginnen 2026 häufig nicht mehr nur in E-Mail-Postfächern, sondern direkt in der Browser-Sitzung von Geschäftsapps. Besonders gefährlich sind Phishing-Ansätze, die Live-Sessions und Token in Echtzeit abgreifen, sowie ClickFix-Techniken, bei denen Nutzer im Browser kopieren und schädliche Kommandos ausführen. Zusätzlich verschieben Authorization-Phishing und bösartige Browser-Extensions das Risiko weg von klassischen MFA-Checks hin zu OAuth-Zustimmungen und Datenabfluss über installierte Add-ons. Für Sicherheitsteams bedeutet das: Schutz und Sichtbarkeit müssen stärker in den Browser hineinreichen.
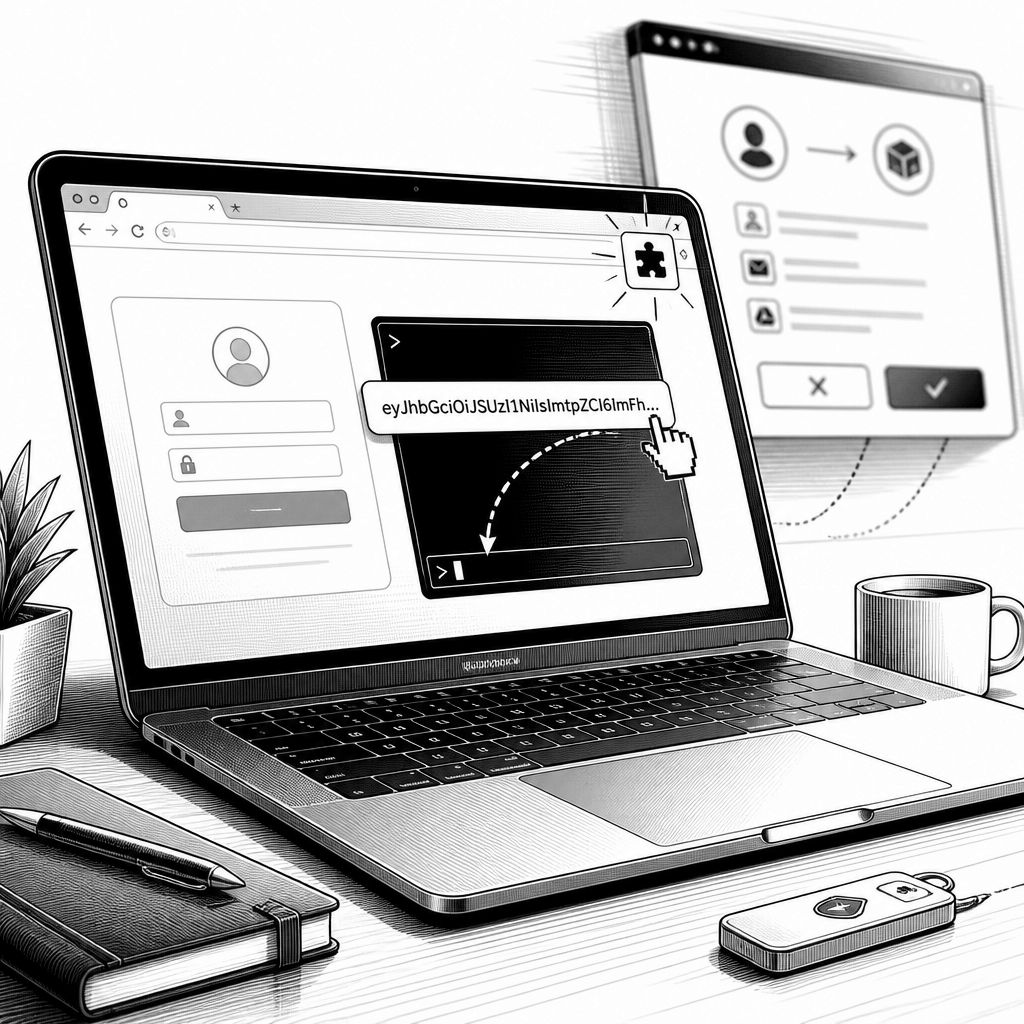
Wer in der IT-Security noch mit dem Bild arbeitet, dass die „erste Attacke“ vor allem im E-Mail-Postfach beginnt, läuft 2026 Gefahr, den entscheidenden Schritt zu übersehen: die Browser-Session. Laut der Darstellung in der Quelle spielen sich viele kompromittierende Prozesse vollständig innerhalb des Browsers ab – vom initialen Zugriff bis zum Ausleiten von Daten. Das ist deshalb so wirksam, weil moderne Unternehmensanwendungen zunehmend als Web-Frontends genutzt werden und weil viele Security-Kontrollen weiterhin an E-Mail, Netzwerkgrenzen oder Endgeräten ansetzen. Sobald der Angriff jedoch in einer konkreten Interaktion zwischen Nutzer und Seite stattfindet, wird das Timing kritisch: Der Browser wird zur Bühne, auf der sich Identitätsdiebstahl, Token-Manipulation und technische Umgehungen parallelisieren.
Im Zentrum stehen mehrere Phishing-Varianten, die nicht nur Anmeldedaten einsammeln, sondern die Authentifizierung „im Moment“ aushebeln. Die Quelle beschreibt Reverse-Proxy-Ansätze vom Typ adversary-in-the-middle (AiTM), bei denen Kits wie „Tycoon“, „Sneaky“ oder „Evilginx“ Live-Interaktionen zwischen Opfer und Zieldienst abfangen. Entscheidend ist dabei nicht nur das Umleiten von Benutzern auf eine gefälschte Seite, sondern das Weiterreichen von Session-Token und Credentials in Echtzeit – wodurch ein großer Teil der Multi-Faktor-Logik umgangen wird. Dass Phishing-Delivery längst über E-Mail hinausgeht, wird ebenfalls betont: Links sollen über Instant Messaging, soziale Netzwerke, SMS, bösartige Werbung und In-App-Nachrichten verteilt werden. Zusätzlich nennt die Quelle Indikatoren, die Blocklisten als alleinige Strategie schwächen, etwa die kurze Lebensdauer vieler Phishing-Domains und die hohe Quote von Phishing-Starts außerhalb von klassischen Mailkanälen.
Noch konkreter wird das Risiko an einer zweiten Technik: „Malicious copy and paste“, in der Quelle als ClickFix beschrieben. Hier wird der Nutzer nicht nur in einen Link gelotst, sondern dazu gebracht, im Browser selbst eine kopierte Zeichenfolge oder Kommandos auszuführen – häufig unter dem Vorwand, ein CAPTCHA oder eine Verifizierung „zu fixen“. Für die statistische Einordnung nennt die Quelle Zahlen aus dem Microsoft Digital Defense Report: ClickFix sei als Initial-Access-Vektor besonders häufig beobachtet worden und stehe dort in einem engen Zusammenhang mit der Gesamtzahl der untersuchten Vorfälle. Besonders relevant ist außerdem die hybride Natur der Methode: Die Verlockung kommt zwar aus dem Browser, die eigentliche Schadsoftware wird aber lokal ausgeführt, etwa in Form von Remote-Access-Tools oder Infostealer-Malware. Laut der Quelle werden viele ClickFix-Payloads über kompromittierte Such-Umgebungen verteilt – ein Muster, das E-Mail-Schutzmechanismen praktisch kalt lässt und stattdessen die Reputation von Zielen und die Browser-Interaktion in den Fokus rückt.
Mit der dritten Kategorie verschiebt sich der Angriff vom „Login“ weg hin zu „Authorization“. Statt Session-Daten aus dem Authentifizierungs-Flow zu stehlen, zielt Authorization-Phishing auf OAuth-Mechanismen wie Consent Grants, Device Code Flows und Token-Exchanges. Die Quelle betont dabei einen wichtigen Nebeneffekt: Wenn der Angreifer nicht in den eigentlichen Authentication-Schritt eingreift, werden sogar phishing-resistente Passkeys und ähnliche Schutzmechanismen irrelevant. Drei Unterformen werden hervorgehoben: Consent Phishing, Device Code Phishing auf Basis von RFC 8628 sowie ConsentFix als ClickFix-OAuth-Hybrid, der ursprünglich mit bestimmten APT-Aktivitäten in Verbindung gebracht und anschließend „kommodifiziert“ worden sein soll. Für Unternehmen bedeutet das operativ: Der „Login ist sauber“-Status reicht nicht; entscheidend wird, welche Apps Nutzer im Nachgang autorisieren und wie Tokens über Geräte-Workflows hinweg entstehen.
Daneben treibt die Quelle die Risiko-Kette über das Ökosystem des Browsers weiter: bösartige Extensions. Angriffe nutzen offenbar nicht nur explizit manipulierte Add-ons, sondern auch die Gelegenheit, dass legitime Extensions zunächst „normal“ wirken und erst später über bösartige Updates verschoben werden. Die Quelle nennt dabei eine hohe Relevanz für Account Takeover durch bestimmte Permission-Kombinationen – teils sogar ohne erforderliche Nutzerinteraktion. Noch deutlicher wird der Druck durch den Kontext KI-Extensions: Laut Verizon DBIR 2026 hätten mehr als 15% der befragten Unternehmensnutzer unautorisierte KI-Browser-Extensions installiert; zusätzlich nennt die Quelle Durchschnittswerte für die Anzahl solcher Extensions pro Unternehmen und sogar Ausreißer nach oben. Der Kerngedanke für Security-Teams ist hier unbequem, aber klar: Statische Risikobewertungen für Extensions sind laut Quelle ein schlechter Prädiktor für Lieferkettenkompromittierungen, weil früh als „low-risk“ bewertete Extensions in späteren Vorfällen dennoch zum Einfallstor wurden. Ein Ansatz mit „default deny“, Allowlisting und Überwachung von Änderungsereignissen wird deshalb als wirksamer beschrieben als reines Entfernen nach Score.
Schließlich verbindet die Quelle die letzten beiden Kategorien zu einem Gesamtbild, das auch Credential- und Endpoint-Strategien berührt: Credential Stuffing und Ghost Logins sowie Session Hijacking. Ghost Logins entstehen, wenn SSO zwar vorhanden ist, aber Backup-Zugänge außerhalb des Identity Providers bestehen bleiben – etwa durch alternative Login-Methoden oder nicht vollständig abgeschaltete Credentials nach der App-Übernahme. Bei Session Hijacking wird ein gestohlener Session-Token in einer fremden Browser-Session wiederverwendet; damit ist der Authentifizierungs-Schritt faktisch bereits abgeschlossen. Als wichtige Lieferanten für gestohlene Token nennt die Quelle Infostealer-Malware und verweist auf Erkenntnisse aus dem Verizon DBIR 2025, wonach ein großer Teil solcher Infektionen auf nicht verwalteten Geräten startet. Die Konsequenz ist strategisch: Wenn Angriffe „im Browser“ stattfinden, reichen Kontrollen auf E-Mail-, Netzwerk- oder Standard-Endpoint-Ebene allein oft nicht aus. Laut Quelle positioniert sich Push Security deshalb als browserbasierte Detection- und Response-Plattform, die Angriffe wie AiTM-Phishing, ClickFix und Session Hijacking in Echtzeit erkennen und blockieren soll – ohne Migration auf eine neue Browser-Umgebung.
Für die praktische Umsetzung in Organisationen lässt sich aus dieser Darstellung vor allem eine Priorität ableiten: Sichtbarkeit und Schutz müssen dort ansetzen, wo die Interaktion wirklich passiert – im Browser. Das betrifft zunächst Identitäten und Freigaben, also OAuth-Consent-Management, Geräte-Workflows und das konsequente Schließen von SSO-Lücken, damit es nicht bei Ghost Logins bleibt. Daneben ist das Extension- und Tooling-Management entscheidend: Prozesse zur Genehmigung von Add-ons, Monitoring für Installationen und Updates sowie eine Reaktionsfähigkeit bei Change Events sind aus der Quelle heraus nicht „nice to have“, sondern ein direktes Sicherheitsglied in der Angriffskette. Und schließlich rückt das Nutzerverhalten in den Fokus, nicht als weiche „Awareness“-Floskel, sondern als technischer Schutzfaktor: Wenn ClickFix darauf abzielt, dass Nutzer kopieren und ausführen, müssen Sicherheitsprozesse genau an dieser Stelle verankern, welche Interaktionen im Browser erlaubt sind und wie verdächtige Anweisungen blockiert oder abgefangen werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Browserbasierte Angriffstechniken 2026: Wie Phishing, OAuth und Session Hijacking neue Lücken nutzen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Browserbasierte Angriffstechniken 2026: Wie Phishing, OAuth und Session Hijacking neue Lücken nutzen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Browserbasierte Angriffstechniken 2026: Wie Phishing, OAuth und Session Hijacking neue Lücken nutzen« bei Google Deutschland suchen, bei Bing oder Google News!