


LONDON (IT BOLTWISE) – Eine neue Espionage-Kampagne setzt auf eine bislang undokumentierte Rust-basierte Windows-Backdoor namens Antino. Laut Cisco Talos läuft der Command-and-Control-Kanal ausschließlich über Microsoft 365: Outlook dient dem Nachrichtenaustausch, OneDrive als Speicher für Datei- und Status-Updates. Der Einstieg erfolgt über speziell zugeschnittene Spear-Phishing-Mails, die Absender-Identitäten fälschen und Gmail-typische Vorschau-Widgets optisch nachbauen. Zielgrößen reichen von Regierungs- und Policy-Organisationen in Asien bis hin zu Hinweisen auf Aktivitäten auch in Syrien.
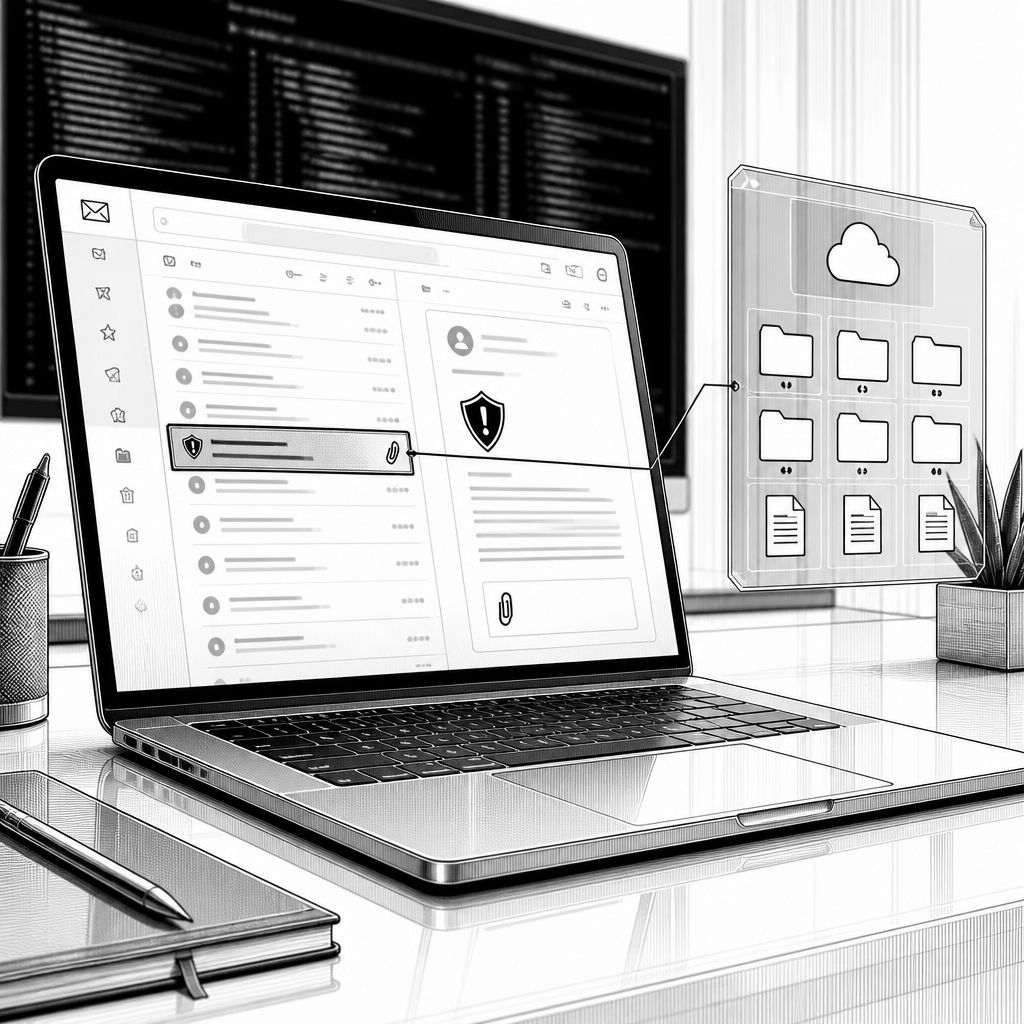
Die IT-Sicherheitslage in Asien bekommt mit Antino eine weitere Bedrohung, die ungewöhnlich eng mit Microsoft 365 verzahnt ist. Die in dem Bericht beschriebene Kampagne richtet sich laut Cisco Talos gegen Regierungs- und Policy-Organisationen in Taiwan, Indien, den Philippinen, Kambodscha, Pakistan, Thailand und Myanmar. Der Cluster wird unter dem Namen UAT-11587 geführt. Auffällig ist dabei nicht nur der Fokus auf politische und sicherheitsnahe Inhalte, sondern vor allem die Art, wie die Backdoor ihren Betrieb organisiert: Sie kommuniziert nicht primär mit einem klassischen, dedizierten Command-and-Control-Server, sondern nutzt Outlook und OneDrive als Kommunikations- und Ablagepunkte.
Technisch wird Antino als Rust-compiled Windows-Backdoor eingeordnet, die typischerweise für Reconnaissance, Kommandoausführung und Persistenz ausgelegt ist. Das Schadprogramm kann Host-Informationen erheben, Shell- und PowerShell-Kommandos ausführen, Dateien übertragen und In-Memory-Shellcode laden. In der Beschreibung wird zudem hervorgehoben, dass der native C2-Kanal „ausschließlich“ über Microsoft 365 läuft und dabei Microsoft Graph verwendet, um mit Outlook und OneDrive zu interagieren. Ashley Shen, Security Researcher, bringt es in der Quelle mit der Formulierung auf den Punkt: „Antino is a Rust-compiled Windows backdoor that supports host reconnaissance, shell and PowerShell execution, file transfer, in-memory shellcode loading and persistence, “. „Its native command-and-control channel operates exclusively through Microsoft 365, using Microsoft Graph to interact with Outlook and OneDrive.“
Für Sicherheitsteams ist genau dieser Microsoft-basierte Transportweg relevant, weil er das klassische Muster „C2-Hostname plus eindeutiges Netzwerkverhalten“ teilweise aufbricht. Antino soll Befehle aus einem Outlook-Postfachordner alle zehn Sekunden abholen; dabei werden Nachrichten anhand eines Betreff-Starts mit „command_req_[session_id]“ gesucht. OneDrive übernimmt derweil Aufgaben wie Heartbeat-Funktion und Dateiübertragung, also genau die Art von wiederkehrenden, verteilten Tätigkeiten, die sonst in vielen Backdoors über periodisches Polling gegenüber einer Infrastruktur erledigt werden. Ergänzend beschreibt die Kette, dass die Implantate Windows Scripted Diagnostics als Ausführungsweg ausnutzen, um attacker-kontrolliertes PowerShell über legitime Windows-Komponenten anzustoßen. Das kann zwar die behavioral Attribution erschweren, schließt aber laut Bericht beobachtbare Spuren wie PowerShell-Ausführung, Dateioperationen oder Registry-Telemetrie nicht aus.
Der Einstieg erfolgt in der Quelle über Spear-Phishing – ein naheliegender Weg, aber mit mehreren Details, die auf intensives Vorwissen über Zielpersonen und -organisationen hindeuten. Neben einem länderspezifischen Kontext werden als technische Indikatoren u. a. zh-CN Sprache und Simplified-Chinese Metadaten in den Köderdokumenten genannt. Der Bericht verweist außerdem auf die UTC+08:00-Zeitzone im Header der Spear-Phishing-E-Mail. Entscheidend ist zudem, dass UAT-11587 Absender-Identitäten fälscht, die bei Empfängern als vertrauenswürdig gelten sollen, um SPF- und DMARC-Prüfungen zu umgehen. Daneben wird eine Social-Engineering-Technik beschrieben, bei der ein Gmail-typisches Attachment-Vorschau-Widget im HTML-Body der E-Mail optisch nachgebaut wird: vier inline PNG-Bilder im Base64-Format bilden die Attachment Card, die dann in einem Anker-Tag auf eine attacker-kontrollierte URL verweist. Öffnet der Empfänger die Mail im Browser, rendert Gmail das eingebettete HTML dergestalt, dass ein Fake-Widget entsteht, das sich visuell nicht von einer legitimen Gmail-Vorschau unterscheiden soll.
Die Attack-Chain selbst wird als fünfstufiges Vorgehen beschrieben, das mit einem HTA oder WSF Stager beginnt und in der Bereitstellung der Antino-Backdoor endet. Dabei führt die Cloudflare-basierte URL in der Phishing-Mail zur Nachladung eines HTA- oder WSF-Files, das wiederum einen JavaScript-Downloader und einen Decryptor nachlädt. Anschließend startet ein.NET-Deserialisierungsstrang, der „TestAssembly.dll“ nachlädt; dieses.NET-Element übernimmt laut Quelle drei Kernschritte: Es öffnet das Köderdokument für den Opfer-User, lädt eine Decoy-„Calculator“-Anwendung nach und startet danach die eigentliche Backdoor. Für den Start der Implant-Komponente („slc.dll“) wird ein DLL-Sideloading-Ansatz genutzt, wobei eine legitime, Microsoft-signierte Binärdatei („GatherOsState.exe“) als Auslöser dient. Diese Kette zeigt, wie stark der Kampagnenbau auf Zwischenschichten setzt, um einzelne Komponenten schwerer isolierbar zu machen.
Einordnung und Abgrenzung gehören ebenfalls zur Bewertung. Der Bericht ordnet UAT-11587 als China-nexus mit hoher Sicherheit ein und nennt dafür konkrete technische Hinweise wie Cargo-Registry-Pfade, die auf rsproxy[.]cn verweisen (ein Mirror/Proxy für crates.io in Richtung Mainland China). Außerdem gibt es einen JavaScript-Downloader, der auf „d32tpl7xt7175h.cloudfront[.]net“ verweist; eine CloudFront-Domain war zuvor in einem Kontext genannt worden, bei dem ein unpatched Windows-Shortcut-Vektor gegen europäische diplomatische und staatliche Stellen eingesetzt wurde. Gleichzeitig wird betont, dass es Berichte zu Jewelbug als China-basiertes „Hackers-for-hire“-Umfeld gibt; Cisco Talos ordnet UAT-11587 aber als separate Aktivitätsgruppe ein, weil die eigene Untersuchung keine Verbindung zwischen der Spionagekampagne und der finanziell motivierten Aktivität hinter Jewelbug gefunden habe. Zeitlich fallen zudem Peaks zwischen März und Anfang Juni 2026 auf, mit einer „concentrated wave“ am 8. und 9. Juni 2026, die Dutzende Systeme rund um Regierungs-IT-Infrastruktur adressiert haben soll; außerdem deuten die Evidenzen darauf hin, dass UAT-11587 ab Mai 2026 auch Organisationen in Syrien ins Visier nimmt.
Für Unternehmen und Behörden bedeutet das vor allem: Microsoft 365 ist nicht automatisch „sicher genug“, wenn Angreifer es als Transport- und Ablaufmedium missbrauchen können. Antino nutzt die Funktionalität von Outlook und OneDrive als Dead Drops, wodurch sich die Telemetrieverschiebung stark auf die Zusammenarbeit von Identitäten, Exchange-bezogenen Vorgängen und Dateiaktivitäten in OneDrive konzentriert. Praktisch sollten Sicherheitsverantwortliche daher die Korrelation zwischen ungewöhnlichem Outlook-Postfachzugriff (z. B. periodisches Polling in Intervallen im Kontext von Malware-Aktivität), OneDrive-bezogenen Dateizugriffen sowie „zweckfremden“ PowerShell-Ausführungen über Windows Scripted Diagnostics systematisch prüfen. Je besser diese Signale zusammengeführt werden, desto weniger wirkt die Abwesenheit eines offensichtlichen C2-Servers entlastend. Dass die Kampagne gleichzeitig auf gut gemachte, zielgruppenspezifische Köder setzt und die technische Kette über HTA/WSD sowie.NET-Deserialisierung weiter kompliziert, unterstreicht: Abwehr erfordert weniger einzelne Detektionen als vielmehr eine belastbare Story über Ablauf, Zeitmuster und Artefakte hinweg.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Antino-Backdoor nutzt Outlook und OneDrive als C2-Kanal für Espionage" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Antino-Backdoor nutzt Outlook und OneDrive als C2-Kanal für Espionage" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Antino-Backdoor nutzt Outlook und OneDrive als C2-Kanal für Espionage« bei Google Deutschland suchen, bei Bing oder Google News!