
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer APT-Spear-Phishing-Kampagne, die nachweislich auf mit Taiwan verbundenen Forschungseinrichtungen zielt. Unter dem Namen UAT-11985 setzt der Angreifer auf KI-gestützte Generierung von maßgeschneiderten Ködern, die Opfer zu einer AitM-Phishing-Seite mit Google-Login führen. Besonders heimlich ist die Kombination aus QR-Code-Phishing (Quishing) und einem Proxy-Setup, das Passwörter und MFA-Codes in Echtzeit abgreift. Damit wird die Hürde der Kontoübernahme deutlich gesenkt, obwohl die Opfer zunächst eine scheinbar legitime Event-Registrierung anklicken.
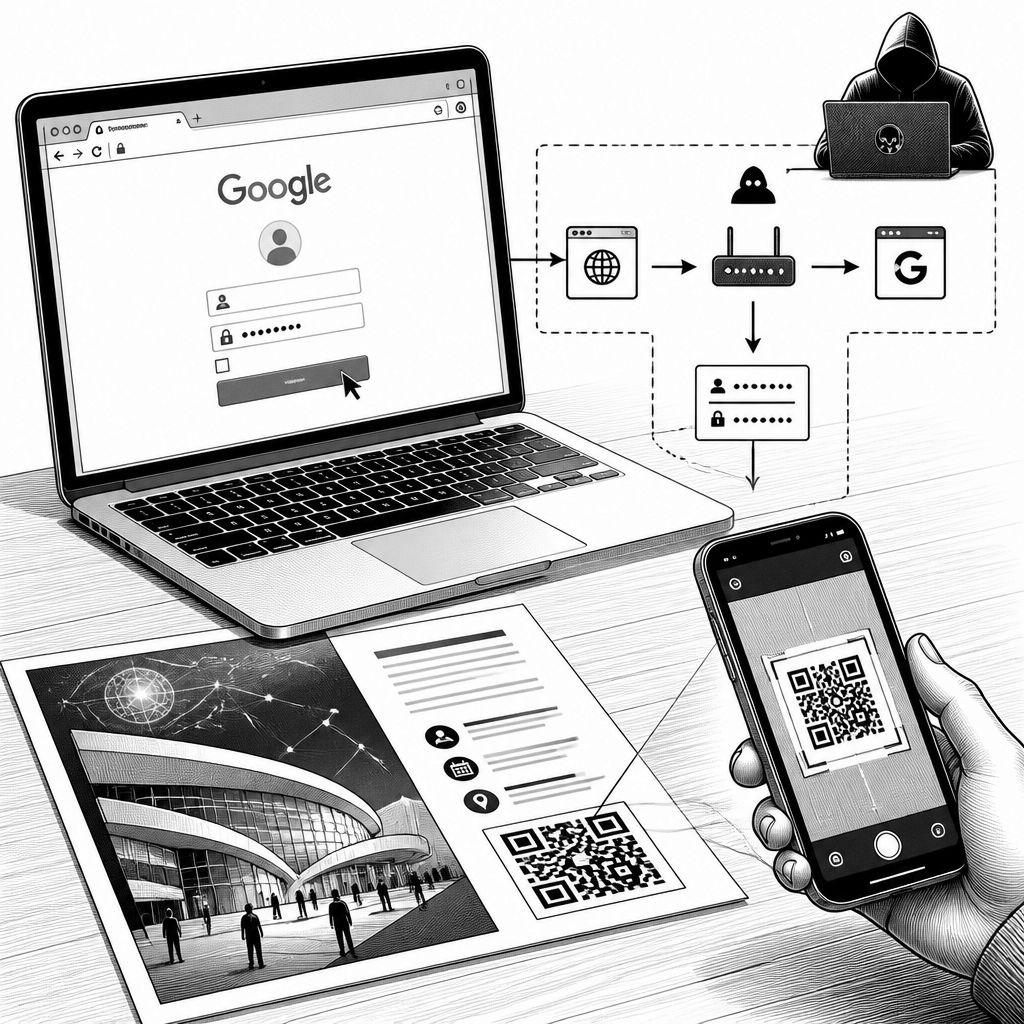
Die von Cisco Talos unter dem Namen UAT-11985 verfolgte Kampagne zeigt, wie eng moderne Social-Engineering-Angriffe mit echter Web-Interaktionslogik verzahnt werden können. Im Kern richtet sich die Spear-Phishing-Aktion an Personen, die mit Forschungs- oder Politikorganisationen in Taiwan verbunden sind. Das Ziel ist nicht nur das Abgreifen von Passwörtern, sondern das Zusammenspiel aus Anmeldeumgebung und Authentifizierungsschritt so zu imitieren, dass auch MFA-Codes verwertbar werden. Talos ordnet die Entwicklung dabei als wahrscheinlich KI-unterstützt ein, weil sich die Lures offenbar schnell und dennoch zielgruppenspezifisch variieren lassen.
Auffällig ist die Art der Köder: Die Einladungen greifen legitime, öffentlich zugängliche Event-Themen auf und tarnen den Absender durch die vorgespiegelte Identität bekannter taiwanbasierter Institute. Laut Talos folgen die E-Mails dabei einem wiederverwendbaren, nahezu identischen Baukasten. Nach einer einleitenden, „polished (but overly elaborate)“ formulierten Einordnung zu geopolitischen oder policy-relevanten Kontexten kommt ein zweiter Abschnitt, der den Empfänger möglichst schmeichelhaft anspricht, um Engagement auszulösen. Abschließend folgt die Eventlogistik mit Datum, Veranstaltungsort sowie Registrierungsanweisungen, oft ergänzt durch einen Link, der auf ein vom Angreifer kontrolliertes Ziel führt, während beim Hover ein Google-Forms-ähnlicher Eindruck entsteht.
Damit erweitert sich die Angriffsfläche über klassisches E-Mail-Targeting hinaus: Talos beschreibt QR-Code-Phishing, auch Quishing genannt, bei dem legitime Eventposter von echten Websites übernommen und nur an der entscheidenden Stelle verändert werden. Wer den manipulierten QR-Code scannt, landet nicht in einem echten Registrierungsformular, sondern auf einer Phishing-Seite, die optisch einer Google-Form-Umgebung sehr nahekommt. Entscheidend ist jedoch das Verhalten im Hintergrund: Die Seite füllt keinen „echten“ Workflow aus, sondern bringt den Nutzer über ein gefälschtes Google-Login dazu, sich mit seinem Google-Konto anzumelden und damit credentials sowie Authentifizierungsanforderungen bereitzustellen.
Technisch verknüpft der Angreifer das Setup mit einer adversary-in-the-middle-Architektur. Laut Talos arbeitet die Phishingseite als AitM-Proxy: Das eigentliche Ziel ist, die eingegebenen Daten in Echtzeit zu sammeln und gleichzeitig an die echten Google-Authentifizierungsserver weiterzuleiten. Während die Interaktion läuft, nutzt ein obfuskierter JavaScript-Payload-Block eine WebSocket-Verbindung, um Informationen kontinuierlich auszutauschen. Schon vor dem eigentlichen Login werden geräte- und browserbezogene Metadaten eingesammelt, etwa Locale, User-Agent, Screen-Dimensionen sowie Status mobiler Geräte. Danach meldet ein erster Request mit dem Namen „google_login_start“ diese Informationen an den Command-and-Control-Server.
Beim Absenden des Passworts erfolgt dann die eigentliche Credential-Übergabe: Talos beschreibt einen weiteren Request „google_login_check“, in dem der Angreifer Passwort, Kontenbezeichner und Browser-User-Agent über seinen HTTP-C2-Kanal entgegennimmt. Von dort aus wird die Information in AitM-Position an die legitimen Google-Authentifizierungsdienste weitergereicht. Dadurch kann der Angreifer den dynamischen Authentifizierungszustand spiegeln, weil die Phishingseite und die echten Server im gleichen Ablauf „mitlaufen“. Besonders wichtig ist der Hinweis, dass der Angreifer Einmal-Uploads über POST-Requests von niedrig-latenten State-Updates über WebSockets trennt, um den Relay-Flow so nahtlos wie möglich erscheinen zu lassen.
Auch bei der Zielrichtung liefert Talos konkrete Beobachtungen: Die gefälschten Google-Login-Panels unterstützen nur Simplified Chinese (zh-CN), Traditional Chinese (zh-TW) sowie Englisch. Die Regionserkennung stützt sich auf browserseitige Angaben, insbesondere auf „navigator.languages“, was laut Talos stark auf das Targeting chinesischsprachiger Nutzer hindeutet. Für IT-Teams bedeutet das: Selbst wenn die Phishing-Seiten „nur“ wie eine legitime Registrierungsumgebung wirken, entscheidet die Kombination aus sprachlicher Lokalisierung, QR- und URL-Ködern und der AitM-Weiterleitung über die Erfolgsquote. Wer sich bei der Abwehr ausschließlich auf klassische E-Mail-Filter und statische URL-Blocklisten verlässt, übersieht, dass gedruckte Materialien und interaktive Web-Workflows als gleichwertige Einstiegspunkte dienen.
Die Gesamtstruktur deutet laut Talos zudem auf Koordination statt auf Zufall hin: Wiederverwendung fast identischer Erzählmuster, konsistente rhetorische Muster, personalisierte Schmeicheleien, institutionelle Imitation und eine täuschende Registrierungsmechanik sprechen für eine gezielt gesteuerte Kampagne. Für Unternehmen und Forschungseinrichtungen folgt daraus eine praxisnahe Priorisierung der Abwehr: technische Kontrollen gegen Kontoübernahmen sollten nicht nur „Eingangspunkte“ betrachten, sondern auch die Authentifizierungsstrecke. Das schließt für Security-Verantwortliche nicht nur das Härtungskonzept rund um MFA ein, sondern auch die Fähigkeit, Web-basierte AitM-Proxys zu erkennen und Benutzerprozesse so zu gestalten, dass „Registrierung per Link/QR“ nicht zur Standardroute für kritische Logins wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "UAT-11985 nutzt KI-generierte Fake-Event-Einladungen für AitM-Phishing" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "UAT-11985 nutzt KI-generierte Fake-Event-Einladungen für AitM-Phishing" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »UAT-11985 nutzt KI-generierte Fake-Event-Einladungen für AitM-Phishing« bei Google Deutschland suchen, bei Bing oder Google News!