
LONDON (IT BOLTWISE) – Angreifer versuchen derzeit, eine schwere Sicherheitslücke in WordPress Core für Remote Code Execution auszunutzen, direkt nachdem Patches veröffentlicht wurden. Laut Wordfence wurden in nur 24 Stunden 62.969 Attacken blockiert. Der Kern der Schwachstelle ist ein Race-Condition-Fenster während des Entpackens vollständiger Core-Updates, bei dem eine webzugängliche Staging-Struktur erreichbar bleibt. Empfohlen wird, auf WordPress 7.1.4 zu aktualisieren und verdächtige PHP-Dateizugriffe unter wp-content/upgrade sowie ungewöhnliche Admin-Accounts zu prüfen.
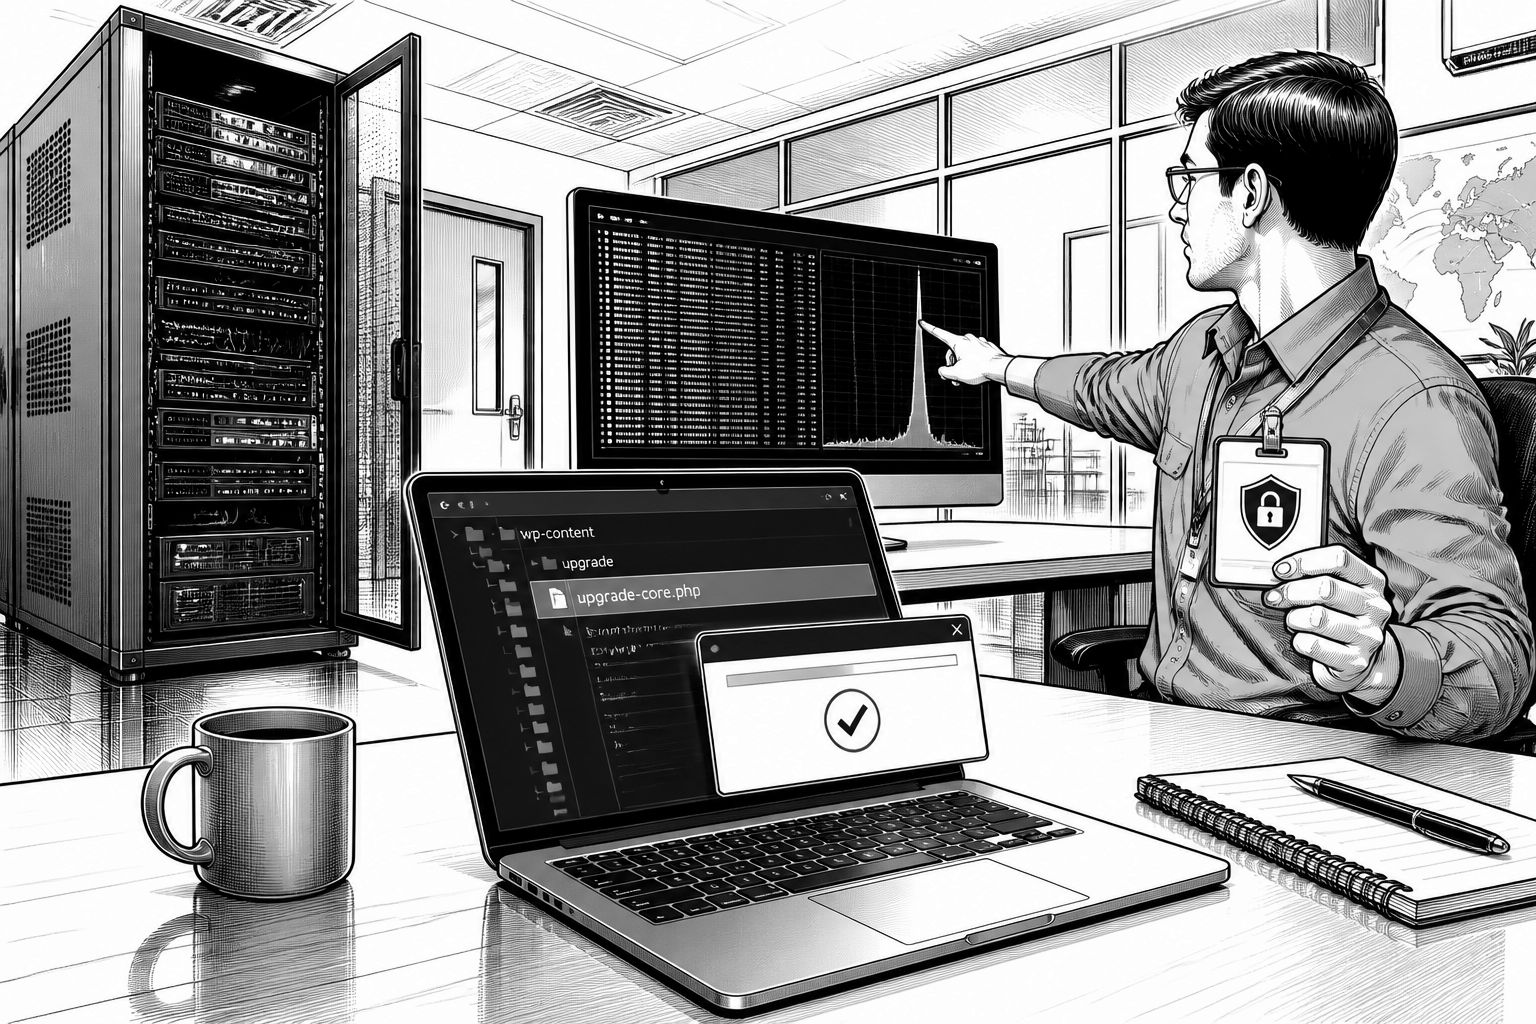
Dass eine WordPress-Patchwelle nicht automatisch ausreicht, zeigt der aktuelle Verlauf rund um eine Unverwundbarkeitslücke im Core: In den ersten 24 Stunden nach der Veröffentlichung von Fixes sind laut Wordfence 62.969 blockierte Angriffsversuche auf eine hochkritische Schwachstelle beobachtet worden. Ein CVE wurde dafür offenbar noch nicht vergeben, zugleich ordnet die Sicherheitsanalyse die Stelle dem Remote-Code-Execution-Bereich zu. Besonders relevant ist der betroffene Versionenkorridor: WordPress Core 4.7 bis 7.1.3, bewertet mit einem CVSS-Score von 8,1. Für Betreiber heißt das: Das Zeitfenster nach dem Patch ist nicht nur für Defender, sondern auch für Angreifer operativ interessant, weil Exploit-Entwicklung und Targeting schon während der Härtungsphase anlaufen.
Technisch lässt sich die Lücke als Timing-Problem beschreiben, genauer als Race Condition im Upgrade-Workflow. Wordfence macht dabei eine konkrete Ursache aus: Bei vollständigen Core-Updates werden Staging-Pfade verwendet, die im Web erreichbar sind, während WordPress das Paket entpackt und vorbereitet. In der Praxis bedeutet das, dass eine nicht authentifizierte Person während dieser Upgrade-Phase auf eine vorhersagbare Verzeichnisstruktur zugreifen kann. Diese Struktur liegt unter wp-content/upgrade und enthält nicht nur neue Dateien, sondern auch den WordPress-Installer selbst. Wenn ein Angreifer den richtigen Moment trifft, kann er mit dem gestageten Inhalt interagieren und damit eine Kette auslösen, die in PHP-Codeausführung auf dem Server mündet.
Entscheidend ist dabei nicht nur, dass es ein Staging-Verzeichnis gibt, sondern dass dessen Pfadlayout vorhersehbar bleibt. Wordfence beschreibt, dass das betroffene Update-Format neue Dateien aus dem vollständigen Core-Paket in ein Verzeichnis mit erwartbarer Struktur entpackt und diese Kopie parallel zum Upgrade-Prozess bereitstellt. Da das Staging-Verzeichnis auf vielen Systemen webbasiert erreichbar ist, reicht bereits der Zugriff auf den Installer beziehungsweise auf Pfade innerhalb dieser temporären Struktur aus, um während der kurzen Aufräum- und Cleanup-Phase in den Prozess einzugreifen. Obwohl das Timing-Fenster in typischen Laborbedingungen nur Sekunden lang sein kann, zeigen die Beobachtungen im Feld ein anderes Bild: Angreifer pollten offenbar wiederholt verwundbare Pfade wie etwa setup-config.php, um den exakten Moment des Entpackens zu erwischen.
Für die Angriffsdynamik liefert die Messung aus den letzten 24 Stunden einen weiteren Hinweis darauf, wie schnell sich die Exploit-Nutzung professionalisiert hat. Wordfence berichtet, dass zwei der größten Quellen über etwa 14,5 Stunden wiederholt kleinere Site-Gruppen anvisierten, ein Verhalten, das zu dem Versuch passt, das extrem kurze Upgrade-Fenster systematisch zu treffen. Daneben seien weitere Quellen mit vielen Varianten gearbeitet haben, also sowohl Staging-Verzeichnissen als auch Versionsnamen-Layouts durchprobiert wurden. Nicht jeder Request habe exakt den verwundbaren Pfad getroffen, doch die Kombination aus anhaltendem Polling und gezielten Layout-Proben spreche dafür, dass die Angreifer die Race-Condition rasch verstanden und ihre Payloads auf die reale Struktur der temporären Upgrade-Dateien ausgerichtet haben.
Welche Konsequenzen hat das für Unternehmen und Teams, die WordPress betreiben? Zunächst ist die direkte Empfehlung klar: Betreiber sollen auf WordPress 7.1.4 aktualisieren, sobald möglich. Da die Ausnutzung laut den Beobachtungen bereits aktiv läuft, verschiebt sich das Prioritätsfenster von „Patchen innerhalb der nächsten Maintenance“ hin zu „Patchen innerhalb des aktuellen Tages“. Parallel zur Aktualisierung rät Wordfence zu einer gezielten Forensik: Administrativ auffällige PHP-Dateizugriffe unter wp-content/upgrade sind genauso ein Signal wie neue oder unbekannte Administrator-Accounts, hinzugekommene Plugins oder unerwartete PHP-Dateien. Für Security-Operations bedeutet das auch, dass die Telemetrie in Web-Server-Logs und PHP-Ausführungsprotokollen schnell genug vorliegen muss, um Timing-Spitzen im Upgrade-Workflow sichtbar zu machen.
Ein weiterer Punkt ist die Einbettung in die Betriebsrealität: Viele Angriffe scheitern nicht an der Exploit-Logik selbst, sondern an der betrieblichen Verfügbarkeit von Angriffspunkten. Hier spielt das Zusammenspiel aus vollständigem Core-Update, öffentlich erreichbarer Staging-Struktur und ausreichend PHP- sowie Web-Zugriffen die zentrale Rolle. Genau diese Bedingungen sind im Feld häufig vorhanden, etwa wenn Stagingpfade nicht durch zusätzliche Zugriffsbeschränkungen abgeschirmt sind oder wenn kurzfristig erhöhte Dateiverfügbarkeit während Updates entsteht. Das erklärt, warum trotz eines nur kurzen Zeitfensters dennoch massives Polling stattfindet: Angreifer gleichen die Unschärfe des Timings durch Wiederholung aus, und sie investieren in Variationen, um sich gegen Unterschiede in Verzeichnisnamen oder Paketlayouts zu immunisieren.
Auf Branchenebene wirkt das wie ein Lehrstück für Secure-Update-Pipelines: Patchen ist notwendig, aber nicht hinreichend, wenn der Upgrade-Prozess selbst zeitweise Angriffsfläche schafft. Für Teams, die WordPress als Bestandteil größerer Plattformen nutzen, wird damit auch die Bedeutung von Upgrade-Prozessen sichtbar, etwa durch restriktivere Zugriffspolitiken während des Entpackens, klare Monitoring-Regeln für temporäre Verzeichnisse und ein Deployment-Runbook, das Logs unmittelbar nach Updates auswertet. Wenn in den nächsten Tagen weitere Wellen von Exploit-Versuchen auftreten, dürfte der Erfolg weiterhin stark an der Frage hängen, wie schnell Betreiber den Fix einspielen und ob sie in ihrem Monitoring genau die Dateipfade erkennen, die im Staging-Window als Auslöser dienen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WordPress-RCE: 62.969 Angriffe binnen 24 Stunden auf Kern-Update" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WordPress-RCE: 62.969 Angriffe binnen 24 Stunden auf Kern-Update" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WordPress-RCE: 62.969 Angriffe binnen 24 Stunden auf Kern-Update« bei Google Deutschland suchen, bei Bing oder Google News!