
LONDON (IT BOLTWISE) – Laut FBI zielt die „FaceStealer“-Kampagne auf Beschäftigte in Tech und Krypto ab, insbesondere auf Entwickler und Maintainer in der Softwarelieferkette. Das Vorgehen nutzt gefälschte Video-Chat-Plattformen mit vorgespielten Webcam-Videos und späteren Schadprogrammen, um Geräte und Konten zu übernehmen. In den letzten 18 Monaten sollen dabei mehr als 400 Millionen US-Dollar Krypto gestohlen worden sein. Zusätzlich berichten die Behörden von einer Operation, bei der mehr als 900 Videos gesichert wurden.
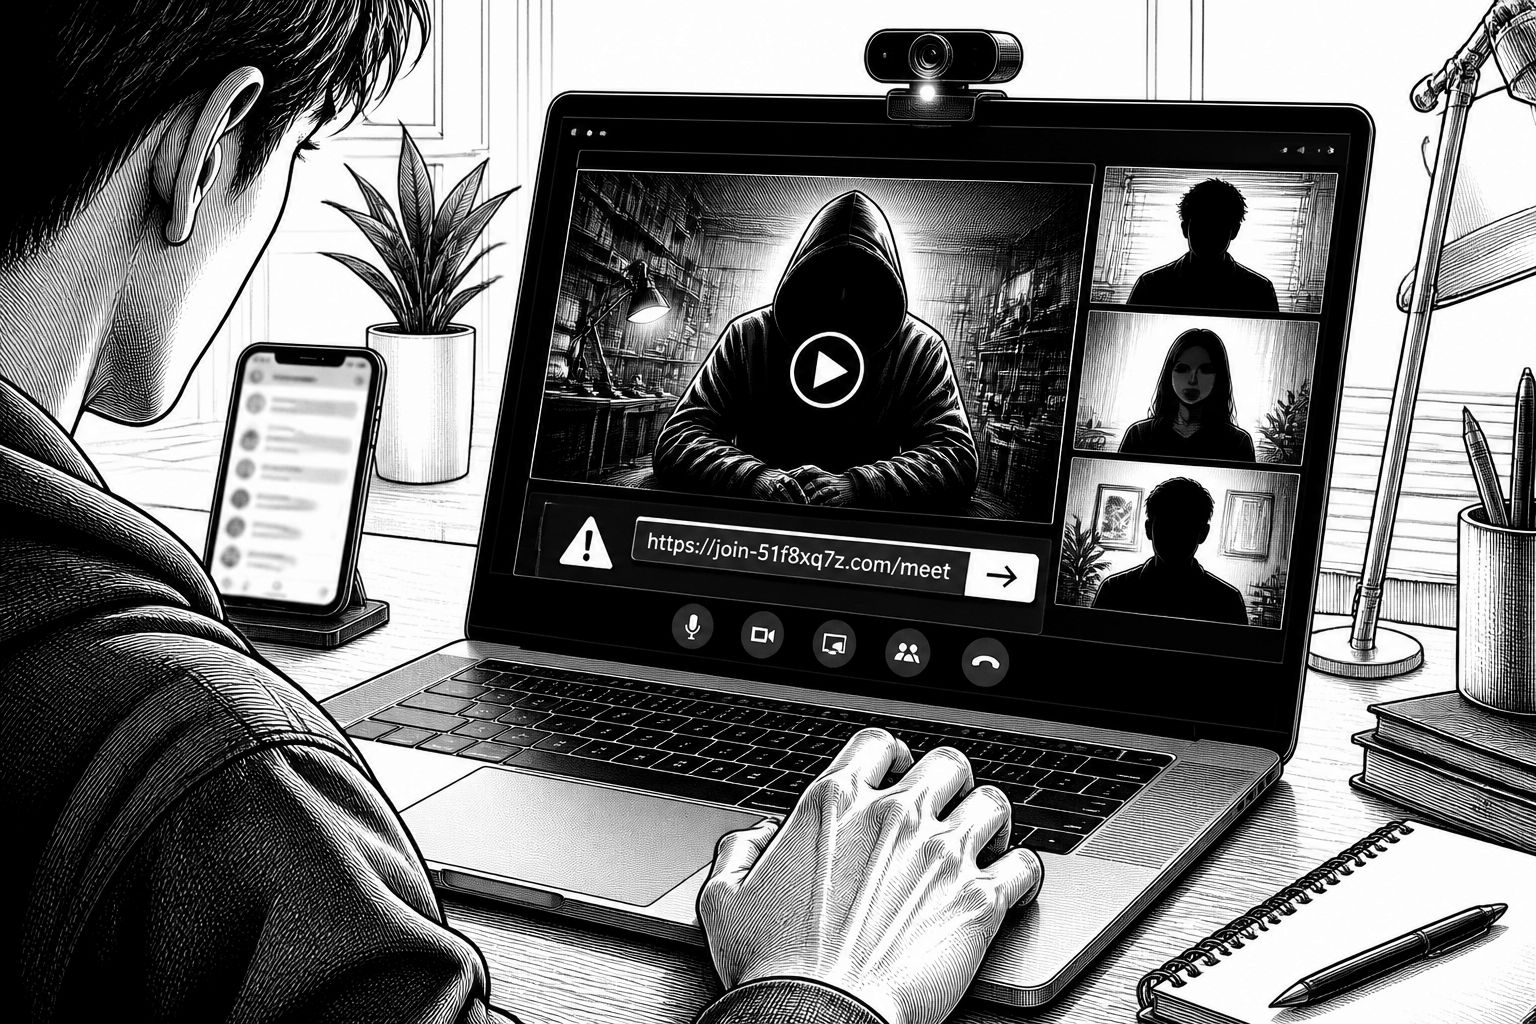
Die Warnung der US-Behörden wirkt auf den ersten Blick wie ein weiteres Beispiel für klassische Social-Engineering-Angriffe. Beim zweiten Hinsehen wird jedoch klar, warum das Muster in den vergangenen Jahren so viel Aufmerksamkeit auf sich gezogen hat: Es verbindet die Psychologie eines „vertrauten“ Video-Calls mit einer konkreten Kompromittierung von Endgeräten und anschließendem Missbrauch von Entwickler-Identitäten. In der Mitteilung wird „FaceStealer“ als Betrugs- und Intrusionstechnik beschrieben, die vor allem Menschen in den Bereichen Kryptowährung und Web3 adressiert, aber auch gezielt Personen aus offenen Software-Ökosystemen wie Open-Source- und Supply-Chain-nahe Verantwortliche einbezieht. Laut FBI-Alarm geht es dabei nicht nur um einzelne Kassenstürze, sondern um die Möglichkeit, über kompromittierte Accounts in Softwareverteilungen Schaden zu streuen.
Technisch setzt die Kampagne laut den Behörden auf eine Kette mehrerer Mechanismen, die sich gegenseitig absichern. Ausgangspunkt sind nach FBI-Angaben „imposter“-artige Versionen von Anwendungen, die Nutzer aus ihrem Arbeitsalltag kennen: gefälschte Portale für Video-Meetings werden mit Namen wie Zoom-, Microsoft-Teams- oder Google-Meet-Umgebungen verknüpft. Gleichzeitig nutzen die Angreifer Telegram, LinkedIn, Slack und Discord als soziale Brücken, um Einladungen plausibel wirken zu lassen. Entscheidend ist, dass die Zielperson nicht in eine „Kaltakquise“ läuft, sondern auf Einladungen und Kontexte trifft, die aus vorher kompromittierten Kommunikationsepisoden stammen. Damit sinkt die Wahrscheinlichkeit, dass Nutzer den Link als verdächtig einstufen, weil der Kontakt scheinbar aus einem bekannten Gespräch heraus agiert.
Sobald ein Ziel einer Fake-Session beitritt, wird das Narrativ nach FBI-Beschreibung weiter verdichtet: Vorhandene Webcam-Videos früherer Opfer werden so eingesetzt, dass es wie eine legitime Teilnahme wirkt. Parallel dazu läuft das heimliche Aufzeichnen der Kamera des neuen Ziels. Danach kommt der Übergang vom „Wahrnehmungstrick“ zur technischen Ausnutzung. Die Behörden sprechen von einer bewusst eingeführten „technischen Fehlermeldung“, die aus Nutzersicht keinen echten Grund hat, aber als Anlass dient, ein „Fix“ herunterzuladen oder auszuführen. Dieses „Fix“ ist in der Regel Schadsoftware, die das Ziel in die nächste Stufe der Opferrolle verwandelt: mit Browser-Cookie-Diebstahl, Keylogging, Screen-Capture und einem Backdoor-Zugang. In der Folge können Angreifer auf erreichbare Krypto-Wallets und Seed-Phrasen zugreifen oder externe Infrastruktur ausnutzen – etwa Firmennetzwerke oder Konten von Maintainern in Open-Source-Projekten.
Für die Softwareindustrie ist besonders die Supply-Chain-Komponente relevant. Die Behörden beschreiben als Ziel die Kompromittierung der Softwarelieferkette: Wenn Entwickler- und Maintainer-Accounts übernommen werden, können bösartige Abhängigkeiten in den normalen Veröffentlichungs- und Downloadfluss eingestreut werden. In der Mitteilung wird dabei konkret, dass Angriffe auf Maintainer mit Repositories auf dem JavaScript-Registry-Umfeld sowie Node Packet Manager (NPM) gerichtet waren und später auch Rust-Crates ins Visier kamen. Genau hier entsteht das skalierende Schadenspotenzial: Aus einem einzelnen kompromittierten Entwickler wird – abhängig von Verteilungsmechanismen und Abhängigkeitstopologien – rechnerisch eine Vielzahl betroffener Downstream-Nutzer. Dass die Behörden den Fall eines „nearly achieved“-Erfolgs erwähnen, zeigt auch, wie nahe das Szenario an massenhaftem Impact gewesen sein soll: Dabei wurde ein Open-Source-JavaScript-Bibliotheks-Maintainer über eine gefälschte Microsoft-Teams-Video-Chatsitzung zur Installation von Malware gebracht; anschließend sollen über den eigenen Account bösartige Abhängigkeiten erstellt worden sein. Die Kompromittierung sei jedoch früh erkannt und eingedämmt worden, sodass es nach FBI-Angaben zu keiner „sehr großen“ Opferwelle kam.
Parallel dazu betonen die Behörden, dass die Fake-Videochat-Mechanik nicht statisch ist, sondern durch Deepfakes und „super intelligence“ (SI) weiter verbessert wird. Laut FBI werden Deepfakes genutzt, um die Effizienz und Wirksamkeit der Ansprache zu steigern: Aus öffentlich verfügbaren Bildern oder Videos werden realistische Darstellungen erzeugt, die dann in den Imposter-Chats wie Webcam-Bildmaterial wirken können. Wichtig bleibt dabei laut den Aussagen der Behörden, dass das FaceStealer-Schema weiterhin überwiegend von gestohlenen echten Videomaterialien abhängt. Für Unternehmen in der Praxis heißt das: Selbst wenn der optische „Gesichtstest“ zunächst besteht, bleibt das Risiko hoch, sobald die technischen und prozessualen Kontrollpunkte fehlen – etwa verlässliche Verifikation von Links, eindeutige Authentisierung von Einladungen und eine abgesicherte Update-Logik.
Auch organisatorisch lassen sich aus der Beschreibung klare Ansatzpunkte ableiten. Die Behörden empfehlen, Video-Calls bevorzugt über die offizielle App mit Invite-Code zu starten statt über „Web-Version“-Links in Browsern, und dabei Einladungen besonders kritisch zu prüfen, wenn sie von selten kontaktierten oder neuen Absendern stammen. Zusätzlich raten sie zu einer Verzögerung des Webcam-Einstiegs: Wer die Kamera erst dann einschaltet, wenn die eingeladenen Personen sichtbar und kommunizierbar sind, gewinnt einen Moment zur visuellen Verifikation. Ebenso wird vor Installations- und Update-Schritten gewarnt, wenn im Kontext einer Video-Session ein „Script“, kopierter Code oder ein Terminal-Kommandosnippet verlangt wird. Stattdessen sollen Nutzer nach FBI-Richtlinie die Kommunikationsanwendung separat aktualisieren oder über die offiziellen Webzugänge mit Invite-Code teilnehmen.
Für die Security- und DevOps-Realität ist außerdem relevant, dass sich Angriffe auch über Konto- und Kommunikationswege fortsetzen können. Laut Mitteilung sollten Messaging- und Kommunikations-Apps wie Telegram, WhatsApp, Slack und andere Multi-Faktor-Authentifizierung, Login-Alerts und ablaufende Nachrichten aktivieren. Denn die Angreifer sollen Konten nach erfolgreicher Kompromittierung auch durch Zugriff von anderen Geräten übernehmen, Recovery-Informationen wie Telefonnummern ändern und bestehende Sessions schließen. Bei Kryptowährung wird empfohlen, Browser-Extension-Wallets nur für kleinere Beträge zu verwenden und größere Summen auf getrennten physischen Ledgern zu halten, die nicht mit dem kompromittierten Gerät gekoppelt sind. Außerdem sollen Recovery-Phasen oder private Schlüssel nicht auf Geräten gespeichert werden, da sie laut den Behörden bereits ausgelesen oder in späteren Phasen genutzt wurden. Parallel dazu wird in der Warnung ein Reaktionspfad beschrieben: Wallets mit neuen Seed-Phrasen sichern, Passwörter rotieren, aktive Sessions beenden und betroffene Kollegen sowie Arbeitgeber informieren, wenn Arbeitsgeräte oder Projekt-Repositories betroffen sein könnten.
Markt- und Branchenwirkung entfaltet die Kampagne gleich in mehreren Richtungen. Erstens trifft sie Krypto- und Web3-Teams dort, wo schnelle Kommunikation und externe Abhängigkeiten dominieren. Zweitens wirkt sie auf die Open-Source-Distribution, weil Maintainer die Schlüsselstellen für Veröffentlichung und Abhängigkeitsgraphen darstellen. Drittens zeigt der Hinweis auf Maßnahmen der US-Justiz, dass die Gegenstrategie zunehmend auch Infrastrukturkomponenten umfasst: Laut Angaben der Behörden wurden koordinierte Aktionen eingeleitet, die offenbar cloudbasierte Infrastrukturen im Umfeld der FaceStealer-Kampagne betrafen; zudem wurden mehr als 900 Videos aus dem Umfeld der Opfer gesichert. Für Entscheider bedeutet das: Prävention ist nicht nur ein „Security-Toolkit-Thema“, sondern auch ein Prozess- und Identitätsproblem, das sich in Entwickler-Workflows, Kommunikationskanälen und Release-Pipelines abbildet.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI warnt vor „FaceStealer“: Fake-Videochats greifen Web3-Entwickler an" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI warnt vor „FaceStealer“: Fake-Videochats greifen Web3-Entwickler an" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI warnt vor „FaceStealer“: Fake-Videochats greifen Web3-Entwickler an« bei Google Deutschland suchen, bei Bing oder Google News!