
LONDON (IT BOLTWISE) – Ein Angreifer hat nach Angaben von Aikido Security mit gestohlenen GitHub-Zugangsdaten Secret-Stealer in zahlreichen CI-Workflows platziert. Betroffen seien mindestens 1.806 Repositories, in denen der Code Zugriff auf alle von Workflows erreichbaren Secrets und Cloud-Rollen sammelt. Die Attacken starteten über gezielt vorbereitete Pull Requests mit erkennbaren Titeln und Commit-Mustern, die den Schreibzugriff der kompromittierten Konten testen. Sicherheitsforscher von SafeDep melden zudem eine deutlich höhere Zahl an Repositories mit bösartigen Commits, darunter auch Fälle ohne tatsächliches Ausführen des Stealers.
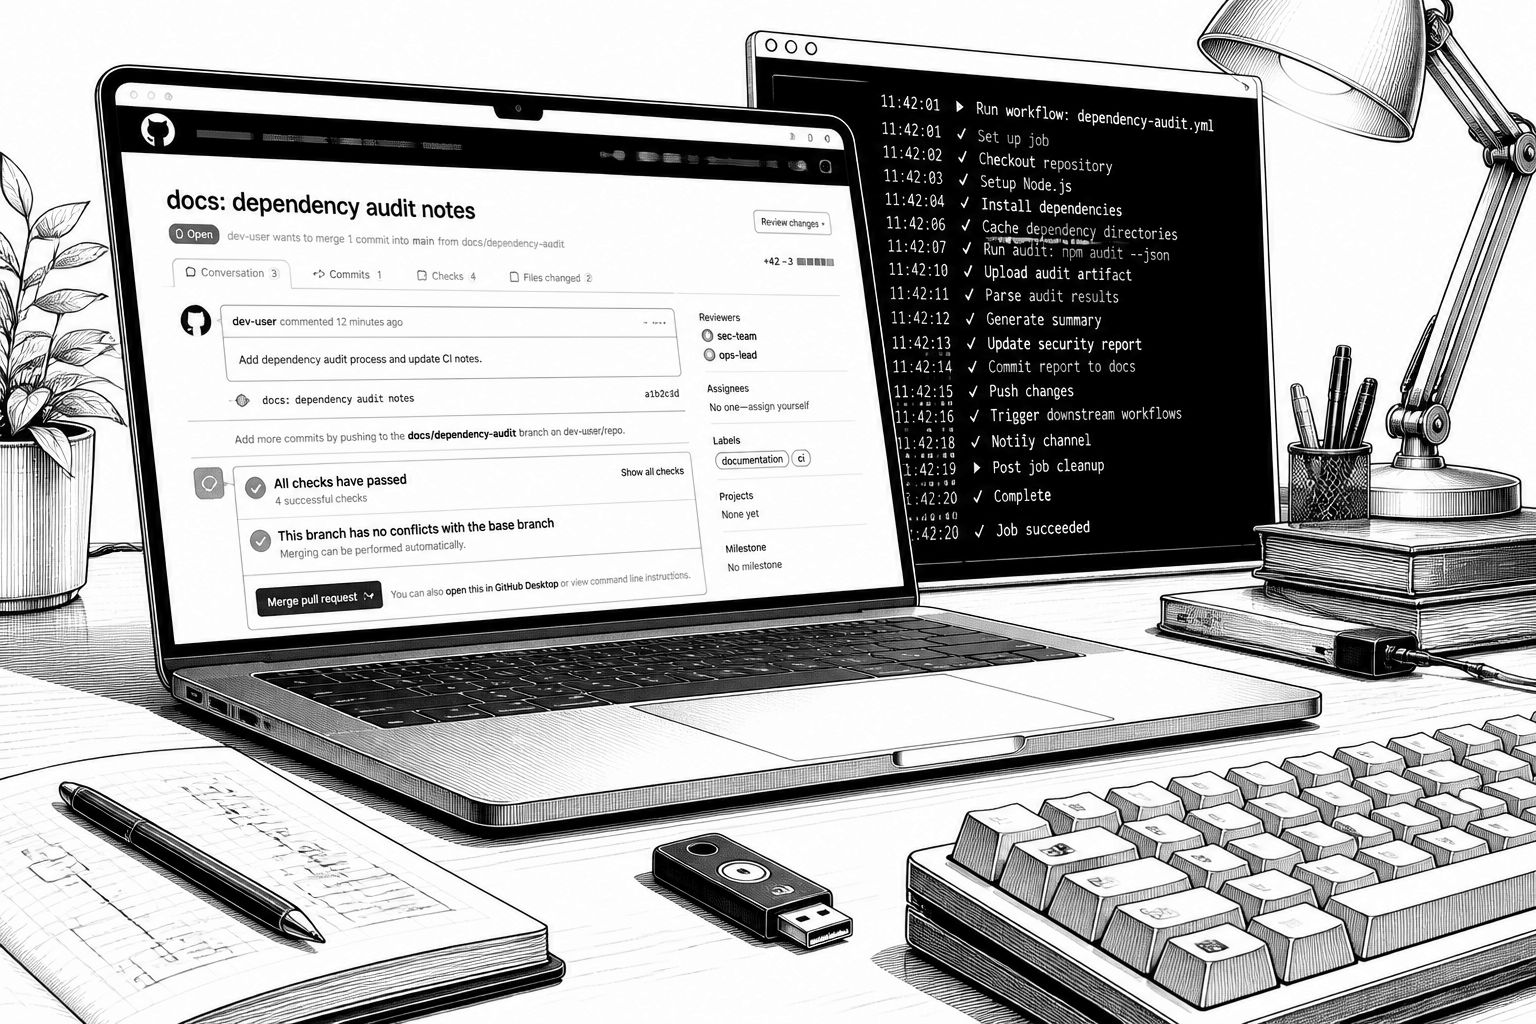
Was an der aktuellen CI-gestützten Angriffsserie besonders auffällt: Die eigentliche Schadlogik ist nicht darauf angewiesen, dass ein Entwickler „bewusst“ etwas installiert, sondern sie nutzt den normalen Mechanismus von GitHub Actions und Paket-Workflows. Laut Aikido Security verwendete der Angreifer gestohlene Credentials für 4.837 GitHub-Konten, um in Repositories Secret-Stealer in Bereichen einzuschleusen, in die diese Konten schreiben konnten. In mindestens 1.806 Repositories lief der Stealer dabei offenbar tatsächlich und konnte die in CI-Kontexten verfügbaren Geheimnisse auslesen – also genau jene Schlüssel, Tokens und Variablen, die Organisationen häufig für Deployments, Cloud-Integrationen und Drittanbieter-Dienste hinterlegen.
Der erste Schritt der Kampagne war dabei ungewöhnlich „methodisch“: Jede Attacke begann mit einem Pull Request, der den Schreibzugriff des kompromittierten Kontos auf das Zielrepository verifizieren sollte. Aikido Security beschreibt als wiederkehrendes Muster Pull Requests mit dem Titel „docs: dependency audit notes“, geöffnet aus einem Branch namens „wfx-docs“. Dass diese Tests nicht nur in einem engen Kreis stattfanden, zeigen die Zahlen: Diese Pull Requests wurden in 61.764 Repositories eröffnet, und in einem Teil davon folgte die eigentliche Einschleusung. Entscheidend ist außerdem, dass selbst dann von einem Kompromiss ausgegangen werden sollte, wenn der Stealer möglicherweise nie gelaufen ist: Aikido Security rät, jede Instanz zu behandeln, in der eines der Test-Pull-Requests geöffnet wurde, als potenziell betroffen, weil das Konto und damit die Schreibfähigkeit in der Kette eine Rolle spielt.
Für die technische Einordnung ist wichtig, wie stark ein CI-Runner in der Praxis „operativ“ ist. Der Stealer ist laut den Analysen darauf ausgelegt, die Secrets und Cloud-Credentials zu sammeln, auf die Workflows zugreifen können – darunter GitHub Actions Secrets und Variablen, der GITHUB_TOKEN, OIDC- und Actions-Laufzeit-Tokens sowie zusätzliche Credential-Spuren in der Umgebung des Runners. Er liest demnach auch Dateien aus den üblichen Speicherorten von Tools und Cloud-Stacks aus (AWS, Azure, GCP, Kubernetes, npm, PyPI, SSH und weitere). Zusätzlich geht der Stealer über reines Token-Grabbing hinaus: Er kopiert das Repository samt letzter Commits, greift auf Workflow-Artefakte zu und kann bei Self-hosted Runnern auch Cloud-Credentials aus Instance-Metadata beziehen. Das Muster zeigt damit, wie CI-Pipelines aus einer „Ausführungskomponente“ zu einem Querzugriffsknoten werden können, sobald Angreifer die Pipeline-Definition verändern.
Auf dieser Grundlage lässt sich auch verstehen, warum sich die gemeldeten Zahlen zwischen den Auswertungen unterscheiden. SafeDep zählt in einer separaten Analyse 8.093 Repositories, die zwischen 12:46 UTC am Dienstag und 04:36 UTC am selben Zeitraum einen bösartigen Commit erhalten haben. Diese Zählung deckt alle betroffenen Repositories ab, die bösartige Commits bekamen – nicht zwingend nur diejenigen, in denen der Stealer tatsächlich gestartet wurde. SafeDep betont zudem, dass die Suche nur Default-Branches öffentlicher Repositories umfasste; der „wahre“ Gesamtwert dürfte höher liegen. In 7.309 dieser Repositories sei der Stealer in einen existierenden Workflow integriert worden, in 771 Fällen erschien er als npm postinstall hook – also als Code, der beim normalen npm install auch lokal auf Entwicklermaschinen laufen kann. Dass Angreifer Änderungen nach kurzer Zeit wieder zurücknehmen, passt ebenfalls in dieses Bild: In den Fällen, in denen der Stealer lief, wurden Logs üblicherweise gelöscht, oft zusammen mit dem entsprechenden Lauf.
Besonders relevant für Incident Response ist, dass die Angreifer nicht nur auf einen einzigen Triggerweg setzen. Die Beschreibungen nennen als typische Muster wiederkehrende Commit-Messages, die u. a. einen CI-Cache-Refresh, Hilfsskripte und zusätzliche Workflow-Dateien erzeugen – inklusive eines postinstall-Hooks, der für npm-Projekte besonders heikel ist, weil er die Grenze zwischen „CI“ und „lokalem Entwicklungsprozess“ verwischt. SafeDep nennt außerdem Indizien, die ohne sichtbare „Loot“-Artefakte trotzdem auf einen Zugriff hindeuten können, etwa fehlende Run-Nummern auf den Angreifer-Commits oder Step Summaries, die keine zuverlässige Aussage mehr zulassen. Für die Ausleitung der Daten werden HTTP-POST-Ziele genannt; in einer Stichprobe von 200 Payload-Commits habe etwa ein Fünftel ausschließlich Telegram genutzt. Entscheidend ist: Wer diese Spuren nicht findet, sollte dennoch nicht automatisch Entwarnung geben, weil das Löschen von Logs als Teil der Strategie beschrieben wird.
Der Impact auf Cloud-Seitige Identitäten ist in solchen Kampagnen meist der eigentliche „Hebel“ – und hier wirkt das sehr umfassend. In der Auswertung wird beschrieben, dass der Stealer GitHub OIDC-Tokens gegen Sessions in AWS, GCP und Azure eintauscht. Für AWS sei sogar das Erstellen langlebiger IAM-Zugriffsschlüssel möglich, und es gebe Mechanismen, die Credential-Rotation überdauern können, indem etwa Trust-Policies umgeschrieben oder federierte Identitäten hinzugefügt werden. Für Azure wird genannt, dass federierte Identitäten mit einem bestimmten Präfix in Entra ID entstehen können, sodass Workflows ohne gespeicherte Secrets in Azure-Anwendungen einloggen, selbst nachdem Tokens rotiert wurden. Für Unternehmen bedeutet das: Es reicht nicht, „nur“ Secrets in den GitHub-Settings zu drehen. SafeDep empfiehlt ausdrücklich, Tokens der Commit-Autoren, OAuth-App-Grants, SSH-Keys und Sessions zu widerrufen, außerdem 2FA zu aktivieren und alle Secrets sowie Variablen zu rotieren, auf die das Repository Zugriff hat. Auch Geräte, auf denen in diesem Kontext npm install auf betroffenen Commits lief, sollten als kompromittiert behandelt werden, inklusive Schlüsselrotation.
Daneben zeigt die Analyse, wie sich Angriffe in der Supply-Chain-Umgebung verstetigen. SafeDep und Aikido Security berichten, dass der Stealer u. a. über automatisierte Publishing-Trigger mindestens einen Packagist-Paketpfad und einen Go-Modulpfad erreicht haben soll. Gleichzeitig tauchen Hinweise auf, dass ein Teil der Infrastruktur und Bot-Konten mit früheren Wellen überlappend ist: Aikido nennt eine Überschneidung mit einer früheren Kampagne, bei der gestohlene Konten Secret-Stealing-Workflows in Repositories geschoben haben, und führt aus, dass die betroffenen Konten deutlich stärker wiederverwendet wurden als andere aktive Konten. Gleichzeitig sei es nach derzeitigem Stand nicht sauber, „November“ dem exakt gleichen Akteur zuzuordnen, weil sich Tools und Methoden unterscheiden können und gestohlene Credentials häufig von mehreren Akteuren weiter genutzt werden. Für IT-Sicherheitsverantwortliche heißt das: So etwas lässt sich nicht nur als „Einmalvorfall“ behandeln, sondern als Risiko für die CI- und Identitätskette, die sich je nach Permissions und Workflow-Design immer wieder neu ansetzen kann.
In der Praxis sollten betroffene Teams daher vor allem ihre CI-Konfiguration auditieren und die Indikatoren systematisch prüfen: Branch- und Commit-Muster, die Workflow-Dateien in sensiblen Pfaden verändern, sowie Spuren in Cloud-Logik wie AWS-„AssumeRole“-Namensmuster, Azure federated credentials und GCP-Token-Ableitungen aus Workload Identity Pools. Aikido Security verweist zusätzlich darauf, dass der „fehlende“ sichtbare Artefakt-Befund keinen sicheren Schluss zulässt, weil Datenabfluss und Logbereinigung Bestandteil der Kampagne sein können. Wenn Ketteneffekte auftreten, ist die Datenrotation im Zusammenspiel mit Identity-Rotation und Pipeline-Änderungen der entscheidende Hebel. Genau hier wird klar, dass der Unterschied zwischen „CI läuft nur im Hintergrund“ und „CI ist ein vollwertiger Zugriffsknoten“ im Sicherheitsdesign unmittelbar sichtbar wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angreifer kompromittieren tausende GitHub-Repositories über CI-Workflow-Secret-Stealer" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angreifer kompromittieren tausende GitHub-Repositories über CI-Workflow-Secret-Stealer" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angreifer kompromittieren tausende GitHub-Repositories über CI-Workflow-Secret-Stealer« bei Google Deutschland suchen, bei Bing oder Google News!