


LONDON (IT BOLTWISE) – Anthropic bringt mit „OSS Scanner“ einen opt-in Schwachstellen-Scanner für Open-Source-Projekte an den Start. Laut Anbieter sollen Projekte durch regelmäßige KI-gestützte Scans geprüft werden und die Reports ohne menschliche Prüfung auskommen. Für die Audits stellt der Scanner per YAML-Konfiguration einen Dockerfile-Workflow bereit, der auch ohne Internetzugang funktionieren soll. Der Dienst will dabei auf Kriterien ähnlich zu OSS-Fuzz setzen und zugleich keine pauschale 90-Tage-Offenlegungsfrist erzwingen.
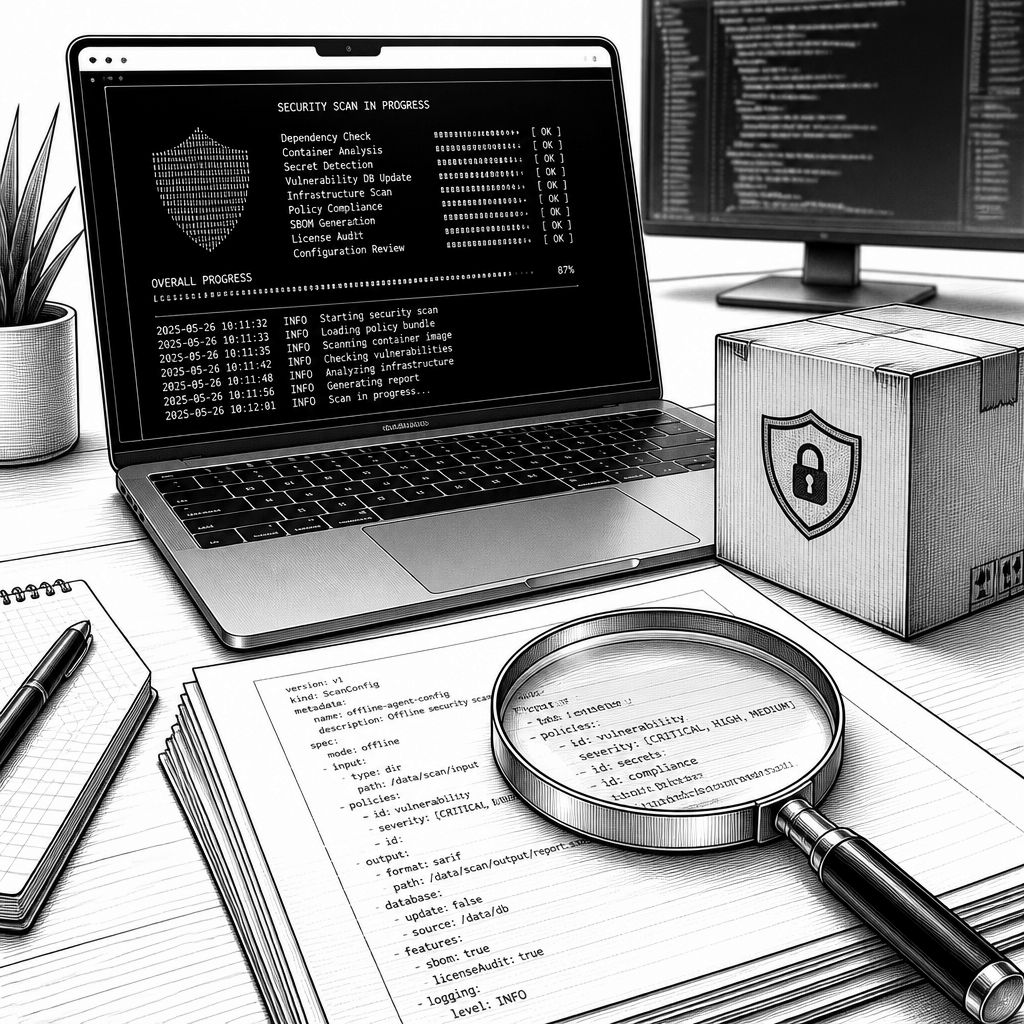
Anthropic weitet seine Sicherheitsaktivitäten rund um Open Source spürbar aus: Mit „OSS Scanner“ startet ein opt-in Dienst, der Schwachstellenanalysen in Softwareprojekten automatisiert. Der Ansatz ist dabei nicht nur organisatorisch, sondern auch technisch klar definiert. Anthropic beschreibt den Scanner als vollständig modelgenerierte Ergebnisse, die ohne menschliche Review oder Triage auskommen sollen – mit dem Ziel, Scans häufiger und schneller durchzuführen, statt nach klassischen Melde- und Prüfketten zu warten.
Die konkrete Idee dahinter erinnert konzeptionell an bewährte Verfahren aus der Schwachstellenforschung, nur dass der Auslöser in diesem Fall ein KI-basierter Auditprozess ist. Anthropic setzt laut Angaben auf Kriterien, die sich an „OSS-Fuzz“ orientieren. Die Auswahlkriterien sollen nicht statisch sein, sondern sich im Lauf der Zeit weiterentwickeln – was vor allem für große Ökosysteme relevant ist, in denen sich Projektumfang, Abdeckung von Tests und typische Fehlerklassen stark unterscheiden. Wichtig ist außerdem: Core Maintainer können ihr Projekt direkt durch einen Pull Request im GitHub-Repository des OSS-Scanners anmelden, inklusive YAML-Konfiguration.
Technisch liefert die YAML-Datei gleich mehrere Datenpunkte, die den Scanner in eine reproduzierbare Umgebung zwingen. Dazu gehört der Link zu dem Git-Repository, das der Dienst klonen soll, eine E-Mail-Adresse als primärer Kontakt sowie der Dateipfad zu einem Dockerfile, das die Umgebung aufbaut. Der entscheidende Punkt: Der Dockerfile soll so gestaltet sein, dass alle Abhängigkeiten vorinstalliert und das Projekt gebaut werden, damit ein „offline agent“ den Security-Audit durchführen kann – also ohne Internetzugriff während der Analyse. Anthropic empfiehlt außerdem, die Testfälle im gebauten Container zu verifizieren. Damit reduziert sich eines der typischen Risiken automatisierter Scans: nämlich dass Ergebnisse auf extern nachladenden Artefakten basieren und dadurch schwer nachzuvollziehen sind.
Wie vorsichtig Anthropic mit der Qualität der Meldungen umgeht, zeigt sich im Umgang mit Veröffentlichungstakten. Der Anbieter sagt, er plane keine pauschale 90-Tage-Offenlegungsfrist für die Ergebnisse, weil die Reports falsch positive Treffer enthalten könnten. Gleichzeitig wird ein abgestuftes Vorgehen angedeutet: Wenn ein Report später manuell validiert wird – Anthropic verweist dabei auf ein bestehendes CVD-Programm – kann die Offenlegung nach der CVD-Policy ab dem Zeitpunkt beginnen, an dem ein menschlich validierter Status gemeldet wird und dann 90 Tage später erfolgt. Zudem ist laut Anbieter vorgesehen, dass sich in Zukunft bei bestimmten, hochschweren Schwachstellen doch eine Offenlegungsfrist ergeben kann, sobald mehr Vertrauen in die Performance des OSS Scanners aufgebaut ist.
Für die Einordnung liefern die Ankündigungen auch harte Zahlen: Anthropic gibt an, mehr als 29.000 Kandidaten-Schwachstellen in wichtigen Softwareprojekten identifiziert zu haben. Davon seien etwas über 6.000 als konkrete Schwächen an Maintainer gemeldet worden; daraus seien bis zum 2. Oktober 2026 584 Advisories hervorgegangen. Das ist kein Nachweis für perfekte Trefferquoten – schon die Differenz zwischen Kandidaten und gemeldeten Findings legt nahe, dass ein Filtern oder Verifizieren stattfindet. Trotzdem deutet die Größenordnung darauf hin, dass der Dienst nicht als reine Demonstration gedacht ist, sondern als skalierbarer Hebel für die Breite der Codebases, die im Open-Source-Betrieb tatsächlich genutzt werden.
Marktseitig passt das in eine breitere Sicherheitsstrategie, die Anthropic gleichzeitig weiter ausbaut: Laut Angaben wird auch ein „Critical Infrastructure Defense Program“ vorgestellt, das kritische Infrastruktur und Open-Source-Software schützen soll. Der inhaltliche Kontext ist eindeutig: KI kann nicht nur Verteidiger-Workflows automatisieren, sondern auch Angreifer dabei unterstützen, Schwachstellen schneller zu finden, Ausnutzungsschritte zu automatisieren und Angriffe in größerem Maßstab zu fahren. Aus Sicht vieler Security-Teams verschiebt sich damit der Fokus auf schnellere Fix-Zyklen, eine bessere Priorisierung und eine intensivere Absicherung von Softwarelieferketten. Der OSS Scanner zielt in diesem Spannungsfeld auf genau die erste Phase – das frühzeitige Auffinden von Schwächen vor dem Produktivschub.
Für Unternehmen, die Open Source produktiv einsetzen, bedeutet das vor allem mehr „Security-Einträge pro Zeiteinheit“ in ihren Zulieferketten. Wenn Maintainer die Pull-Request-basierte Anmeldung nutzen und Container-builds offlinefähig gestalten, sinkt die Eintrittshürde für regelmäßige Audits. Gleichzeitig bleibt die praktische Herausforderung: Teams müssen die gemeldeten Advisories in ihre Patch- und Testprozesse integrieren, selbst wenn der Scanner menschliche Validierung im ersten Schritt vermeidet. Wer die Verbindung zwischen KI-Scan und Engineering-Workflow sauber aufsetzt, kann langfristig von häufigeren Erkenntnissen profitieren – und dort, wo Anthropic später Validierungsschritte anstößt, auch eine verlässlichere Offenlegungskurve erwarten.
Unter dem Strich ist OSS Scanner ein interessantes Signal dafür, wie sich KI-gestützte Sicherheitsarbeit industrialisieren lässt: über standardisierte Eingaben (YAML), deterministische Build-Umgebungen (Docker) und einen klaren Offline-Auditpfad. Die nächste Bewährungsprobe wird weniger die reine Anzahl an Kandidaten sein, sondern die Kombination aus Reproduzierbarkeit der Ergebnisse, Integrationsfähigkeit in bestehende Vulnerability-Management-Prozesse und der Fähigkeit, Fehlalarme so zu reduzieren, dass Maintainer nicht in Review-Stress geraten. Wenn diese Punkte in der Breite funktionieren, könnte sich der Dienst als eine zusätzliche Schicht zwischen Code-Kommit und Deployment etablieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Anthropic startet kostenlosen OSS-Scanner zur KI-basierten Schwachstellenanalyse" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Anthropic startet kostenlosen OSS-Scanner zur KI-basierten Schwachstellenanalyse" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Anthropic startet kostenlosen OSS-Scanner zur KI-basierten Schwachstellenanalyse« bei Google Deutschland suchen, bei Bing oder Google News!