
LONDON (IT BOLTWISE) – Eine China-aligned Angriffskampagne mit dem Namen Bronze Sandcastle setzt konsequent auf DLL-Sideloading über Sandboxie-Komponenten. Die Angreifer platzieren dafür manipulierte Sandboxie-Dateien in den Umgebungen von Opfern und lassen signierte Programme während des Starts unsichtbar bösartigen Code laden. Zwischen August 2025 und August 2026 wurden Zielsysteme unter anderem in den Philippinen, Taiwan und Namibia beobachtet. Entscheidend für die Verteidigung sind damit weniger klassische Dateimuster als auffällige Lade- und In-Memory-Ausführungsabläufe.
Bronze Sandcastle ist eine bislang kaum dokumentierte Bedrohung, die nach Angaben aus der Sicherheitsforschung seit Mitte 2025 Organisationen in Asien und Afrika ins Visier nimmt. Die Beobachtungen datieren mehrere Kampagnenereignisse zwischen August 2025 und August 2026, darunter Infektionen auf Zielsystemen in den Philippinen, Taiwan, Afghanistan und Namibia; zusätzlich wird ein Fall in Südkorea als wahrscheinlich eingeordnet. Auffällig ist außerdem eine starke zeitliche Ausrichtung: Die Aktivität wurde besonders in der Zeitzone UTC+8 gehäuft. Technisch zeigt sich das Cluster weniger als „neue Malware-Generation“, sondern eher als präzise umgesetzte Angriffslogik, die Windows-internes DLL-Laden ausnutzt und dabei auf das Vertrauen in scheinbar legitime Software setzt.
Der Kernmechanismus ist DLL-Sideloading, also das Ausnutzen der Art, wie Windows beim Programmstart nach Bibliotheken sucht. Startet eine Anwendung, lädt sie typischerweise mehrere DLLs, die sie für den Betrieb benötigt. Läuft der Prozess dabei ohne vollständigen Pfadangaben, verwendet das Betriebssystem eine vordefinierte Suchreihenfolge und greift damit in eine Art „Index“ von Verzeichnissen. Angreifer platzieren dann eine schädliche DLL mit identischem Namen in einer Position, die vor dem echten Speicherort geprüft wird. Dadurch lädt das legitime Programm im nächsten Schritt nicht die erwartete Bibliothek, sondern führt Code aus, der vom Angreifer kontrolliert wird. Genau hier setzt Bronze Sandcastle an: Die Kampagne verwendet als wiederkehrenden technischen Marker eine konsistente Sandboxie-DLL-Sideloading-Kette.
Sandboxie ist in solchen Szenarien als Lockmittel interessant, weil die Angreifer damit vertrauenswürdige Ausführungswege nachahmen können. Sophos-Sicherheitsforscher Gabor Szappanos beschreibt Sandboxie DLL sideloading als das auffällig wiederkehrende Muster, bei dem in mehreren betroffenen Umgebungen legitime Sandboxie-Executables mit einer manipulierten „sbiedll.dll“-Datei kombiniert wurden. Diese Kombination führt dazu, dass das als vertrauenswürdig geltende Programm „SandboxieWUAU.exe“ während der Laufzeit attacker-steuerbaren Code lädt. Das ist für die Verteidigung besonders unkomfortabel, weil der eigentliche Schaden nicht zwingend als neue, offensichtliche Binärdatei auf der Platte auftaucht. Stattdessen wird der bösartige Code in der Laufzeitumgebung ausgeführt; dadurch können statische Signaturen ins Leere laufen und auch klassische „Datei-Scanning“-Strategien weniger greifen.
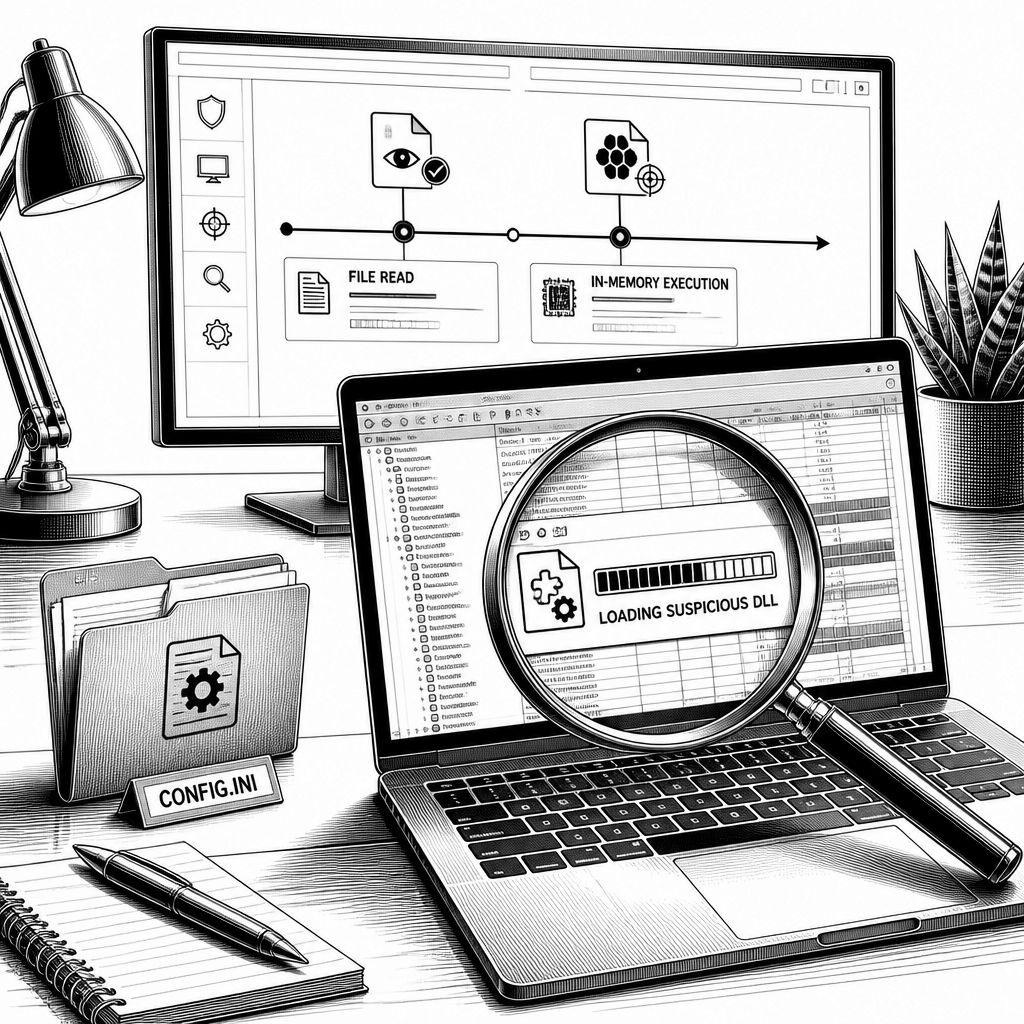
Die Kampagne nutzt das Prinzip „verschlüsselte Konfiguration, Entschlüsselung zur Laufzeit“. Laut den Analysen werden die sideloaded DLLs dafür eingesetzt, verschlüsselte Inhalte aus einer „config.ini“-Datei zu lesen und auszuführen. Sophos beschreibt dieses Design als minimierenden Faktor für statische Erkennung: Operators können das Verhalten anpassen, ohne die DLL-Binaries austauschen zu müssen. Zusätzlich wird betont, dass häufig umbenannte legitime Executables in den Zielumgebungen zum Einsatz kommen, um die Sichtbarkeit im Alltag von Sicherheitswerkzeugen zu reduzieren. Was daraus für Security Teams folgt, ist klar: Nicht nur „welche Datei“ wurde ausgeführt, sondern „was passiert unmittelbar nach dem DLL-Load“ zählt. Als Indikatoren werden etwa Prozesse genannt, die lokale Dateien lesen und im Anschluss eine schnelle In-Memory-Ausführung starten, was die Decoding- und Staging-Phase nahelegen kann.
Der Payload selbst ist darauf ausgelegt, sowohl Identitätsdaten als auch System- und Interaktionsinformationen zu sammeln. Nach den vorliegenden Beschreibungen enumeriert der Backdoor-Prozess lokale Netzwerk- und Benutzerkonten und erhebt Metadaten über das System. Dazu kommen Funktionen, die laufende Prozesse überwachen, Tastatureingaben abgreifen sowie Screenshots erstellen. Technisch wurden bislang zwei Versionen des Payloads identifiziert: 1.1.5 und 1.1.7. Die Unterschiede betreffen dabei auch die Kommunikationswege, denn beide Varianten melden sich extern, während die genaue Infrastruktur je Version abweichen kann. Version 1.1.5 ist demnach unter anderem mit Domains wie „dc.cathaypacifice[.]com“ und „net.dpworldto[.]com“ in Zusammenhang gebracht worden, während 1.1.7 offenbar verstärkt über GitHub-APIs verschlüsselte Konfigurationsdateien nachlädt.
Auch für das C2-Verhalten liefert die Kampagne Ansatzpunkte für Erkennung. In den Angaben werden externe Dienste wie file[.]io, gofile[.]io sowie ably[.]net und ably[.]io genannt, die wahrscheinlich für zusätzliche Aufgaben oder Datenabrufe genutzt wurden. Für Version 1.1.7 heißt es zudem, dass sie über ein GitHub-Repository („github[.]com/LatonyCharnleyaW“) verschlüsselte „config.ini“-Dateien beziehen sollte; dieses GitHub-Konto ist inzwischen nicht mehr erreichbar. Neben Sandboxie zeigt Bronze Sandcastle zudem ein breiteres Arsenal an DLL-Sideloading-Kombinationen, etwa mit javaw.exe/jli.dll, Krita.exe/Krita.dll oder NvdaHelper.exe/NvdaHelperRemote.dll. In Summe deutet das auf ein wiederverwendbares „Loader“-Konzept hin, bei dem der Angreifer je nach Zielumgebung unterschiedliche legitime Hostprozesse missbraucht.
Für Unternehmen ist Bronze Sandcastle deshalb weniger ein Einzelfall als ein Stresstest der eigenen Detektionsstrategie. Die Beobachtungen werden explizit damit untermauert, dass statische dateibasierte Erkennung gegenüber verschlüsselten Payload- und Konfigurationsdateien nur begrenzt zuverlässig ist. Sophos empfiehlt deshalb, stärker auf Verhalten zu achten, etwa auf Muster von DLLs, die lokale Dateien lesen, danach sofort Code in den Arbeitsspeicher laden und ohne klassische zusätzliche Artefakte weiterarbeiten. Das gilt besonders dann, wenn der missbrauchte Hostprozess mit erhöhten Berechtigungen läuft; in diesem Fall erben die geladenen Komponenten die gleichen Privilegien und können sensiblere Aktionen ausführen. Historisch ist der Ansatz nicht völlig neu: Bereits 2024 nutzte APT41 eine andere, von Sandboxie signierte Komponente („taskhost.exe“), um eine manipulierte „sbiedll.dll“ zu sideloaden und einen Backdoor namens MoonWalk zu platzieren. Neu ist vor allem die konsequente Operationalisierung über mehrere Hostkontexte hinweg und die Versionierung des Payloads, die die „Bleibefähigkeit“ der Kampagne im Feld erhöht.
Aus technischer Sicht sollten Sicherheits- und Plattformteams deshalb ihre Laufzeitüberwachung so ausrichten, dass DLL-Loads, Prozessketten und In-Memory-Ausführung nicht nur als Einzelsignale, sondern als Ereignisfolge bewertet werden. Dazu passt auch, dass die Angreifer bei Bronze Sandcastle gerne verschlüsselte „config.ini“-Blöcke verwenden und so das Dateimuster während des klassischen Scans unscharf halten. Wer in der Praxis auf solche Angriffe reagiert, kann mit Modellen arbeiten, die etwa den Wechsel von „Datei-Lesen → Entschlüsseln → In-Memory-Ausführen“ in Relation zu bekannten Legit-Hosts setzen. Damit verschiebt sich der Fokus von reinen Hash- oder Namen-Blacklists hin zu Ablaufmustern, die auch bei wechselnden Binärdateien funktionieren. Genau in diesem Punkt liegt der Markt- und Betriebsbezug: Da die Technik ohne große zusätzliche Infrastruktur auskommt, wirkt sie wie eine „skalierbare Angriffsform“ für Teams, die ihre eigenen Loader-Varianten schnell austauschen können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bronze Sandcastle nutzt Sandboxie-DLL-Sideloading für Backdoors in Unternehmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bronze Sandcastle nutzt Sandboxie-DLL-Sideloading für Backdoors in Unternehmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bronze Sandcastle nutzt Sandboxie-DLL-Sideloading für Backdoors in Unternehmen« bei Google Deutschland suchen, bei Bing oder Google News!