
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine gepatchte Schwachstelle, die den Schutzmechanismus „Lockdown Mode“ in ChatGPT gezielt aushebeln kann. Der Angriff setzt auf HTML-Seitenvorschauen innerhalb von Codeblöcken, bei denen verschachtelte Sandbox-Frames Pop-ups trotz Einschränkungen öffnen können. Dadurch wird der Inhalt aus dem engeren Sicherheitsrahmen herausgelöst und kann anschließend als Umgehungskanal für Datendiebstahl, Phishing oder Malware-Delivery dienen. Offiziell behoben wurde das Problem am 18. September 2026.
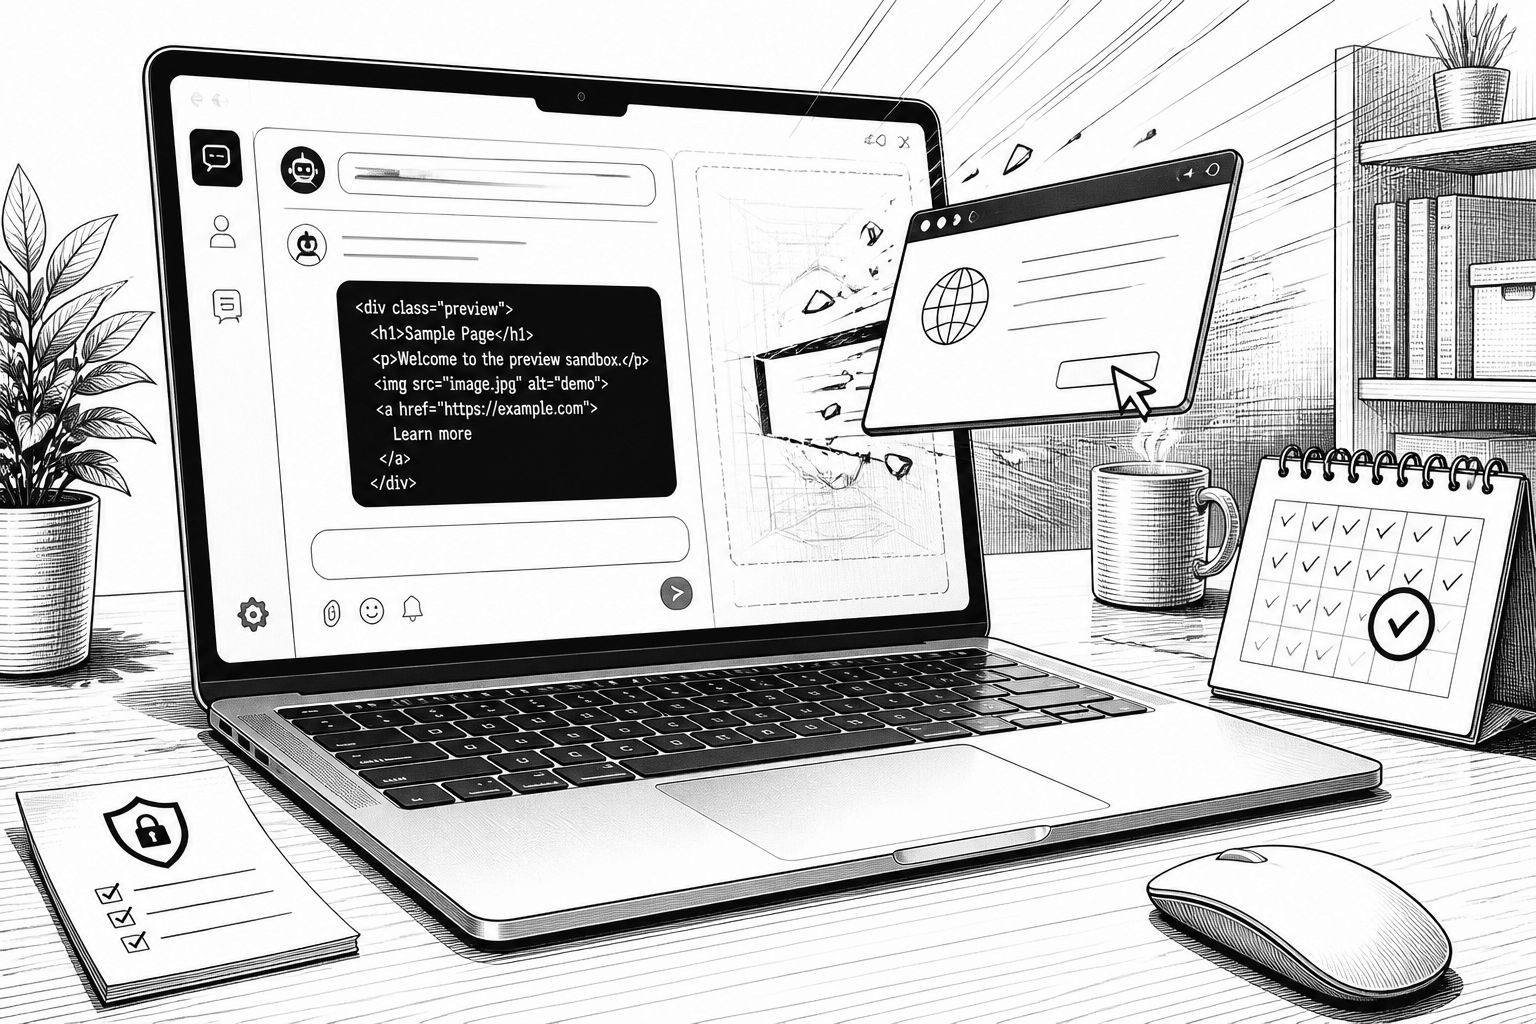
Lockdown Mode sollte im Kern verhindern, dass aus einem Chat heraus sensible Daten über „bösartige“ ausgehende Requests abwandern. Laut der vorliegenden Beschreibung greifen die Forscher dafür nicht die KI selbst an, sondern die Art und Weise, wie das Chat-Frontend Inhalte in einer Vorschau darstellt. Konkret entsteht das Risiko in HTML-Seitenvorschauen, die in ChatGPT-Codeblöcken eingebettet sind: Statt dass der Browser-Inhalt wie reiner Text bleibt, kann er innerhalb der Anwendung gerendert werden. Damit verbunden ist zwar eine zusätzliche Sandbox, die den Zugriff auf App-Daten wie Cookies und Local Storage unterbindet, aber genau dort sehen die Autoren eine Lücke in den Annahmen zur Isolation.
Technisch betrachtet liegt die Schwachstelle in der Behandlung von Pop-up-Fenstern während der Vorschau. In der Schilderung werden verschachtelte, sandboxed Frames verwendet. ChatGPT soll zwar direkte Versuche abfangen, neue Fenster zu öffnen, dennoch lassen sich Pop-ups offenbar starten, wenn die Sandbox-Rechte bei der verschachtelten Einbettung nicht konsequent genug „durchgereicht“ werden. Der entscheidende Umweg ist ein weiterer Layer innerhalb der gerenderten Seite: Durch das Erzeugen eines zusätzlichen verschachtelten Frames gelingt es, eine unveränderte Popup-Engine zu erreichen und damit die Schutzrestriktionen zu umgehen, die eigentlich für die HTML-Vorschau gelten. „The HTML preview used nested sandboxed frames, and while ChatGPT intercepted direct attempts to open new windows, the underlying sandbox permissions still allowed popups and permitted them to escape the sandbox“, sagte Eli Smadja, Leiter der Forschung bei Check Point.
Wenn diese Barriere fällt, verlagert sich das Bedrohungsmodell vom reinen „Rendering-Risiko“ hin zu einem praktischen Exfiltrations- und Social-Engineering-Kanal. Die Autoren beschreiben, dass ein Angreifer über einen konstruierten Prompt, über ein bösartiges GPT oder über einen geteilten Chat den Datenabfluss anstoßen kann. Dabei spielt eine Rolle, dass der Angreifer die Inhalte im Pop-up vollständig kontrolliert. Daraus folgt eine zweite Angriffsebene: Das Fenster kann überzeugende Köder ausgeben, etwa in Form einer vermeintlichen „ChatGPT-Update“-Meldung. Auf dieser Basis lässt sich der Nutzer dazu bringen, auf einen Link zu klicken und so im schlimmsten Fall Malware herunterzuladen. Wichtig ist außerdem die Breitenwirkung: Der Kernfehler betrifft nicht nur die KI-Ausgabe, sondern eine Feature-Kette im weiteren Anwendungsumfeld, die außerhalb des Modell-Limits liegt.
Einordnung: Lockdown Mode wurde im Juni 2026 als Option eingeführt, um Datenexfiltration durch Prompt Injections zu minimieren. In der vorliegenden Darstellung wird die Idee des „Sicherheitszauns“ dabei recht pragmatisch beschrieben: Der Modus begrenzt ausgehende Netzwerkrequests, über die ein Angreifer sensible Informationen zu einer Infrastruktur unter eigener Kontrolle übertragen könnte. Dass derselbe Mechanismus trotzdem umgangen werden kann, zeigt die typische Achillesferse vieler Sicherheitskontrollen in KI-gestützten Anwendungen: Nicht das Modell, sondern Schnittstellen und Nebenfunktionen entscheiden darüber, ob eine Schutzgrenze wirklich „end-to-end“ funktioniert. Smadja formuliert die Konsequenz explizit: „Lockdown Mode was specifically intended to reduce the possibility of data leaving a conversation through potentially malicious outbound requests, yet a weakness in another application feature provided an alternative path around that security boundary.“ Er ergänzt zudem, dass AI-Sicherheitskontrollen nur so stark seien wie das umfassendere Anwendungs-Umfeld.
Die Veröffentlichung reiht sich damit in eine breitere Serie von Schwächen ein, die in den vergangenen Monaten bei KI-getriebenen Tools sichtbar geworden sind. Bereits eine Woche zuvor wurde laut Text eine Umgehung beschrieben, die über einen Angreifer-kontrollierten Share-Link und einen Klick auf die HTML-Vorschau auch Sandboxing-Mechanismen sowie Content Security Policy (CSP) umgehen kann. Früh im September demonstrierte Check Point außerdem einen versteckten Cross-Account-Command-Kanal: Eine „normale“ Antwort auf die sichtbare Nutzeranfrage kann parallel eine zweite, vom Angreifer gesteuerte Aufgabe auslösen, wobei das Ergebnis dann quer über Konten zurückfließt. Auch hier handelt es sich weniger um einen Angriff auf Sprachmodell-Logik als um Angriffe auf Kontext, Ausführungsumgebungen und das Kopplungsverhalten zwischen UI, Auth-Sitzungen und Tool-Ausführung.
Über ChatGPT hinaus wird das Muster in der Quelle weiter aufgeschlüsselt: Angriffe wie „SkillJacking“ zielen auf Abhängigkeiten ab, indem sie Repository-, Package- oder Domain-Referenzen manipulieren, die Agenten während der Installation ausführen. Daneben werden Schwachstellen in Browser-gebundenen Setups für KI-Coding-Assistenten genannt, die bis zu Remote-Code-Execution und Datei-Exfiltration reichen können; diese Klasse wird in der Beschreibung mit „Embrace“ (Embedded Browser) in Verbindung gebracht. Auch „Repeat-After-Me“ wird als Technik genannt, die Frameworks dazu bringt, Tool-Calls über scheinbar harmlose Textwiederholungen auszuführen. Schließlich taucht „Workflow Identity Hijacking“ als Konzept auf, bei dem ein Angreifer über einen unauthentifizierten Einstieg den Enterprise-Workflow in Gang setzt, obwohl der externe Request keine ausreichende Autorisierung hat. Der gemeinsame Nenner dieser Beispiele ist, dass KI-Systeme zunehmend als Infrastruktur fungieren – und damit Sicherheitslücken dort entstehen, wo Privilegien, Autorisierung und Content-Rendering in die reale Ausführungskette übergehen.
Für Unternehmen bedeutet das vor allem eine Verschiebung in den Sicherheitsfokus. Wer KI nur als „Modell“ betrachtet, läuft Gefahr, die eigentlichen Risikostellen zu übersehen: UI-Features wie HTML-Preview, Frame- und Popup-Behandlung, Share-Mechanismen, Sitzungsbindung sowie die Schnittstelle zur Tool-Ausführung. In der Quelle wird auch die zeitliche Komponente genannt: Nach verantwortungsvoller Offenlegung soll OpenAI am 18. September 2026 den Fehler behoben haben. Entscheidend ist jedoch, dass die Patch-Ebene allein nicht alle Varianten abdeckt, solange die restlichen Anwendungskomponenten ähnlich komplexe Rendering- und Ausführungswege bereitstellen. Praktisch rückt damit die Frage nach robusten Isolation-Garantien und nach einer „least-privilege“-Kopplung zwischen Chat-Kontext und Tools stärker in den Vordergrund – gerade dann, wenn KI-Agenten mehr Autonomie bekommen und weniger „sichtbar“ ist, was im Hintergrund wirklich ausgeführt wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ChatGPT Lockdown Mode umgangen: HTML-Vorschau entkoppelte Sandbox nach Expertenangaben" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ChatGPT Lockdown Mode umgangen: HTML-Vorschau entkoppelte Sandbox nach Expertenangaben" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ChatGPT Lockdown Mode umgangen: HTML-Vorschau entkoppelte Sandbox nach Expertenangaben« bei Google Deutschland suchen, bei Bing oder Google News!