


WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Umweltbehörde EPA warnt vor einem deutlichen Anstieg von Cyberangriffen auf Trinkwasser- und Abwassersysteme. Im Fokus stehen dabei nicht mehr nur klassische Ransomware-Angriffe, sondern Störungen an der Schnittstelle von IT und industrieller Steuerung. Laut EPA werden in den betroffenen Netzwerken wiederholt grundlegende Lücken sichtbar, etwa fehlende Multi-Faktor-Authentifizierung und ungeschützte Zugänge ins Internet. Zusätzlich verschärfen Personalengpässe die Lage, während Angreifer zunehmend „Human-Machine Interfaces“ manipulieren, um kritische Einstellungen zu verändern.
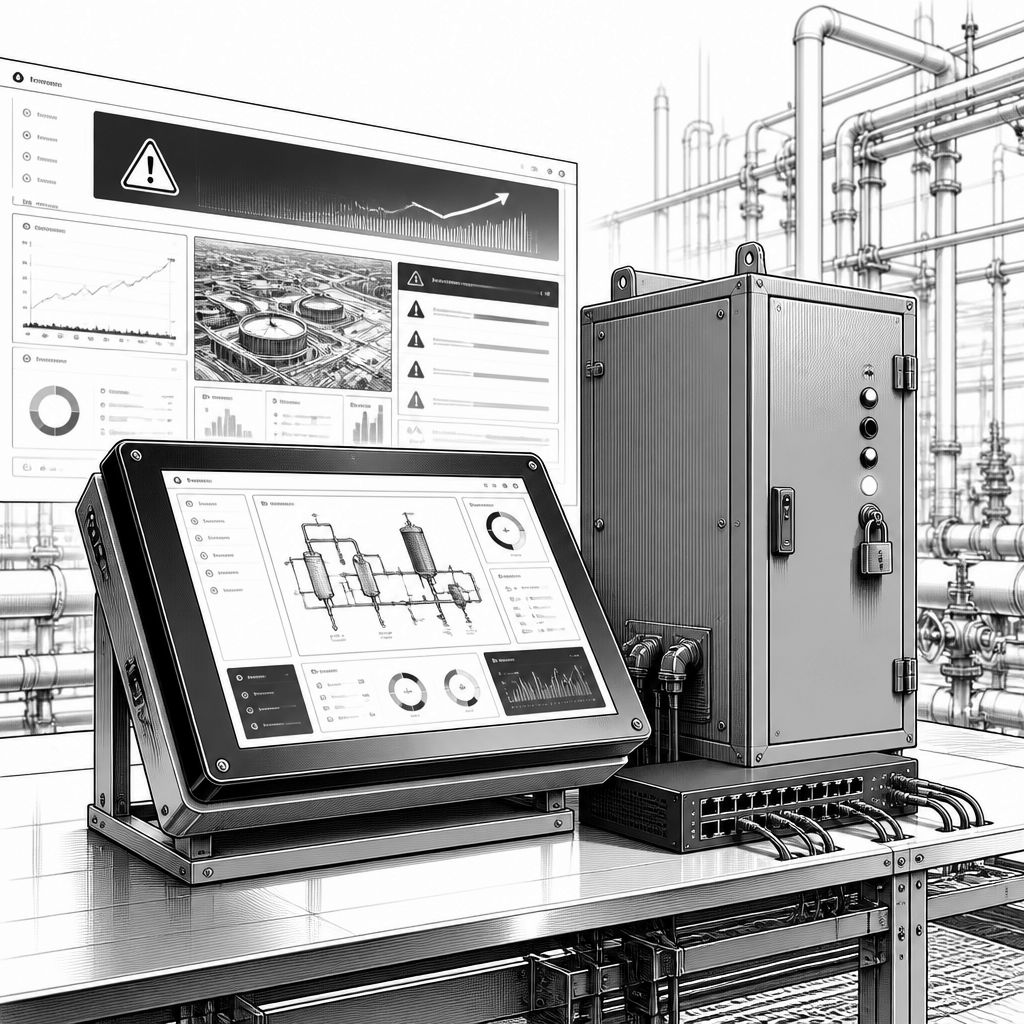
Die Trinkwasserversorgung wirkt auf den ersten Blick wie ein Thema für kommunale Betreiber und den Alltag vor Ort. Doch aus Sicht der Sicherheits- und Behördenarbeit rückt gerade eine andere Realität in den Mittelpunkt: In den vergangenen Jahren haben sich Cyberangriffe auf Wasser- und Abwasseranlagen spürbar von rein erpresserischen Mustern hin zu Angriffen entwickelt, die den Betrieb selbst beeinträchtigen sollen. EPA-Vertreter beschreiben, dass bereits ein einzelner erfolgreicher Eingriff in Systeme zur Überwachung und Steuerung dazu führen kann, dass Abläufe manuell nachgeführt werden müssen oder Backup-Verfahren greifen. Der Effekt wäre nicht nur ein IT-Problem, sondern eine Unterbrechung von Infrastruktur, die in Krankenhäusern, Kindertagesstätten, Schulen und Industrie gleichermaßen als Selbstverständlichkeit erwartet wird.
Technisch hängt die besondere Verwundbarkeit eng mit der Kopplung zwischen Office-IT und industriellen Steuerungsumgebungen zusammen. Wasserwerke nutzen vielfach vernetzte Komponenten, mit denen Pumpen, Ventile oder Messpunkte überwacht und betätigt werden; diese Elemente gehören zum typischen Spektrum industrieller Steuerung (OT). Laut den Aussagen der EPA verschieben Angreifer ihr Vorgehen zunehmend in Richtung der Bedien- und Einstelloberflächen, also der „Human-Machine Interface“-Ebene, um sicherheitsrelevante Parameter so zu ändern, dass der Service gestört wird. Wenn dazu noch Know-how über typische Anlagenkonfigurationen vorliegt – etwa weil Informationen öffentlich auffindbar sind oder weil Systeme nicht sauber abgesichert wurden – sinkt die Hürde für gezielte Manipulationen.
Auch die Sicherheitsbasis wirkt vielerorts nicht so, wie es bei moderner Cyber-Resilienz zu erwarten wäre. EPA nennt wiederkehrende Schwachstellen, darunter das Versäumnis, Passwörter regelmäßig zu ändern, das Fehlen von Multi-Faktor-Authentifizierung sowie die Tatsache, dass kritische Systeminformationen „leicht zugänglich“ im Netz auffindbar sind. Besonders brisant ist dabei, dass OT-Umgebungen oft nicht isoliert genug betrieben werden: In der Darstellung der Behörde fehlen bei manchen Betreibern konkrete Schutzschichten wie Firewalls oder virtuelle private Netze, die verhindern könnten, dass Angreifer Funktionen von außen direkt beeinflussen. Ergänzend wird betont, dass sich die Lage nicht nur auf allgemeine IT-Grundschutzthemen reduzieren lässt, denn auch Anlagen mit speicherprogrammierbaren Steuerungen (PLCs) und weiteren industriellen Komponenten geraten ins Visier, wenn bekannte Schwachstellen in der Praxis nicht zeitnah geschlossen werden.
Im Marktkontext kommt hinzu, dass Wasserwerke häufig mit älterer Infrastruktur arbeiten, weil Modernisierungskosten in kommunalen Haushalten und Betriebsbudgets spürbar sind. Gleichzeitig fehlt laut EPA vielen Organisationen Personal mit genau der Expertise, die nötig ist, um komplexere Netzwerke gegen heutige Angriffsformen zu verteidigen. Dieser Engpass wirkt wie ein Verstärker: Wenn Fachkräfte für Monitoring, Patch-Management und segmentierte Netzarchitekturen fehlen, bleiben einfache Schutzmaßnahmen länger ungeprüft oder werden nur zögerlich umgesetzt. Das erklärt, warum Behördenwarnungen nicht nur „Best Practices“ wiederholen, sondern auch sehr konkrete technische Grundlagen ansprechen – etwa die Notwendigkeit, Systeme nicht offen ins Internet zu stellen und OT-Umgebungen durch geeignete Zugangs- und Netzschutzkonzepte abzusichern.
Die jüngsten Vorfälle verdeutlichen zudem, dass die Angriffe nicht bei der Theorie stehen bleiben. Laut den Schilderungen der Behörde gab es im Sommer einen koordinierten Cyberangriff, der mehr als 30 kommunale Wassersysteme in Minnesota betraf und Technologien zur Fernüberwachung und -steuerung störte; in der Folge mussten manche Versorger auf manuelle Bedienung und Reserveverfahren umstellen. Zusätzlich berichteten Behörden über Vorfälle in Colorado, bei denen ausländische Akteure zwei kleinere Versorger kompromittierten und die Steuerungstechnik manipulierten – wobei in den geschilderten Fällen das Trinkwasser in beiden Situationen sicher blieb. Für die Sicherheitsplanung ist genau diese Kombination entscheidend: selbst wenn der akute Schaden begrenzt ist, zeigen die Ereignisse die Reichweite, mit der Angreifer in OT-Systeme eindringen und Parameter verändern können.
Seit 2025 hat die EPA nach eigenen Angaben mehr als 900 Cyber-Schwachstellen in Wasseranlagen im ganzen Land identifiziert. Für viele Betreiber ist die Zahl vor allem ein Hinweis auf die Verteilung: Nicht jede Lücke ist gleich kritisch, aber das Volumen zeigt, dass Schwachstellenmanagement in dieser Domäne häufig hinter dem tatsächlichen Risiko zurücksteht. Die Behörde macht dabei auch Unterschiede zwischen Systemtypen: Während Inspektoren bei größeren Trinkwasseranlagen die Cyber-Planung prüfen, unterstützt das Office of Water Betreiber mit technischer Hilfe, Trainings und teils individueller Begleitung, um Schwachstellen schneller zu erkennen und zu beheben, bevor sie ausgenutzt werden. Unklar bleibt damit weniger „ob“ Verbesserungen stattfinden, sondern wie schnell und flächendeckend sie erreicht werden können – gerade weil viele Anlagen nicht zentral verpflichtet sind, jeden Cybervorfall zu melden.
Für IT- und OT-Verantwortliche ergeben sich daraus mehrere praxisnahe Schlussfolgerungen. Erstens sollten Security-Maßnahmen nicht als einmalige Checkliste verstanden werden: Wenn laut EPA Angreifer die nächste Stufe anstreben, wirkt ein statisches Basisniveau schnell unzureichend. Zweitens müssen Identitäts- und Zugriffsmechanismen in OT-Umgebungen konsequent umgesetzt werden, also inklusive Multi-Faktor-Authentifizierung, sauberem Patch-Management und der Reduktion erreichbarer Angriffsflächen. Drittens ist Segmentierung entscheidend: Eine Architektur, die OT-Bereiche ausreichend vom öffentlichen Netz trennt und Remotezugänge eng begrenzt, adressiert genau die von der EPA beschriebenen Lücken, wonach Systeme teils ohne ausreichende Firewalls oder VPN-Schutzmechanismen „offen“ betrieben werden. Für Branchen im Umfeld bedeutet das außerdem, dass Hersteller, Integratoren und Betreiber stärker zusammenarbeiten müssen, weil die Sicherheit im Betrieb nicht allein durch Hardening auf der Firewall-Ebene entsteht, sondern durch den gesamten Lebenszyklus der Steuerungskomponenten.
Am Ende bleibt eine nüchterne Botschaft: Wasser ist keine randständige Infrastruktur, sondern ein zentraler Dienst, dessen Ausfall sich unmittelbar in Alltagsfunktionen übersetzt. Die EPA beschreibt zwar Fortschritte bei der Abarbeitung grundlegender Schwachstellen – zugleich gibt es jedoch weiterhin viele offene Lücken und Hinweise, dass Angreifer methodisch komplexer werden. Für Unternehmen bedeutet das, Cybersecurity in der Versorgungsdomäne als „Betriebsfähigkeitsthema“ zu behandeln: Risikoanalyse, technische Kontrollen und Personalentwicklung greifen hier ineinander, weil sonst ein einzelner erfolgreicher Zugriff genügt, um die Realität vor Ort spürbar zu verschlechtern.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriffe auf US-Wasserversorgung: EPA warnt vor wachsenden Lücken in der IT/OT-Sicherheit" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriffe auf US-Wasserversorgung: EPA warnt vor wachsenden Lücken in der IT/OT-Sicherheit" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriffe auf US-Wasserversorgung: EPA warnt vor wachsenden Lücken in der IT/OT-Sicherheit« bei Google Deutschland suchen, bei Bing oder Google News!