
WASHINGTON / LONDON (IT BOLTWISE) – Die FBI-Fahndungsakten zeigen Gesichter hinter mehreren nordkoreanisch zugeordneten Cyberangriffen, darunter Sabotagevorwürfe zu Sony Pictures und der WannaCry-Kampagne. Gleichzeitig rückt der mutmaßliche Abfluss von etwa 6,4 Mrd. US-Dollar aus Binance-Wallets die Debatte um eine gut organisierte „digitale Armee“ erneut in den Fokus. Laut dem FBI stammen die Hinweise zu mehreren Akteuren aus Verbindungen mit Gruppen wie Lazarus und TraderTraitor. Die Gegenseite weist die Vorwürfe als politische Provokation zurück und kritisiert vor allem die US-Erzählung zur Verursachung.
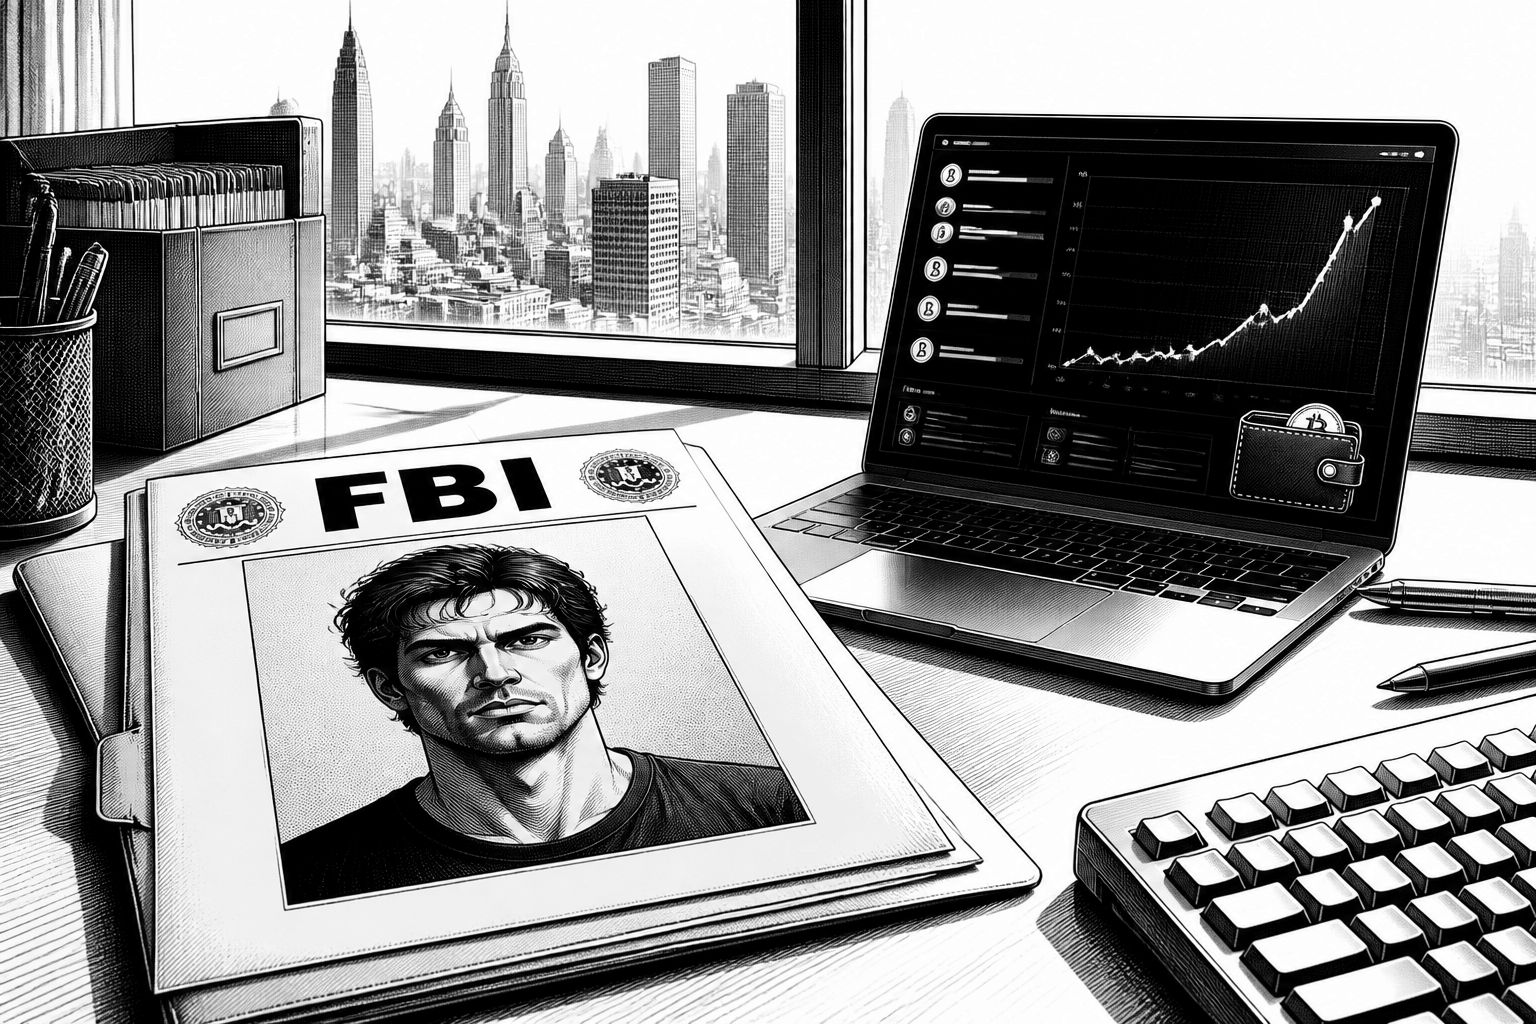
Die FBI-Fahndungsakten liefern ein selten greifbares Bild davon, wie nordkoreanische Spezialeinheiten über Jahre IT-Fachkräfte in ein weltweit einsetzbares Angriffssystem überführen. Im Zentrum steht Park Jin Hyok, dessen Foto seit acht Jahren in den „Most Wanted“-Unterlagen zirkuliert. Nach FBI-Angaben wirkt er wie ein typischer IT-Profi: ordentlich frisiertes schwarzes Haar und ein Blick, der an einen Ausweis passt. Sein Profil soll Koreanisch, Englisch und Mandarin umfassen, und er soll lange Zeit zwischen Nordkorea und China gependelt sein – ein Muster, das auf der technischen Ebene vor allem eines bedeutet: Sprachfähigkeit und Arbeitskultur werden zur „Hülle“ für infiltrationstaugliche Identitäten.
Technisch interessant wird die Geschichte dadurch, dass die Vorwürfe nicht bei einzelnen Hacks stehen bleiben, sondern eine Kette beschreiben: Park sei laut FBI eine Schlüsselfigur hinter verdeckten Sabotage-Operationen gewesen, darunter die Angriffe im Umfeld von Sony Pictures sowie die WannaCry-Kampagne, die 2017 Krankenhäuser, Unternehmen und öffentliche Verwaltungen weltweit lahmlegte. Für die operative Logik ist entscheidend, dass solche Operationen typischerweise nicht nur aus Malware bestehen, sondern aus einem Zusammenspiel von Zielauswahl, Zugriffswegen und der Tarnung von Urheberschaft. Genau deshalb tauchen in den Fahndungsunterlagen mehrere Profile mit ähnlichen Biografiemustern auf – Ingenieure und Programmierer, die digitale Kriminalität zu einer staatlich geprägten Profession gemacht haben sollen.
Innerhalb dieser Mechanik ordnet das FBI Park der Lazarus-Gruppe zu, die mit der General Reconnaissance Bureau (RGB) genannten militärischen Nachrichtendienststruktur in Verbindung gebracht wird. Park steht dabei nicht allein: In den Unterlagen werden auch Jon Chang Hyok sowie Kim Il als mutmaßliche Akteure genannt. Gleichzeitig tritt ein weiteres, ebenfalls namentlich beschriebenes Gesicht auf der Bühne auf – Rim Jong Hyok –, der nach Angaben der US-Behörden mit Ransomware-Angriffen auf US-Krankenhäuser in Verbindung gebracht wird. Solche Vorwürfe folgen einem wiederkehrenden Muster: Computerzugriff, Verschlüsselung oder Systemübernahmen, Lösegeldforderungen und die anschließende Nutzung der erbeuteten Infrastruktur- und Zugriffsspuren für weitere Spionage gegen Unternehmen aus Technik- und Sicherheitsbereichen.
Während die US-Seite Details zu einzelnen Personen und Gruppen liefert, entzündet sich die öffentliche Debatte besonders an den Kryptowährungsangriffen. Am 29. Oktober soll es innerhalb weniger Stunden zu einem Abfluss in großem Stil gekommen sein: Aus den Wallets von Binance seien dem Bericht zufolge rund 6,4 Mrd. US-Dollar abgezogen worden. Das FBI ordnet den Coup einer Gruppe zu, die mit dem nordkoreanischen Regime verknüpft sein soll, und verweist zugleich auf eine frühere größere Attacke auf Bybit im Februar 2025. Dass solche Summen die Schlagzeilen dominieren, ist politisch wie technisch verständlich: Kryptowährungen umgehen klassische Zahlungswege, sind global handelbar und reduzieren Reaktionsfenster, während die Täter parallel Geldwäsche- und Verschleierungsrouten bauen können.
Die Gegenreaktion kommt prompt aus Pjöngjang: Kim Yo-Jong, als einflussreiche Schwester des Diktators beschrieben, weist die US-Vorwürfe zur Binance-Attacke als „serious political provocation“ und „absurd rhetoric“ zurück. In der Stellungnahme einer staatlichen Nachrichtenagentur wird das Vorgehen der USA als Versuch kritisiert, Nordkorea in der internationalen Gemeinschaft zu diskreditieren – vor allem durch die Verknüpfung des Landes mit großen Cyberverbrechen. Für Beobachter ist dabei weniger die Rhetorik selbst entscheidend als die implizite Frage: Wie robust sind die US-Zuordnungen, wenn eine andere Seite die Erzählung vollständig delegitimiert?
Um diese Robustheit geht es auch in einer aktuellen, öffentlich dokumentierten Rekonstruktion, die den Weg von IT-Talenten hin zu einer globalen Einnahme- und Angriffsinfrastruktur nachzeichnet. Laut der Darstellung begann die Entwicklung nicht über Nacht, sondern als Ergebnis einer Strategie, die sich über Jahrzehnte aufgebaut habe. Quantitativ wird das in einer Analyse mit einer Größenordnung untermauert, nach der nordkoreanische Tech-Worker 2024 jährlich zwischen 350 und 800 Mio. US-Dollar erwirtschaftet haben sollen. Das gelingt laut Rekonstruktion unter anderem über falsifizierte Lebensläufe, gestohlene Identitäten und manipulierte Interviews – ergänzt durch den Einsatz moderner Authentifizierungsumgehungen wie KI-gestützter Bildgenerierung und Deepfake-Videos. Besonders brisant ist dabei das Beschäftigungsmodell: Einige Personen sollen aus China oder Russland arbeiten, während Intermediäre dafür sorgen, dass in den USA scheinbar „live“ gearbeitet wird.
Auf der Unternehmens- und Sicherheitsseite verschiebt das die Prioritäten. Statt sich nur auf „klassische“ Malware-Verbreitung zu konzentrieren, müssen Organisationen auch die Risiken aus dem Remote-Employment- und Account-Lifecycle-Umfeld ernst nehmen: Wo Identitäten über Dokumente und Interviews „eingezogen“ werden, wird die spätere Zugriffskontrolle zur letzten Verteidigungslinie. Dass die US-Justiz im Dezember 2024 erneut Anklagen gegen weitere nordkoreanische Akteure im Umfeld in China und Russland erhoben hat, unterstreicht außerdem, wie international solche Strukturen arbeiten können – mit Teams, die intern als „Cyber Warriors“ bezeichnet werden. Insgesamt entsteht das Bild einer vernetzten Industrie aus verdeckter Beschäftigung, Industriespionage, Erpressung und digitalen Vermögensdiebstählen, die darauf abzielt, Devisen zu beschaffen, Sanktionen zu umgehen und Prioritäten des Regimes zu finanzieren. Für Unternehmen und Behörden heißt das: Die Sicherheitsarchitektur muss nicht nur Angriffe erkennen, sondern auch die Identitäts- und Prozessketten abdecken, die Angriffe überhaupt erst ermöglichen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI sucht nordkoreanische Hacker: Von Sony bis Binance und KI-Deepfakes" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI sucht nordkoreanische Hacker: Von Sony bis Binance und KI-Deepfakes" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI sucht nordkoreanische Hacker: Von Sony bis Binance und KI-Deepfakes« bei Google Deutschland suchen, bei Bing oder Google News!