


LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine human-operierte Phishing-Plattform, die KI-Werbeportale von bekannten Chatbot-Marken imitiert. Über eine Browser-in-the-Browser-Technik öffnen Opfer einen „Connect“-Flow, der echte Login-Seiten nachbaut und dabei Anmeldedaten sowie MFA-Codes abgreift. Die Kampagne nutzt vertrauenswürdig wirkende Ad-Landingpages, ordnet ein Device-Fingerprinting zu und steuert danach die nächste MFA-Herausforderung durch Operator-Kommandos. Besonders gefährdet sind Agenturen und Verwalter von Manager-Accounts in Werbeplattformen.
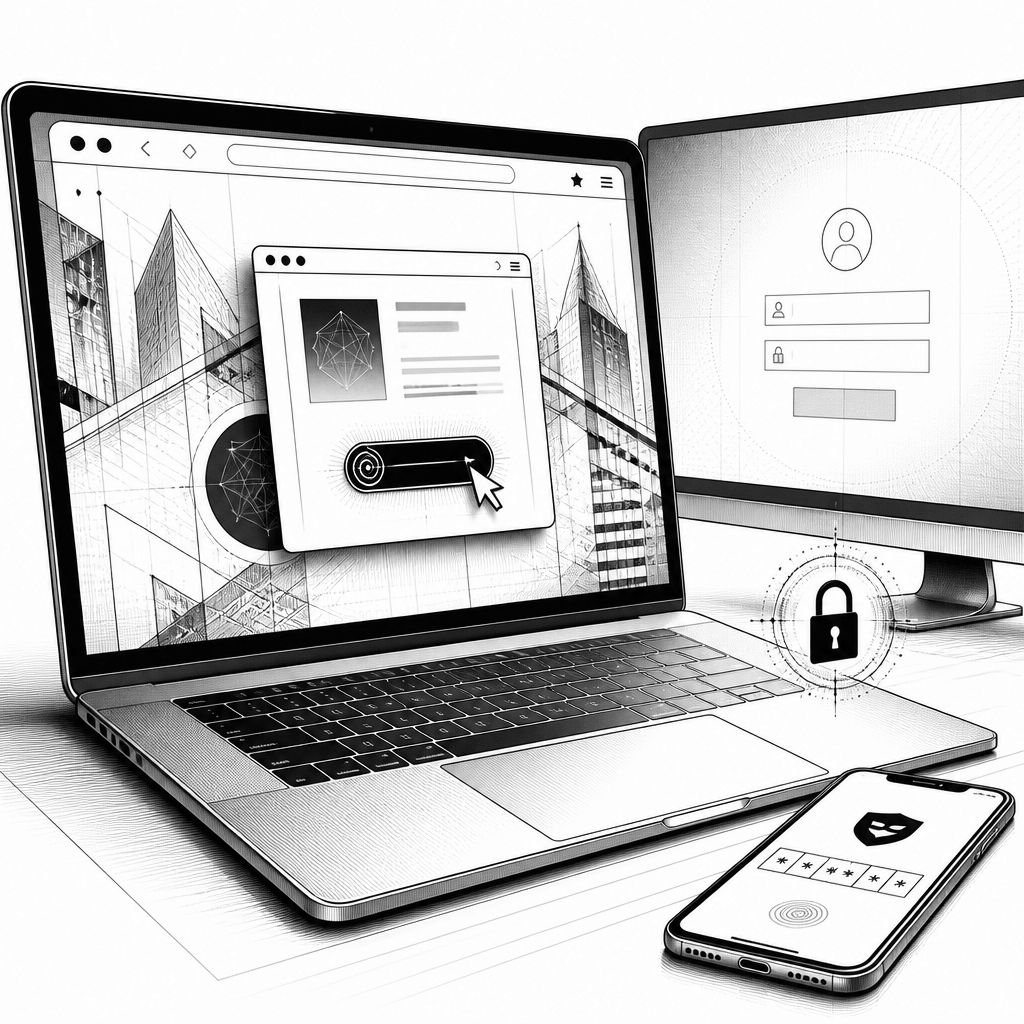
Was wie ein harmloser „KI-Werbe-Manager“ wirkt, entpuppt sich laut einer technischen Offenlegung als Phishing-Ökosystem mit menschlicher Bedienung: Die Angriffsplattform imitiert Werbeprodukte für Chatbots und Agentur-Workflows, inklusive gefälschter Login-Fenster und nachgelagerter Betreibersteuerung. Im Kern geht es nicht um das Ausnutzen einer Schwachstelle in ChatGPT, Google oder anderen Marken, sondern um den Missbrauch von Vertrauen in die Nutzeroberfläche. Die Forschenden nennen eine „human-operated phishing platform“, die die Nutzer gezielt zu Connect-Buttons führt und die Interaktion so gestaltet, dass sie wie ein normaler Kontozugriff auf Werbe- oder Kontoportale aussieht.
Technisch basiert die Attacke auf dem „Browser-in-the-Browser“-Trick (BitB). Der Ablauf ist dabei bemerkenswert konkret: Beim Klick öffnet sich im echten Browser ein eingebettetes, scheinbar eigenständiges Browserfenster. Die gefälschte Adresszeile zeigt dann vertrauenswürdige Ursprünge wie accounts.google.com oder einen Okta-Tenant, während der eigentliche Kontext im Hintergrund weiterhin auf der Phishing-Domain läuft. Hinter der Oberfläche zeichnet die Plattform jede Passworteingabe auf, erstellt ein Fingerprinting des Geräts und legt fest, welche MFA-Herausforderung dem Opfer als Nächstes präsentiert wird. Dadurch ist die MFA nicht „nur überholt“, sondern wird in den eigentlichen Angriffsfluss integriert.
Damit nicht genug: Die Plattform übermittelt die gesammelten Daten über einen fest genannten Endpoint an den Angreifer. In der Offenlegung wird dafür der Pfad „/api/send/ip“ genannt, die Übertragung soll über Socket.IO laufen. Anschließend tauschen sich Opferdaten und Operator-Kommandos in Abhängigkeit vom Login-Workflow aus – ein Muster, das für human-unterstützte Kampagnen typisch ist, weil es flexibel auf Fehlversuche, unterschiedliche Kontotypen und MFA-Varianten reagieren kann. Auch die Landingpages sind nicht beliebig; sie teilen nach Angaben der Forschenden eine gemeinsame Code-Basis und denselben Technologie-Stack, darunter Next.js und Socket.IO, sowie identische Endpunkte. Dieses „Standardisierung durch Wiederverwendung“ macht die Kampagne skalierbar und senkt die Hürde, neue Marken-Varianten oder Landingpage-Varianten kurzfristig auszuspielen.
Besonders auffällig ist die Ausrichtung auf Werbekonten und Manager-Accounts. Ein Beispiel ist eine als „AI ads manager“ vermarktete Seite mit einem Prompt-Feld und einem prominent platzierten „Connect“-Button, der wiederum den BitB-Ablauf auslöst, um Kontozugänge für Google-, Meta-, TikTok- und Okta-Workflows zu erlangen. Die Forschenden ordnen die „Pitch“-Varianten dabei einem bestimmten Zielpublikum zu: ChatGPT-, Gemini-, Claude-, Perplexity- oder Manus-nahe Seiten versprechen jeweils unterschiedliche Werbe- und Konto-Funktionen wie MCC-Unterstützung (Manager Account) oder Spend-Audits. Dazu kommen Köder über täuschend echte Einladungsemails, die die Angriffe zeitlich und thematisch an aktuelle Meldungen koppeln. Dadurch entsteht ein konsistentes Social-Engineering-Design: Die Oberfläche wirkt wie ein Produkt-Branding, der Prozess wirkt wie ein legitimer Kontolink.
Aus Sicht des Schadensbilds geht es um mehr als „ein Konto wird geklaut“. In der Offenlegung wird die typische Folge beschrieben: Angreifer ergänzen eigene Administratoren, drücken den legitimen Inhaber in der Berechtigungshierarchie zurück und nutzen das Konto anschließend weiter, um Werbung zu schalten. Für Opfer wird die Kartenrückbuchung oft als schnelleres Ereignis beschrieben, während der Kontorückerhalt laut den Forschenden eher Wochen oder Monate dauern kann. Bei Manager-Accounts reicht die Wirkung zudem in die Kundenlandschaft der Agentur hinein, weil Manager-Strukturen häufig mehrere Mandanten umfassen. Genau deshalb treffen solche Kampagnen besonders Agenturen, Media Buyer und Personen mit Admin-Rechten auf strukturierte Konten, etwa dort, wo ein „sauberer Spend-Account“ besonders attraktiv ist.
Die Relevanz für die Branche ist auch deshalb hoch, weil ähnliche Muster bereits als wiederkehrendes Commodity-Crime in Werbe-Ökosystemen beschrieben wurden. In einem Bericht, der im Kontext der Offenlegung zitiert wird, ist die Rede davon, dass Malware-Familien in großer Zahl zu Ad-Account-Diebstahl geführt hätten und daraus ein verbreitetes Deliktsmuster entstanden sei: Angreifer entziehen Budgets, nutzen die Reputation guter Spend-Historien und verkaufen anschließend Zugänge in Untergrundmärkten. Ergänzend wird die aktuelle Angriffslogik als Teil eines breiteren Delivery-Clusters eingeordnet, das nicht nur KI-Ad-Landingpages umfasst, sondern auch weitere Routen wie thematisch passende Refund Claims sowie recruitment-nahe Seiten. Über einen dreimonatigen Beobachtungszeitraum bis August 2026 nennen die Forschenden außerdem Größenordnungen für die bezahlten Landingpages und die Zahl der zugehörigen Kampagnen-IDs.
Für die Abwehr empfehlen die Forschenden vor allem drei Hebel, die direkt an die beschriebenen Schwachstellen in der Prozesskette andocken. Erstens sollten Unternehmen phishing-resistente Authentifizierung aktivieren, weil BitB-Angriffe genau die Schwäche klassischer MFA-Setups ausnutzen, bei denen der Prompt-Flow in eine gefälschte Umgebung „gezogen“ werden kann. Zweitens raten sie, Änderungen an Werbekonten und Steuerungsrechten sorgfältig zu prüfen, denn die Angreifer versuchen gerade die Admin-Ebene zu übernehmen. Drittens sollte man bei KI-Integrationen genauer hinschauen, bevor Konten verknüpft werden; selbst wenn die Integrationsseite „KI“ im Namen trägt, kann sie die Connect-Phase als Angriffspunkt nutzen. In der Praxis heißt das: Freigabeprozesse und technische Kontrollen müssen auch für scheinbar „harmlose“ Drittanbieter-Connections gelten, nicht nur für klassische Login-Portale.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschte KI-Ad-Portale: Phishing per Browser-in-the-Browser und MFA-Abgriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschte KI-Ad-Portale: Phishing per Browser-in-the-Browser und MFA-Abgriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschte KI-Ad-Portale: Phishing per Browser-in-the-Browser und MFA-Abgriff« bei Google Deutschland suchen, bei Bing oder Google News!