
LONDON (IT BOLTWISE) – Angreifer sollen gestohlene Kundendaten aus aktuellen Datenlecks gezielt für Phishing gegen Online-Banking-Nutzer einsetzen. KI-gestützte Tools helfen Betrügern laut einer Warnung dabei, Angriffe schneller zu skalieren und gleichzeitig viele potenzielle Opfer anzusprechen. Besonders gefährlich sind E-Mails mit vermeintlichen Alarmmeldungen und Links, die nicht direkt über die Browserzeile aufgerufen werden. Verbraucher sollten Kontoberechtigungen prüfen, alte Zugriffe trennen und für jeden Dienst eigene Passwörter nutzen.
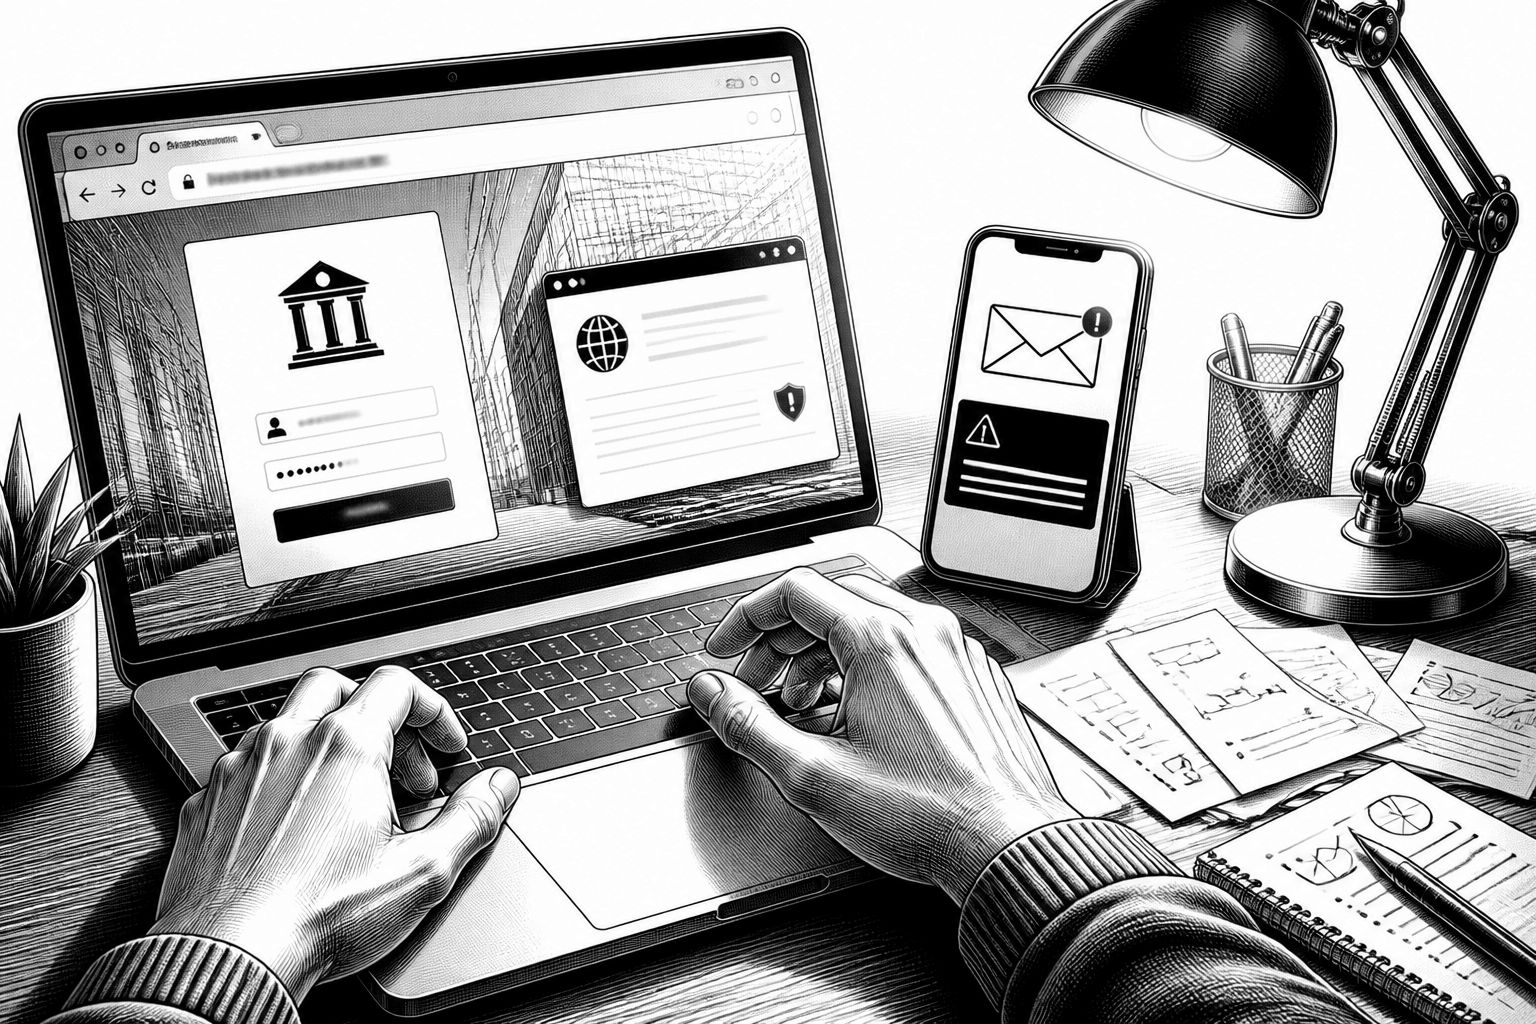
Die nächste Betrugswelle kündigt sich weniger über neue Schadsoftware an, sondern über den Takt, mit dem Kriminelle ihre Angriffe orchestrieren. In einer aktuellen Warnung verweist das Cybersicherheitsunternehmen Avast darauf, dass gestohlene Kundendaten aus jüngsten Datenlecks als Rohmaterial dienen: Betrüger können damit gezielt Informationen nutzen, um den Einstieg in Online-Banking- und E-Mail-Konten wahrscheinlicher zu machen. Der Kern des Risikos liegt dabei nicht nur im eigentlichen Datendiebstahl, sondern in der schnellen Umwandlung von „gefundenen“ Identitäten in handlungsfähige Betrugsversuche.
Was den Handlungsdruck erhöht, ist die Rolle von Künstlicher Intelligenz. Avast beschreibt, dass KI-gestützte Programme ihre Aktivitäten rund um die Uhr automatisieren können: Sie durchsuchen Datenbanken dauerhaft und nehmen zeitgleich viele potenzielle Opfer ins Visier. Der Unterschied zu klassischen Angriffsmethoden wirkt sich vor allem auf die Reichweite und Geschwindigkeit aus. Wenn ein Angriff nicht mehr an die manuelle Ausarbeitung einzelner Kampagnen gebunden ist, verändert sich die „Angriffslogik“ von sequenziellen zu parallelen Versuchen – und damit auch die Wahrscheinlichkeit, dass Nutzer in den betrügerischen Nachrichten genau dann reagieren, wenn sie es noch nicht gewohnt sind.
In der Praxis spielt Phishing dabei eine zentrale Rolle, weil es die typische Vertrauenshandlung der Zielperson ausnutzt: „Konto-Alarm“ im Posteingang, ein Link, eine Bestätigung, danach scheinbar die Rettung. Besonders tückisch sind laut Avast Betreffzeilen, die nach Vorfällen klingen, etwa nach dem Muster „Ihr Konto war vom Vorfall betroffen – bitte hier bestätigen“. Entscheidend ist dabei die Bedienoberfläche des Tricks: Kein seriöser Anbieter fordere Zugangsdaten oder Codes per Link, heißt es in der Warnung. Gleichzeitig bleibt aber der psychologische Impuls erhalten, der in vielen Fällen stärker ist als die technische Plausibilitätsprüfung.
Technisch verschärfen sich solche Angriffe durch Details, die im Alltag kaum auffallen. Der IT-Dienstleister Ingos beschreibt, dass gefälschte E-Mails und Webseiten oft täuschend echt wirken, während kleine Abweichungen bei Absenderadressen oder Schreibweisen schwer zu erkennen sind. Zusätzlich kommt das Klonen von Stimmen zum Einsatz: Wenn Angreifer Mitarbeiter dazu bringen, etwa Überweisungen anzustoßen oder Zugangsdaten herauszugeben, sinkt die Hürde vom „klickbaren Link“ hin zu einer konkreten Handlung im Unternehmensprozess. Ergänzend nennt Ingos psychologischen Druck als häufiges Mittel, um Anmeldedaten zu erschleichen und Schadsoftware ins Firmennetzwerk einzuschleusen – mit möglichen Folgen wie verschlüsselten oder gestohlenen Daten, deren Veröffentlichung oder Löschung.
Für Verbraucher und Unternehmen ergeben sich daraus mehrere konkrete Ansatzpunkte, die weniger nach „neuen Sicherheitsprodukten“ klingen und mehr nach sauberer Kontopraxis. Avast empfiehlt, Kontoeinstellungen in Google-, Apple- und Mail-Konten zu prüfen: Externe Apps und KI-Tools sollten nur dann weiterhin Zugriff haben, wenn sie wirklich noch benötigt werden. Alte Verknüpfungen zu trennen reduziert die Angriffsfläche, weil ein kompromittierter Account oder ein missbrauchter Token nicht zwangsläufig in jede angebundene Anwendung hinein weiterwirkt. Ebenso sinnvoll ist der Hinweis, wichtige Dienste grundsätzlich selbst über die Browserzeile anzusteuern, statt Links aus E-Mails oder Nachrichten zu folgen – denn genau dieser Klickweg ist der Einstiegspunkt für viele Phishing-Kampagnen.
Auch die klassische Hygienemaßnahme „je Dienst ein eigenes Passwort“ bleibt in diesem Szenario nicht historisch, sondern strategisch. Wenn ein Kennwort kompromittiert wird, verhindert eine saubere Trennung, dass Angreifer mit derselben Kombination weitere Konten übernehmen können. Gleichzeitig sollten Organisationen ihre internen Abläufe für die Verifikation von Anfragen verschärfen: Wo Überweisungen oder sensible Zugriffe angestoßen werden, braucht es Schritte, die nicht allein auf „zeitnah und dringlich“ basieren. Denn je mehr KI-gestützte Angriffe parallel laufen, desto stärker steigt die Wahrscheinlichkeit, dass zumindest einzelne Opfer auf Dringlichkeit reagieren.
Aus Branchensicht verschiebt sich damit die Priorität: Nicht nur Detektion nach dem Schadensfall ist wichtig, sondern die Vermeidung von Zugriffsketten, bevor ein Phishing-Impuls erfolgreich sein kann. Die Kombination aus Datenlecks als Grundlage, KI-gestützter Automatisierung als Verstärker und Phishing als direktem Bedienfehler macht die Angriffe besonders wirksam. Wer jetzt in Kontoberechtigungen, Browser- und Zugriffsgewohnheiten sowie Passwort- und Verifikationsprozesse investiert, reduziert die Wirkung der nächsten Kampagne – auch dann, wenn die Angreifer ihre Texte noch „besser“ anpassen oder ihre Tempo-Strategie weiter erhöhen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI beschleunigt Phishing: Avast warnt vor Betrug über E-Mail- und Bankkonten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI beschleunigt Phishing: Avast warnt vor Betrug über E-Mail- und Bankkonten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI beschleunigt Phishing: Avast warnt vor Betrug über E-Mail- und Bankkonten« bei Google Deutschland suchen, bei Bing oder Google News!