
LONDON (IT BOLTWISE) – Eine Angriffsvariante gegen HTTP/3 nutzt die Header-Kompression über QPACK, um mit sehr wenigen komprimierten Daten enorme Header-Strukturen im Arbeitsspeicher zu erzwingen. Dadurch können Server nach einer einzigen eingehenden Verbindung in einen Memory- und CPU-Stall geraten, ohne dass der Angreifer sich anmelden muss. Betroffen sind mehrere verbreitete QUIC-Implementierungen und Integrationen, darunter Bibliotheken für Web-Server-Betrieb. Noch ungepatchte HTTP/3-Stacks sollten bis zum Update entweder abgeschaltet oder per Workaround begrenzt werden.
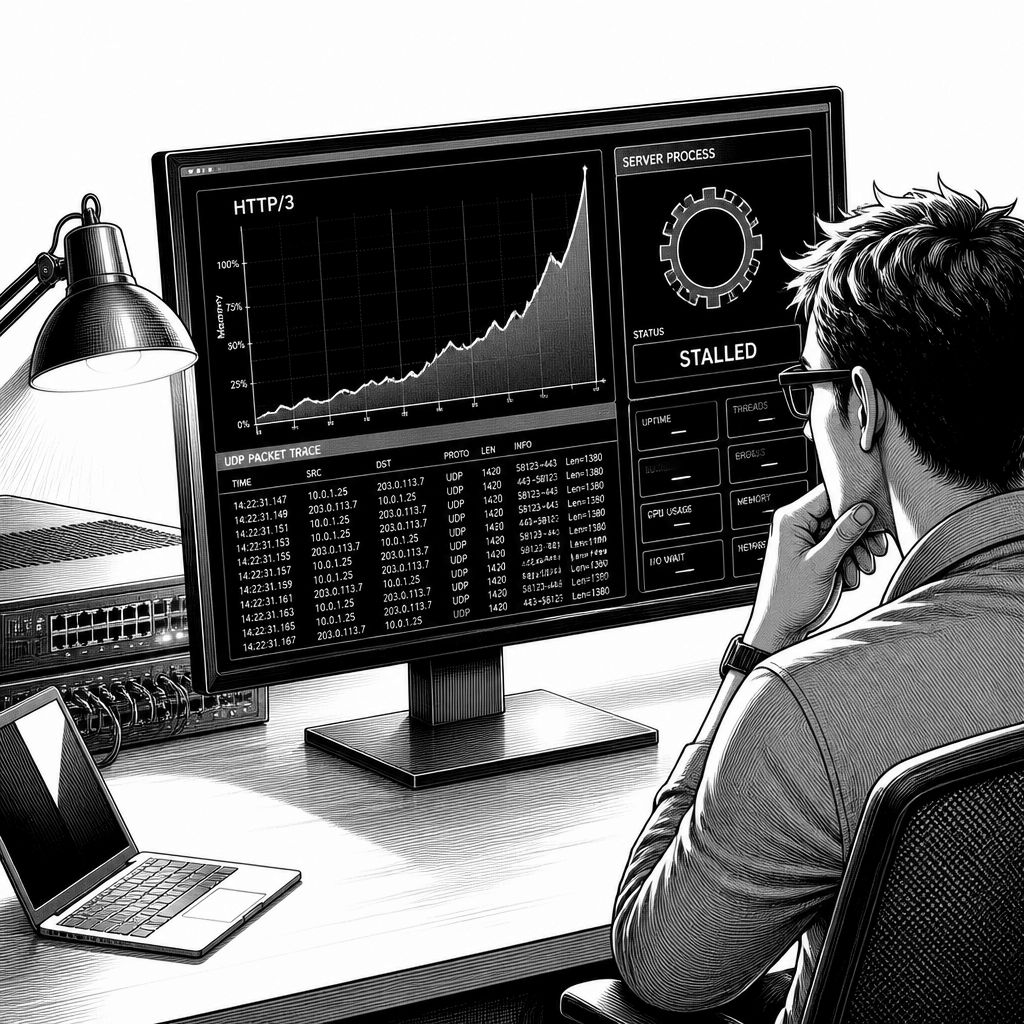
HTTP/3-Server geraten aktuell unter Druck, weil eine neue Klasse von QPACK-Schwachstellen nicht in erster Linie „klassische“ Anmelde- oder Authentifizierungsprobleme trifft, sondern die Speicherverwaltung beim Dekodieren von komprimierten Headern. Laut der Sicherheitsmeldung eines Research-Teams können Angreifer ohne Login mit einer einzigen Verbindung viele HTTP/3-Webserver zum Absturz bringen. Der Kernmechanismus ist dabei unscheinbar: Der Angreifer sendet einen kleinen Batch komprimierter HTTP-Header, der sich nach dem Entpacken im Server-Workload stark vervielfacht. Damit entsteht ein Denial-of-Service-Szenario, in dem der Server massiv mehr RAM halten muss, als der Angreifer an Daten über die Leitung schickt.
Technisch betrachtet liegt die Ursache in QPACK, dem Kompressionsschema, mit dem HTTP/3 wiederkehrende Header-Felder nicht als Klartext, sondern als kurze Referenzen übertragen kann. Erwartet wird, dass der Server nach dem Entpacken eine harte Obergrenze für die Header-Größe einhält. In den betroffenen Implementierungen wird diese Kappung jedoch entweder nur für den komprimierten „Batch“ auf der Leitung geprüft, nicht aber für das entpackte Ergebnis, oder sie greift zu spät. Das führt dazu, dass eine einzelne Anfrage in hunderttausende Header-Einträge expandieren kann, die anschließend als Objektstrukturen im Speicher verbleiben, bis der Prozess oder die betreffende Stream-/Request-Logik nicht mehr sauber arbeitet.
Die Reichweite ist besonders groß, weil unter vielen HTTP/3-Fähigen Systemen identische Bibliotheken im Unterbau stecken. Die Meldung nennt unter anderem quic-go als Go-Bibliothek, die in der Praxis häufig bei Projekten rund um Caddy, Traefik und Cloudflare-Deployments genutzt wird, ebenso lsquic im Umfeld von LiteSpeed Web Server und OpenLiteSpeed. Auch Bun setzt für seinen HTTP/3-Server auf lsquic, verwendet jedoch einen eigenen Ansatz bei Teilen der Header-Limitierung. In der Praxis wirkt das wie ein Multiplikator: Wenn eine gemeinsame Bibliothek problematische Speicherpfade hat, erreichen die Fehler gleich mehrere Produkte indirekt. Zusätzlich reduziert HTTP/3 über UDP den „Vorlauf“ üblicher Filtermechanismen, sodass eine problematische Anfrage schneller beim Server landen kann.
Die gemessene Amplifikation fällt dabei je nach Stack unterschiedlich aus, liegt aber in der Größenordnung von Vielfachen bis hin zu tausendfachen Faktoren. Im Test gegen quic-go wird laut Bericht aus einem 1-MB-komprimierten Header-Batch rund 160.000 Header-Felder, und es bleiben etwa 15 MB im Request-ähnlichen Speicherbereich „gehalten“. Das entspricht grob einer 17-fachen Vergrößerung gegenüber den gesendeten Bytes; quic-go-eigene Sicherheitsangaben gehen sogar von einer möglichen Expansion in der Größenordnung von etwa 50-fach aus. Eine zweite Methode treibt das Verhältnis weiter, indem der Angreifer eine einzelne Header-Entry nur einmal „liefert“ und dann Tausende Referenzen auf genau diese Entry sendet; serverseitig wird dadurch der vollständige Eintrag bei jeder Referenz neu rekonstruiert. FoxIO beobachtete dabei etwa 4.000-fache Effekte auf Bun und zwischen 600- und 1.800-fache auf lsquic.
Bei Bun wird die Risikolage zusätzlich zugespitzt, weil ein Worst-Case-Mechanismus selbst über die Header-Checks hinaus eskaliert. Die Bun-Dokumentation beschreibt den HTTP/3-Server als experimentell; zugleich soll Bun Teile der QPACK-Kontrolle so umgesetzt haben, dass zwar pro Header geprüft wird, aber eine laufende Gesamtsumme für den Speicherbedarf fehlt. Wird die entpackte Header-Dimension größer als etwa 2 GB, läuft ein Größen-Zähler in diesem Pfad über und fällt auf Null zurück. Das Ergebnis ist ein Loop, aus dem der Serverprozess nicht mehr sauber herauskommt: In einem beschriebenen Beispiel mit ungefähr 516 KB pro Stream bleibt die CPU auf 100% festgenagelt und neue Anfragen können blockiert werden. Der entscheidende Unterschied zu lsquic: Dort verhindert ein eigener 64-KB-Cap im betreffenden Pfad, dass solche Überläufe überhaupt in den kritischen Bereich gelangen.
Nicht jeder Patch betrifft jedoch „Server im Netzwerk“ auf die gleiche Weise. Wireshark ist in der Meldung als gesonderter Fall genannt: Die Schwachstelle betrifft den HTTP/3-Dissektor, der Protokolle beim Analysieren von Netzwerkaufzeichnungen beziehungsweise beim Entschlüsseln von Captures aufbereitet. Ein Angreifer erreicht diesen Teil nicht direkt über das Internet, sondern das Risiko entsteht in Umgebungen, in denen Traffic mit Schlüsselmaterial entschlüsselt wird. Dennoch sollten Betreiber entsprechend aktualisieren; die Meldung hält ausdrücklich fest, dass keine öffentlichen Berichte über aktive Ausnutzung für diesen Wireshark-spezifischen Pfad vorliegen. Für Administratoren ist die Unterscheidung wichtig: Manchmal geht es um Online-Exponierung mit unmittelbarer Auswirkung, manchmal um „Offline“-Analysefehler im Tooling.
Für die operative Reaktion empfiehlt die Meldung, Updates für die betroffenen Implementierungen einzuspielen und bei noch nicht gepatchten Stacks interimistische Schutzmaßnahmen umzusetzen. Für den HTTP/3-Server von Bun wird als Workaround genannt, den HTTP/3-Server bis zur Behebung nicht zu exponieren; beim Einsatz von mitmproxy wird ein Abschalten von HTTP/3 über einen Parameter beschrieben. Für die Rust-Bibliothek h3 wird ein pragmatisches Limit über eine Konfiguration wie max_field_section_size empfohlen, damit die Speicherexpansion frühzeitig gestoppt wird. Gleichzeitig zeigt der Vorfall, warum Header-Kompression in Transportprotokollen für Security-Teams mehr ist als ein Performance-Feature: Schon kleine Pakete können über Dekodierlogik zu großen Zustandsobjekten werden. Unternehmen, die HTTP/3 betreiben, sollten daher nicht nur „den Parser patchen“, sondern ihre allgemeine Risikokontrolle für speicherintensive Decode-Pfade überprüfen und insbesondere prüfen, ob Limits auf der Leitung und auf dem entpackten Datenmodell identisch konsequent umgesetzt sind.
In der breiteren Branchenperspektive fügt sich das in eine Entwicklung ein, in der QUIC und HTTP/3 zunehmend aus der Nische in den produktiven Betrieb rutschen. Damit wächst die Angriffsoberfläche rund um Zustandsmaschinen, Stream-Limits und Kompressions-/Dekompressionspfade. Der konkrete Mechanismus – QPACK-Referenzen, die zu massiven Headerstrukturen führen – ist ein Muster, das sich in ähnlicher Form auch in anderen Protokoll-Optimierungen wiederfinden könnte. Künftige Hardening-Standards dürften deshalb stärker auf „Amplification“-Resistenz zielen: Limits müssen nicht nur Input-basiert sein, sondern auch das Zielobjekt der Dekompression und dessen Lebensdauer im Speicher in den Blick nehmen. Für Teams mit heterogenen Deployments ist das eine klare Handlungsaufforderung: Bibliotheken, Router und Proxys sollten nicht unabhängig voneinander aktualisiert betrachtet werden, sondern entlang der gemeinsamen QUIC/HTTP-3-Implementierungskette.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Neue QPACK-Sicherheitslücken: HTTP/3-Server drohen Speicher-DoS" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Neue QPACK-Sicherheitslücken: HTTP/3-Server drohen Speicher-DoS" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Neue QPACK-Sicherheitslücken: HTTP/3-Server drohen Speicher-DoS« bei Google Deutschland suchen, bei Bing oder Google News!