


LONDON (IT BOLTWISE) – Ein Klick auf „Continue“ kann Angreifern laut einer Sicherheitsvorführung Zugriff auf ein komplettes E-Mail-Postfach geben, ohne dass Opfer Passwörter eingeben oder Schadsoftware installieren. Dabei werden aus einer bösartigen OAuth-App heraus Daten exfiltriert, verbundenen Diensten seitlich nachgeladen und Nachrichten so manipuliert, dass Spuren schwerer nachzuvollziehen sind. Der Beitrag zeigt zudem, wo Konsens- oder Berechtigungsdialoge typischerweise nicht genug Kontext liefern. Für Administratoren wird damit die Frage nach sicheren OAuth-Workflows und wirksamem Monitoring noch dringlicher.
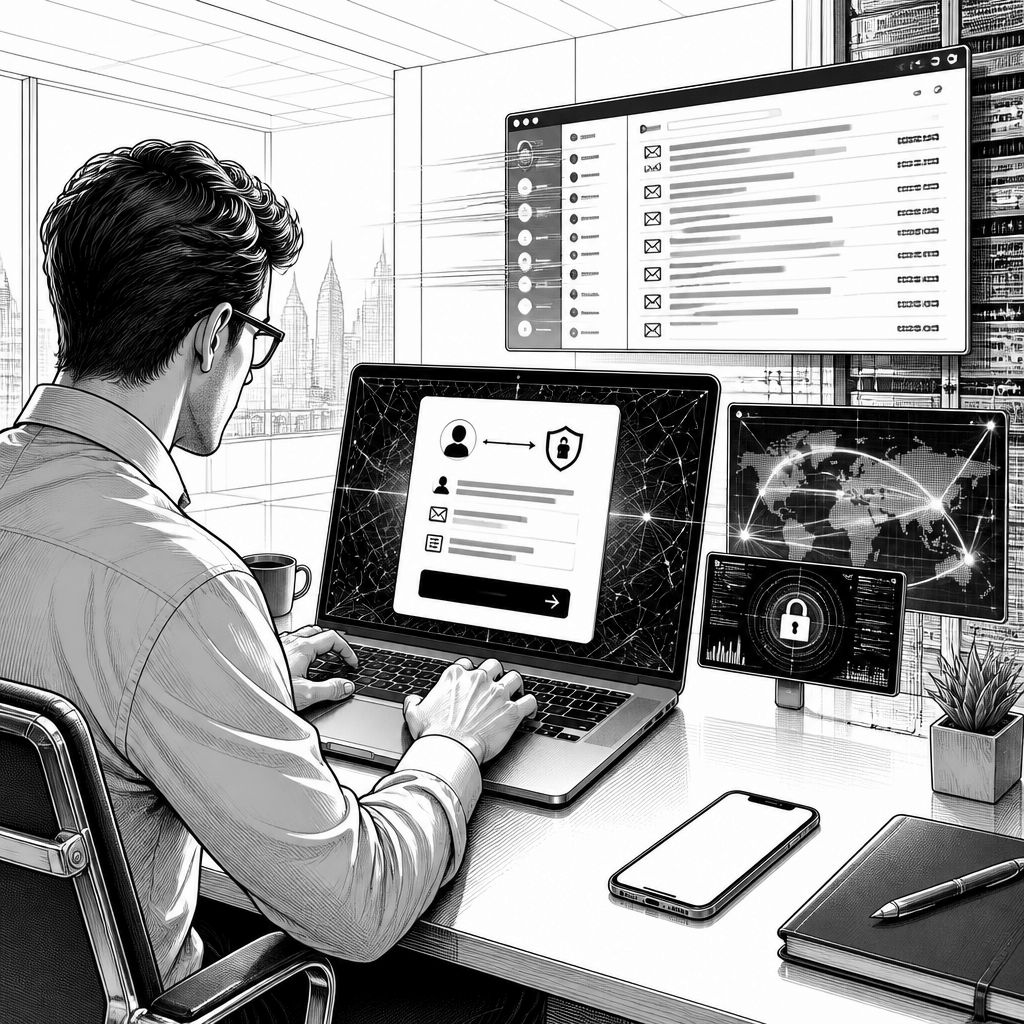
Die Sicherheitsrealität bei modernen SaaS-Ökosystemen wirkt manchmal paradox: Wer keine „klassischen“ Phishing-Links klickt, sondern nur in einem Berechtigungsdialog auf „Continue“ tippt, kann trotzdem alles verlieren. In einer demonstrierten Angriffskette reicht nach den Angaben des Autors und Sicherheitssprechers Rajan Kapoor die Interaktion mit einer bösartigen OAuth-App aus, um einen kompletten Zugriff auf das Postfach zu erreichen. Der entscheidende Punkt ist nicht irgendein Exploit im Browser, sondern die Tatsache, dass OAuth-Zugriffe über Konsent-Screens oft als legitime Autorisierung wahrgenommen werden, obwohl die App selbst kompromittiert oder absichtlich missbräuchlich konzipiert ist.
Technisch läuft so ein Szenario meist auf „Delegated Authorization“ hinaus: Eine App fordert bestimmte Berechtigungen an, der Nutzer stimmt dem Dialog zu, und anschließend stellt das Identity-Setup Access Tokens oder ähnliche Zugriffstickets bereit. Genau hier setzt der Angriff an, indem aus einer gefälschten oder manipulierten OAuth-App heraus E-Mail-Inhalte ausgelesen werden. Kapoor beschreibt in der Vorführung, wie dadurch eine Live-Exfiltration möglich wird, ohne dass das Opfer sein Passwort neu eingeben muss. Für Sicherheitsverantwortliche ist das vor allem deshalb relevant, weil sich der Zugriff danach eher wie „normaler API-Traffic“ anfühlen kann: keine sichtbare Malware, keine sofortige Alarmierung durch lokale Indikatoren, sondern ein Autorisierungsfluss, der im Kern nach Prozess aussieht.
Besonders gefährlich wird es, wenn Angreifer die eingerichtete Vertrauensbeziehung weiterverwenden. Der Beitrag skizziert das Muster der lateralen Bewegung in vernetzte Services: Sobald eine OAuth-App Zugriff auf einen Kernbereich wie E-Mail hat, kann sie je nach Konfiguration und angebundenen Systemen zusätzliche Aktionen auslösen. Dazu gehört auch das schrittweise Ausnutzen von Rechteketten, etwa wenn Kalender-, Kontakt- oder Kommunikationsschnittstellen indirekt betroffen sind. Ergänzend wird in der Demo das Thema „covert message deletion“ adressiert: Nachrichten können so behandelt werden, dass für Betroffene weniger offensichtlich bleibt, was gerade passiert ist. Für Teams mit reaktiven Prozessen ist das ein Problem, denn die eigentliche Kompromittierung manifestiert sich nicht unbedingt als sofortiger Zustellfehler oder als klarer Sicherheitsnotfall, sondern als langsam eskalierender Kontrollverlust.
Ein weiterer Schwerpunkt liegt auf den Konsent-Dialogen selbst. Der Beitrag verweist darauf, dass die von Google bereitgestellten Einwilligungsbildschirme in bestimmten Situationen nicht ausreichend Kontext liefern, um riskante Zugriffsanfragen frühzeitig zu erkennen. Das ist weniger als Vorwurf „gegen die Technik“ zu verstehen, sondern als Kritik an der menschlichen Interpretierbarkeit: Wenn Berechtigungen in einer abstrakten Sprache erscheinen, wenn der Absender schwerer einzuordnen ist oder wenn Nutzer gewohnt sind, Dialoge schnell wegzuklicken, entsteht ein strukturelles Risiko. In der Praxis bedeutet das: Selbst technisch korrekte OAuth-Implementierungen verlieren ihren Sicherheitsgewinn, wenn der Consent-Prozess für typische Bedrohungsmodelle keine wirksame zusätzliche Hürde schafft. Genau deshalb sollten Unternehmen nicht nur auf „es sieht legitim aus“ setzen, sondern Berechtigungen als kontrollbedürftige Ressource behandeln.
Für die Verteidigung rückt damit weniger die einzelne Detektion in den Mittelpunkt, sondern die gesamte Steuerungskette rund um OAuth. Dazu zählt, ob Apps zentral inventarisiert werden, ob Berechtigungen granular eingeschränkt sind und ob es klare Verfahren zum Widerruf kompromittierter Autorisierungen gibt. Ebenso wichtig ist Monitoring: Zugriffe, die auf neu autorisierte Apps folgen oder die ungewöhnliche Muster zeigen, lassen sich oft besser als „reine Anmeldeereignisse“ bewerten. In der Demo spielt der Ablauf eine Rolle, der für Angreifer „invisible“ wirken soll; genau daran kann sich die Abwehr orientieren. Wer Logging und Auswertung so gestaltet, dass Konsent-Ereignisse unmittelbar mit nachgelagerten API-Aktionen korreliert werden, erhöht die Chance, den Angriff nicht erst dann zu erkennen, wenn bereits Daten abgeflossen sind.
Auch organisatorisch verändert sich damit die Prioritätensetzung. Security-Awareness-Programme allein greifen oft zu kurz, weil „Continue“ eine alltägliche Interaktionsform ist und Nutzer nicht wissen können, welche Teile des Dialogs sicherheitsrelevant sind. Unternehmen brauchen deshalb technische Guardrails: zum Beispiel restriktive Richtlinien für Drittanbieter-Integrationen, Quarantänen für neue Autorisierungen, oder die konsequente Durchsetzung von Least Privilege. Daneben helfen klare Runbooks für den Fall eines OAuth-Missbrauchs: Wer widerruft Tokens, wer identifiziert betroffene Postfächer, und wie wird geprüft, ob Nachrichten manipuliert wurden? Auf Manager-Ebene ist der Nutzen der Investition relativ klar: Ein einziger Klick kann zwar den Initialzugriff liefern, aber ein gutes Incident-Response-Design entscheidet, wie viel Zeit Angreifer für Exfiltration und weitere Schritte tatsächlich bekommen.
Für die nächsten Monate ist der Trend absehbar, dass OAuth- und Consent-basierten Angriffen in Threat-Modeling-Workshops deutlich mehr Raum gegeben wird. Denn die Angriffsfläche verschiebt sich vom Endgerät stärker in Richtung Identitäts- und Integrationslayer. Wer heute Mails, Kalender und andere Unternehmensdaten über API-basierte Berechtigungen steuert, sollte prüfen, wie sichtbar neue App-Zugriffe im Alltag wirklich sind und ob die eigene Governance die Lücke zwischen „Dialog gesehen“ und „Zugriff verstanden“ schließt. Die Botschaft der Vorführung bleibt damit konkret: „Ein Klick“ ist nicht automatisch ein harmloser Abschluss, sondern kann der Beginn einer Kette aus Datenabfluss, Seitwärtsbewegung und verdeckter Manipulation sein.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "OAuth-Consent-Angriffe: Ein Klick auf „Continue“ kann E-Mail-Postfächer leeren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "OAuth-Consent-Angriffe: Ein Klick auf „Continue“ kann E-Mail-Postfächer leeren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »OAuth-Consent-Angriffe: Ein Klick auf „Continue“ kann E-Mail-Postfächer leeren« bei Google Deutschland suchen, bei Bing oder Google News!