


FRANKEN / LONDON (IT BOLTWISE) – Eine Phishing-Mail, die angeblich von der Deutschen Bank stammt, zirkuliert nachweislich auch im Raum Franken. In der Nachricht werden Empfängerinnen und Empfänger aufgefordert, über einen beigefügten Link „neue Informationen“ einzusehen. Auffällig ist unter anderem eine Spotify-Domain als Kontaktadresse sowie ein angeblich nicht existierender Hinweis mit der auffällig hohen Hausnummer 4911. Besonders kritisch wird es, wenn Betroffene den Link anklicken und anschließend persönliche Daten eingeben.
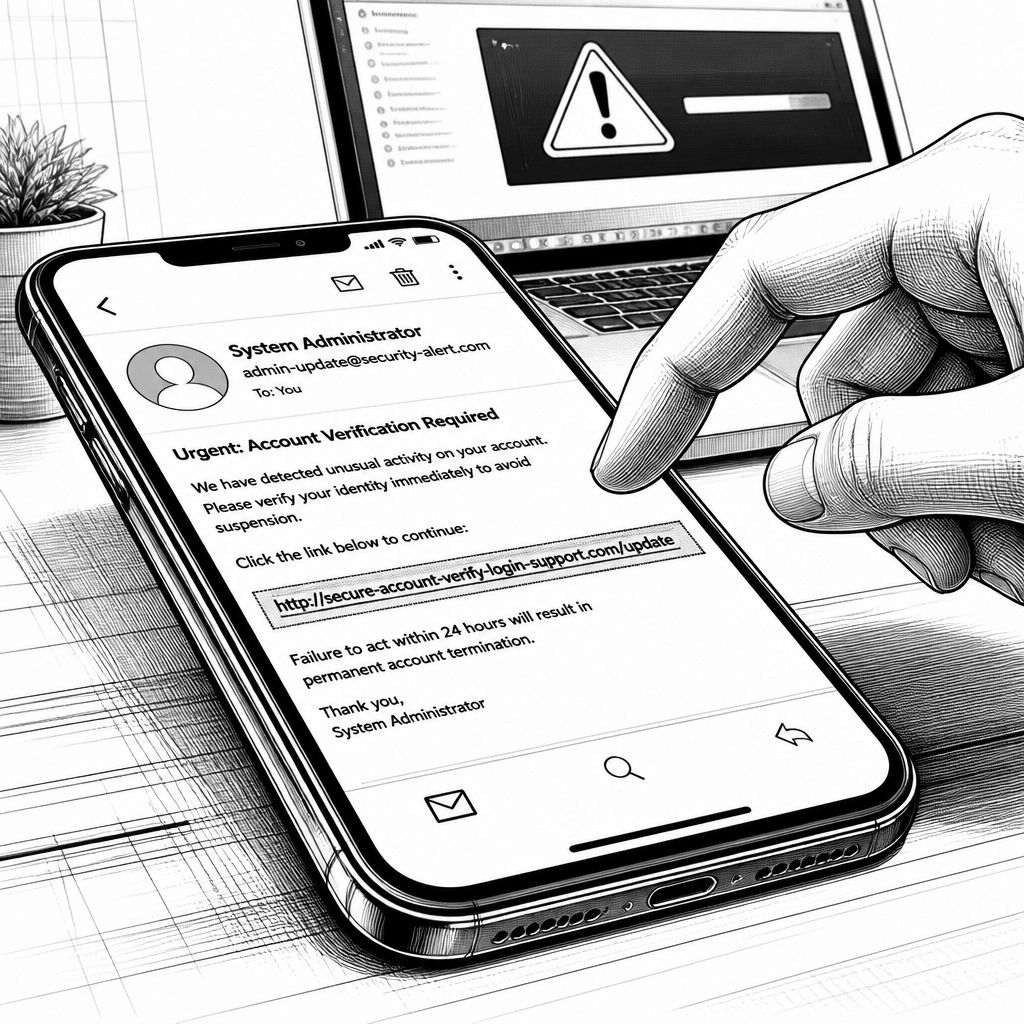
Im Raum Franken taucht erneut eine Phishing-Nachricht auf, die auf den ersten Blick seriös wirken soll. Laut dem vorliegenden Hinweis wird derzeit eine E-Mail verschickt, die vorgibt, von der Deutschen Bank zu stammen und Empfängerinnen sowie Empfänger über „bereitgestellte neue Informationen“ zu informieren. Der Kern der Masche: Wer auf den enthaltenen Link klickt, soll auf eine betrügerische Seite gelenkt werden – dort geht es dann typischerweise um das Auslesen oder Abgreifen von Zugangsdaten.
Technisch betrachtet ist das Vorgehen klassisch, aber effektiv: Der Text folgt dem Muster „Information ist verfügbar, du musst nur klicken“, wodurch bei vielen Menschen Zeitdruck oder Routine aktiviert werden. In dieser konkreten Variante liefern die Details jedoch konkrete Warnsignale. Als Kontaktadresse wird plötzlich eine Spotify-Domain verwendet, und zusätzlich verweist die Nachricht auf eine offenbar nicht existierende Adresse mit der ungewöhnlich hohen Hausnummer 4911. Solche Inkonsistenzen sind nicht zufällig, sondern entstehen häufig, wenn Angreifer vordefinierte Textbausteine mit zur Kampagne passenden Domain- und Datenpunkten kombinieren.
Auch der Absendername wirkt verkürzt und wenig bankenüblich: In der E-Mail wird lediglich „Servicezentrum“ genannt. Ein weltweit tätiges Finanzinstitut würde Kundinnen und Kunden normalerweise nicht über eine derart generisch benannte Instanz adressieren, schon gar nicht ohne weitere nachvollziehbare Referenzen wie eindeutig zuordenbare Kontodaten, bekannte Kommunikationskanäle oder konsistente Absenderstrukturen. Dass sich ein Nutzer aus der Region an eine Redaktion gewandt hat, unterstreicht vor allem die praktische Relevanz: Phishingkampagnen schlagen nicht nur in großen Städten auf, sondern lassen sich über automatisierte Versand- und Treffermechanismen überall dort ausspielen, wo E-Mail-Adressen verfügbar sind.
Für Betroffene stellt sich oft die gleiche Frage: „Habe ich etwas falsch gemacht?“ In der Regel lautet die Antwort nein. Laut Beschreibung arbeiten Betrüger inzwischen mit automatisierten Systemen, die in kurzer Zeit sehr viele Zahlen- und Buchstabenkombinationen ausprobieren. Irgendwann treffen sie dabei zufällig auf eine echte Telefonnummer oder E-Mail-Adresse. Zusätzlich ist es möglich, dass Kontaktdaten über ein Datenleck in kriminelle Hände geraten sind. Entscheidend ist deshalb nicht, ob eine Person „verdächtige Seiten“ besucht hat, sondern ob sie auf die Nachricht reagiert.
Solange Betroffene nicht handeln, besteht in der Regel keine unmittelbare Gefahr. Problematisch wird es vor allem dann, wenn eine Person den Link anklickt und anschließend persönliche Daten eingibt. Genau an dieser Stelle kippt ein scheinbar harmloser Klick in eine aktive Sicherheitslücke: Der Angreifer nutzt die eingegebenen Daten, um Konten zu kompromittieren oder weitere Schritte auszulösen. Darum sollte man bei solchen E-Mails nicht nur „auf keinen Fall den Link klicken“, sondern die Nachricht auch konsequent ignorieren und im System melden, damit Filter das Muster künftig besser erkennen.
Praktisch hilfreich ist außerdem das Verständnis, dass Spam oft nicht dauerhaft, sondern in Wellen kommt. In dem beschriebenen Beispiel erhielt ein Empfänger innerhalb weniger Tage gleich drei Nachrichten. Danach hörte der Spam wieder auf, bis automatisierte Systeme erneut zufällig passende Zieladressen auswählen. Meldet man solche Nachrichten als Spam, kann das Smartphone die Erkennung anhand früherer Absendermuster verbessern und künftige Nachrichten automatisch in den Spam-Ordner verschieben – ganz ohne zusätzliche Benachrichtigung. Für Organisationen und IT-Abteilungen bedeutet das zugleich: Neben Awareness-Trainings wirken technische Schutzmaßnahmen wie Mail-Gateway-Filter, URL-Reputation und KI-gestützte Erkennung von Phishing-Textmustern, um solche Kampagnen frühzeitig abzuwehren, bevor Nutzer überhaupt eine Entscheidung treffen müssen.
Wenn du unsicher bist, gilt als einfache Faustregel: Keine Links öffnen, keine Daten eingeben. Selbst dann, wenn der Betreff oder der Inhalt „nach Bank“ klingt, sind die sichtbaren technischen Anomalien in dieser Nachricht – die Spotify-Domain, der auffällige Verweis mit Hausnummer 4911 und der generische Absender „Servicezentrum“ – ausreichend, um von einer Phishing-Mail auszugehen. Wer solche Muster im Alltag erkennt, reduziert das Risiko nicht nur für sich selbst, sondern auch für das nächste Ziel in der Angriffs-Kette.
Für die Zukunft bleibt die Empfehlung besonders pragmatisch: Weiterhin konsequent melden, nicht reagieren und Kommunikationskanäle verifizieren, bevor man irgendetwas eingibt. Phishingkampagnen leben von Gewohnheiten, Zeitdruck und der Annahme, dass „die Absenderadresse schon stimmen wird“. Je klarer sich Betroffene diesen Mechanismus vor Augen führen, desto weniger wirken die mitgelieferten Aufforderungen. Damit sinkt die Wahrscheinlichkeit, dass aus einer „gefährlichen Nachricht“ am Ende ein echter Kontoschaden wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Phishing-Mail im Raum Franken: angeblich Deutsche Bank, echte Spotify-Domain" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Phishing-Mail im Raum Franken: angeblich Deutsche Bank, echte Spotify-Domain" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Phishing-Mail im Raum Franken: angeblich Deutsche Bank, echte Spotify-Domain« bei Google Deutschland suchen, bei Bing oder Google News!