


LONDON (IT BOLTWISE) – Angreifer versuchen erneut, eine kritische Lücke im Realtek-Jungle-SDK auszunutzen, um das Cling-Botnet zu installieren. Laut Beobachtungen zielt die Aktivität auf CVE-2021-35394 (CVSS 9,8) und beginnt zeitlich etwa ab dem 5. September 2026. Besonders auffällig ist der Ansatz: Cling missbraucht STUN-Verkehr, um Befehle und Registrierungen so zu tarieren, dass sie wie normale NAT-Traversal-Kommunikation wirken können. Damit verschiebt sich die Abwehr von klassischen Malware-Indikatoren hin zu Protokoll- und Verhaltensanalyse im Netzwerk.
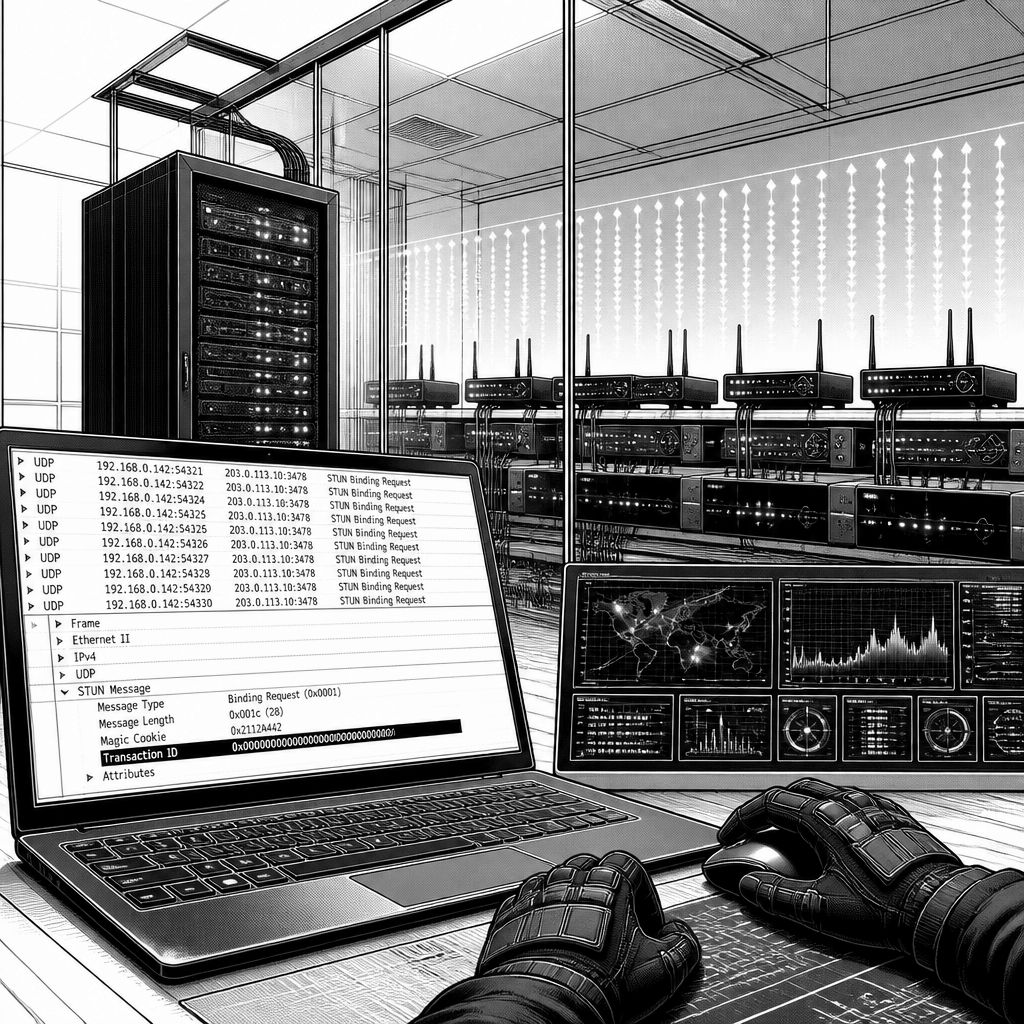
Wer in Netzwerkinfrastrukturen auf „klassische“ Indikatoren für Command-and-Control (C2) setzt, dürfte bei Cling aus einem konkreten Grund ins Grübeln kommen: Die Betreiber versuchen, ihre Kommunikation optisch und semantisch an harmlose Muster anzupassen. Cling wird nicht über einen neuartigen Ausbreitungsmechanismus eingeführt, sondern nutzt offenbar eine bereits vertraute Funktionsebene des Internets—Session Traversal Utilities for NAT (STUN) – als Transportkanal. Dadurch sieht der Datenverkehr für das Auge oder einfache Heuristiken wie legitime NAT-Traversal-Kommunikation aus, während er in der Praxis auch die Botnet-Organisation, das Weiterleiten von Verbindungen, das Tunneling sowie zeitlich begrenzte Denial-of-Service-Kommandos unterstützt.
Im Zentrum steht dabei eine gepatchte Sicherheitslücke im Realtek Jungle SDK, genauer CVE-2021-35394. Laut den vorliegenden technischen Analysen stieg der Anteil der Exploit-Versuche zeitweise deutlich an; als Startpunkt wird etwa der 5. September 2026 genannt. Der operative Effekt: Ein Teil der Aktivitäten sollen Cling ausliefern, während die restliche Aktivität weitere Ziele durch denselben Exploit-Weg erreicht. CVE-2021-35394 wird mit einem CVSS-Wert von 9,8 als kritisch eingestuft und betrifft ein Remote-Code-Execution-Szenario. Für die Verteidigung heißt das: Selbst wenn das SDK selbst „nur“ als Entwicklungs- oder Integrationskomponente erscheint, wirkt die Schwachstelle wie ein Einfallstor in produktionsnahe Geräte – insbesondere, wenn Router- oder DVR-Umgebungen mit verwertbaren, erreichbaren Services existieren.
Technisch interessant wird Cling aber erst durch die Detailausführung der Persistenz und der Single-Instance-Logik. Die Malware soll nur eine Kopie aktiv lassen, indem sie per Socket-Binding mit SO_REUSEADDR an Port 33957 arbeitet und bei Konflikt sauber beendet. Für Wiederanlauf-Szenarien kopiert sich das Sample in Verzeichnisse wie /root/.cling und /usr/local/bin/.cling. Danach wird die Ausführung so in zentrale Startmechanismen von SysV und BusyBox init eingebunden, dass die Prozesse über mehrere Init-Skripte wiederkehren können – unter anderem über Einträge in /etc/inittab, /etc/init.d/rcS sowie /etc/rc.d/rc.boot. Daneben wird auch eine „Proxy“-Variante beschrieben: Cling identifiziert das wget-Binary, verschiebt das Original und ersetzt es anschließend durch die Malware, sodass die Kommandofolge eines legitimen Systems wget tatsächlich zur Ausführung missbraucht.
Der Kern des C2-Ansatzes folgt dann einem klaren vierstufigen Ablauf, der bewusst im STUN-Kleid arbeitet. Zuerst sendet Cling periodisch – etwa alle fünf Sekunden – eine STUN Binding Request an eine fest eincodierte Liste von 13 STUN-Servern. Auffällig ist, dass der Transaction ID laut Beschreibung mit allen Nullen statt mit einem zufälligen Wert gesetzt wird. Danach notiert die Malware die extern beobachteten Ports, die die Server in der Binding Success Response zurückgeben, inklusive der öffentlichen IP-Adresse und der zugehörigen Portnummern. Im nächsten Schritt verschickt Cling an jeden Server eine proprietäre Registrierungsnachricht als UDP-Datagramm, die die gemappten Ports und einen Tag enthält, der die Infektionsquelle beschreibt (zum Beispiel realtek.selfrep oder selfrep.router). Schließlich wartet Cling auf UDP-Pakete, deren Operator-Kommandos in ein Feld kodiert werden, das in STUN typischerweise als Transaction ID geführt wird.
Für Security Operations ist besonders relevant, dass diese Registrierungsnachrichten nicht dem STUN-Protokoll entsprechen und daher von regulären STUN-Servern verworfen werden. Das erklärt auch, warum aus der Sicht der Angreifer ein „maßgeschneiderter“ Server in der Liste nötig ist. Unter den 13 Servern wird explizit eine Adresse genannt, die mit einer all-zero Transaction ID zurückantwortet, statt den Transaction ID der ursprünglichen Binding Request zu spiegeln. Genau dieses ungewöhnliche Verhalten lässt laut Analyse darauf schließen, dass der betreffende STUN-Server Teil des Botsystems ist und verwendet wird, um Operator-Kommandos in die STUN-ähnliche Kommunikation einzuschleusen. Im Ergebnis wirkt der Verkehr im Monitoring wie eine unauffällige Interaktion mit bekannten STUN-Infrastrukturen, obwohl die Semantik darunter manipuliert wird – ein Ansatz, der sich nicht allein über „IP-Blocklisten“ abfangen lässt, solange die Zielsysteme die C2-Logik tatsächlich erwarten.
Die Kommandos selbst reichen von rekursivem Scannen und dem „Wachstum“ des Botnetzes in einer worm-artigen Weise bis zu kurzfristigen Steuerungen für Proxying und TCP-Tunneling. Für die Schadwirkung kommen zudem DoS-Funktionen hinzu, die gegen definierte Ziele für eine bestimmte Dauer ausgeführt werden. Genannt werden dabei unter anderem Ziele wie 112.151.157[.]222:8080, 192.170.240[.]137:53 sowie mehrere Ports aus dem Gaming-Umfeld (beispielsweise 25565). Ein zusätzlicher Hinweis auf die Struktur der Operatorsteuerung: Die Pakete, in denen Operator-Kommandos transportiert werden, sollen aus einem Netzbereich stammen, der zu einer öffentlich bekannten STUN-Adresse aufgelöst werden kann. Damit ist nicht nur „STUN-ähnlicher Traffic“ das Thema, sondern auch die Täuschung darüber, aus welcher Perspektive die Kommunikation wirkt – nämlich wie legitime Antworten eines bekannten Dienstes.
Für die Praxis in Unternehmen bedeutet das vor allem drei Dinge. Erstens sollten Teams, die Geräteklassen rund um Router, Edge- und Überwachungsumgebungen betreuen, ihre Patch- und Updateprozesse konsequent an den Real-World-Auswirkungen von SDK- und RCE-Lücken ausrichten – CVE-2021-35394 ist ein Beispiel dafür, wie schnell aus einer Softwarekomponente eine echte Einbruchsfähigkeit wird. Zweitens reicht es nicht, nur nach Malware-Domains oder nach bekannten C2-Endpunkten zu suchen; wenn STUN-Serverlisten hartcodiert sind und das Protokollverhalten manipuliert wird, müssen Detektionen stärker auf ungewöhnliche Transaction-ID-Muster, fehlende Konformität zu Protokolldefinitionen und auf „Registrierung ohne echte STUN-Semantik“ achten. Drittens zeigt der Persistenzansatz über SysV- und BusyBox-Init sowie das Ersetzen von wget, wie wichtig Härtung auf Prozess- und Dateiebene ist, inklusive Integritätsprüfungen für Kernwerkzeuge und einer klaren Trennung von System-Utilities und Anwendungsdateien.
Langfristig verschiebt Cling damit den Schwerpunkt weg von einer reinen „IOCs sammeln“-Strategie hin zu Verhaltenserkennung: Angreifer, die Protokolle wie STUN zweckentfremden, können ihre Netzspuren an etablierte Mechanismen anlehnen und so die Hürde für klassische Netzwerkscanner erhöhen. Genau deshalb sollten Security-Teams ihre Monitoring-Pipelines so anpassen, dass Protokollkonformität und Kommunikationsabläufe beobachtbar werden – also nicht nur „wer sendet an wen“, sondern auch „wie genau sieht die Sequenz aus“ und „welche Felder verhalten sich abweichend“. Wenn das gelingt, wird aus dem STUN-Charme ein klarer Detektionshebel, selbst wenn die Kommunikation über bekannte, häufig genutzte Infrastrukturkanäle läuft.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Realtek Jungle: Cling-Botnet nutzt STUN als verdeckten C2-Kanal" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Realtek Jungle: Cling-Botnet nutzt STUN als verdeckten C2-Kanal" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Realtek Jungle: Cling-Botnet nutzt STUN als verdeckten C2-Kanal« bei Google Deutschland suchen, bei Bing oder Google News!