


EHINGEN / LONDON (IT BOLTWISE) – Kriminelle versenden gefälschte Nachrichten im Namen der Sparkassen, um Bankkunden zu sensiblen Zugangsdaten zu verleiten. In zwei verbreiteten Mustern geht es entweder um angebliche Konto-Updates mit einem 48-Stunden-Zeitfenster oder um eine Rückerstattung von 106,99 Euro, die angeblich binnen 24 Stunden bestätigt werden muss. Verbraucherzentralen raten, auf keine Links zu klicken und Erstattungen nur über die offizielle Banking-App oder die bekannte Webadresse zu prüfen. Wer bereits Daten eingegeben hat, soll sofort die Zugangsdaten ändern, die Bank informieren und bei Kartenproblemen den Sperr-Notruf 116 116 nutzen.
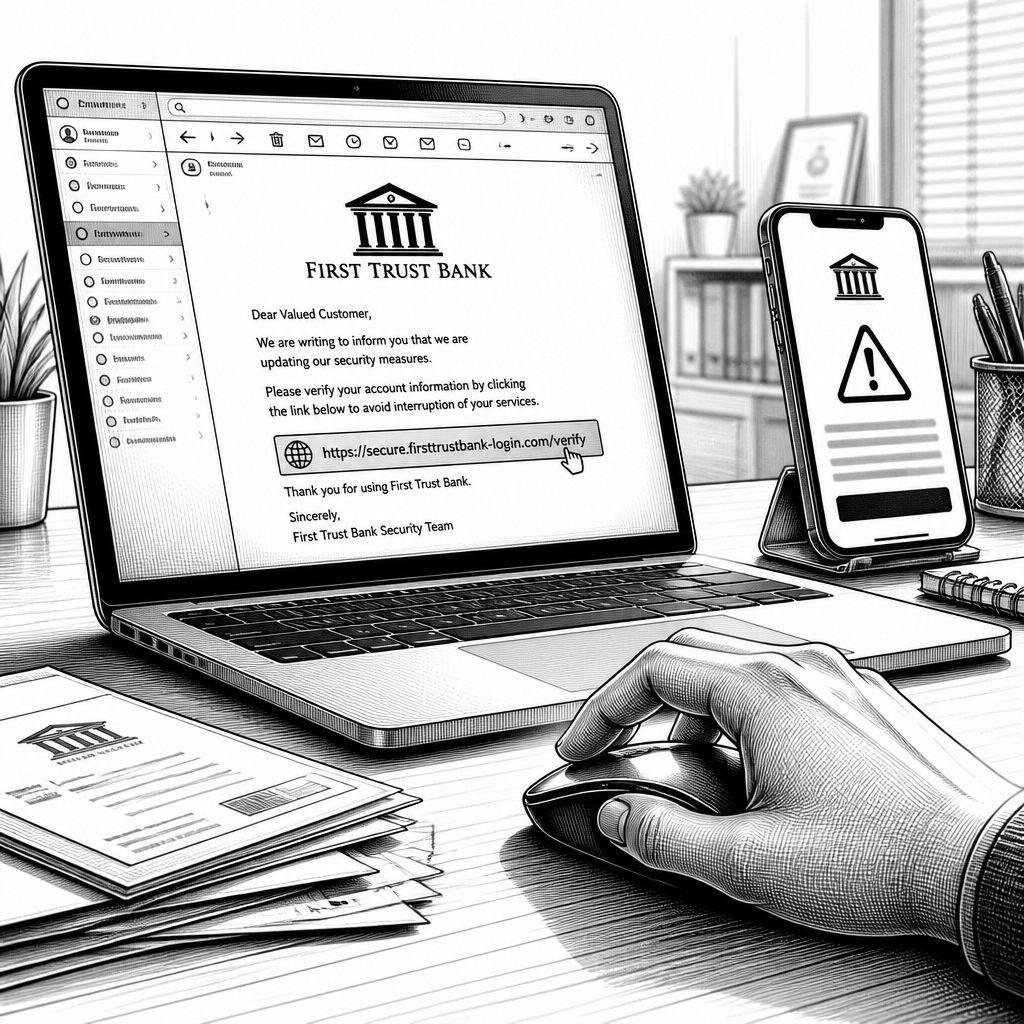
Aktuell melden Verbraucherstellen, dass Phishing-Nachrichten im Namen von Sparkassen verstärkt im Umlauf sind. Das Ziel der Betrüger ist nicht nur die klassische E-Mail-Interaktion, sondern vor allem der schnelle Zugriff auf persönliche Daten und Bankzugänge über nachgebaute Internetseiten. Besonders perfide: Die Schreiben kombinieren unterschiedliche Begründungen mit kurzen Fristen, wodurch Empfänger unter Zeitdruck geraten und typische Prüfungsschritte ausfallen lassen. Im Kern geht es darum, Informationen abzugreifen, die man im echten Banking-Kontext nie über einen Link in einer E-Mail bereitstellt.
Ein verbreitetes Angriffsmuster setzt auf eine angebliche Aktualisierung von Kundendaten. Die Täter geben eine Frist von 48 Stunden vor und drohen bei Nichtbefolgung mit möglichen Einschränkungen des Kontozugriffs. Zusätzlich enthält die Nachricht laut Warnhinweisen einen Verweis, der direkt zu einer gefälschten Seite führt, auf der Zugangsdaten abgefangen werden sollen. Technisch betrachtet zielt das Muster auf die Verknüpfung aus Social Engineering und Web-Overlay: Der Nutzer wird so geführt, dass er die Echtheit der Seite weniger an der Adresse als an der erwarteten Handlung erkennt.
Daneben kursiert eine zweite Welle, bei der die Betrugslogik über eine konkrete „Zahlungsanweisung“ aufgebaut wird. Die Angreifer stellen eine Rückerstattung von 106,99 Euro in Aussicht, oft mit der Behauptung, Kontoführungsgebühren seien unrechtmäßig abgebucht oder es sei zu viel gezahlt worden. Um den Betrag zu erhalten, sollen Empfänger innerhalb von 24 Stunden einem Link zu einem vorgeblichen Kundenportal folgen und den Vorgang bestätigen. Genau hier verschärft sich die Betrugswirkung: Der Empfänger erhält eine monetäre Motivation, während die kurze Zeitspanne die Aufmerksamkeit auf den potenziellen Gewinn statt auf die Plausibilitätsprüfung lenkt.
Für die Praxis ist vor allem entscheidend, welche Warnzeichen Verbraucher laut den Hinweisen typischerweise erkennen können: künstliche Eile, ein gesetztes Zeitlimit, allgemeine Anreden, zweifelhafte Absenderadressen sowie Verlinkungen auf bankfremde Webseiten. Die Empfehlung lautet daher nicht „erst nachträglich prüfen“, sondern die Interaktion zu unterbrechen: weder antworten noch Links anklicken und keine Daten auf den Zielseiten eingeben. Wenn es um Erstattungen oder vermeintliche Mitteilungen geht, sollten Kunden stattdessen den Weg über die offizielle Banking-App oder die gewohnte Internetadresse ihres Instituts wählen und den Sachverhalt dort nachschlagen.
Sollten Zugangsdaten bereits auf einer gefälschten Seite eingegeben worden sein, raten Verbraucherstellen zu schnellem, sequenziell aufgebautem Handeln. Betroffene müssen ihre Online-Banking-Zugangsdaten unverzüglich ändern und das Kreditinstitut über einen offiziellen Kontaktweg informieren, damit zusätzliche Schritte zur Absicherung eingeleitet werden können. Für den Fall, dass auch Zahlungskarten betroffen sind, wird außerdem der bundesweite Sperr-Notruf 116 116 genannt, der rund um die Uhr erreichbar ist. In der Argumentation der Verantwortlichen taucht damit ein klarer Schwerpunkt auf: Sobald Credentials kompromittiert sind, zählt jede Stunde, weil Angreifer die Zeit zwischen Eingabe und Gegenmaßnahmen häufig für weitere Versuche nutzen.
Dass das Thema nicht nur bei Verbrauchern ankommt, zeigt auch die öffentliche Einordnung aus der Sparkassen-Welt. Bei einer Informationsveranstaltung des Seniorenverbands Ehingen am 29. September 2026 warnten Kundenberaterinnen der Sparkasse Ulm vor betrügerischen E-Mails und gefälschten Internetseiten. Sie machten dabei besonders deutlich, dass echte Bankmitarbeiter Kunden niemals nach der Geheimzahl (PIN) oder nach Transaktionsdaten (TAN) fragen. Damit wird eine Leitplanke gesetzt, die sich für Haushalte und Unternehmen gleichermaßen eignet: Kommunikation über sensible Faktoren gehört in den gesicherten Authentifizierungsprozess des Bankkanals, nicht in einen Link-Flow aus dem Posteingang.
Aus Sicht der KI-gestützten Security bleibt außerdem relevant, dass Betrugssysteme und Schutzmaßnahmen in einem schnellen Kreislauf aufeinander treffen. Auch wenn die Abwehr heute oft auf Erkennungsmuster und Nutzerhinweise setzt, zeigen solche Kampagnen, wie stark Angreifer Social-Engineering-Details variieren, um Filter zu umgehen. Organisationen können hier an zwei Punkten ansetzen: indem sie Mitarbeitende und Kunden regelmäßig zu konkreten Erkennungsmerkmalen schulen und indem sie technische Prozesse so gestalten, dass eine echte Kontoänderung nur über geprüfte Bankzugänge möglich ist. Für Betroffene gilt unabhängig vom Einzelfall: Sicherheit entsteht weniger durch eine einzige Maßnahme als durch eine konsequente Kette aus Verifikation, getrennten Kommunikationswegen und schnellen Reaktionen im Ernstfall.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sparkassen-Phishing: Betrüger locken mit 106,99 Euro Rückerstattung in gefälschte Portale" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sparkassen-Phishing: Betrüger locken mit 106,99 Euro Rückerstattung in gefälschte Portale" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sparkassen-Phishing: Betrüger locken mit 106,99 Euro Rückerstattung in gefälschte Portale« bei Google Deutschland suchen, bei Bing oder Google News!